
 kavryxdev-group/enterprise-abac-gateway
Proxy reverso de confiança zero e gateway de autorização ABAC em Go com avaliação de políticas OPA embutida e revogação distribuída de tokens.


Proxy reverso e gateway de autorização de alto desempenho e zero-trust, construído em Go com um motor Open Policy Agent (OPA) embarcado, latência de decisão inferior a 5ms, revogação distribuída de tokens em tempo real via Redis Pub/Sub e registro de auditoria criptográfico à prova de adulteração.
Plataformas modernas nativas da nuvem e multi-inquilino exigem paradigmas de autorização muito mais granulares do que o Controle de Acesso Baseado em Funções (RBAC) estático. Em ambientes de alta garantia, a autorização deve sintetizar dinamicamente quem é o solicitante (Sujeito), qual ação ele deseja executar (Ação), qual classificação de dados se aplica (Recurso) e o contexto operacional em tempo real (Ambiente).
O Gateway Empresarial ABAC de Granularidade Fina atua como um Ponto de Aplicação de Políticas (PEP) e Ponto de Decisão de Políticas (PDP) centralizado, posicionado à frente dos microsserviços de backend. Projetado para estar em conformidade com NIST SP 800-162 (ABAC), NIST SP 800-207 (Arquitetura Zero-Trust) e RFC 7519 (JSON Web Tokens), ele elimina a latência de autorização ao compilar políticas Rego diretamente no espaço de memória do processo Go, evitando saltos de rede fora do processo enquanto mantém a consistência distribuída entre as instâncias do cluster.
ALLOW / DENY) é registrado em uma cadeia de hash SHA-256 somente de acréscimo ($\text{Hash}n = \text{SHA-256}(\text{Hash}{n-1} + \text{Snapshot}_n)$) persistida de forma assíncrona no PostgreSQL para trilhas de auditoria SOC 2 Tipo II e ISO 27001.O gateway é particionado em um Data Plane de latência ultrabaixa (HTTP Reverse Proxy & In-Memory PDP), um Control Plane isolado (Admin API para gerenciamento de políticas e revogação) e State & Persistence Tiers resilientes (Redis 7 & PostgreSQL 16).
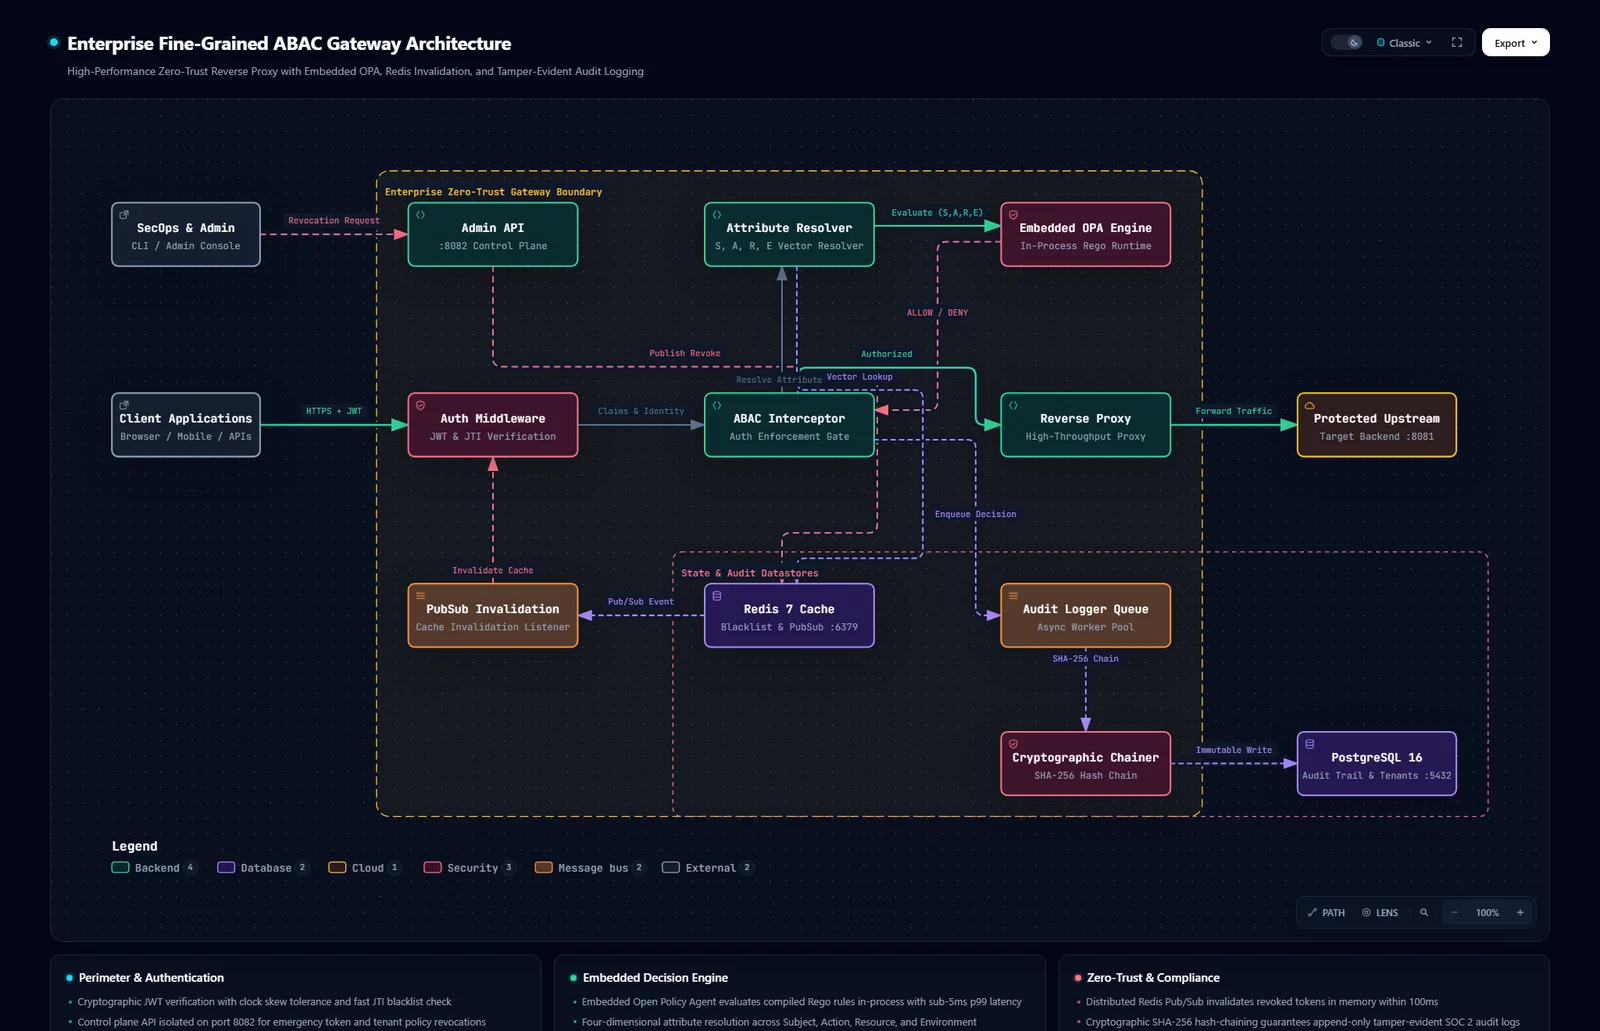
Figura 1: Diagrama de Arquitetura de Sistema de alto nível gerado com Archify.
👉 🔍 Clique Aqui para Abrir o Diagrama Archify Interativo (Suporta temas escuro/claro, nós clicáveis e inspeção profunda de componentes)
graph TD
    subgraph Clients["Perimeter & External Consumers"]
        ClientApp["Client Applications (SPA / Mobile / Microservices)"]
        SecOps["SecOps & Admin Console"]
    end

    subgraph DataPlane["Enterprise Zero-Trust Gateway (:8080)"]
        direction TB
        AuthMid["Auth Middleware (JWT, JTI, Leeway)"]
        PEP["ABAC Interceptor (PEP Gate)"]
        Resolver["Attribute Resolver (S, A, R, E)"]
        OPA["Embedded OPA Engine (Rego Runtime)"]
        Proxy["Reverse Proxy (httputil)"]
        PubSubLis["PubSub Invalidation Listener"]
        AuditLog["Non-Blocking Audit Logger"]
        HashChain["SHA-256 Cryptographic Chainer"]
    end

    subgraph ControlPlane["Control Plane (:8082)"]
        AdminAPI["Admin API (Revocations & Health)"]
    end

    subgraph StateTier["Distributed State & Persistence"]
        Redis["Redis 7 (Vector Cache & Blacklist :6380)"]
        Postgres["PostgreSQL 16 (Ledger & Tenant DB :5433)"]
    end

    subgraph UpstreamTier["Target Services"]
        Upstream["Protected Upstream API (:8081)"]
    end

    ClientApp -->|"HTTPS + Bearer JWT"| AuthMid
    SecOps -->|"Admin Key Auth"| AdminAPI
    AdminAPI -->|"Publish JTI Revocation"| Redis
    Redis -.->|"Pub/Sub Channel (<=100ms)"| PubSubLis
    PubSubLis -->|"Invalidate Local LRU"| AuthMid

    AuthMid -->|"Verified Identity Claims"| PEP
    PEP -->|"Build Evaluation Context"| Resolver
    Resolver -.->|"Query Vectors"| Redis
    Resolver -->|"Vector (S, A, R, E)"| OPA
    OPA -->|"ALLOW / DENY (<5ms SLA)"| PEP

    PEP -->|"Authorized Traffic"| Proxy
    Proxy -->|"Reverse Proxy Forward"| Upstream
    PEP -.->|"Async Decision Record"| AuditLog
    AuditLog -->|"Hash Chain Generation"| HashChain
    HashChain -->|"Append-Only Immutable Write"| Postgres

