Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CloudPeler — Ferramenta CLI em PHP que resolve o IP de origem real por trás de sites protegidos pelo CloudFlare, retornando hostname, organização, geolocalização e dados de DNS para reconhecimento. | Kitploit
Ferramentas/GitHubGitHub/zidansec/cloudpeler
OSINT (Inteligência de Fontes Abertas)ReconhecimentoMapeamento de RedeColeta de InformaçõesBypass de WAFSegurança WebTestes de PenetraçãoAnálise de DNSArchived
GitHubzidansec/cloudpeler

CloudPeler

Ferramenta CLI em PHP que resolve o IP de origem real por trás de sites protegidos pelo CloudFlare, retornando hostname, organização, geolocalização e dados de DNS para reconhecimento.

1.6k19213há 3 anosRevisado pelo Kitploit
Compartilhar
Ver RepositórioSite


O CrimeFlare está de volta! Esta ferramenta pode ajudá-lo a ver o IP real por trás de sites protegidos pelo CloudFlare



Doação para o desenvolvimento do projeto


Introdução

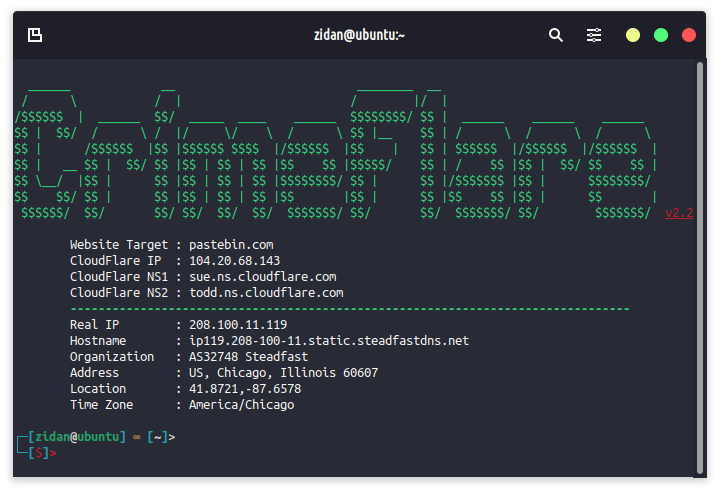
Esta ferramenta serve para encontrar o IP original por trás de sites que foram protegidos pelo CloudFlare; as informações geradas podem ser úteis para testes de penetração adicionais. As informações geradas por esta ferramenta são as seguintes.

  • IP do CloudFlare
  • NS1 do CloudFlare
  • NS2 do CloudFlare
  • IP real
  • Hostname
  • Organização
  • Endereço (País, Cidade, Região, Código Postal)
  • Localização
  • Fuso horário

Exemplos de código

Esta ferramenta é feita com código PHP com programação muito simples, usando várias APIs para obter o máximo de resultados, mas esta ferramenta não garante 100% conseguir contornar sites que foram protegidos pelo CloudFlare. Alguns sites às vezes não têm seu IP original detectado.

APIs usadas nesta ferramenta

  • https://crimeflare.zidansec.com
  • http://ipinfo.io/2.2.2.2/json

Ferramenta de referência adicional para ver o IP real por trás do WAF Cloudflare

OsintSec - Information Gathering Intelligence

Ferramentas simples para testes de penetração adicionais; esta ferramenta é capaz de visualizar redes a partir de Domínio, IP, Email e mais.
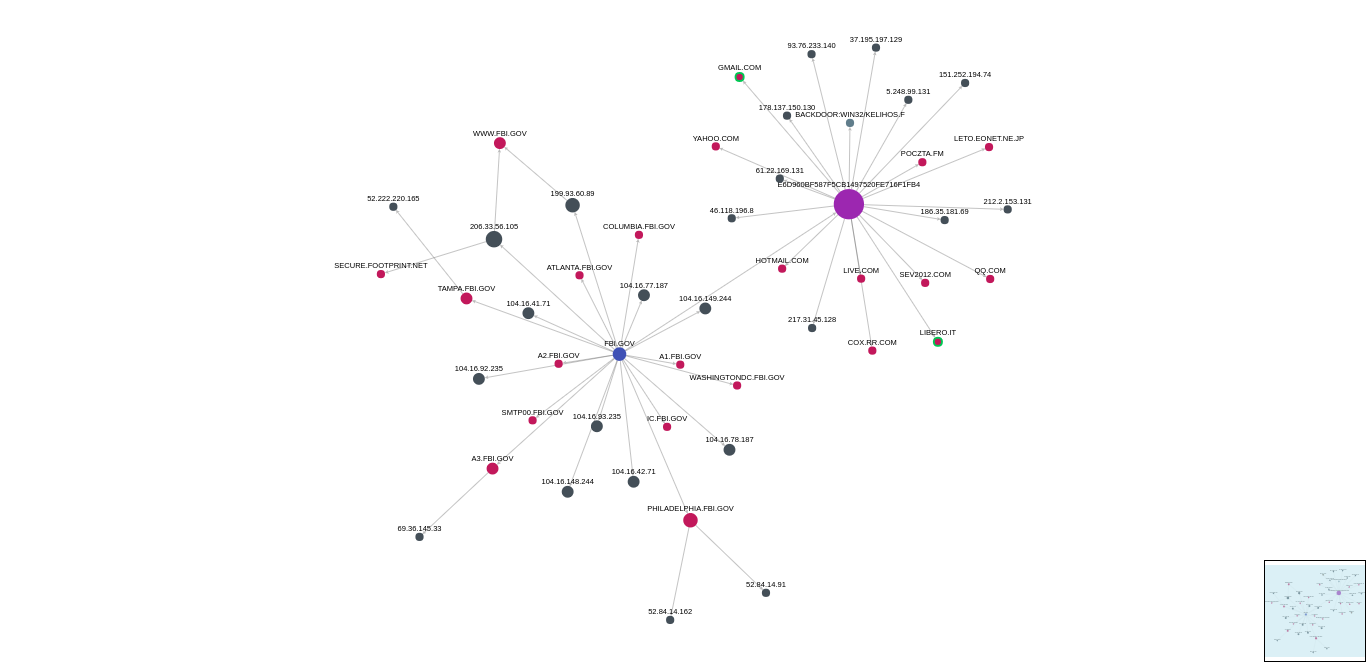
  • https://osinthreat.herokuapp.com/

Instalação

Antes de executar o CrimeFlare, certifique-se de que o php-curl está instalado; instale-o com o comando sudo apt install php-curl e siga as próximas etapas de instalação.

git clone https://github.com/zidansec/CloudPeler.git
cd CloudPeler
./crimeflare.php exemple.com

Instalação simples do CrimeFlare no Ubuntu:

sudo wget https://github.com/zidansec/CloudPeler/raw/master/crimeflare.php -O /bin/crimeflare && sudo chmod +x /bin/crimeflare

Execute o comando: crimeflare ou crimeflare exemple.com

Fácil de executar

Se você quiser executar o crimeflare facilmente no linux ubuntu, siga o comando abaixo. Este comando adicionará o arquivo crimeflare.php ao diretório /bin/ do seu sistema operacional Ubuntu.

cd CloudPeler
sudo cp crimeflare.php /bin/crimeflare

Para executá-lo agora, basta digitar o comando crimeflare no seu terminal Linux
Referência:

  • https://www.xploit.my.id/2021/07/crimeflare-bypass-tools-cloudflare.html
  • https://zidansec.com/cloudpeler-crimeflare-next-generation/
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →