
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
soc-investigation-powershell-edrfreeze — Investigação de SOC sobre alerta de exploração de CVE-2024-49138 envolvendo PowerShell, execução de EDRFreeze e comportamento de evasão de defesa em ambiente simulado. | Kitploit
Ferramentas/GitHubGitHub/zedocun/soc-investigation-powershell-edrfreeze
Ferramentas DefensivasGerenciamento de Indicadores de Comprometimento (IOC)Escalada de PrivilégiosEvasão de IDS/IPSAnálise de MalwareForensia DigitalInteligência de AmeaçasAprendizado e EducaçãoResposta a Incidentes
Compartilhar
Labs e Prática
GitHubzedocun/soc-investigation-powershell-edrfreeze

soc-investigation-powershell-edrfreeze

Investigação de SOC sobre alerta de exploração de CVE-2024-49138 envolvendo PowerShell, execução de EDRFreeze e comportamento de evasão de defesa em ambiente simulado.

Ver Repositório
136há 8 mesesAinda não revisado

Read on Medium

Investigação PowerShell EDRFreeze (Estudo de Caso LetsDefend)

Este repositório contém uma investigação documentada de SOC baseada em um cenário LetsDefend envolvendo atividade suspeita do PowerShell, um payload hospedado no GitHub e execução da ferramenta EDRFreeze.

O que este repositório inclui

  • Relatório completo: report.md
  • Linha do tempo: timeline.md
  • Indicadores de compromisso: iocs.md
  • Mapeamento MITRE ATT&CK: mitre.md
  • Capturas de tela da investigação: screenshots

Resumo do caso

A investigação identificou uma cadeia de ataque orientada pelo PowerShell na qual o host resolveu github.com, baixou EDR-Freeze_1.0.zip, criou um arquivo temporário __PSScriptPolicyTest durante a avaliação da política de execução, executou EDR-Freeze_1.0.exe e, em seguida, gerou WerFaultSecure.exe.
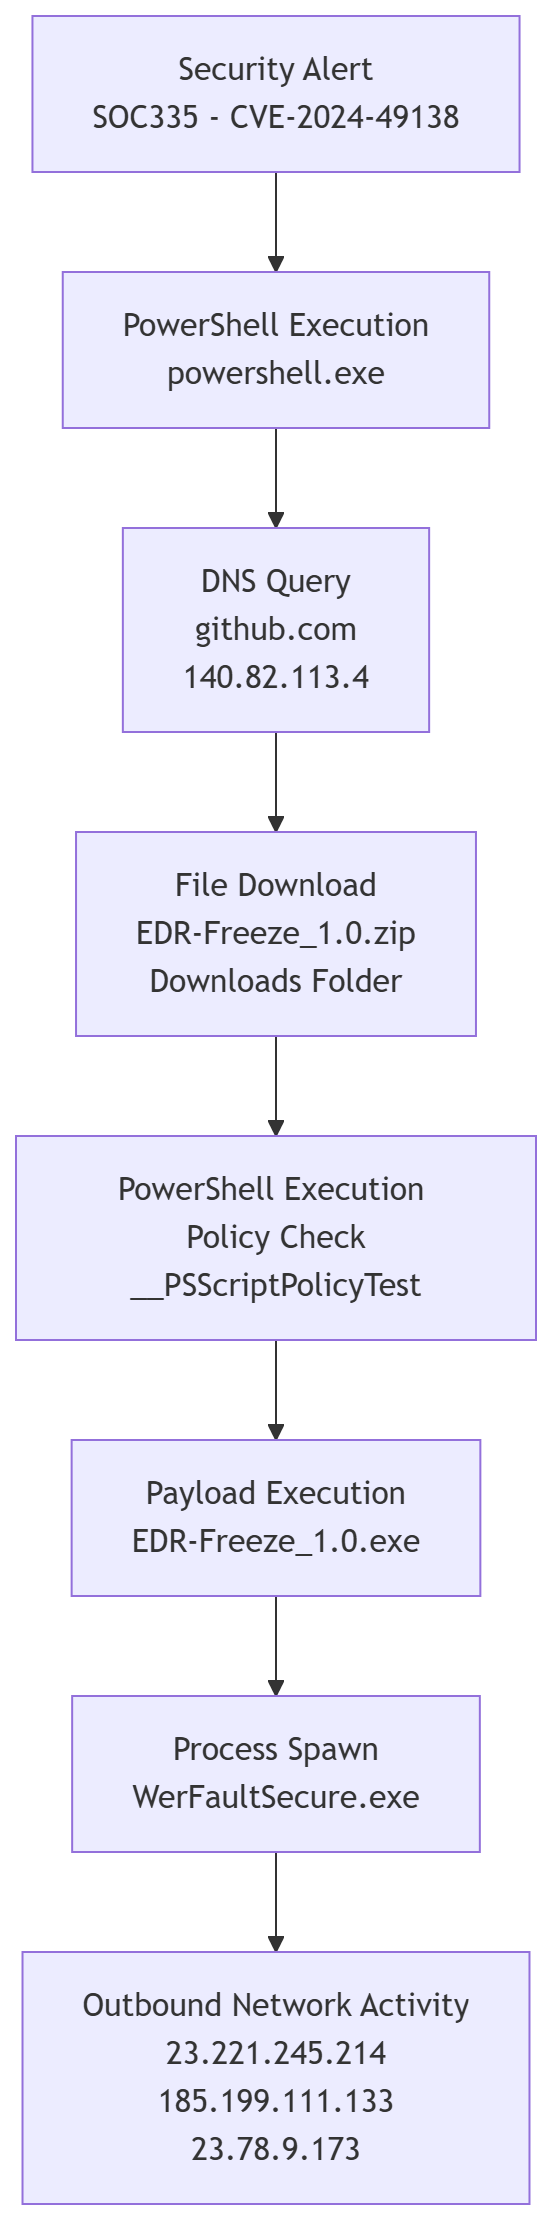
Diagrama de ataque

Cadeia de Ataque

Notas

Este estudo de caso é baseado em um cenário de treinamento LetsDefend e é publicado para fins de portfólio e aprendizado.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





