
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Incident-Analysis-Response-Check-Point-Security-Gateway-CVE-2024-24919-LFI-Exploitation — # Estudo de Caso de Resposta a Incidentes (IR) Documentação da investigação de uma tentativa de exploração direcionada à CVE-2024-24919 (Leitura Arbitrária de Arquivos) em um Check Point Security Gateway. Inclui análise abrangente de SIEM, logs de firewall, inspeção bruta de logs de acesso web (`/var/log/access.log`), IOCs, mapeamento MITRE ATT&CK e validação pós-exploração. | Kitploit
Ferramentas/GitHubGitHub/zedocun/incident-analysis-response-check-point-security-gateway-cve-2024-24919-lfi-exploitation

Análise de VulnerabilidadesForensia de RedeSegurança WebSegurança de RedeForensia DigitalInteligência de AmeaçasDetecção de IntrusãoAprendizado e EducaçãoResposta a Incidentes
Análise de Logs
GitHubzedocun/incident-analysis-response-check-point-security-gateway-cve-2024-24919-lfi-exploitation

Incident-Analysis-Response-Check-Point-Security-Gateway-CVE-2024-24919-LFI-Exploitation

Ver Repositório
162há 3 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    339
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    322

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →

Sobre

# Estudo de Caso de Resposta a Incidentes (IR) Documentação da investigação de uma tentativa de exploração direcionada à CVE-2024-24919 (Leitura Arbitrária de Arquivos) em um Check Point Security Gateway. Inclui análise abrangente de SIEM, logs de firewall, inspeção bruta de logs de acesso web (`/var/log/access.log`), IOCs, mapeamento MITRE ATT&CK e validação pós-exploração.

Compartilhar

Read on Medium

Análise de Incidente: Tentativa de Exploração do CVE-2024-24919 no Check Point Security Gateway

📌 Resumo Executivo

Em 6 de junho de 2024, às 15h12, os sistemas de monitoramento de segurança acionaram um alerta para uma tentativa de exploração de alta gravidade direcionada a um Check Point Security Gateway (CP-Spark-Gateway-01, IP: 172.16.20.146). O atacante externo, operando a partir do IP 203.160.68.12, tentou explorar o CVE-2024-24919 (uma vulnerabilidade de Leitura Arbitrária de Arquivos) usando uma solicitação HTTP POST manipulada direcionada ao endpoint /clients/MyCRL com um payload de Directory Traversal (aCSHELL/../../../../../../../../etc/passwd).

Após uma investigação completa de Resposta a Incidentes nos logs do SIEM, Firewall, logs do SO e logs de Acesso Web, foi estabelecido que, embora a leitura inicial do arquivo /etc/passwd tenha sido bem-sucedida (retornando status HTTP 200 com 1256 bytes de metadados de usuários do sistema local), tentativas subsequentes de movimento lateral ou escalonamento (como direcionar /etc/shadow) foram bloqueadas (403 Forbidden). Além disso, auditorias do sistema e revisões de logs de terminal confirmaram a ausência de atividade pós-exploração, como execução remota de código, reverse shells ou criação não autorizada de contas de usuário.


🔍 Descobertas da Investigação e Evidências

1. Alerta do SIEM e Mapeamento de Vulnerabilidade do Ativo

  • Ativo Alvo: Check Point Security Gateway (172.16.20.146)
  • Gatilho de Detecção: Regra do SIEM SOC287 (Event ID 263) para o CVE-2024-24919.
  • Estrutura do Payload: Solicitação HTTP POST maliciosa contendo aCSHELL/../../../../../../../../etc/passwd.
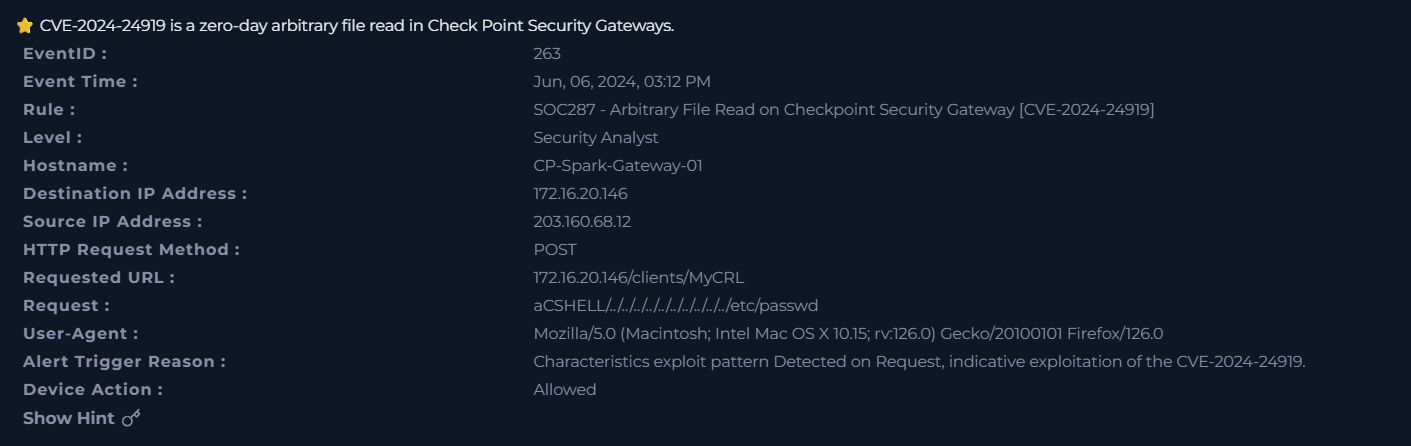
Detalhes do Alerta do SIEM

(Acima: Mapeamento de vulnerabilidade do ativo e identificação associados ao CVE-2024-24919)
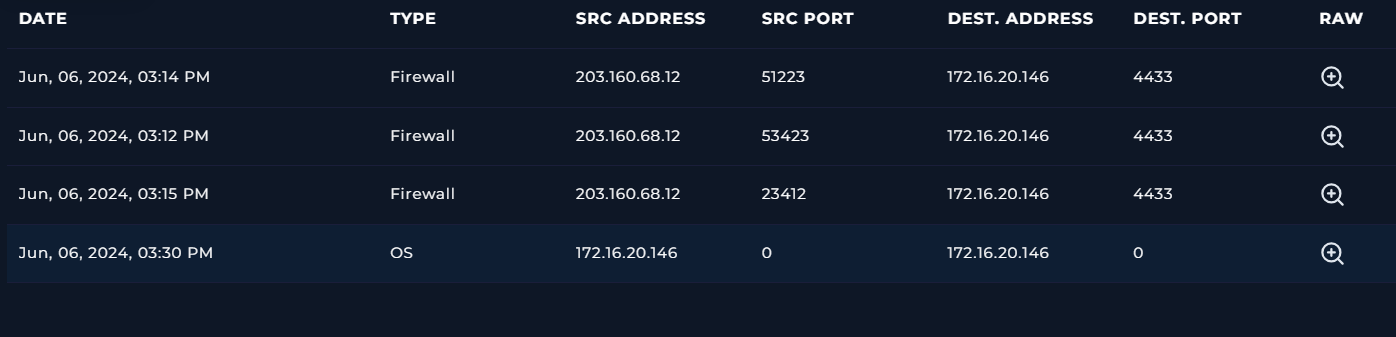

2. Tráfego do Firewall e Histórico de Eventos

  • Revisão do tráfego do firewall e do histórico operacional em torno do período do incidente (15h12 - 15h30).

Logs do Firewall


3. Análise dos Logs de Acesso Web (/var/log/access.log)

  • Vetor de Comprometimento Bem-sucedido: A solicitação para ler /etc/passwd retornou um status HTTP 200 OK, confirmando a exposição de dados dos detalhes das contas do sistema.
  • Escalonamento Falho: Uma tentativa subsequente de um scanner externo relacionado (203.160.68.13) direcionou /etc/shadow e foi rejeitada com sucesso com uma resposta HTTP 403 Forbidden.
  • Verificação de Ruído de Fundo: Entradas simultâneas de endereços IP internos (192.168.x.x, 10.x.x.x, 172.16.x.x) realizando solicitações HTTP padrão foram verificadas como atividade corporativa rotineira de rede, completamente não relacionada à intrusão externa.
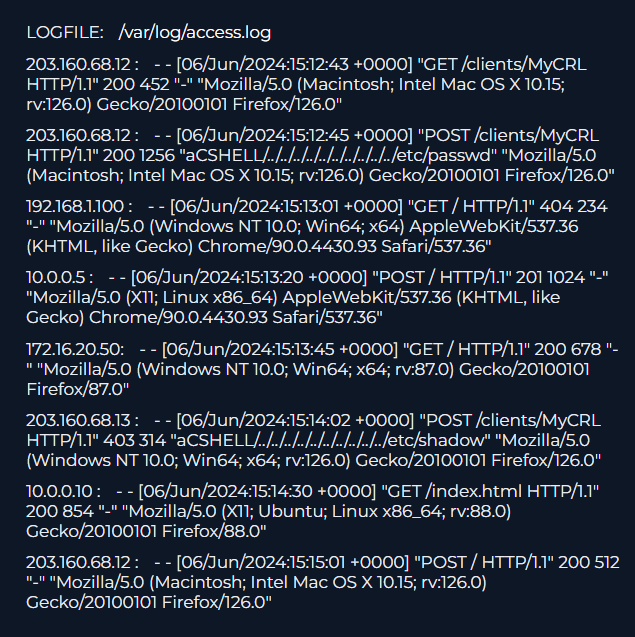
Logs de Acesso

(Acima: Logs de acesso web brutos exibindo a execução bem-sucedida do LFI juntamente com tentativas de acesso bloqueadas)


4. Marcação de Ativos e Inteligência de Ameaças

  • Verificação da configuração do ativo e do endereço IP de origem do atacante (203.160.68.12) em plataformas de inteligência de ameaças.
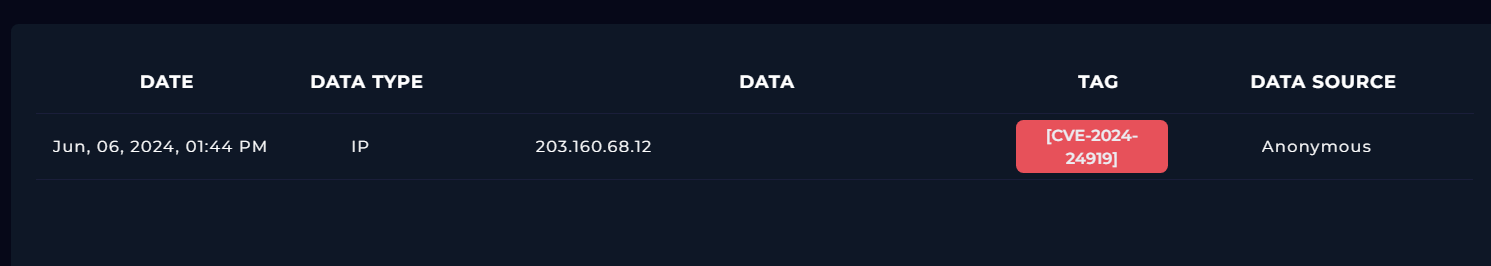
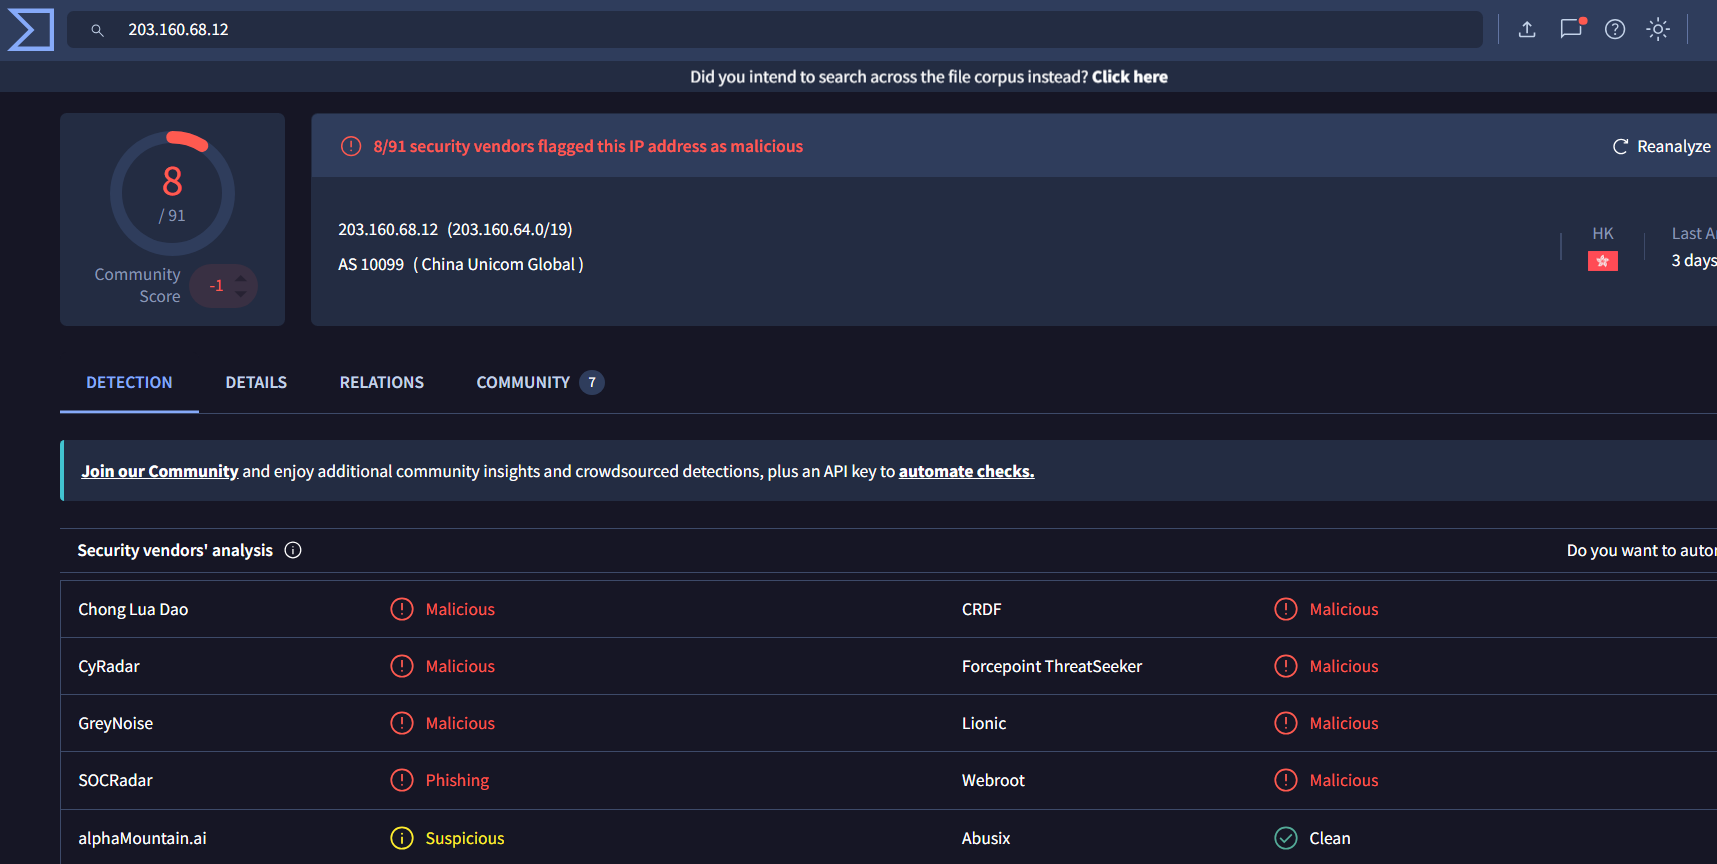
Marcação de Ativos Inteligência de Ameaças

(Acima: Verificação de reputação no VirusTotal confirmando atribuição maliciosa/suspeita)


🛡️ Remediação e Recomendações

  • Aplicação Imediata de Patches: Aplicar o hotfix oficial da Check Point ou a atualização de firmware para remediar permanentemente o CVE-2024-24919.
  • Bloqueio no Perímetro: Aplicar regras de firewall para bloquear o tráfego originado do endereço IP externo malicioso 203.160.68.12 (AS 10099 - China Unicom Global).


  • Higiene de Credenciais: Realizar redefinições proativas de senhas para as contas de serviço e de usuário padrão identificadas no arquivo de configuração exposto.
Baixar ferramenta





