
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/z3r0sw0rd/cve-2023-38831-poc
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de Penetração
GitHubz3r0sw0rd/cve-2023-38831-poc

CVE-2023-38831-PoC

Prova-de-Conceito para a vulnerabilidade Zero-Day CVE-2023-38831 no WinRAR

Ver Repositório
682há 3 anosAinda não revisado
Compartilhar

CVE-2023-38831 PoC

Este repositório é apenas uma Prova de Conceito para a vulnerabilidade Zero-Day CVE-2023-38831 no WinRAR

O WinRAR da RARLabs anterior à versão 6.23 permite que atacantes executem código arbitrário quando um usuário tenta visualizar um arquivo benigno dentro de um arquivo ZIP. O problema ocorre porque um arquivo ZIP pode incluir um arquivo benigno (como um arquivo .JPG comum) e também uma pasta que tem o mesmo nome do arquivo benigno, e o conteúdo da pasta (que pode incluir conteúdo executável) é processado durante uma tentativa de acessar apenas o arquivo benigno. Isso foi explorado ativamente entre abril e agosto de 2023


Como usar

Usage: 
- poc.py [-h] scriptPath benignPath zipDirectory fname

CVE-2023-38831 Zero-Day Vulnerability in WinRAR - PoC

positional arguments:
  scriptPath    The Filepath of the Malicious script/batch which will be executed
  benignPath    The Filepath of the Benign file (recommended in '.jpg', '.png' and '.pdf')
  zipDirectory  The Name of the Directory which will be Created and Zipped
  fname         The Names of the Folder and File in the Zip (including the file extension)

options:
  -h, --help    show this help message and exit


Prova de Conceito (PoC)

  1. Baixe e instale a versão vulnerável (ou seja, WinRAR < 6.23) em https://www.win-rar.com/download.html (Há um arquivo .exe do WinRAR 6.02 nesta pasta)
  2. Prepare o arquivo benigno/isca (por ex., sample.png) e o script malicioso (por ex., script.bat)
  3. Execute python3 poc.py script.bat sample.PNG PoC sample.png para gerar o exploit em .zip
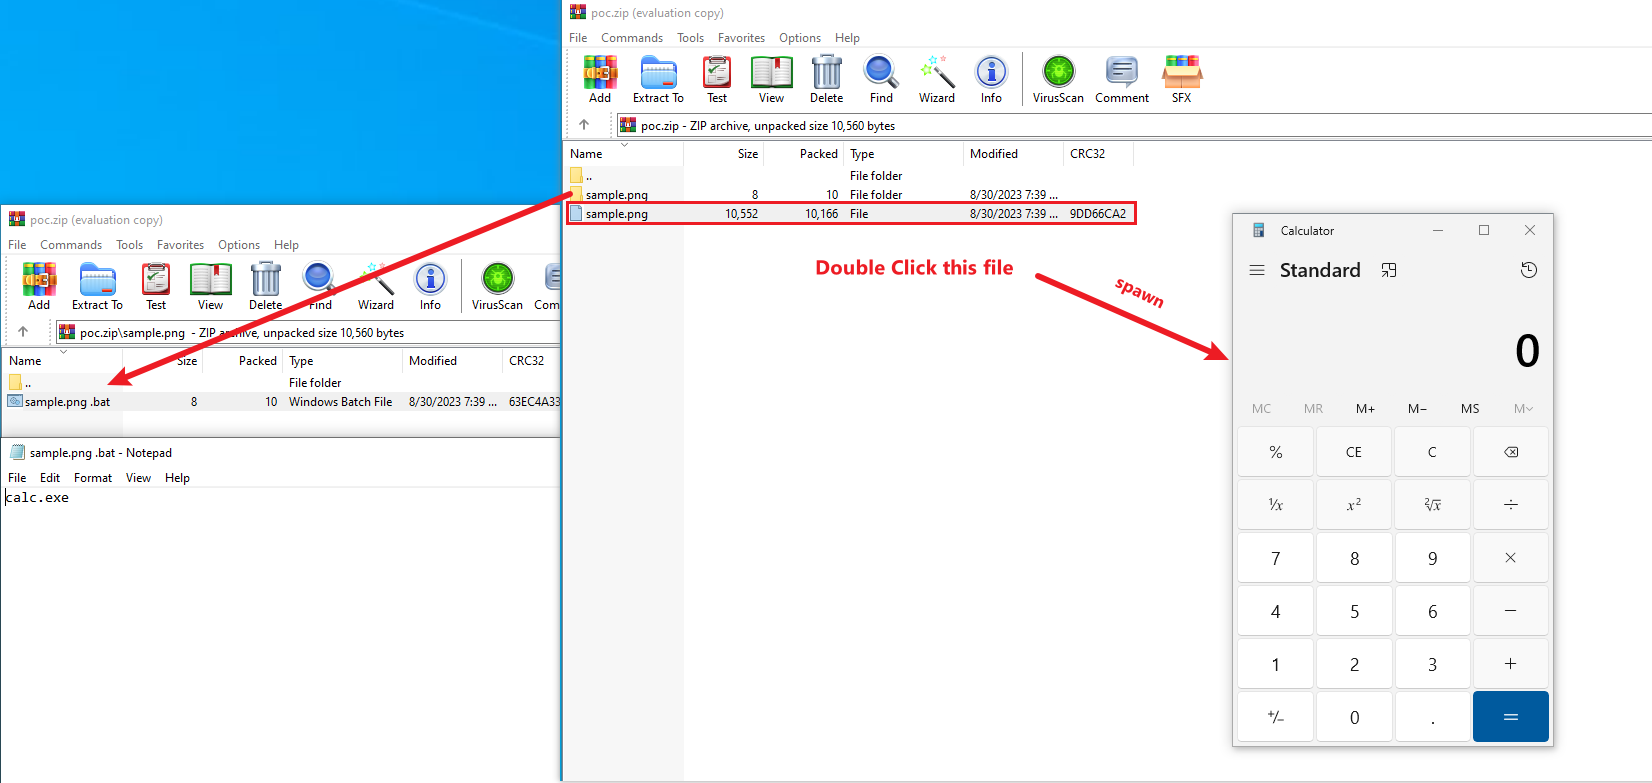
  4. Abra o arquivo Zip usando a versão vulnerável do WinRAR instalada
  5. Clique duas vezes no arquivo benigno (isto é, sample.png) conforme mostrado na demonstração


Demonstração

demo


Referência

https://www.group-ib.com/blog/cve-2023-38831-winrar-zero-day/

https://github.com/b1tg/CVE-2023-38831-winrar-exploit

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





