
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/yeahhbean/laravel-cve-2018-15133
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e EducaçãoLabs e Prática
GitHubyeahhbean/laravel-cve-2018-15133

Laravel-CVE-2018-15133

Ambiente PoC baseado em Docker para a vulnerabilidade de desserialização do APP_KEY do Laravel CVE-2018-15133. Inclui script de exploit para verificar a execução remota de código por meio de payloads maliciosos no Laravel <= 5.7.27.

Ver Repositório
126há 1 anoAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2018-15133 - Vulnerabilidade de desserialização da APP_KEY do Laravel

WhiteHatSchool 3ª geração, 28ª classe, Lee Yebin - Virtualização - Configuração Docker vulnerável https://github.com/yeahhbean/Laravel-CVE-2018-15133

Visão Geral

Este projeto é um ambiente baseado em Docker configurado para verificar (PoC) a vulnerabilidade CVE-2018-15133 (vulnerabilidade de desserialização da APP_KEY do Laravel).
Com apenas o Dockerfile e o docker-compose.yaml é possível construir o ambiente vulnerável, e foi confirmado que o PoC é executado corretamente por meio do exploit.

  • Alvo vulnerável: Laravel <= 5.7.27
  • Problema principal: se a APP_KEY for exposta, é possível executar comandos no servidor por meio de um payload malicioso

Ambiente Configurado

  • PHP 7.2.10-fpm
  • Nginx (proxy reverso)
  • MySQL 5.7
  • Laravel 5.7.28 (inclui a versão vulnerável)

Por meio do Dockerfile e do docker-compose.yaml, o ambiente vulnerável é instalado e executado automaticamente.


Estrutura de Arquivos

Nome do ArquivoDescrição
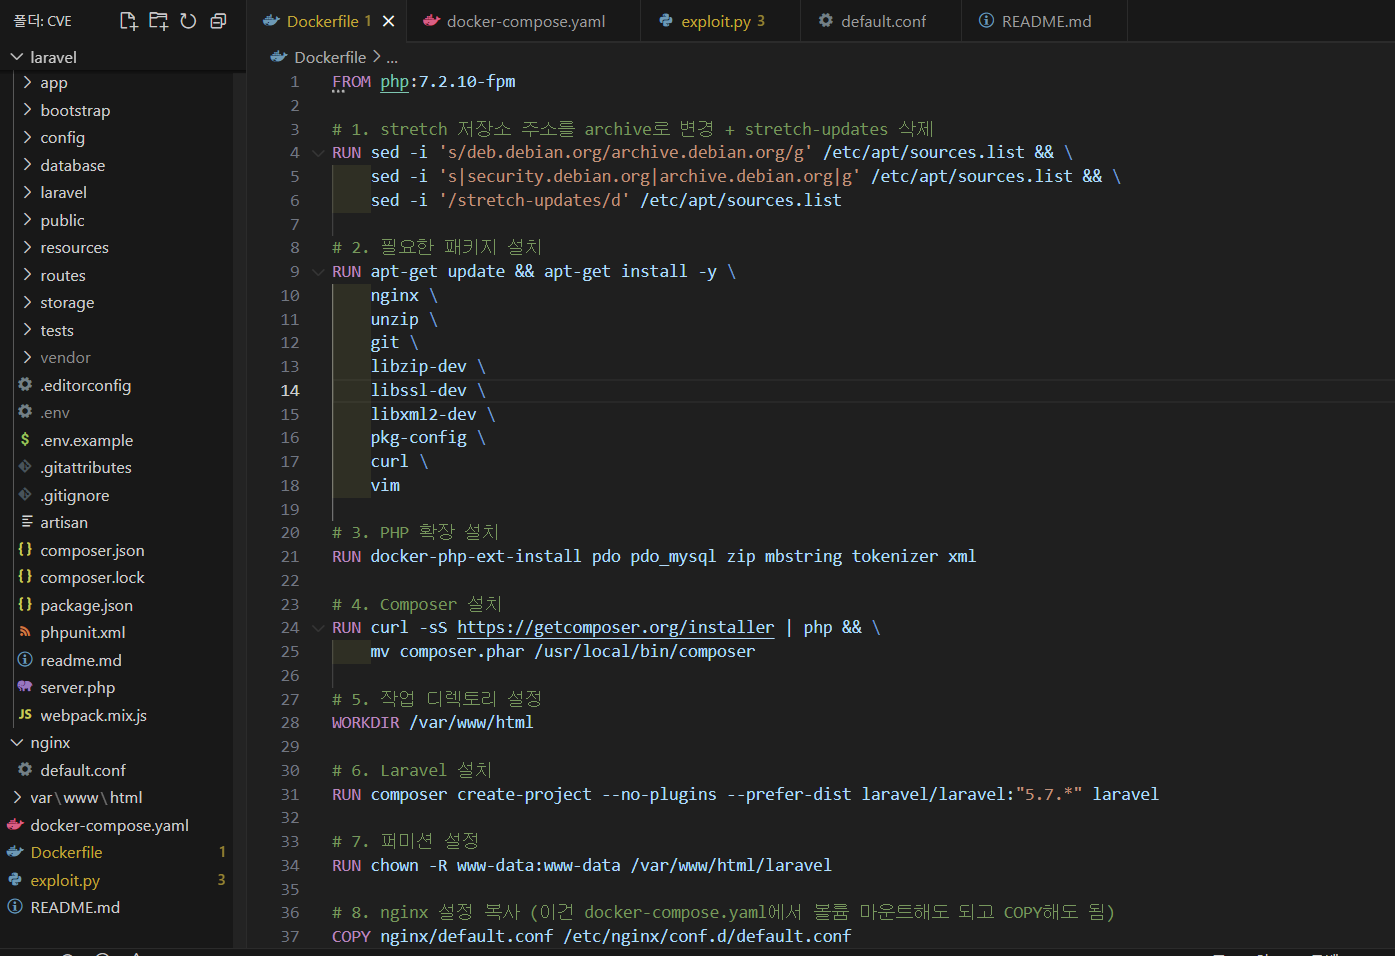
DockerfilePara instalação do PHP + Composer + Laravel 5.7
docker-compose.yamlConfigura todos os serviços (Nginx, PHP, MySQL)
nginx/default.confArquivo de configuração do proxy reverso do Nginx
exploit.pyCódigo PoC baseado na APP_KEY

Operação no Ambiente Local

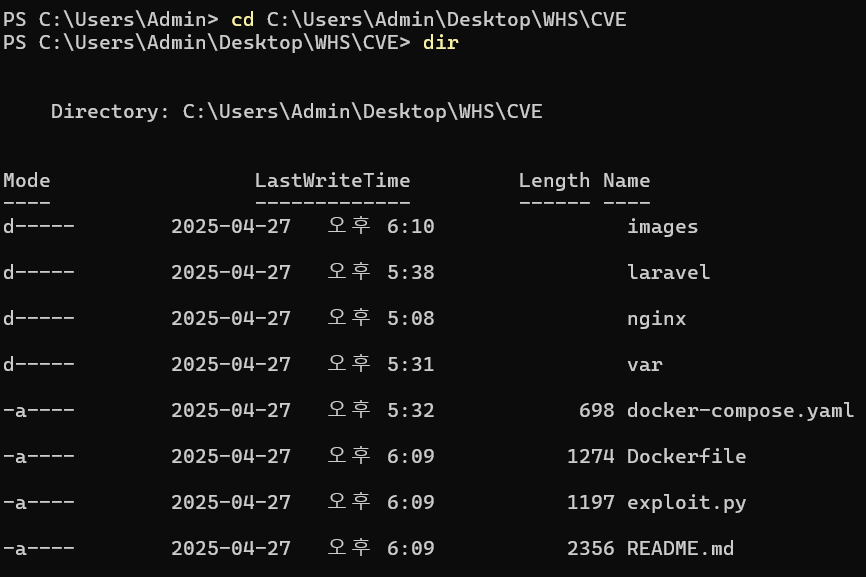
  • Estrutura de diretórios Estrutura de diretórios

  • Navegação de diretório: cd C:\Users\Admin\Desktop\WHS\CVE Navegação de diretório
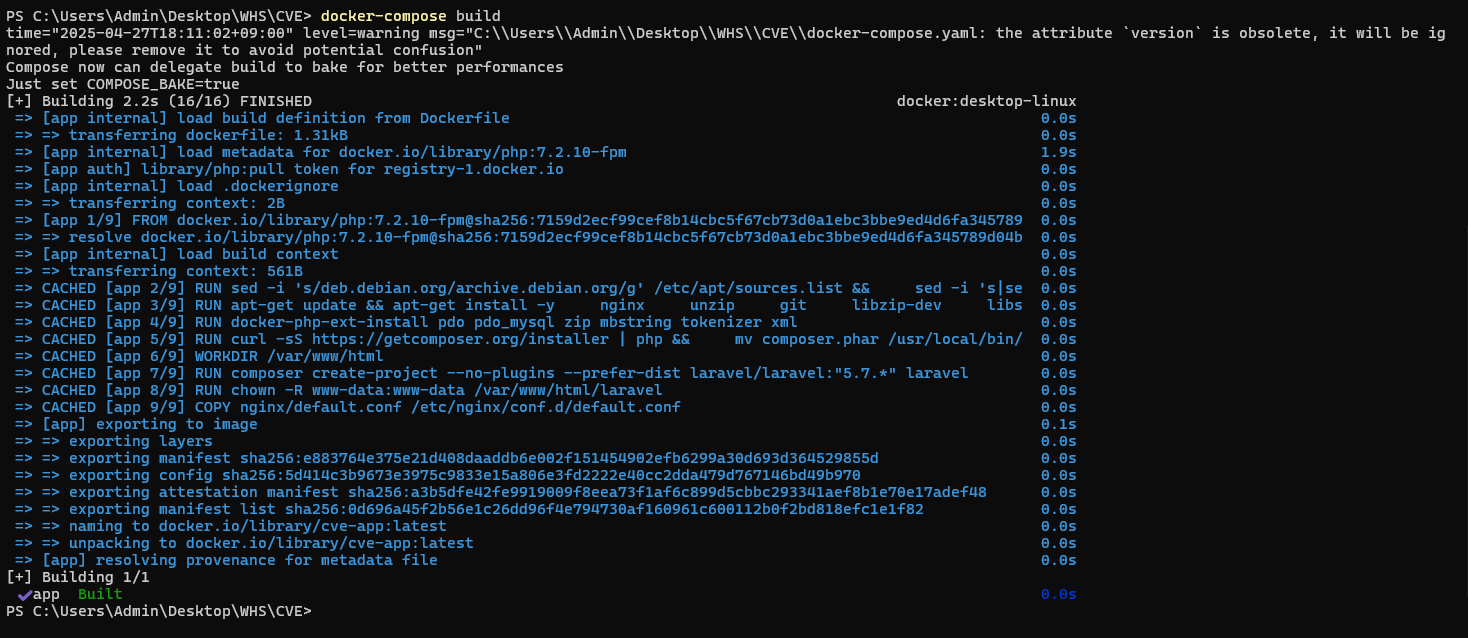
  • Build da imagem Docker: docker-compose build Build da imagem Docker
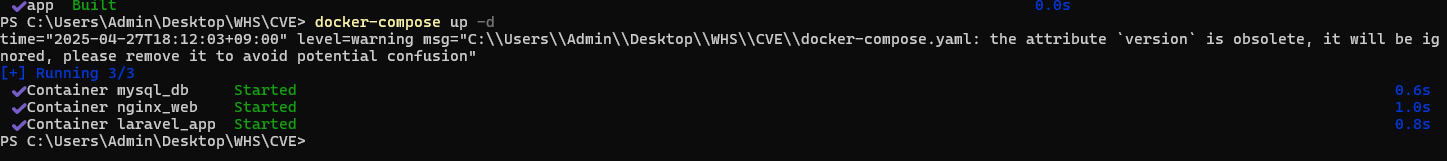
  • Execução do contêiner Docker: docker-compose up -d Execução do contêiner Docker
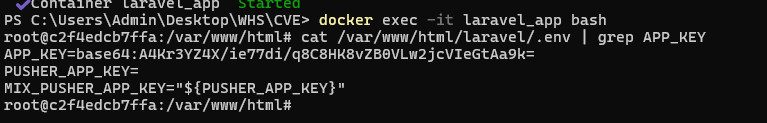
  • Acesso ao contêiner: docker exec -it laravel_app bash Acesso ao contêiner
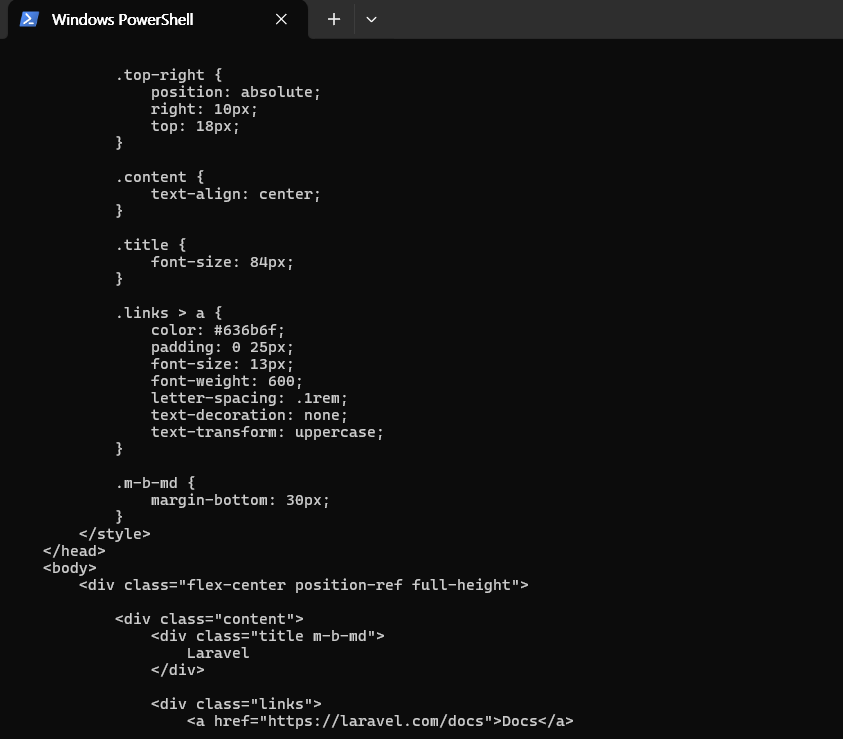
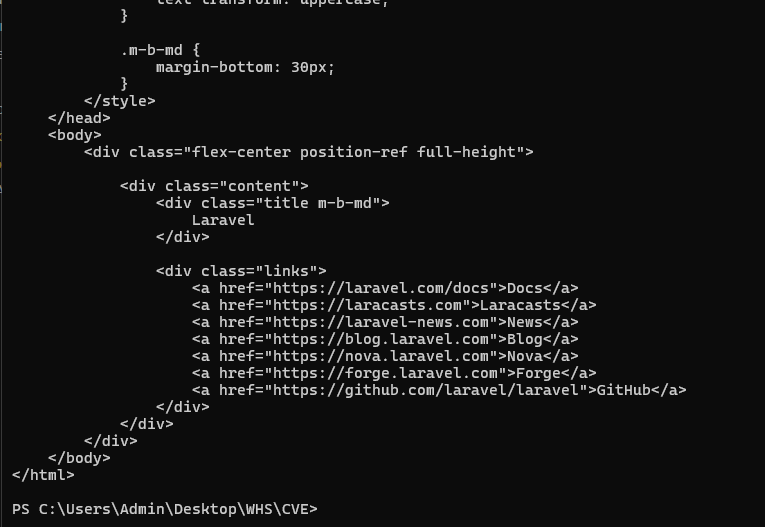
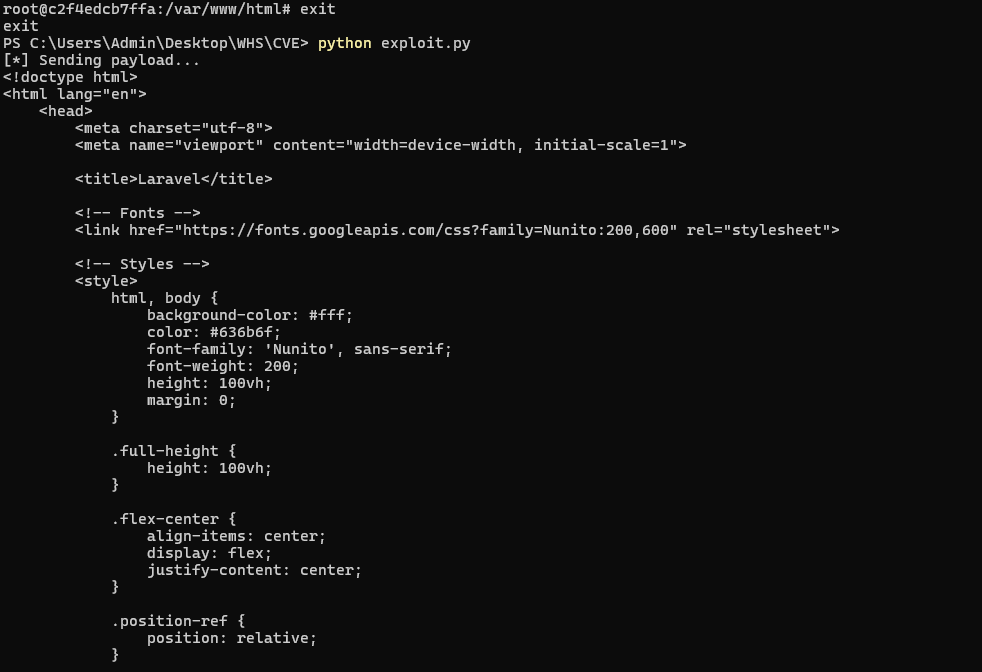
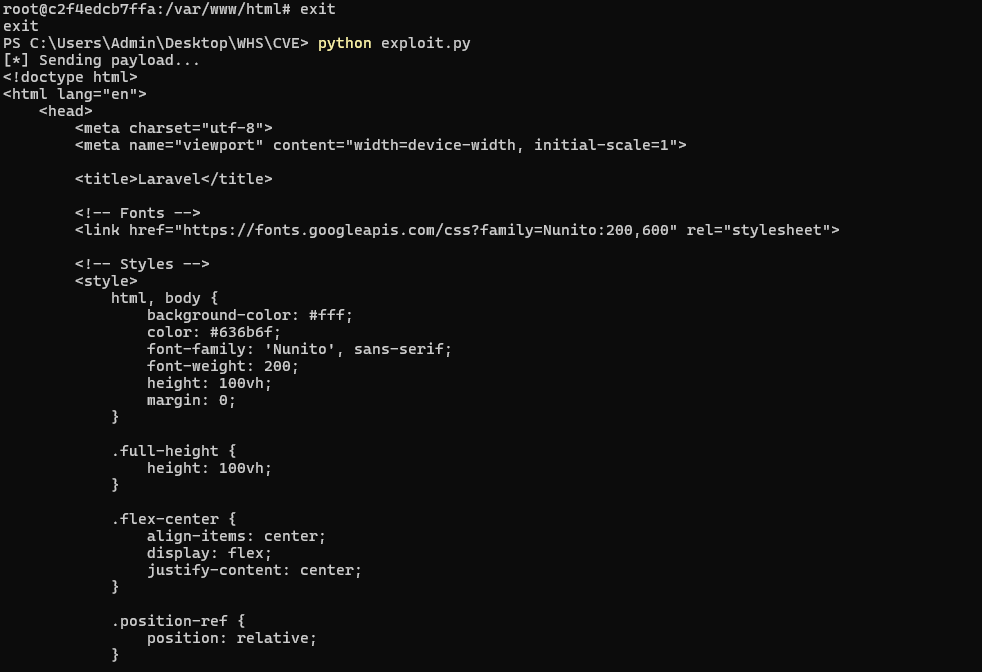
  • Sair do contêiner e executar o PoC: exit python exploit.py Resultado do PoC 1 Resultado do PoC 2 Resultado do PoC 3
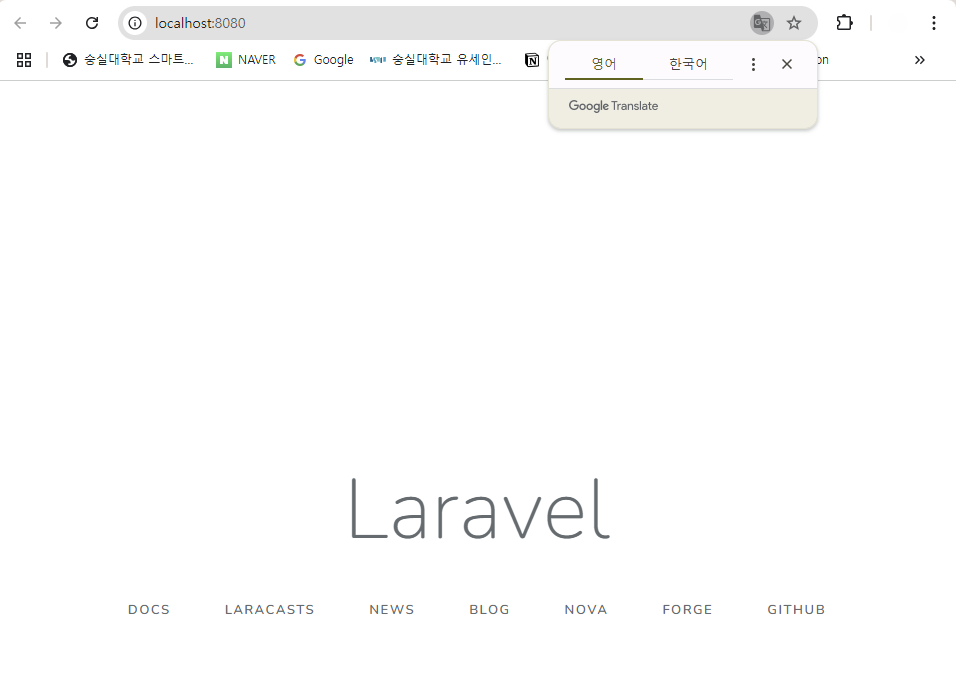
  • Acesso pelo navegador: abra o navegador e acesse http://localhost:8080 Página local

Método de Construção

# 1. Download do código-fonte e navegação para o diretório
cd [diretório do projeto]

# 2. Build da imagem Docker
docker-compose build

# 3. Execução do contêiner Docker
docker-compose up -d

---

Se for executado com sucesso, você pode ver a página padrão do Laravel em http://localhost:8080.

---

## PoC (Verificação da Vulnerabilidade)

# 1. Extrair a APP_KEY do Laravel dentro do contêiner
docker exec -it laravel_app bash
cat /var/www/html/laravel/.env | grep APP_KEY

# 2. Com a APP_KEY extraída, insira-a no exploit.py e execute
python exploit.py

# 3. Se o HTML da página do Laravel for retornado normalmente, significa que o payload por meio da APP_KEY foi transmitido com sucesso.

---

## Avisos

- Nas versões posteriores ao Laravel 5.7.28, esta vulnerabilidade foi corrigida e não funciona mais.

- O código PoC (exploit.py) foi escrito com base em técnicas de ataque publicamente divulgadas.

---

## Referência

- https://nvd.nist.gov/vuln/detail/cve-2018-15133
- https://laravel.com/docs/5.7/releases#laravel-5.7.27

Baixar ferramenta