Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/y0oshi/project-eyes-on
OSINT (Inteligência de Fontes Abertas)ReconhecimentoScanners de VulnerabilidadesEnumeração de DNS e SubdomíniosColeta de InformaçõesTestes de PenetraçãoRastreador
GitHuby0oshi/project-eyes-on

Project-Eyes-On

Project Eyes On é uma ferramenta de vigilância de alta velocidade e multi-thread criada por Y0oshi (@rde0) para localizar câmeras IP abertas em todo o mundo. Unifica Google Dorking e Directory Scraping em um único motor OSINT.

Ver Repositório
1281467há 2 mesesRevisado pelo Kitploit
Compartilhar

Project Eyes On v3.0 (Vigilância Global)

Codificado por: Y0oshi (IG: @rde0)

"A ferramenta de inteligência unificada para varredura em massa de câmeras IP."

Banner Python License

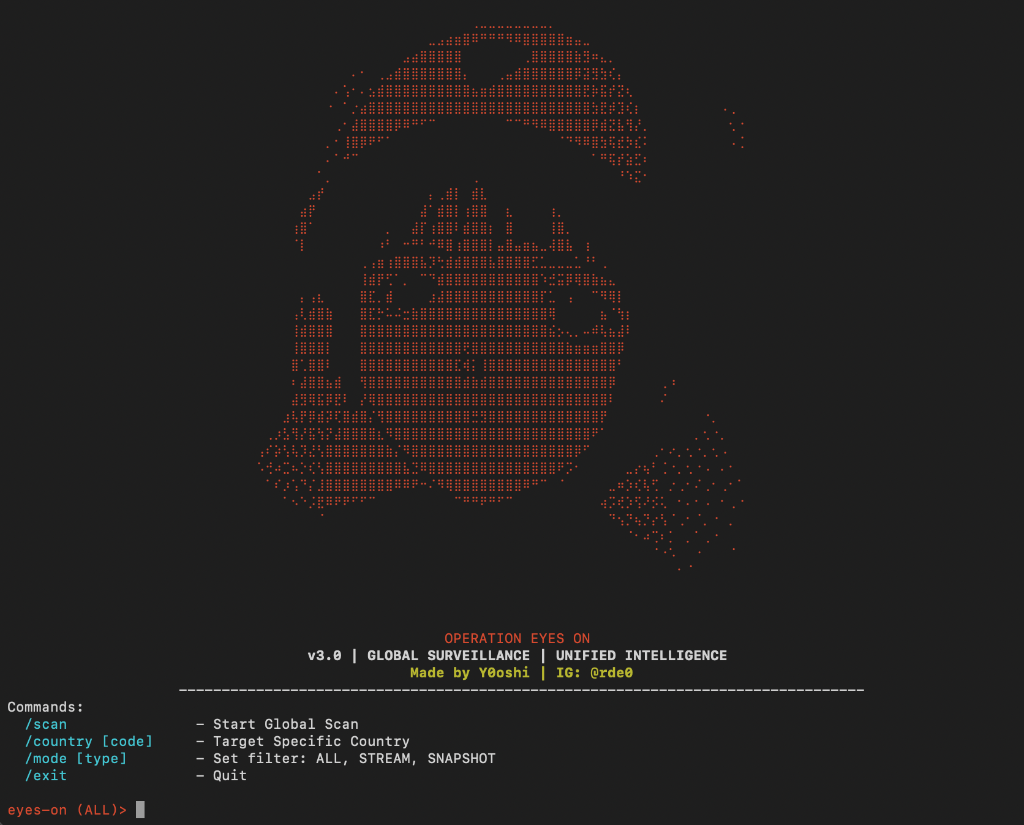
Screenshot

Visão Geral

Project Eyes On é uma ferramenta de vigilância hiper-rápida e multi-threaded projetada para localizar câmeras IP abertas em todo o mundo. Ela combina dois motores poderosos:

  1. Directory Scraper: Coleta feeds do Insecam.
  2. Deep Web Dorking: Usa dorks de busca do Google e Yahoo para encontrar câmeras ocultas não listadas em diretórios públicos.

Recursos

  • Motor Paralelo: Consulta Yahoo e Startpage simultaneamente para máxima velocidade e resultados.
  • Enriquecimento GeoIP: Resolve automaticamente as localizações IP das câmeras para Cidade, País (ex.: "Nova York, Estados Unidos").
  • Deduplicação Inteligente: Mescla resultados de múltiplos motores para garantir feeds únicos.
  • Conexão Direta: Otimizada para velocidade sem proxies não confiáveis.
  • Segmentação por País: Alvo em regiões específicas (ex.: /country US, /country RU).
  • Verificação ao Vivo: Detecta automaticamente os tipos de stream (MJPEG, JPEG, Vídeo).

Instalação

Pré-requisitos

  • Python 3.x
  • Pip

macOS / Linux

  1. Clone o Repositório:
git clone https://github.com/Y0oshi/Project-Eyes-On.git
cd Project-Eyes-On
  1. Instale o Comando Global: O script de instalação configura as dependências e cria o comando eyeson.
chmod +x install.sh
sudo ./install.sh
  1. Execute:
sudo eyeson

Windows

  1. Clone o Repositório:
git clone https://github.com/Y0oshi/Project-Eyes-On.git
cd Project-Eyes-On
  1. Instalação Automatizada: Basta clicar duas vezes em install.bat ou executar:
install.bat
  1. Execute:
eyeson.bat

Uso

Comandos

ComandoDescriçãoExemplo
/scrape [Pages]Scrape Insecam (Diretório Público)/scrape 5
/scan [Pages]Busca Google Dork (Deep Web)/scan 50
/country [Code]Lógica de Alvo (ex.: US, JP, RU)/country US
/mode [Type]Filtro (ALL, STREAM, SNAPSHOT)/mode STREAM
/exitSair da Ferramenta/exit

Aviso Legal

Esta ferramenta é apenas para fins educacionais e auditoria de segurança. O autor (Y0oshi) não é responsável por qualquer uso indevido deste software.

Aviso aos Proprietários de Câmeras: Se o seu dispositivo for encontrado por esta ferramenta, não é culpa do desenvolvedor. Isso significa que seu stream é público. Não seja burro, coloque uma senha na sua câmera.


Siga no Instagram: @rde0

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →