Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
React2Shell-CVE-Lab — Um ambiente Next.js vulnerável auto-hospedado executando no Docker para simular CVE-2025-55182. Construído para pesquisa educacional em segurança e prática de CTF. | Kitploit
Ferramentas/GitHubGitHub/xxxtectationxxx/react2shell-cve-lab
Escalada de PrivilégiosSegurança de ContêineresAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebCTFTestes de PenetraçãoAprendizado e EducaçãoLabs e Prática
Compartilhar
GitHubxxxtectationxxx/react2shell-cve-lab

React2Shell-CVE-Lab

Um ambiente Next.js vulnerável auto-hospedado executando no Docker para simular CVE-2025-55182. Construído para pesquisa educacional em segurança e prática de CTF.

Ver Repositório
133há 11 mesesAinda não revisado

⚛️ React2Shell: CVE-2025-55182 Laboratório Vulnerável

Security Rating Docker Next.js Difficulty

⚠️ AVISO: APLICAÇÃO INTENCIONALMENTE VULNERÁVEL

Este repositório contém uma aplicação Dockerizada especificamente configurada para ser vulnerável a CVE-2025-55182 (React2Shell).

  • NÃO implante este contêiner em um ambiente de produção ou em um servidor público exposto à internet.
  • NÃO execute isto em uma máquina que contenha dados sensíveis sem o devido isolamento de rede.
  • Este laboratório é estritamente para fins educacionais, pesquisa de segurança e simulações CTF.

🎯 Visão Geral do Desafio

Este laboratório foi projetado como um cenário Simples de Web a Root, perfeito para iniciantes praticarem exploração de vulnerabilidades e escalonamento básico de privilégios.

  • Dificuldade: Fácil (Adequado para Iniciantes)
  • Tempo Estimado: ~15 Minutos
  • Objetivo: Explorar a vulnerabilidade RCE para obter acesso inicial e, em seguida, escalar privilégios para root.
  • Flags a Capturar:
    1. 🚩 Flag de Usuário: user.txt
    2. 🚩 Flag de Root: root.txt

🔍 Análise da Vulnerabilidade

React2Shell (CVE-2025-55182) é uma vulnerabilidade crítica de Execução Remota de Código (RCE) de severidade máxima (CVSS 10.0) encontrada nos Componentes de Servidor React (RSC) e sua implementação downstream no framework Next.js.

A Falha

A vulnerabilidade existe na forma como o React lida com Ações do Servidor. Um atacante não autenticado pode executar código arbitrário no servidor enviando uma única requisição HTTP especialmente criada. Isso contorna os limites de segurança pretendidos dos Componentes de Servidor.

Componentes e Versões Afetados

Com base no aviso oficial, os seguintes componentes são afetados:

1. React Server DOM (Versões 19.0, 19.1.0, 19.1.1, 19.2.0)

  • react-server-dom-webpack
  • react-server-dom-parcel
  • react-server-dom-turbopack

2. Framework Next.js

  • Next.js 15.x.x: Versão inicial até versões anteriores ao patch de dezembro de 2025.
  • Next.js Canary: Versões experimentais usando React 19 beta/rc.

✅ Configurações Seguras: Aplicações que usam React 18 (padrão no Next.js 14 e anteriores) NÃO SÃO AFETADAS por esta vulnerabilidade específica.


🚀 Instalação e Uso do Laboratório

Este laboratório utiliza Docker para garantir um ambiente seguro, isolado e reproduzível. Nenhuma configuração local do Node.js é necessária.

Pré-requisitos

  • Docker Desktop ou Docker Engine.
  • Docker Compose.

Início Rápido

  1. Clone o Repositório

    git clone https://github.com/xxxTectationxxx/React2Shell-CVE-Lab.git
    cd React2Shell-CVE-Lab
    
  2. Inicie o Contêiner Vítima Baixamos a imagem pré-configurada diretamente do Docker Hub (agus33ina/web3-portfolio:v1):

    docker compose up -d
    
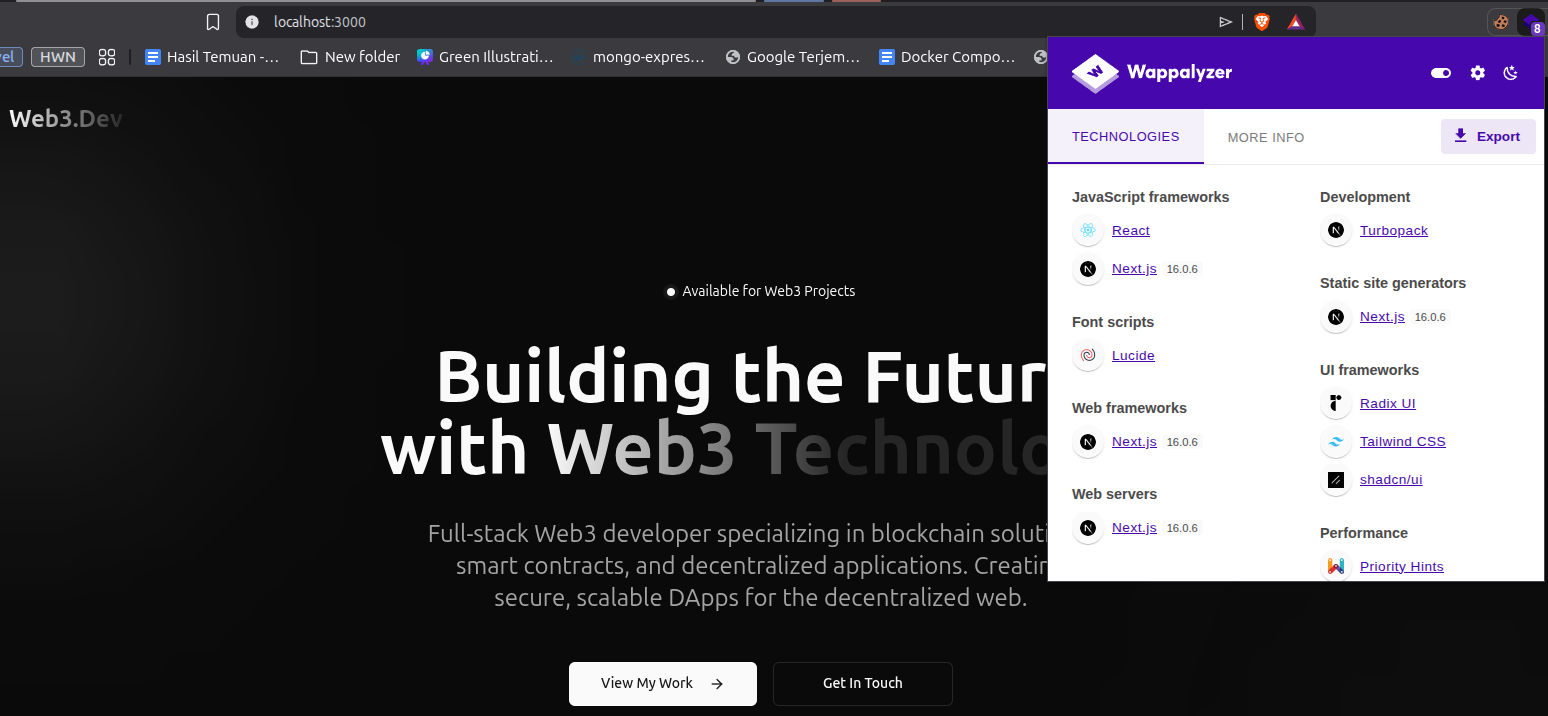
  3. Acesse o Alvo Abra seu navegador ou Burp Suite e navegue para:

    http://localhost:3000
    
  4. Notas sobre Exploração

    • A aplicação está executando Next.js 15 com Ações do Servidor habilitadas.
    • Use ferramentas como Nuclei ou criação manual de payload para testar a vulnerabilidade.
  5. Desligamento

    docker compose down
    

🛠️ Stack Técnico

image image
  • Aplicação Vulnerável: Web3 Portfolio (Next.js 15 / React 19 RC)
  • Containerização: Docker (Alpine Linux Node.js 20)
  • Porta: 3000

📚 Referências

Para um mergulho mais profundo na cadeia de exploração e detalhes técnicos, consulte:

  1. Biblioteca CVE do ProjectDiscovery: https://cloud.projectdiscovery.io/library/CVE-2025-55182
  2. Blog de Segurança Invicti: Análise Crítica do RCE React2Shell
  3. Blog Oficial do React: Vulnerabilidade Crítica de Segurança nos Componentes de Servidor React

👤 Autor

Mantido por Agus33ina.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →