
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
poc-cpanel-cve-2026-41940 — Ferramenta de auditoria de segurança multithread que detecta o CVE-2026-41940, uma bypass de autenticação no cPanel/WHM, usando injeção CRLF e descoberta dinâmica de portas para testes de penetração autorizados. | Kitploit
Ferramentas/GitHubGitHub/xsanflip/poc-cpanel-cve-2026-41940
Scanners de VulnerabilidadesExploraçãoColeta de InformaçõesSegurança WebTestes de PenetraçãoAutenticação
GitHubxsanflip/poc-cpanel-cve-2026-41940

poc-cpanel-cve-2026-41940

Ferramenta de auditoria de segurança multithread que detecta o CVE-2026-41940, uma bypass de autenticação no cPanel/WHM, usando injeção CRLF e descoberta dinâmica de portas para testes de penetração autorizados.

Ver Repositório
631139há 6 mesesRevisado pelo Kitploit
Compartilhar

POC cPanel CVE-2026-41940

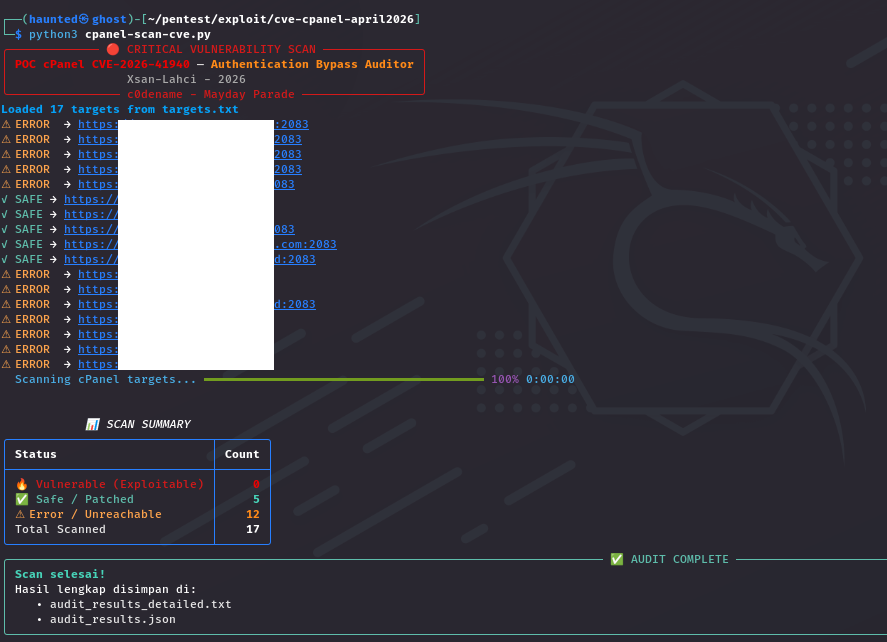
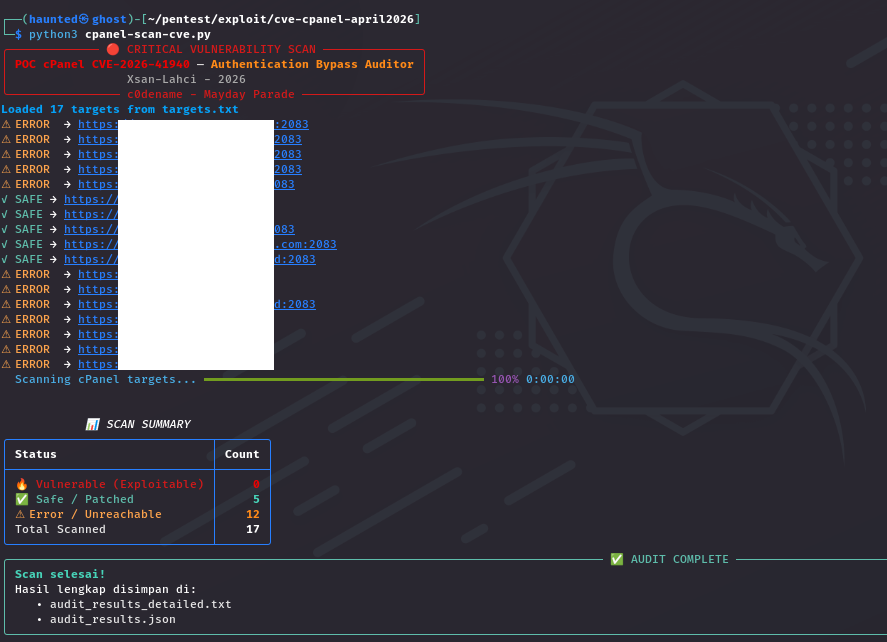
Screenshot From 2026-05-01 22-58-10

Uma ferramenta de auditoria de segurança de alto desempenho e multi-threaded, projetada para detectar CVE-2026-41940, uma vulnerabilidade crítica de Bypass de Autenticação no cPanel & WHM (descoberta em abril de 2026).

Esta ferramenta utiliza uma técnica de Injeção CRLF em cabeçalhos HTTP para identificar se o daemon de serviço do cPanel (cpsrvd) é suscetível a acesso root não autorizado.

Principais Recursos

  • Descoberta Dinâmica de Portas: Sonda automaticamente as portas padrão do cPanel/WHM (2082, 2083, 2086, 2087) se nenhuma porta for especificada.

  • Detecção Inteligente: Prioriza portas definidas pelo usuário (ex.: 1.2.3.4:2083), mas recorre à varredura multi-porta para IPs/domínios simples.

  • Alta Concorrência: Construída com ThreadPoolExecutor para varredura rápida de grandes listas de IPs.

  • Interface de Terminal Elegante: Utiliza a biblioteca Rich para barras de progresso, painéis de status e um painel abrangente de resumo da varredura.

  • Saída Dupla: Gera tanto um relatório de texto detalhado (.txt) quanto um arquivo de dados estruturado (.json) para análise posterior.

Instalação

  1. Clone o repositório:

    git clone https://github.com/xsanflip/poc-cpanel-cve-2026-41940.git
    cd cpanel-cve-2026-41940-auditor
    
    
  2. Instale as dependências:

    pip install requests rich


Uso

Prepare um arquivo targets.txt contendo os endereços IP ou domínios que deseja auditar (um por linha).

Varredura Simples:

python cpanel-scan-cve.py

Saída

  • Terminal: Atualizações de status em tempo real com uma tabela de resumo final.

  • audit_results_detailed.txt: Um relatório legível por humanos, incluindo cabeçalhos do servidor e versões detectadas.

  • audit_results.json: Dados legíveis por máquina para integração com outras ferramentas de segurança.

⚠️ Aviso Legal

Esta ferramenta é fornecida apenas para fins educacionais e auditoria de segurança autorizada. Executar esta ferramenta contra alvos sem permissão explícita é ilegal e antiético. O desenvolvedor (xsanflip) não é responsável por qualquer uso indevido ou dano causado por este programa.

Autor: xsanlahci

Referência de Pesquisa: Baseado em descobertas publicadas pela watchTowr Labs (abril de 2026).

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





