
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
GAP-Burp-Extension — Burp Extension para encontrar endpoints potenciais, parâmetros e gerar uma wordlist personalizada de alvo | Kitploit
Ferramentas/GitHubGitHub/xnl-h4ck3r/gap-burp-extension
ReconhecimentoAnálise de VulnerabilidadesColeta de InformaçõesSegurança WebFuzzingTestes de Penetração
GitHubxnl-h4ck3r/gap-burp-extension

GAP-Burp-Extension

Burp Extension para encontrar endpoints potenciais, parâmetros e gerar uma wordlist personalizada de alvo

Ver Repositório
1.5k15948há 10 mesesRevisado pelo Kitploit
Compartilhar

Sobre - v6.3

Esta é uma evolução da extensão original getAllParams para o Burp. Não só encontra mais parâmetros potenciais para você investigar, mas também encontra links potenciais para testar esses parâmetros e produz uma wordlist específica para o alvo para usar em fuzzing. A documentação completa de Ajuda pode ser encontrada aqui ou a partir do ícone de Ajuda na aba GAP.

TL;DR

Instalação

  1. Visite o Site Oficial do Jython e baixe o arquivo JAR independente mais recente, por exemplo, jython-standalone-2.7.4.jar.
  2. Abra o Burp, vá em Extensions -> Extension Settings -> Python Environment, defina o Location of Jython standalone JAR file e Folder for loading modules para o diretório onde o arquivo JAR do Jython foi salvo.
  3. No terminal, vá para o diretório onde o arquivo jar está e execute java -jar jython-standalone-2.7.4.jar -m ensurepip.
  4. Baixe os arquivos GAP.py e requirements.txt deste projeto e coloque no mesmo diretório.
  5. Instale os módulos Jython executando java -jar jython-standalone-2.7.4.jar -m pip install --no-cache-dir --no-compile -r requirements.txt.
  6. Vá em Extensions -> Installed e clique em Add em Burp Extensions.
  7. Selecione Extension type como Python e selecione o arquivo GAP.py.

Usando

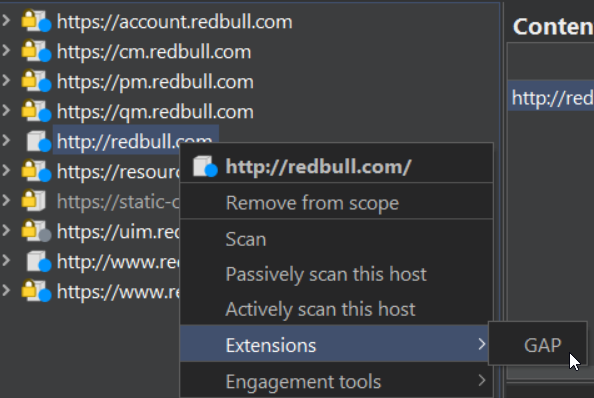
  1. Basta selecionar um alvo no seu escopo do Burp (ou vários alvos), ou até mesmo apenas uma subpasta ou endpoint, e escolher a extensão GAP:

Ou você pode clicar com o botão direito em uma requisição ou resposta em qualquer outro contexto e selecionar GAP no menu Extensions.
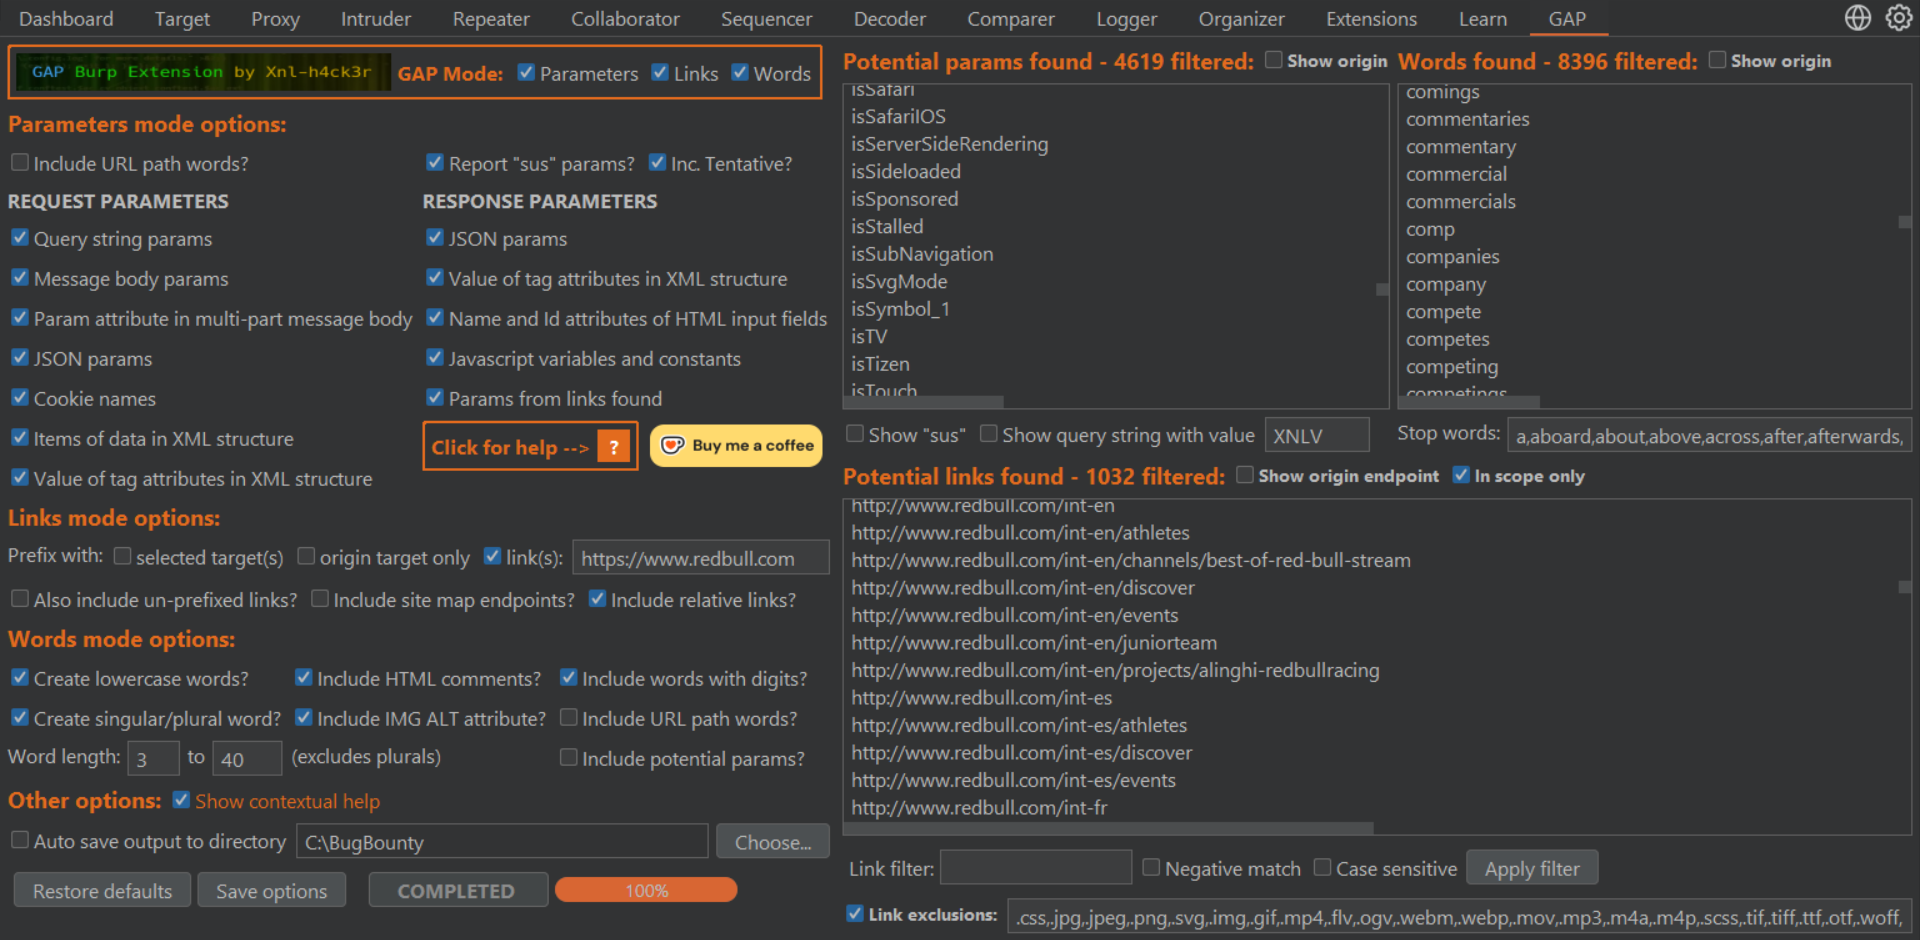
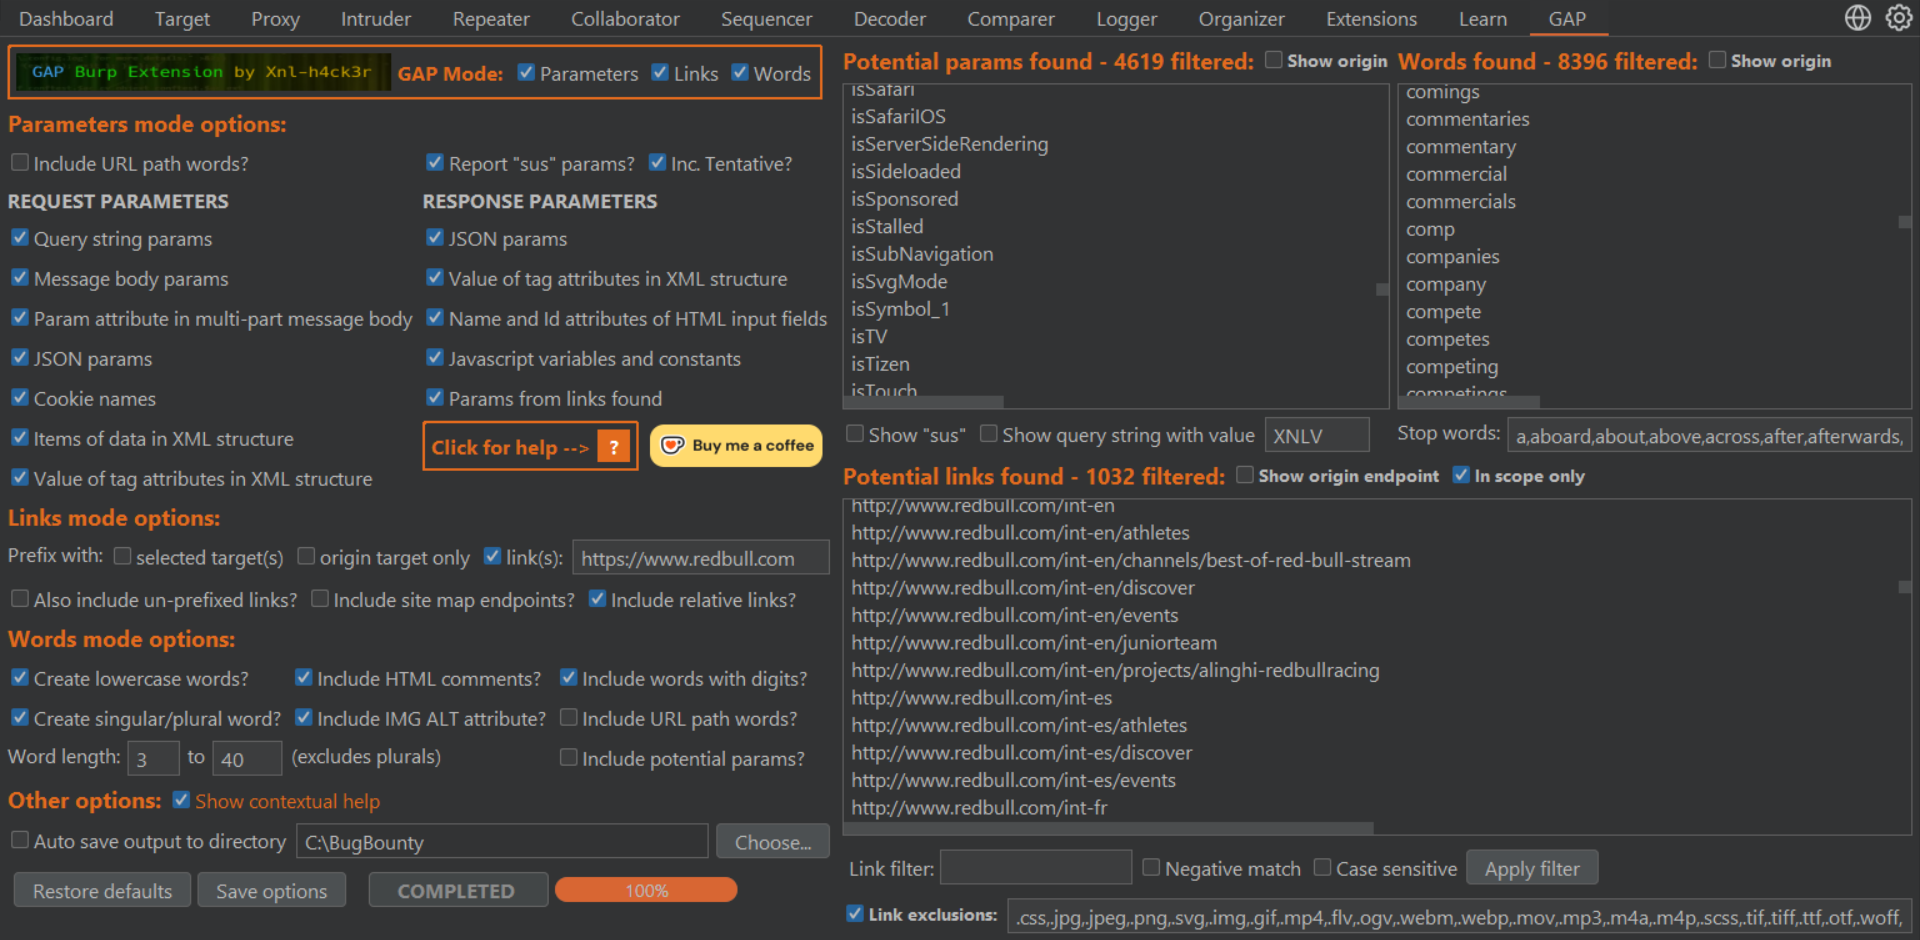
  1. Então vá para a aba GAP para ver os resultados:

Notas IMPORTANTES

Se você não precisar de um dos modos, desmarque-o, pois os resultados serão mais rápidos.

Se você executar o GAP para um ou mais alvos na visualização do Site Map, não os deixe expandidos ao executar o GAP... infelizmente isso pode tornar muito mais lento. Será mais eficiente se você executar para um ou dois alvos por vez na visualização do Site Map, já que projetos grandes podem consumir muitos recursos. Além disso, se você executar a partir do Site Map, certifique-se de ter o Scope correto definido no Burp antes de executar.

Se você deseja executar o GAP em uma ou mais requisições específicas, não as selecione na visualização em árvore do Site Map. Será muito mais rápido executá-lo a partir da visualização de Conteúdo do Site Map, se possível, ou a partir do histórico do proxy.

É difícil projetar o GAP para exibir todos os controles para todas as resoluções de tela e tamanhos de fonte. Tentei lidar com as configurações mais comuns, mas se você não conseguir ver todos os controles, pode segurar o botão Ctrl e clicar na imagem do cabeçalho do logotipo do GAP para removê-la e ganhar mais espaço.

O modo Words usa a biblioteca beautifulsoup4 e isso pode ser bastante lento, então seja paciente!

Instruções Detalhadas

Abaixo está uma análise aprofundada da extensão GAP Burp, desde a instalação bem-sucedida até a explicação de todos os recursos.

NOTA: Este vídeo é de 16 de julho de 2023 e explora a v3.X, portanto, quaisquer recursos adicionados após essa data podem não estar presentes.
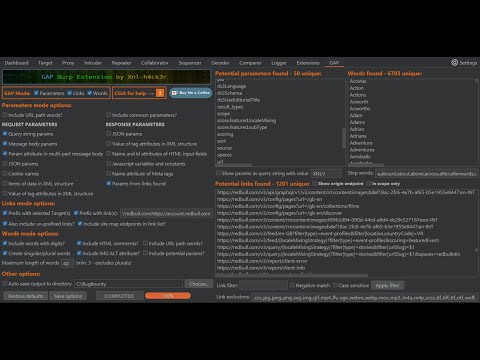
GAP Burp Extension

A FAZER

  • Obter parâmetros potenciais da Requisição que o Burp não identifica por si só, por exemplo, XML, graphql, etc.
  • Melhorar as expressões regulares de busca de links para eliminar "catastrophic backtracking" ou timeout se isso ocorrer.
  • Incluir os marcadores de Requisição/Resposta nas Issues de parâmetros Sus levantadas se eu encontrar uma maneira de não prejudicar o desempenho!
  • Lidar melhor com outros tamanhos de tela e tamanhos de fonte para garantir que todos os controles sejam visíveis.
  • Se vários alvos da árvore do Site Map forem selecionados, escrever os arquivos de forma mais eficiente. Isso pode demorar uma eternidade em alguns casos.
  • Usar uma alternativa ao beautifulsoup4 que seja mais rápida para analisar respostas para o modo Words.

Boa sorte e boas caçadas! Se você realmente ama a ferramenta (ou qualquer outra), ou elas ajudaram você a encontrar uma recompensa incrível, considere ME PAGAR UM CAFÉ! ☕ (Eu poderia usar a cafeína!)

🤘 /XNL-h4ck3r
Buy Me a Coffee at ko-fi.com

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






