Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
vscan — ferramenta de scanner de vulnerabilidades usando nmap e nse scripts | Kitploit

Ferramentas/GitHubGitHub/xen0vas/vscan
Scanners de VulnerabilidadesAnálise de VulnerabilidadesSegurança de RedeTestes de Penetração
GitHubxen0vas/vscan

vscan

ferramenta de scanner de vulnerabilidades usando nmap e nse scripts

Ver Repositório
2085237há 2 anosRevisado pelo Kitploit
Compartilhar

vscan

Ferramenta de scanner de vulnerabilidades que usa nmap e scripts NSE para encontrar vulnerabilidades

Esta ferramenta agrega valor adicional à varredura de vulnerabilidades com nmap. Ela usa scripts NSE que podem adicionar flexibilidade em termos de detecção e exploração de vulnerabilidades. Abaixo estão alguns dos recursos que os scripts NSE fornecem

  • Descoberta de rede
  • Detecção de versão mais sofisticada
  • Detecção de vulnerabilidades
  • Detecção de backdoors
  • Exploração de vulnerabilidades

Esta ferramenta utiliza o caminho /usr/share/nmap/scripts/ onde os scripts NSE estão localizados no kali linux

A ferramenta realiza o seguinte

  • verifica a comunicação com os hosts alvo através da verificação de requisições icmp
  • recebe como entrada um nome de protocolo, como http, e executa todos os scripts NSE relacionados a esse protocolo
  • se alguma vulnerabilidade for acionada, salva a saída em um arquivo de log
  • pode realizar todas as ações acima para um intervalo de endereços IP

Se a ferramenta encontrar uma vulnerabilidade em um determinado protocolo (ex.: http), ela mantém a saída em um arquivo de log que é criado e salvo no seguinte local /home/vulnerabilities_enumeration/http_vulnerabilities/http_vulnerabilities/http_vulnerabilities.txt Neste exemplo, as pastas foram criadas usando o prefixo do protocolo, que na ocasião atual é o protocolo http.

Uso:

[Usage:] ./vscan.sh <ip_range> <protocol> <port> <Pn (optional)>

[Usage:] ./vscan.sh <ips_file> <protocol> <port> <Pn (optional)>

[Usage:] ./vscan.sh <ip> <protocol> <port> <Pn (optional)>

Como executar:

./vscan.sh 192.168.162.90 http 80

./vscan.sh 192.168.162.10-90 http 80

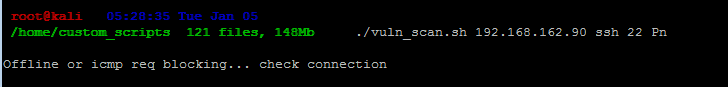
./vscan.sh 192.168.162.90 ssh 22 Pn

./vscan.sh IPs.txt smb 445
Referências :

  • https://nmap.org/book/nse.html
  • https://nmap.org/nsedoc/

Capturas de tela:

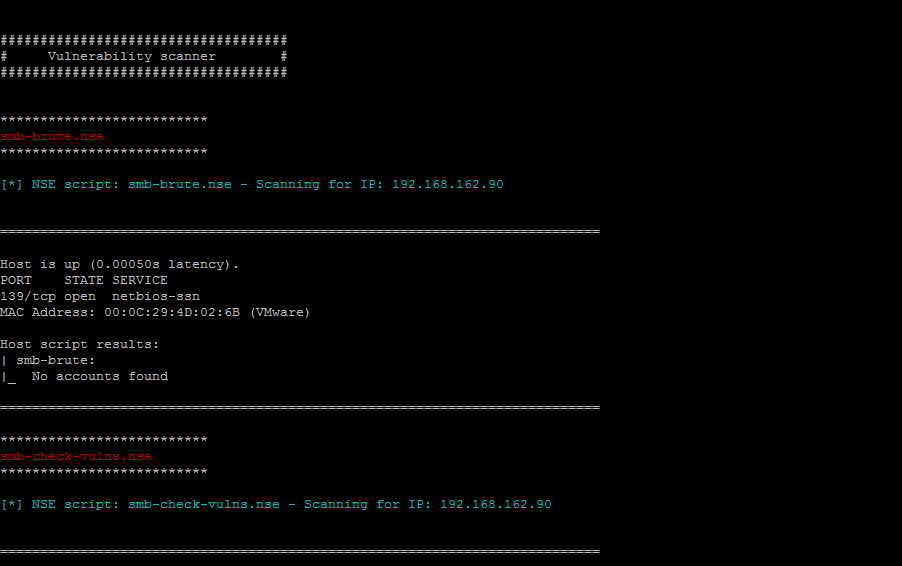
Exemplo: Varredura SMB

vuln_scan

Exemplo: Detecção de vulnerabilidade Slowloris

slowloris

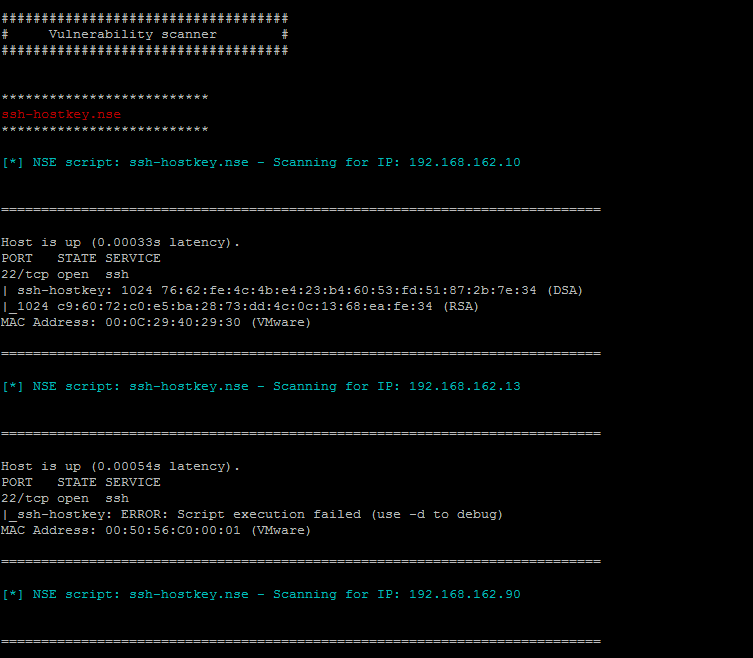
Exemplo: Varredura de múltiplos IPs para chaves fracas SSH

range

Exemplo: Quando o sistema está inativo ou sem requisições ICMP

block

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →