
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
brutespray — Fast, multi-protocol credential brute-forcer. Parses Nmap, Nessus, and Nexpose output to automatically test default and custom credentials across 30+ protocols. | Kitploit
Ferramentas/GitHubGitHub/x90skysn3k/brutespray
Password CrackingPassword AttacksPenetration Testing
GitHubx90skysn3k/brutespray

brutespray

Fast, multi-protocol credential brute-forcer. Parses Nmap, Nessus, and Nexpose output to automatically test default and custom credentials across 30+ protocols.

Ver RepositórioSite
2.5k43696há 2 diasRevisado pelo Kitploit
Compartilhar
Conteúdo não disponível no idioma solicitado. Mostrando versão em inglês.

Brutespray

Version goreleaser Go Report Card GitHub stars

Created by: Shane Young/@x90sky && Jacob Robles/@shellfail

Inspired by: Leon Johnson/@sho-luv

Description

Brutespray automatically attempts default credentials on discovered services. It takes scan output from Nmap (GNMAP/XML), Nessus, Nexpose, JSON, and lists, then brute-forces credentials across 40+ protocols in parallel. Built in Go with an interactive terminal UI, embedded wordlists, and resume capability.
Quick Install

go install github.com/x90skysn3k/brutespray/v2@latest

Release Binaries | Build from Source | Docker

Quick Start

# From Nmap scan output
brutespray -f nmap.gnmap -u admin -p password

# Target a specific host
brutespray -H ssh://192.168.1.1:22 -u admin -p passlist.txt

# CIDR range
brutespray -H ssh://10.1.1.0/24:22 -u root -p passlist.txt

# Combo credentials
brutespray -H ssh://10.0.0.1:22 -C root:root

See all examples for more usage patterns.
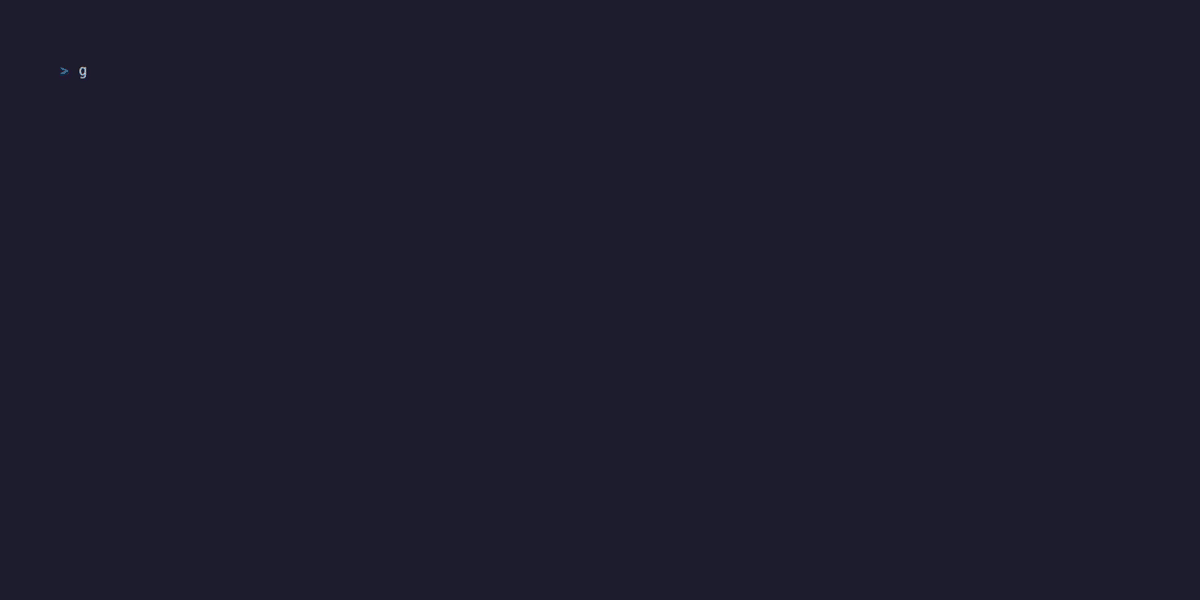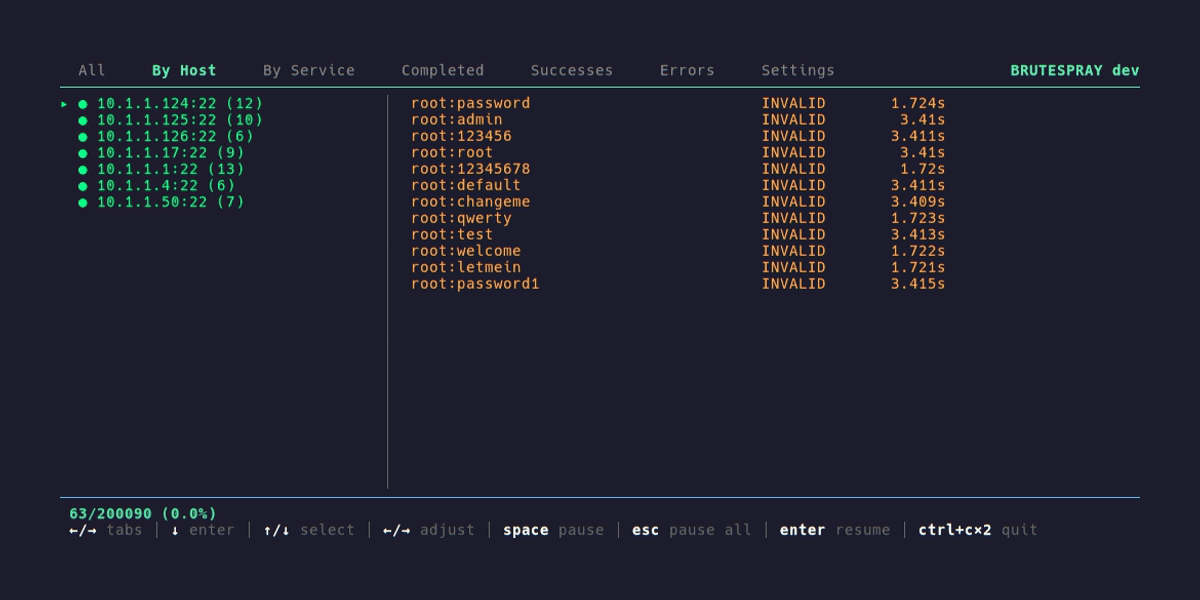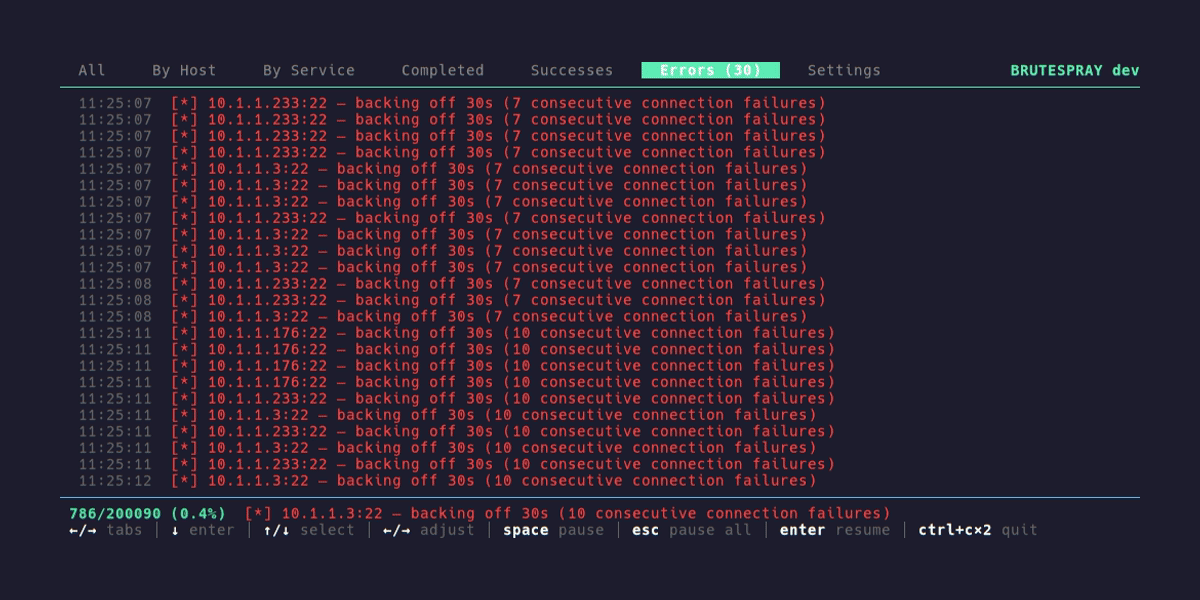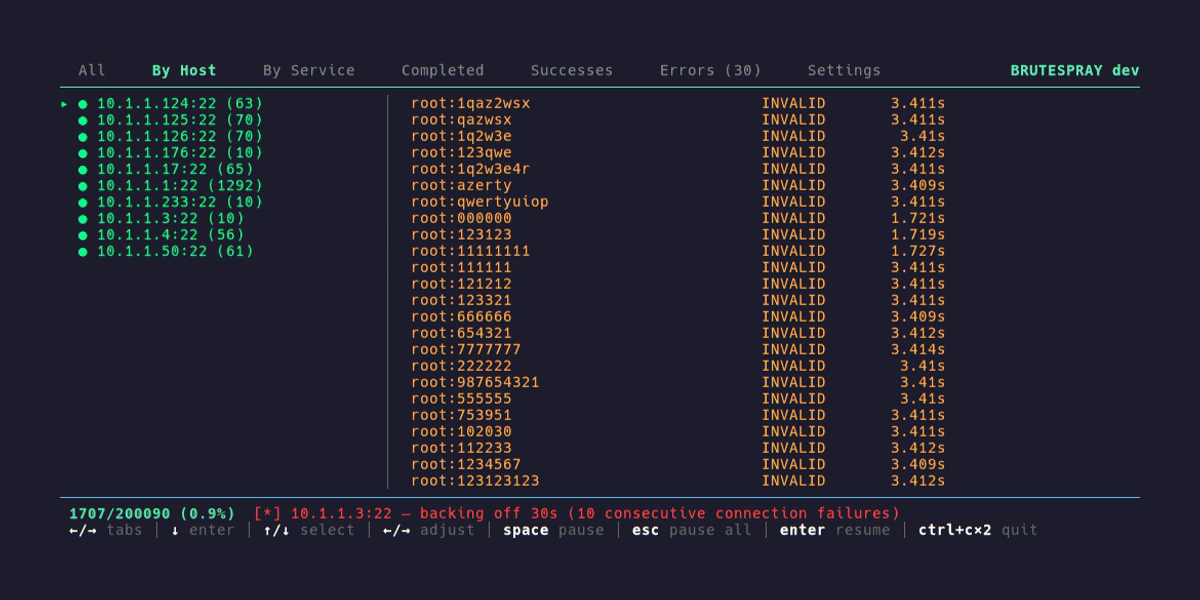
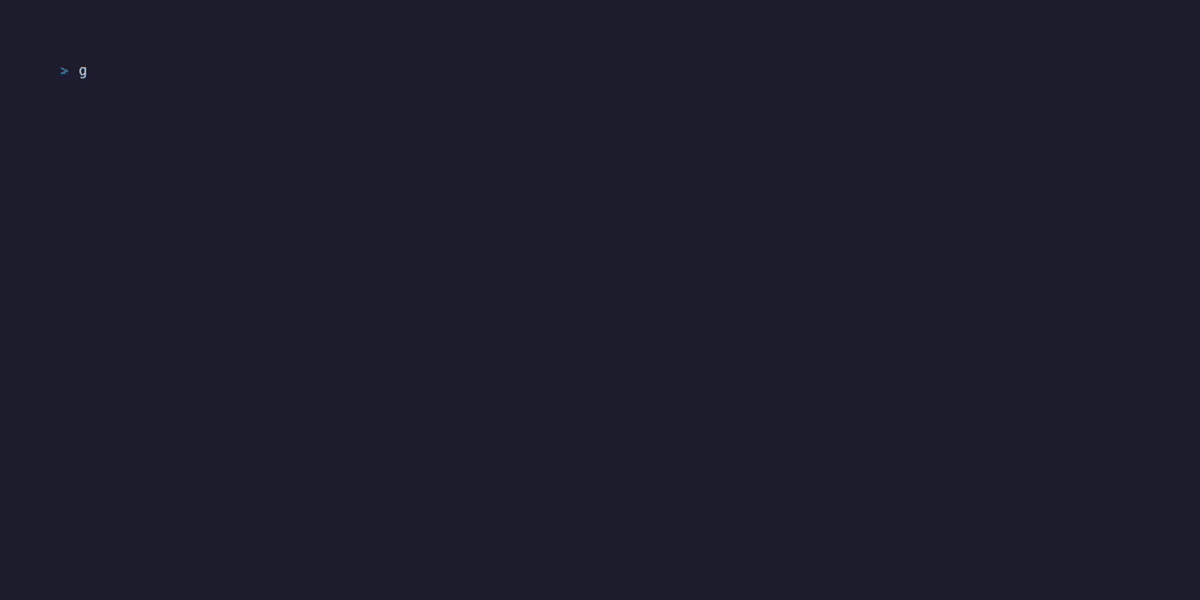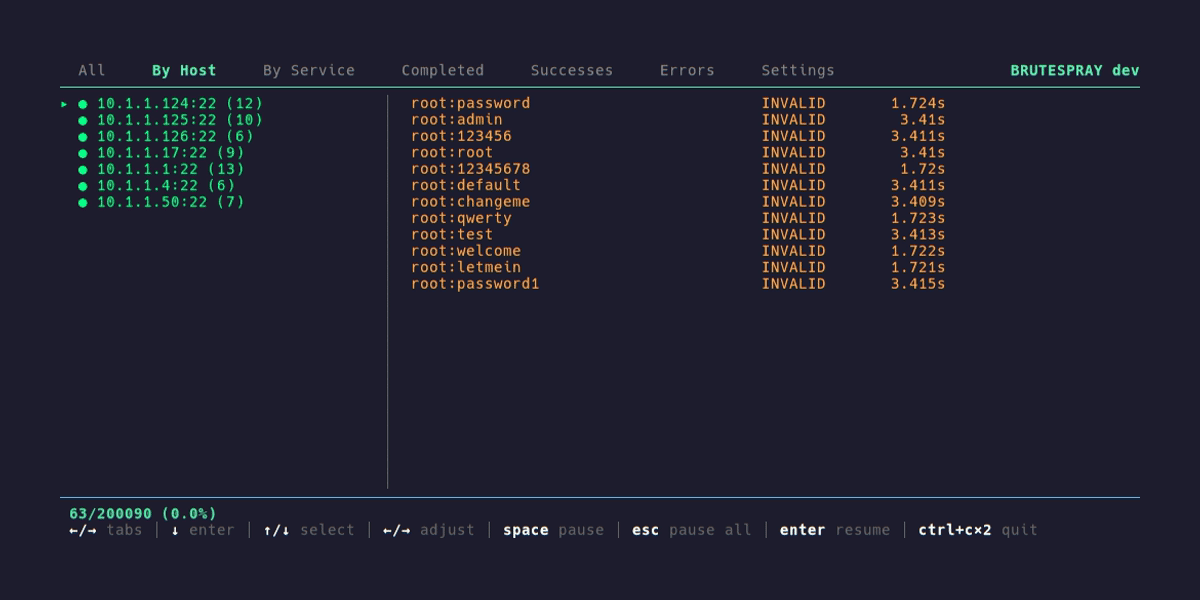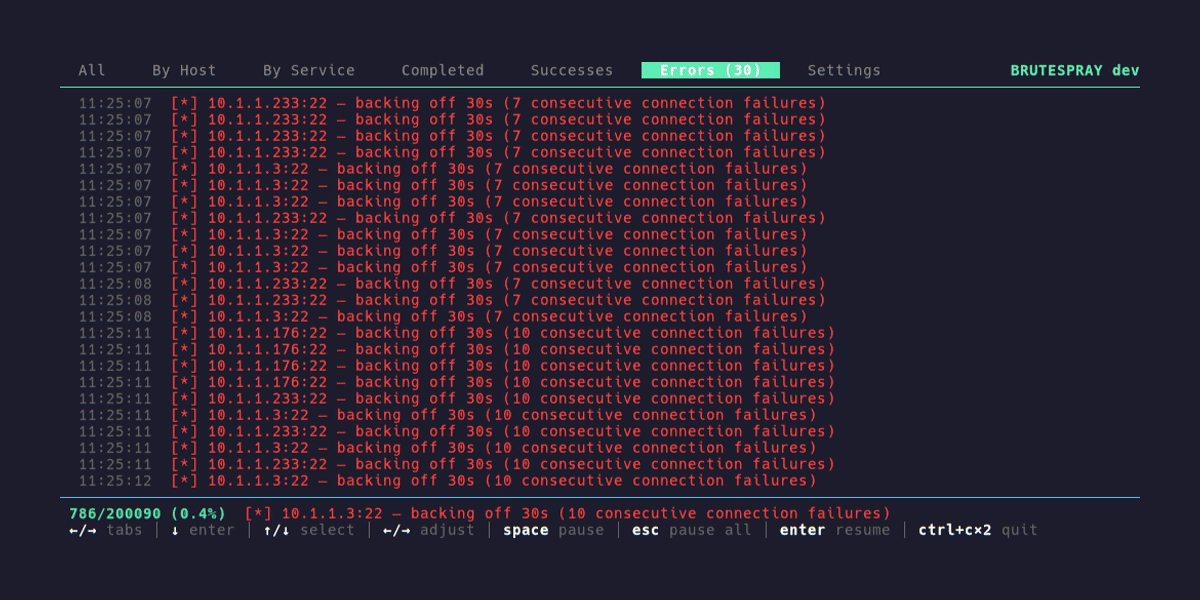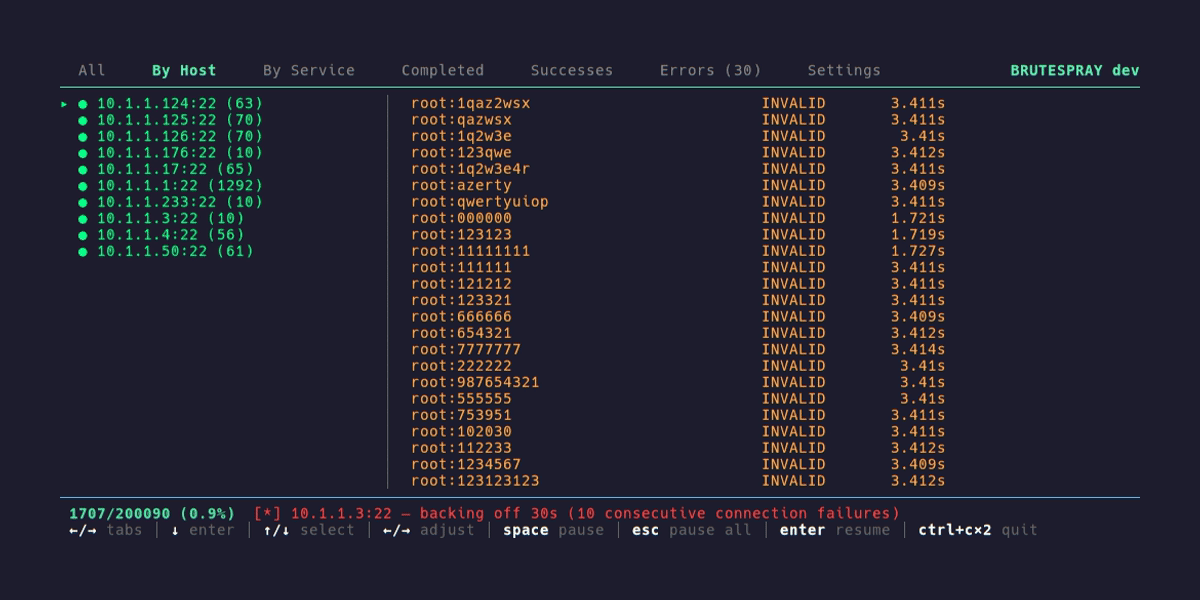
Demo

Features

  • 40+ protocols — SSH, FTP, RDP, SMB, MySQL, PostgreSQL, Redis, LDAP, WinRM, and more
  • Module parameters — Per-module settings via -m KEY:VALUE (auth type, target path, NTLM domain, etc.)
  • Multi-auth support — HTTP Basic/Digest/NTLM auto/forced modes, SMTP PLAIN/LOGIN, IMAP/POP3 SASL, SMB pass-the-hash
  • Interactive TUI — Tabbed views including Findings, live settings, pause/resume hosts (details)
  • Multiple input formats — Nmap GNMAP/XML, Nessus, Nexpose, JSON, lists (details)
  • Password spray mode — Lockout-aware spraying with configurable delays (details)
  • SOCKS5 proxy — Full proxy support with authentication (details)
  • Resume & checkpoint — Interrupt with Ctrl+C, resume later (details)
  • Embedded wordlists — Layered manifest system compiled into the binary (details)
  • Summary reports — JSON, CSV, Metasploit RC, NetExec scripts (details)
  • Performance tuning — Dynamic threading, circuit breaker, rate limiting (details)
  • YAML config files — Per-engagement settings (details)

How Brutespray Compares

Featurebrutesprayhydramedusancrackbrutus
Single static binary✅❌❌❌✅
Interactive TUI✅❌❌❌❌
Checkpoint / resume✅❌❌✅❌
Spray mode (lockout-aware)✅❌❌❌❌
Per-attempt JSONL output✅⚠️❌❌❌ (success-only)
SOCKS5 + proxy rotation✅⚠️❌❌❌
Embedded SSH bad-keys (CVE-tagged)✅❌❌❌✅
Pipeline stdin (naabu / fingerprintx / masscan)✅❌❌❌✅
Pre-auth RDP recon (NLA / sticky-keys)✅❌❌❌✅
Nmap/Masscan gnmap + XML / Nessus / Nexpose import✅⚠️❌❌⚠️ (nmap only)
Per-module params (-m KEY:VAL)✅❌❌❌partial
Service count4150+341423

Symbols reflect documented behavior at PR time. Competing tools change quickly.

Supported Services

ssh ftp ftps telnet smtp smtp-vrfy imap pop3 mysql postgres mssql mongodb redis vnc snmp smbnt rdp http https vmauthd teamspeak asterisk nntp oracle xmpp ldap ldaps winrm rexec rlogin rsh wrapper

Full details and service-specific notes: docs/services.md

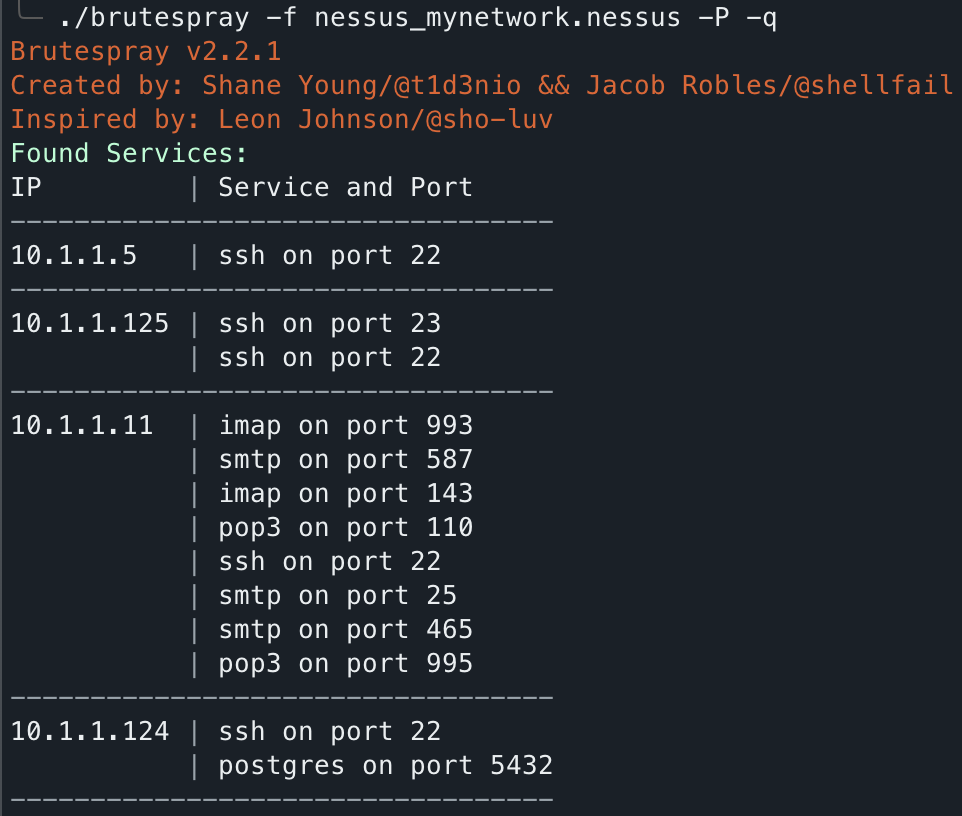
Print discovered services from a scan file with -P -q:
Documentation

GuideDescription
InstallationGo install, release binaries, build from source, Docker
UsageCLI flags, config files, input formats
ServicesAll 40+ protocols with ports, status, and notes
ExamplesCommon usage patterns and recipes
Interactive TUIKeybindings, tabs, Findings, live settings
AdvancedSpray mode, proxy, resume, performance tuning
WordlistsManifest system, layers, overrides, customization
Output & ReportingSummary reports, Metasploit/NetExec integration

Star History

Star history
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






