 viralmaniar/bigbountyrecon
A ferramenta BigBountyRecon utiliza 58 técnicas diferentes usando vários Google dorks e ferramentas de código aberto para acelerar o processo de reconhecimento inicial na organização alvo.

A ferramenta BigBountyRecon utiliza 58 técnicas diferentes usando vários dorks do Google e ferramentas de código aberto para agilizar o processo de reconhecimento inicial na organização alvo. O reconhecimento é a etapa mais importante em qualquer teste de penetração ou processo de caça a bugs. Ele fornece a um atacante algum conhecimento preliminar sobre a organização alvo. Além disso, será útil para obter insights sobre quais controles estão em vigor, bem como algumas estimativas aproximadas do nível de maturidade de segurança da organização alvo.
Esta ferramenta pode ser usada em adição à sua abordagem usual para caça a bugs. A ideia é verificar e coletar rapidamente informações sobre sua organização alvo sem investir tempo e lembrar essas sintaxes. Além disso, pode ajudá-lo a definir uma abordagem para encontrar algumas vitórias rápidas no alvo.
Quaisquer sugestões ou ideias para esta ferramenta são bem-vindas - basta twittar para mim em @ManiarViral
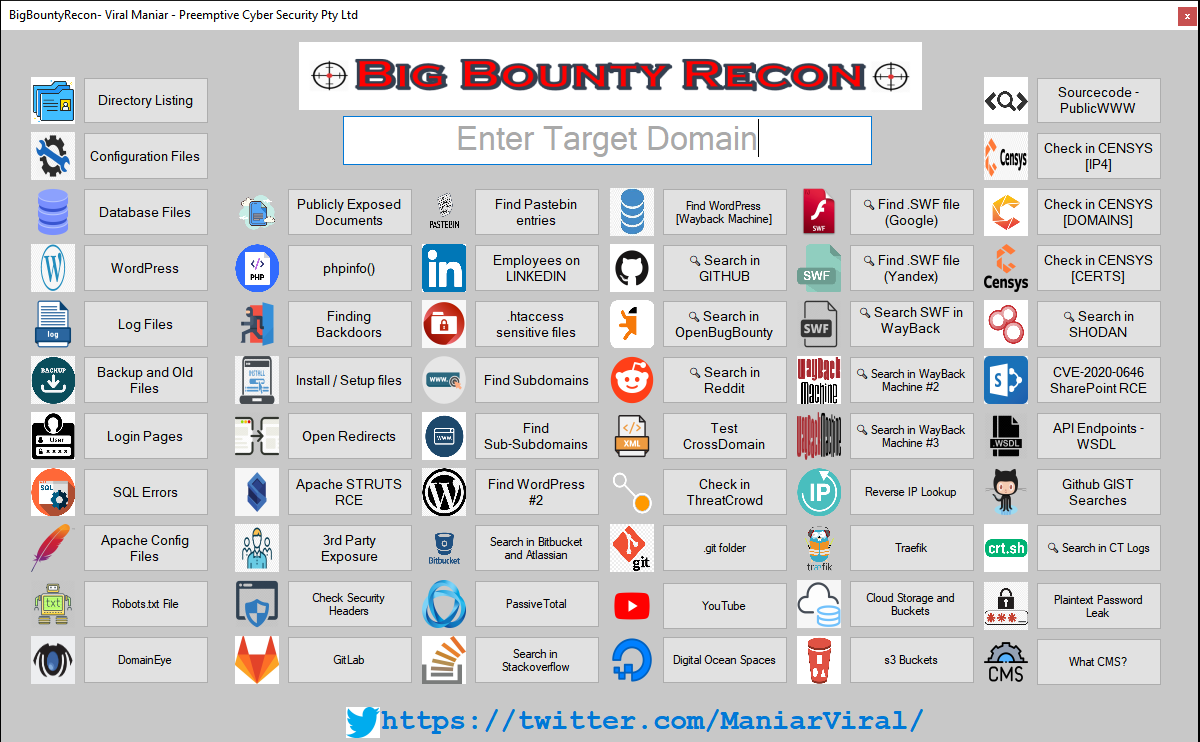
Listagem de Diretórios: Encontrar diretórios abertos usando Google Dork na sua organização alvo ajuda a entender a estrutura de diretórios no servidor web. Pode revelar informações sensíveis ou levar à divulgação de informações.
Arquivos de Configuração: Muitas vezes, arquivos de configuração contêm informações sensíveis, como senhas codificadas, locais de unidades sensíveis ou tokens de API que podem ajudá-lo a obter acesso privilegiado aos recursos internos.
Arquivos de Banco de Dados: Arquivos de banco de dados são arquivos de dados usados para armazenar o conteúdo do banco de dados em um formato estruturado em um arquivo em tabelas e campos separados. Dependendo da natureza da aplicação web, esses arquivos podem fornecer acesso a informações sensíveis.
WordPress: WordPress é um CMS de código aberto escrito em PHP. O WordPress tem milhares de plugins para construir, personalizar e melhorar os sites. Existem inúmeras vulnerabilidades nesses plugins. Encontrar WordPress relacionado
Arquivos de Log: Arquivos de log às vezes fornecem informações detalhadas das atividades dos usuários em uma aplicação específica. Esses arquivos são bons para examinar cookies de sessão ou outros tipos de tokens.
Arquivos de Backup e Antigos: Arquivos de backup são cópias originais dos sistemas críticos. Eles fornecem acesso a PII ou acesso a registros sensíveis.
Páginas de Login: É extremamente importante identificar páginas de login da sua organização alvo para realizar tentativas de força bruta ou tentar credenciais padrão para obter mais acesso aos recursos da organização.
Erros SQL: Erros SQL vazam informações sensíveis sobre os sistemas backend. Isso pode ajudar a realizar enumeração nos tipos de banco de dados e ver se a aplicação é vulnerável a ataques relacionados à validação de entrada, como SQL Injection.
Arquivos de Configuração Apache: O Apache HTTP Server é configurado colocando diretivas em arquivos de configuração de texto simples. O arquivo de configuração principal geralmente se chama httpd.conf. Além disso, outros arquivos de configuração podem ser adicionados usando a diretiva Include, e curingas podem ser usados para incluir muitos arquivos de configuração. Qualquer diretiva pode ser colocada em qualquer um desses arquivos de configuração. Dependendo das entradas nesses arquivos de configuração, pode revelar strings de conexão de banco de dados, nomes de usuário e senhas, o funcionamento interno, bibliotecas usadas e referenciadas e lógica de negócios da aplicação.
Arquivo Robots.txt: O arquivo robots.txt instrui robôs web sobre como rastrear páginas em seu site. Dependendo do conteúdo do arquivo, um atacante pode descobrir diretórios e arquivos ocultos.
DomainEye: DomainEye é uma ferramenta de investigação de domínio/host que possui os maiores bancos de dados de domínio. Eles fornecem serviços como Whois reverso, consulta reversa de IP, bem como NS e MX reversos.
Documentos Expostos Publicamente: Tais documentos podem ser usados para extrair informações de metadados.
phpinfo(): Expor phpinfo() por si só não é necessariamente um risco, mas em combinação com outras vulnerabilidades pode levar ao comprometimento do seu site. Além disso, as versões dos módulos podem facilitar a vida dos atacantes ao direcionar aplicações usando exploits recém-descobertos.
Encontrar Backdoors: Isso pode ajudar a identificar desfigurações de sites ou problemas relacionados ao sequestro de servidores. Ao explorar a vulnerabilidade de redirecionamento aberto na aplicação web confiável, o atacante pode redirecionar as vítimas para uma página de phishing.
Arquivos de Instalação/Configuração: Tais arquivos permitem que um atacante realize enumeração na organização alvo. Informações coletadas usando esses arquivos podem ajudar a descobrir detalhes de versão que podem ser usados para realizar o exploit direcionado.
Redirecionamentos Abertos: Com isso, examinamos vários parâmetros conhecidos vulneráveis a problemas de redirecionamento aberto.
Apache Struts RCE: Explorar com sucesso uma vulnerabilidade RCE pode permitir que o atacante execute programas arbitrários. Aqui, estamos procurando arquivos com extensões ".action" ou ".do".
Exposição de Terceiros: Aqui estamos procurando exposição de informações em sites de terceiros, como Codebeautify, Codeshare e Codepen.
Verificar Cabeçalhos de Segurança: Identifique rapidamente se o site alvo está usando cabeçalhos relacionados à segurança na resposta do servidor.
GitLab: Procure rapidamente por informações sensíveis no GitLab.
Encontrar Entradas no Pastebin: Mostra os resultados relacionados à organização alvo no site Pastebin. Isso pode ser senhas ou qualquer outra informação sensível relacionada à organização alvo.
Funcionários no LINKEDIN: Identificar nomes de funcionários no LinkedIn pode ajudá-lo a construir uma lista de nomes de usuário quando se trata de ataque de pulverização de senhas.
.HTACCESS / Arquivos Sensíveis: Procure por exposição de arquivos sensíveis. Isso pode indicar uma configuração incorreta do servidor.
Encontrar Subdomínios: Subdomínios ajudam a expandir a superfície de ataque na organização alvo. Existem inúmeras ferramentas disponíveis para automatizar o processo de enumeração de subdomínios.
Encontrar Sub-Subdomínios: Identifique sub-subdomínios na organização alvo usando Google Dork.
Encontrar Exposição Relacionada ao WordPress: A exposição relacionada ao WordPress ajuda você a obter acesso a arquivos e pastas sensíveis.
BitBucket & Atlassian: Vazamento de código fonte, credenciais codificadas e acesso à infraestrutura em nuvem.
PassiveTotal: PassiveTotal é uma ótima ferramenta para realizar investigação de ameaças. Usando o BigBountyRecon, utilizaremos o PassiveTotal para identificar subdomínios nas informações alvo.
Stackoverflow: Exposição de código fonte ou qualquer pergunta específica de tecnologia mencionada no Stackoverflow.
Encontrar Exposição Relacionada ao WordPress Usando Wayback Machine: Procure por arquivos WordPress arquivados usando WaybackMachine.
GitHub: Procure rapidamente por informações sensíveis no GitHub.
OpenBugBounty: Procure por problemas de segurança publicamente expostos no site OpenBugBounty.
Reddit: Informações sobre a organização específica na plataforma Reddit.
Crossdomain.xml: Procure por arquivos crossdomain.xml mal configurados na organização alvo.
ThreatCrowd: Mecanismo de busca para ameaças, no entanto, vamos usar isso para identificar subdomínios adicionais.
Pasta .git: Exposição de código fonte. É possível baixar todo o conteúdo do repositório se acessível.







