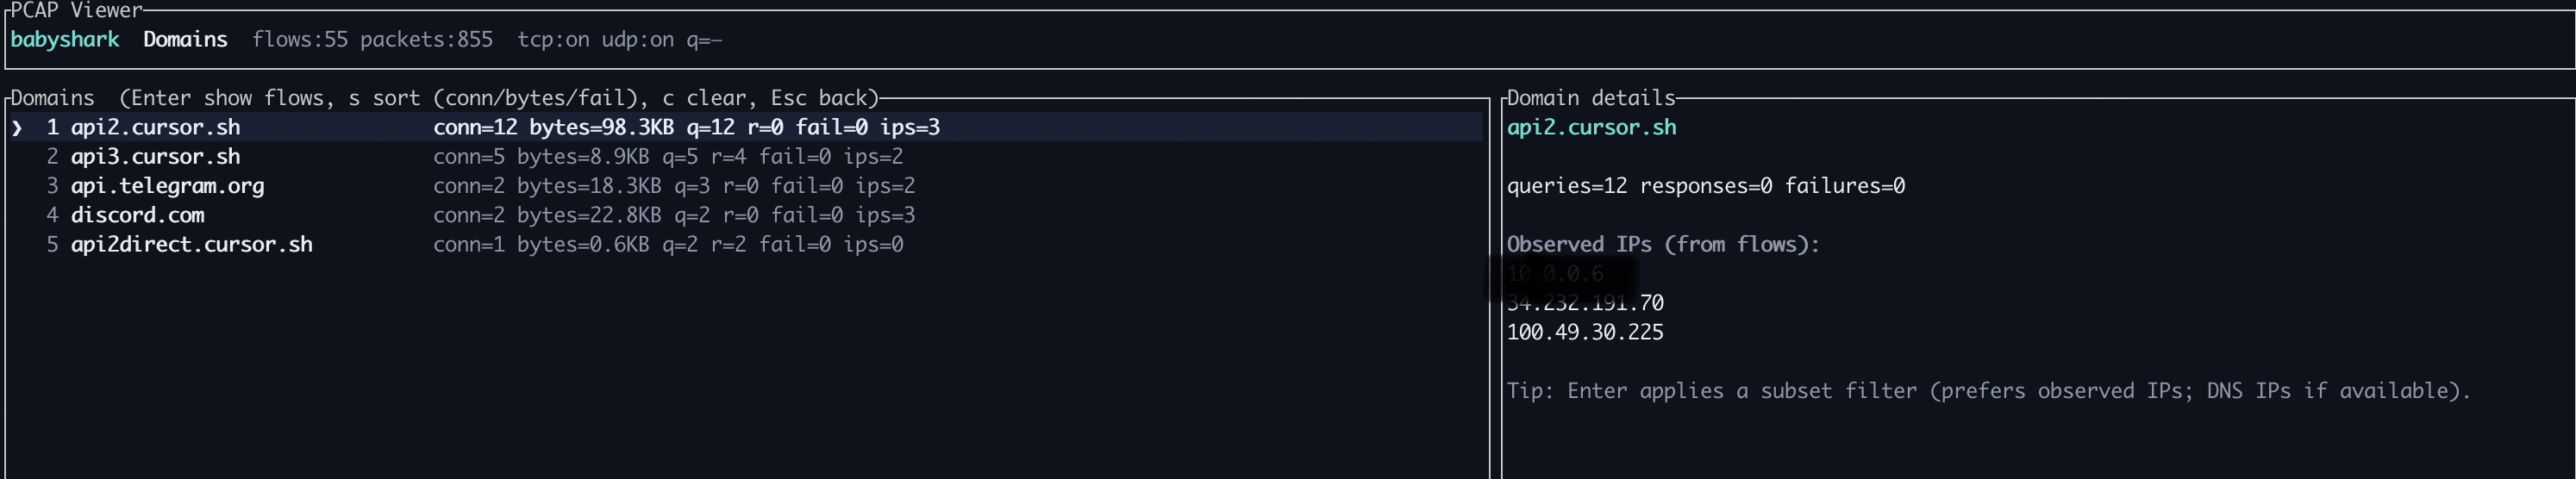
 vignesh07/babyshark
TUI de PCAP com foco em fluxos (arquivos de caso, UX deslumbrante). Do do do do.

Wireshark simplificado (no seu terminal).
Babyshark é uma TUI de PCAP que ajuda a responder:
Status: v0.3.0 (alpha).
.pcap / .pcapng funciona sem Wiresharktshark (CLI do Wireshark)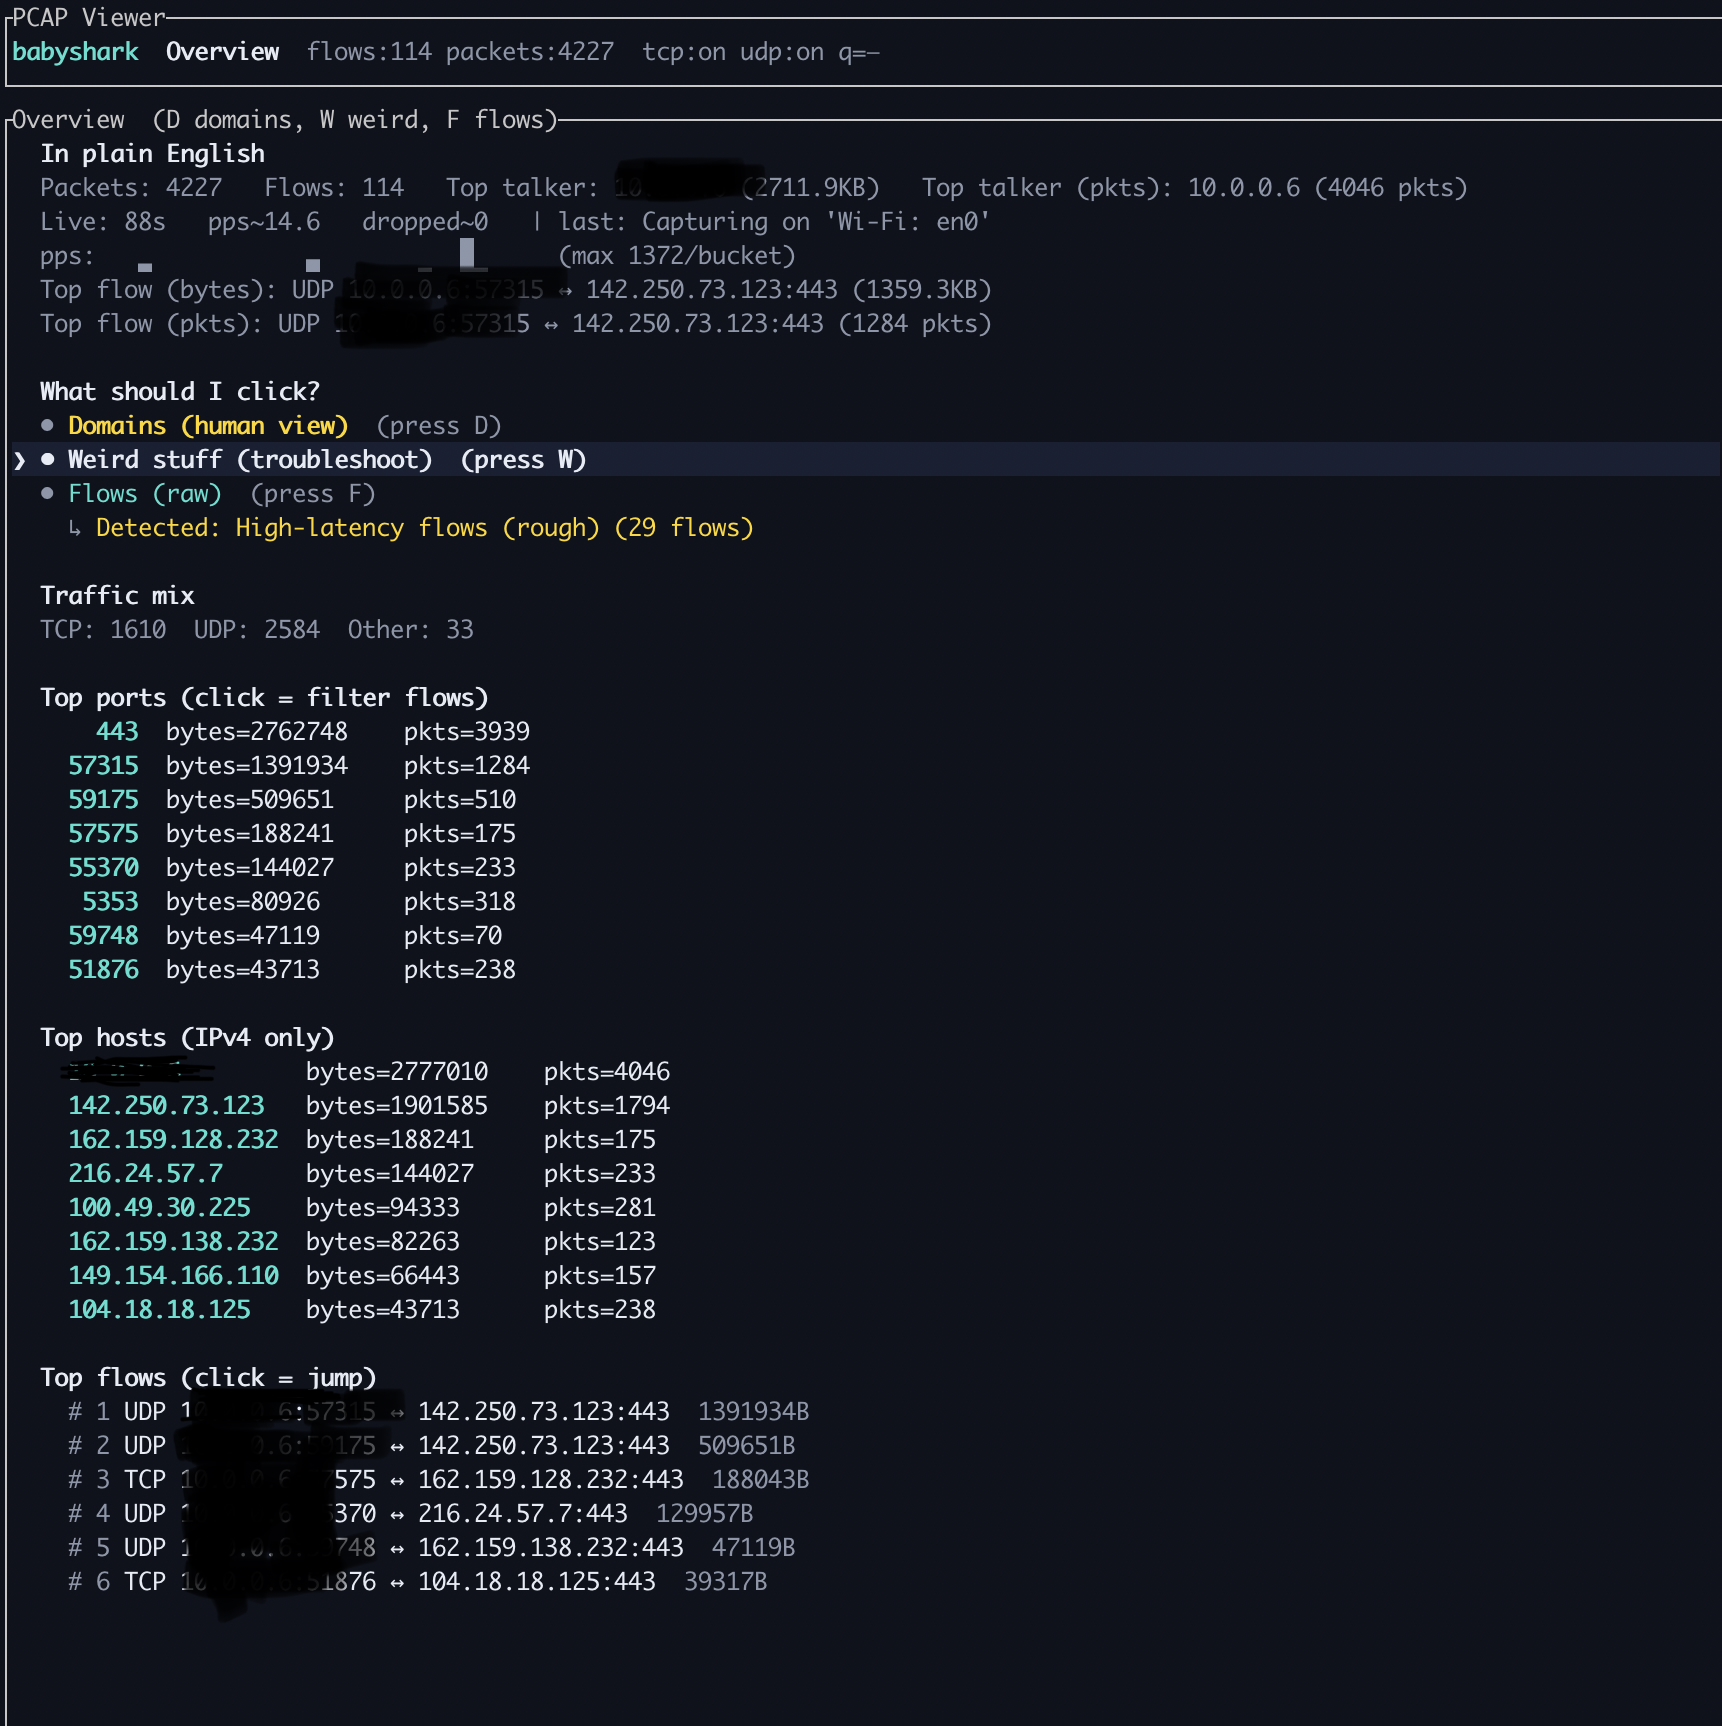
Visão Geral é o painel "comece aqui". Ela resume a captura e sugere o que fazer a seguir.
tshark).Como usar:
D para pular para Domínios (nomes de host primeiro).W para pular para O que é estranho? (detectores selecionados).F (ou f) para pular para Fluxos (bruto).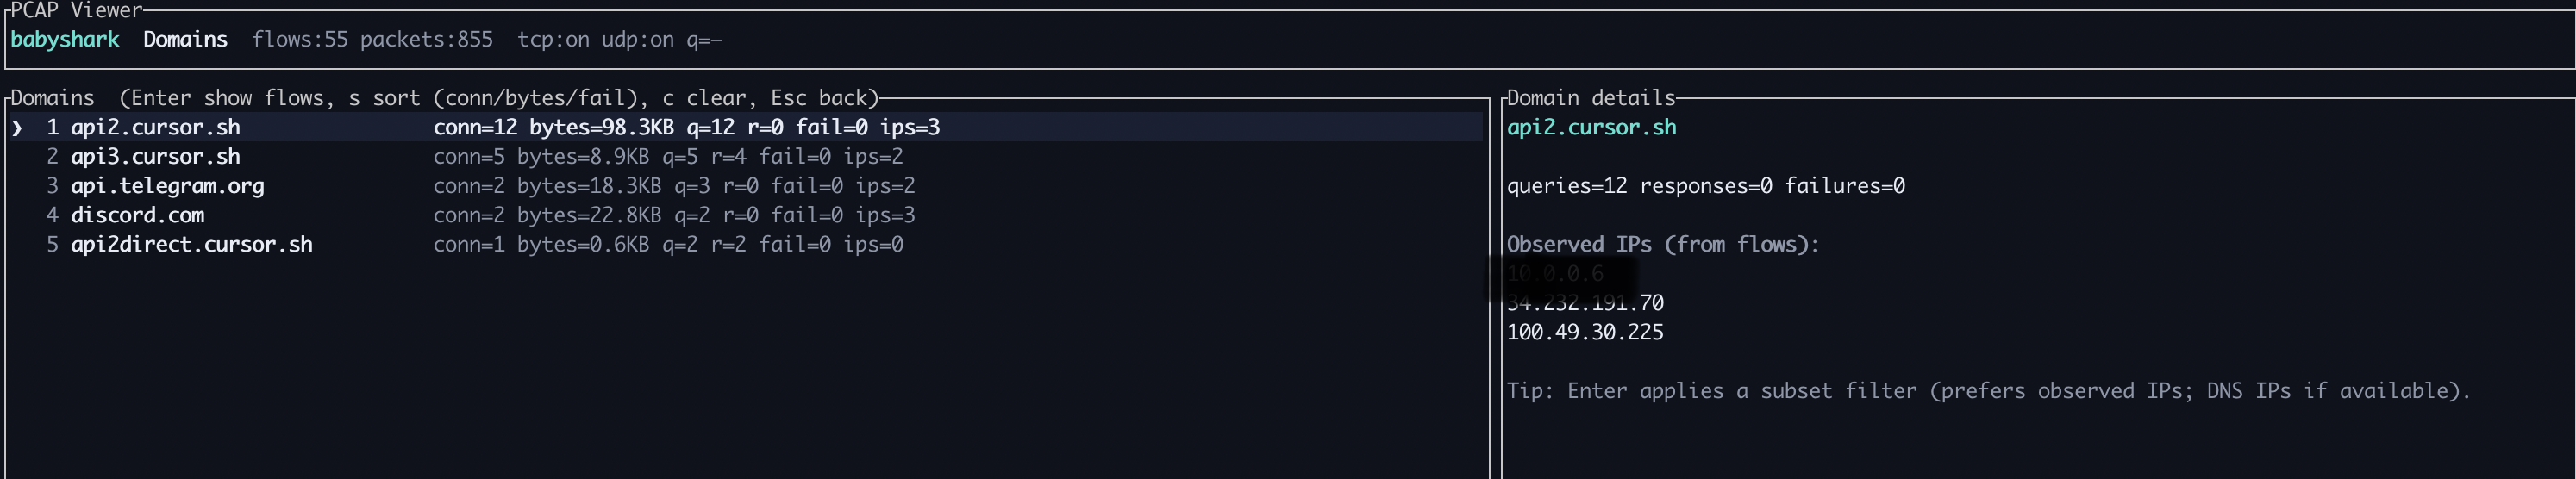
Domínios agrupa tráfego por nome de host para que você possa começar a partir de nomes em vez de 5‑uplas.
Como usar:
s para alterar o modo de ordenação.c para limpar um filtro de subconjunto ativo.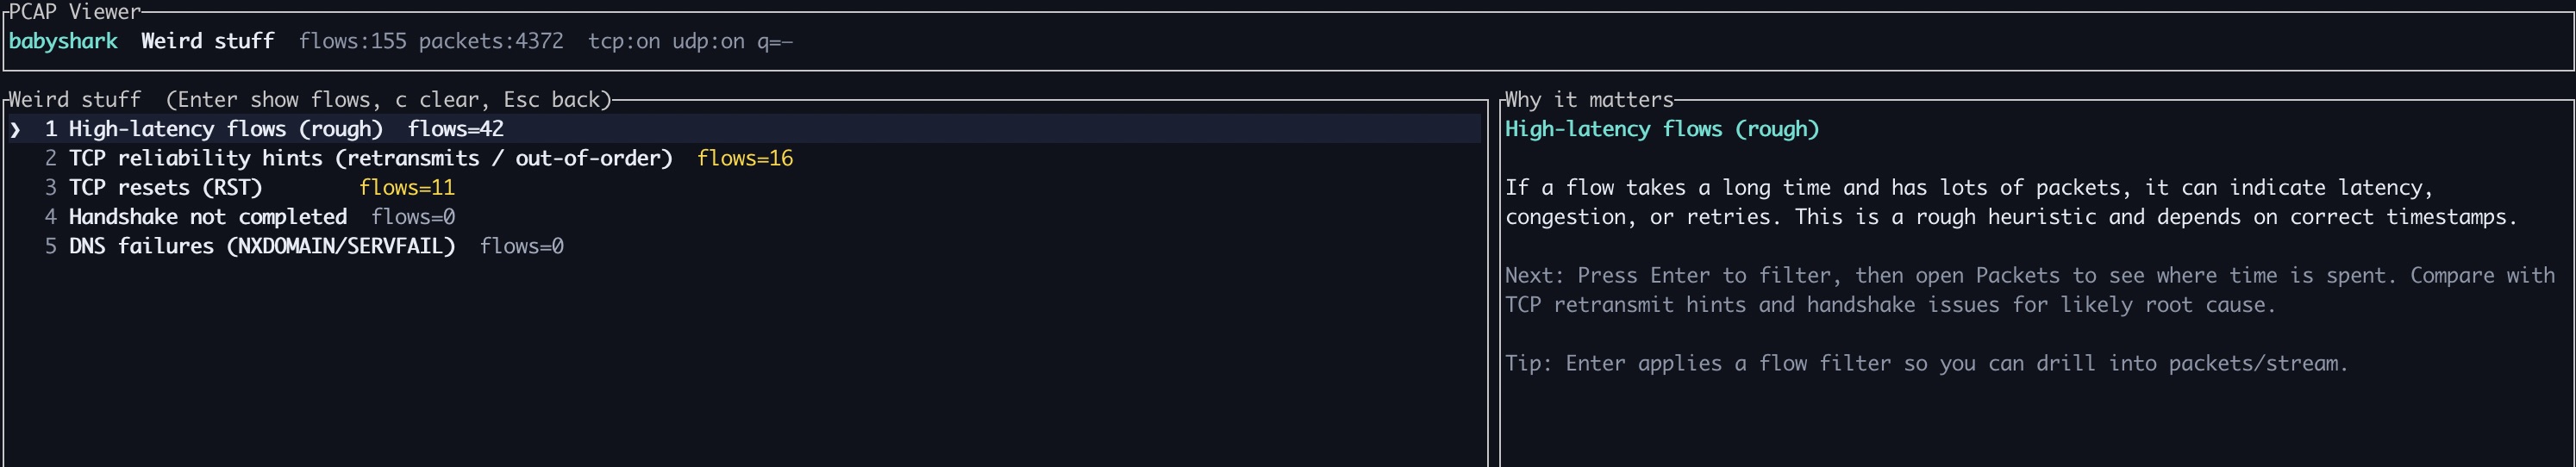
O que é estranho? é um conjunto selecionado de detectores criado para responder "o que parece quebrado/lento?" sem precisar de conhecimento profundo de Wireshark.
Como usar:
1–9 para selecionar rapidamente) e pressione Enter.c para limpar um filtro de subconjunto ativo.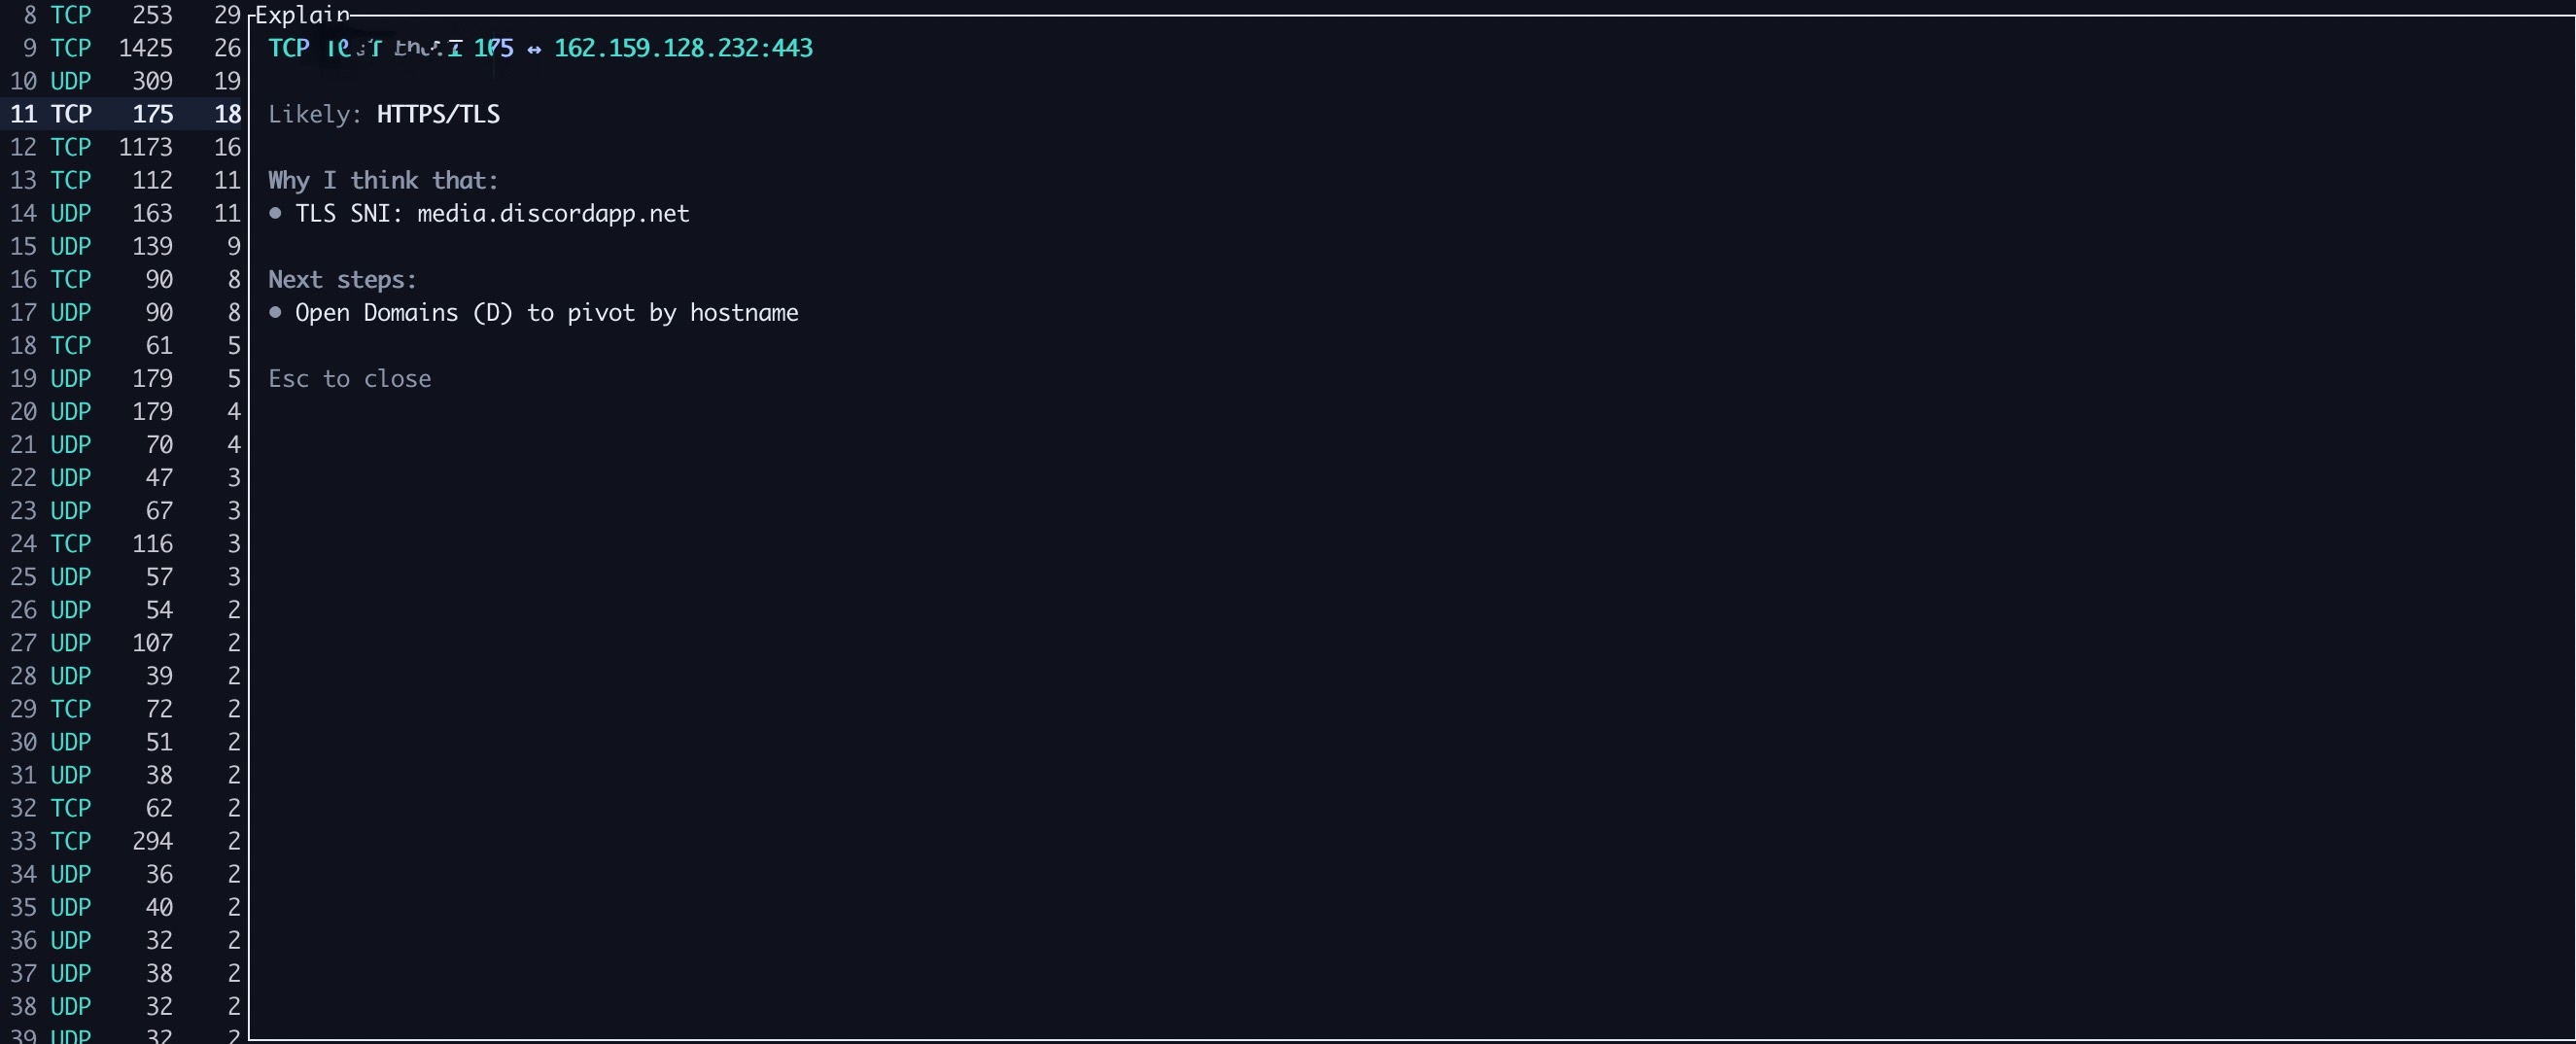
Expandir/Explicar (?) fornece contexto em português claro para o que você está vendo.
? para abrir Explicar.Dica: pressione h para ajuda e g para glossário.
Pegue um binário dos GitHub Releases:
git clone https://github.com/vignesh07/babyshark
cd babyshark/rust
cargo install --path . --force
babyshark --help
.pcap / .pcapng e navegue:
n / NDL/UL na lista de fluxos + download-heavy/upload-heavy/balanced nos detalhes (usa A>B/B>A quando o lado local é ambíguo)T):
Baixe um binário pré-compilado:
Pré-requisitos:
tsharkgit clone https://github.com/vignesh07/babyshark
cd babyshark/rust
cargo install --path . --force
babyshark --help
cargo install --git https://github.com/vignesh07/babyshark --bin babyshark
tshark (necessário para --live)tshark é a CLI oficial do Wireshark.
# macOS (Homebrew)
brew install wireshark
Debian/Ubuntu:
sudo apt-get update
sudo apt-get install -y tshark
Fedora:
sudo dnf install -y wireshark-cli
Arch:
sudo pacman -S wireshark-cli
Verifique:
tshark --version
tshark -D
Nota sobre permissões: a captura ao vivo pode exigir permissões elevadas (sudo, capacidades do dumpcap, ou estar no grupo wireshark). Se o babyshark exibir um erro de permissão, siga a orientação que ele mostrar.
babyshark atualizado no git, mas meu comando ainda executa o comportamento antigoSe você instalou com cargo install, precisa reinstalar após puxar as alterações:
cd babyshark/rust
cargo install --path . --force
Tente executar com sudo:
sudo babyshark --live en0
Se funcionar, provavelmente você precisa configurar permissões de captura (dumpcap, grupo wireshark, etc.) no seu sistema operacional.
ips=0 para tudoIsso acontece frequentemente quando as respostas DNS não estão visíveis (DoH/DoT ou cache). Babyshark ainda mostrará IPs Observados (dos fluxos) usando dicas SNI TLS / Host HTTP quando disponíveis.
babyshark --pcap ./capture.pcap
babyshark --list-ifaces
babyshark --live en0
babyshark --live en0 --dfilter "tcp.port==443"
babyshark --live en0 --write-pcap /tmp/live.pcapng
Estes são exemplos apenas de texto do que você verá na TUI. IPs/domínios estão anônimos.
PCAP Viewer
babyshark   Overview  flows:114 packets:4227  tcp:on udp:on q=—
