victormbogu1/letsdefend-soc342-cve-2025-53770-sharepoint-toolshell-auth-bypass-andrce-eventid-320
Guia passo a passo de um laboratório LetsDefend SOC342 analisando CVE-2025-53770 SharePoint ToolShell bypass de autenticação e RCE, incluindo cadeia de ataque, análise forense e ações de contenção.

Investiguei um zero-day do SharePoint chamado ToolShell (CVE-2025-53770) no laboratório cibernético do LetsDefend.
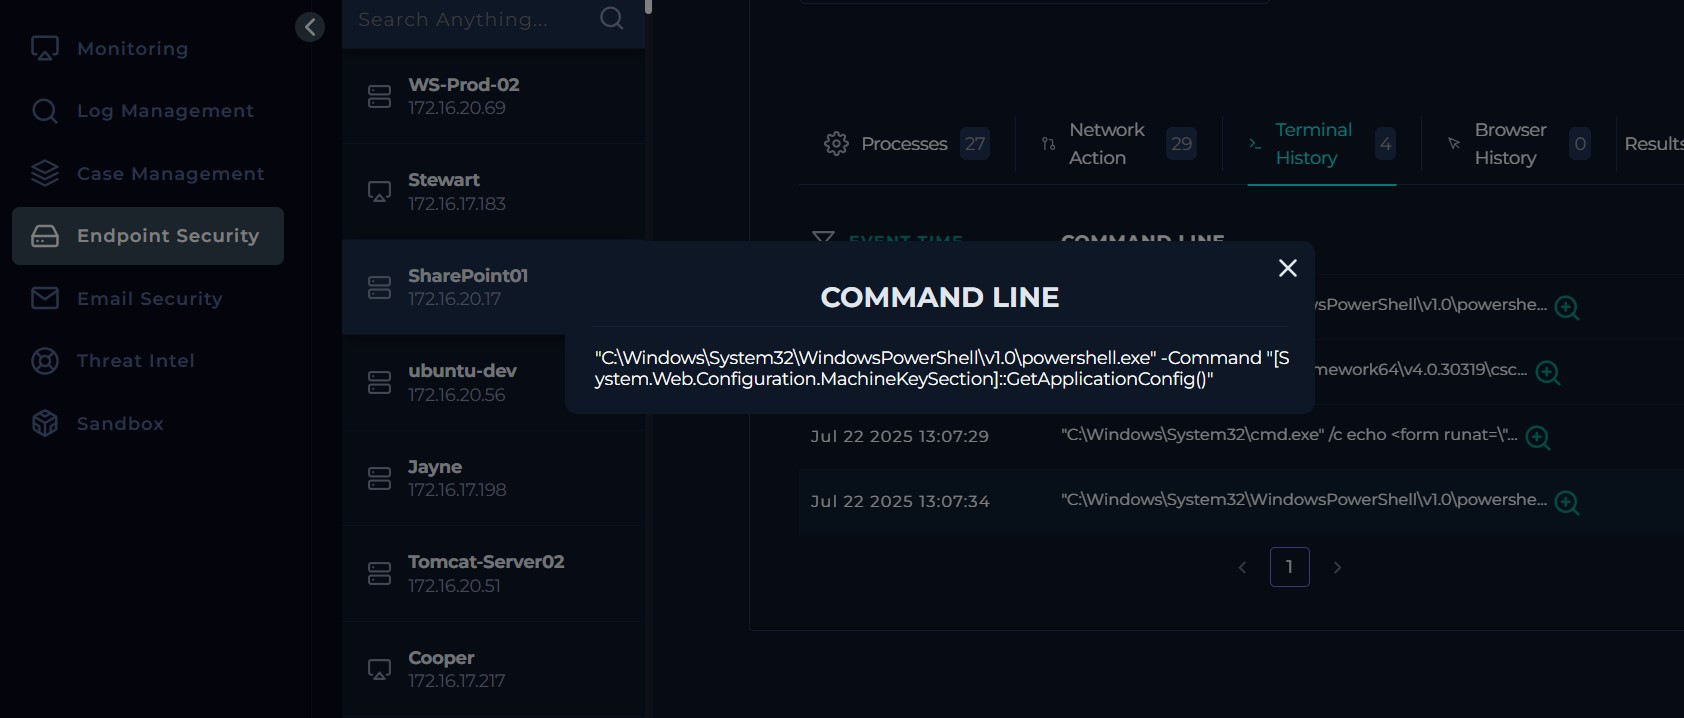
O exercício simulou um ataque RCE zero-day do mundo real onde uma requisição POST maliciosa contornou a autenticação, executou PowerShell para roubar chaves MachineKeySection, compilou payload.exe e implantou um web shell malicioso (spinstall0.aspx).
Este README documenta o processo do ataque, etapas forenses, ações de contenção e lições aprendidas.
| Campo | Detalhes |
|---|---|
| Plataforma | LetsDefend Cyber Range |
| Alvo | SharePoint Server (SharePoint01) |
| CVE | CVE-2025-53770 |
| Objetivo | Analisar RCE, praticar detecção e contenção |
| Ferramentas Utilizadas | Windows PowerShell, VirusTotal, AbuseIPDB, Talosintelligence, LetsDefend Log Management, LetsDefend Endpoint Security, Decodificador Base64, LetsDefend Threat Intel |
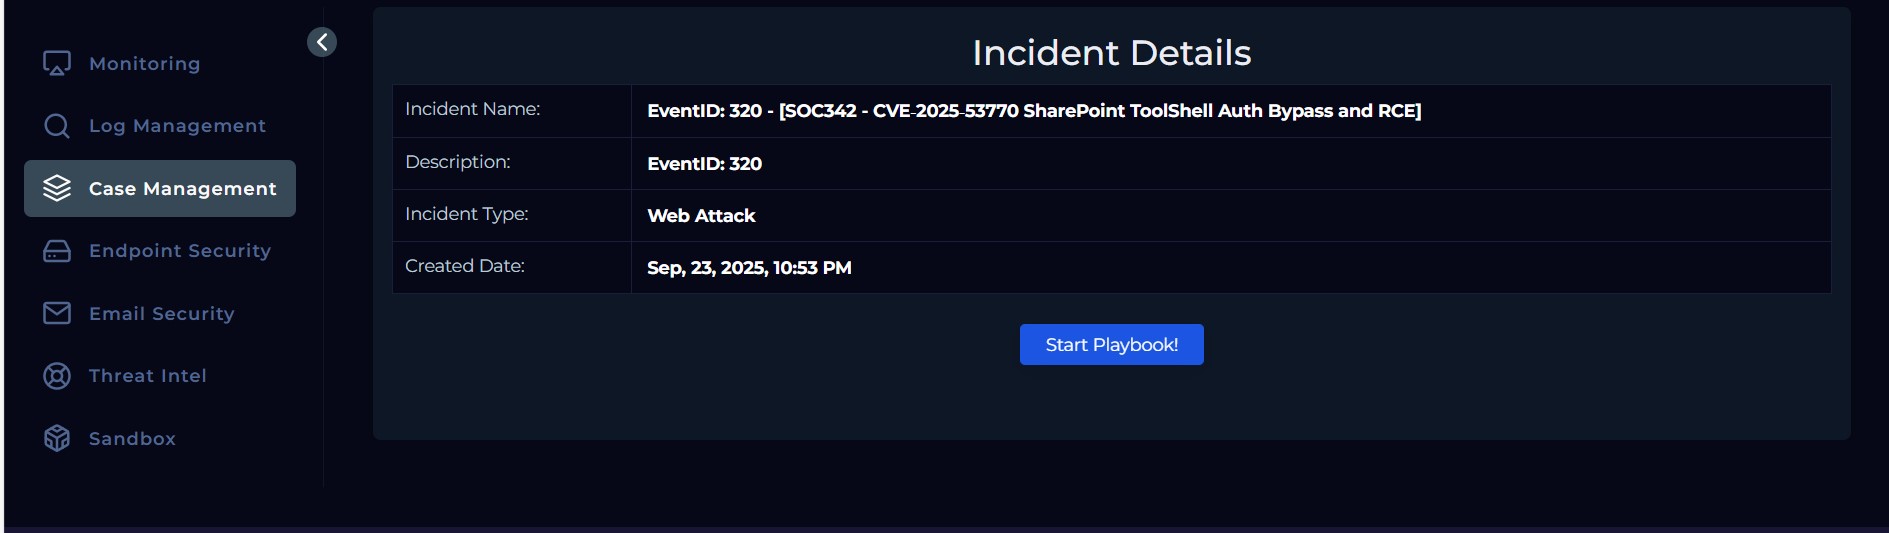
Um alerta crítico sinalizou atividade suspeita direcionada ao ToolPane.aspx no SharePoint com um payload grande e Referer falsificado.
Isso se correlaciona com CVE-2025-53770, uma vulnerabilidade zero-day que permite RCE não autenticado através de requisições POST manipuladas.
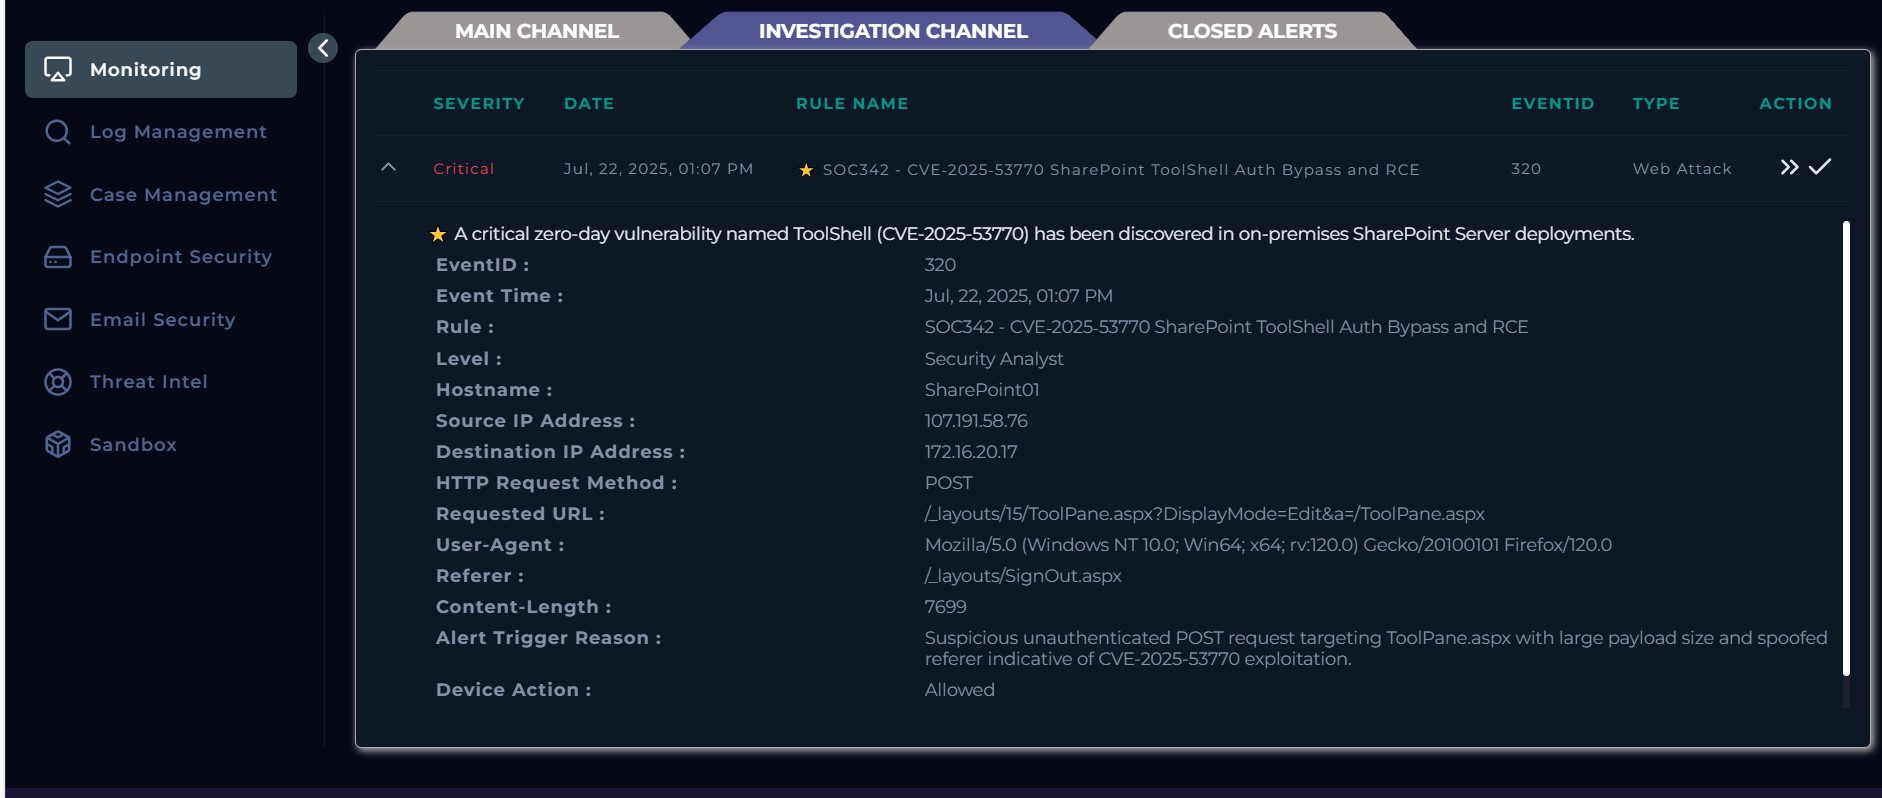
O que é: O nível de gravidade atribuído a este alerta — o mais alto e urgente.
Por que é importante: Indica que este evento pode levar a comprometimento total do sistema (RCE). Trate como prioridade máxima: isole e investigue imediatamente.
O que é: O timestamp em que o alerta foi disparado.
Por que é importante: Use para localizar logs, correlacionar eventos relacionados e construir uma linha do tempo (pesquise ± alguns minutos ou horas).
O que é: A regra de detecção ou assinatura que disparou, descrevendo a condição correspondida (tentativa de exploração do ToolShell).
Por que é importante: Identifica qual padrão de ataque foi detectado — útil para caçar casos semelhantes (ex.: POSTs não autenticados para páginas de admin ou possíveis uploads de webshell).
O que é: Identificador numérico para esta instância específica de alerta ou regra (definido pelo fornecedor).
Por que é importante: Ajuda no rastreamento, filtragem e referência deste alerta em tickets ou relatórios.
O que é: Classificação de alto nível — este alerta tem como alvo infraestrutura web.
Por que é importante: Roteia o incidente para a equipe web/SharePoint/infra e aplica playbooks específicos para web.
O que é: Função do analista ou nível de escalonamento esperado para lidar com o alerta.
Por que é importante: Indica que este não é um alerta de Nível 1 — requer um Analista de Segurança (respondente experiente) para ação imediata.
O que é: Nome do host afetado (alvo ou origem da atividade).
Por que é importante: Este é o principal alvo de contenção — isole, colete evidências e monitore este sistema primeiro.
O que é: O IP que enviou a requisição suspeita (atacante ou proxy).
Por que é importante: Bloqueie no firewall/WAF, pesquise por outros hits do mesmo IP e verifique propriedade/geolocalização. Nota: IPs podem ser falsificados ou fazer parte de botnets.
O que é: O IP interno alvo (SharePoint01).
Por que é importante: Confirma qual sistema interno foi alvo — mapeie para o hostname e revise caminhos de acesso interno/regras de firewall.
O que é: O verbo HTTP utilizado — o cliente enviou dados ao servidor.
Por que é importante: POSTs para endpoints de admin são suspeitos quando não autenticados ou grandes — podem carregar payloads de exploit ou webshells.
/_layouts/15/ToolPane.aspx?DisplayMode=Edit&a=/ToolPane.aspx
O que é: O caminho web exato e parâmetros visados.
Por que é importante: Este é um endpoint de admin/layout do SharePoint — comumente abusado por atacantes para bypass de autenticação ou upload de código. Cace outras requisições para o mesmo caminho.
Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:120.0) Gecko/20100101 Firefox/120.0
O que é: A string do navegador informada pelo cliente.
Por que é importante: Frequentemente falsificada por atacantes para parecer legítima — pode ajudar a filtrar logs, mas não confie nela para atribuição.
/_layouts/SignOut.aspx
O que é: Cabeçalho HTTP alegando que a requisição veio da página de logout do SharePoint.
Por que é importante: Referers falsificados são suspeitos — podem ser usados para contornar verificações ou imitar tráfego normal. Compare com fluxos de navegação legítimos.
7699O que é: Tamanho do corpo da requisição HTTP (em bytes).
Por que é importante: Um corpo POST grande para um endpoint de admin sugere um exploit serializado ou upload de arquivo. Procure outros POSTs de tamanho semelhante para a mesma URL.
Texto: Requisição POST não autenticada suspeita direcionada a ToolPane.aspx com payload grande e referer falsificado — indicativo de exploração de CVE-2025-53770.
O que é: Explicação da regra resumindo o comportamento correspondido.
Por que é importante: Descreve exatamente por que o alerta disparou — verifique se a requisição era não autenticada, qual payload foi enviado e se corresponde a padrões de exploit conhecidos.
O que é: Indica a resposta do dispositivo de proteção (ex.: WAF/firewall).
Por que é importante: Como foi permitido, o ataque alcançou o host — trate como possível comprometimento.
Ações imediatas:
107.191.58.76)SharePoint01)🔎 Resumo:
Este alerta reflete uma tentativa de exploit não autenticado explorando ToolPane.aspx (RCE do SharePoint CVE-2025-53770). A requisição POST continha um payload grande e referer falsificado, consistente com o comportamento de exploração zero-day do ToolShell. Como o dispositivo permitiu a requisição, considere possível comprometimento até prova em contrário. 🟥 Gravidade: Crítico
2025-07-22 13:07):Select-String -Path "C:\inetpub\logs\LogFiles\**\*.log" -Pattern "/_layouts/15/ToolPane.aspx" | Out-File .\IIS_ToolPane_hits.txt