

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/vi3t1/qq-tim-elevation
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoPós-ExploraçãoTestes de PenetraçãoDesenvolvimento de PayloadsExploração de Binários
GitHubvi3t1/qq-tim-elevation

qq-tim-elevation

CVE-2023-34312

Ver Repositório
4197339há 3 anosRevisado pelo Kitploit
Compartilhar

Elevação de Privilégio Local no Tencent QQ/TIM

Produtos Afetados:

  • QQ 9.7.1.28940 ~ 9.7.8.29039
  • TIM 3.4.5.22071 ~ 3.4.7.22084

Componentes Afetados:

  • QQProtect.exe 4.5.0.9424 (in TIM 3.4.5.22071)
  • QQProtect.exe 4.5.0.9426 (in QQ 9.7.1.28940)
  • QQProtectEngine.dll 4.5.0.9424 (in TIM 3.4.5.22071)
  • QQProtectEngine.dll 4.5.0.9426 (in QQ 9.7.1.28940)

1. Resumo

O Tencent QQ e o TIM são dois softwares de mensagens instantâneas desenvolvidos pela Shenzhen Tencent Computer System Co., Ltd. Ambos possuem um componente QQProtect.exe localizado em %ProgramFiles(x86)%\Common Files\Tencent\QQProtect\bin. O QQProtect.exe é instalado como um serviço do Windows chamado QPCore e é executado como NT Authority\SYSTEM automaticamente quando o sistema inicia. Tanto o componente QQProtect.exe quanto sua DLL dependente QQProtectEngine.dll possuem uma vulnerabilidade de escrita em endereço arbitrário. Um atacante com baixo privilégio pode carregar uma DLL maliciosa dentro do processo do QQProtect.exe combinando as duas vulnerabilidades e obter um shell de NT Authority\SYSTEM.

2. Vulnerabilidade

A primeira vulnerabilidade está no código em QQProtect.exe+0x40c9f8:
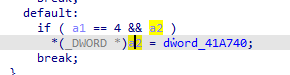
onde a2 é um ponteiro que pode ser controlado por um atacante e dword_41a740 é uma variável global cujo valor é 0x00000001. Assim, um atacante pode escrever o valor DWORD(1) em qualquer endereço.

A segunda vulnerabilidade está no código em QQProtectEngine.dll+0x3B4F6:

onde v3 é um ponteiro que pode ser controlado por um atacante. Assim, um atacante pode escrever o valor std::bit_cast<DWORD>(ptr) + 4 em qualquer endereço ptr.

Um atacante pode adulterar um ponteiro de função residente no QQProtect.exe e usar cadeias ROP para executar código arbitrário facilmente devido ao fato de o QQProtect.exe não ter proteção ASLR.

3. Prova de conceito

O código da PoC é escrito em linguagem Rust. Você deve usar a toolchain i686-pc-windows-msvc para compilá-lo.

$ cd poc
$ cargo +stable-i686-pc-windows-msvc build --release --config "build.rustflags = [\"-C\", \"target-feature=+crt-static\"]"

Você obterá duas DLLs:

target\release\tinyxml.dll
target\release\evil.dll

Em seguida, coloque as duas DLLs acima e o %ProgramFiles(x86)%\Common Files\Tencent\QQProtect\bin\QQProtect.exe juntos em uma pasta.

Finalmente, obtenha um shell de NT Authority\SYSTEM com um comando:

$ QQProtect.exe <PATH TO evil.dll>
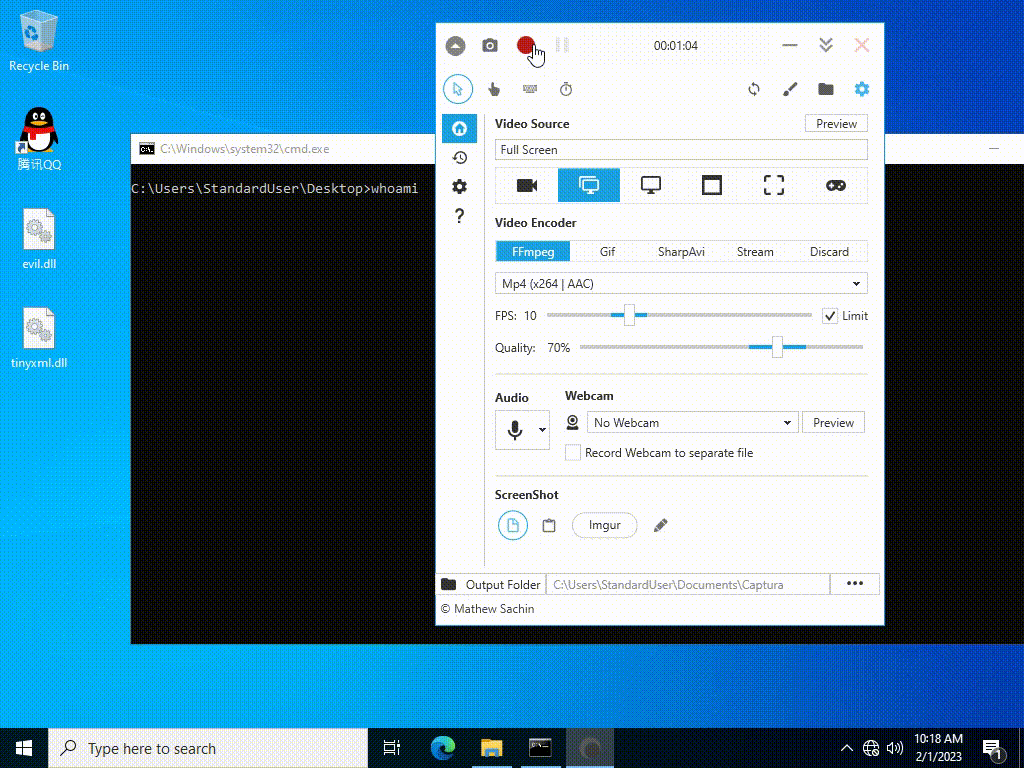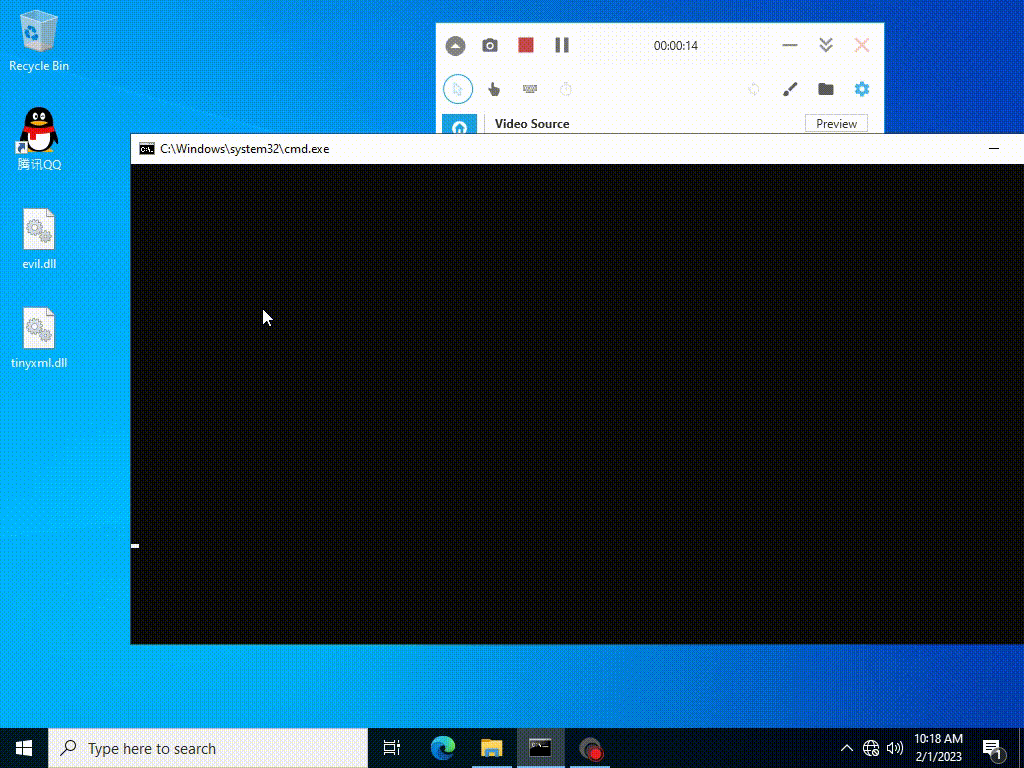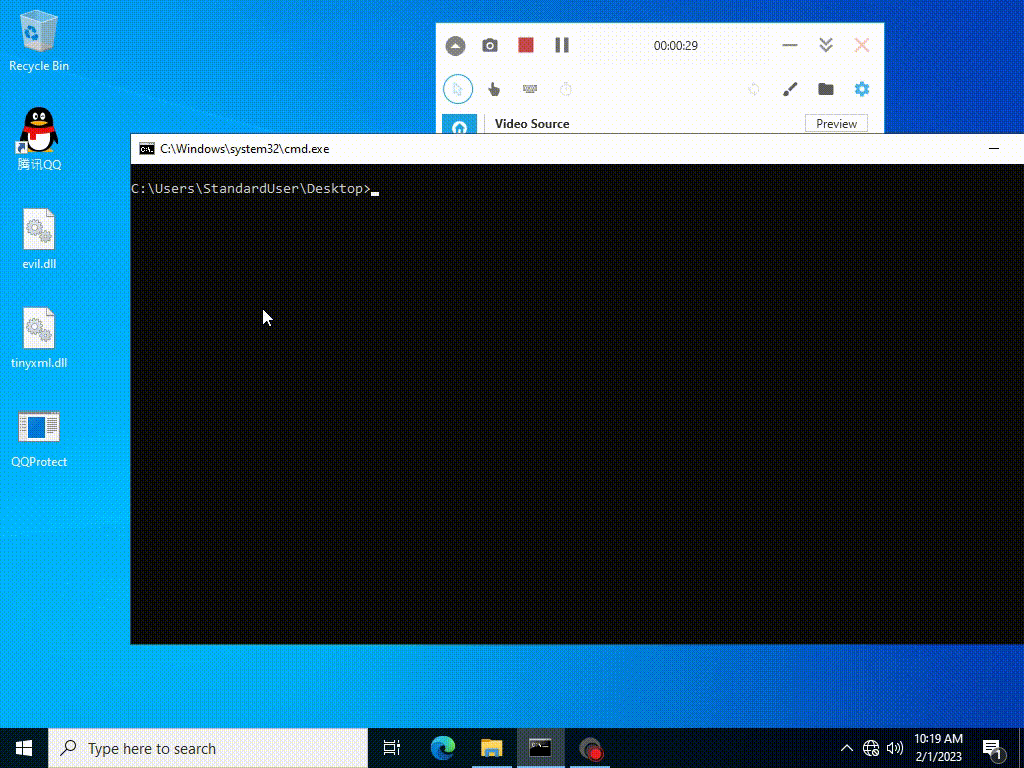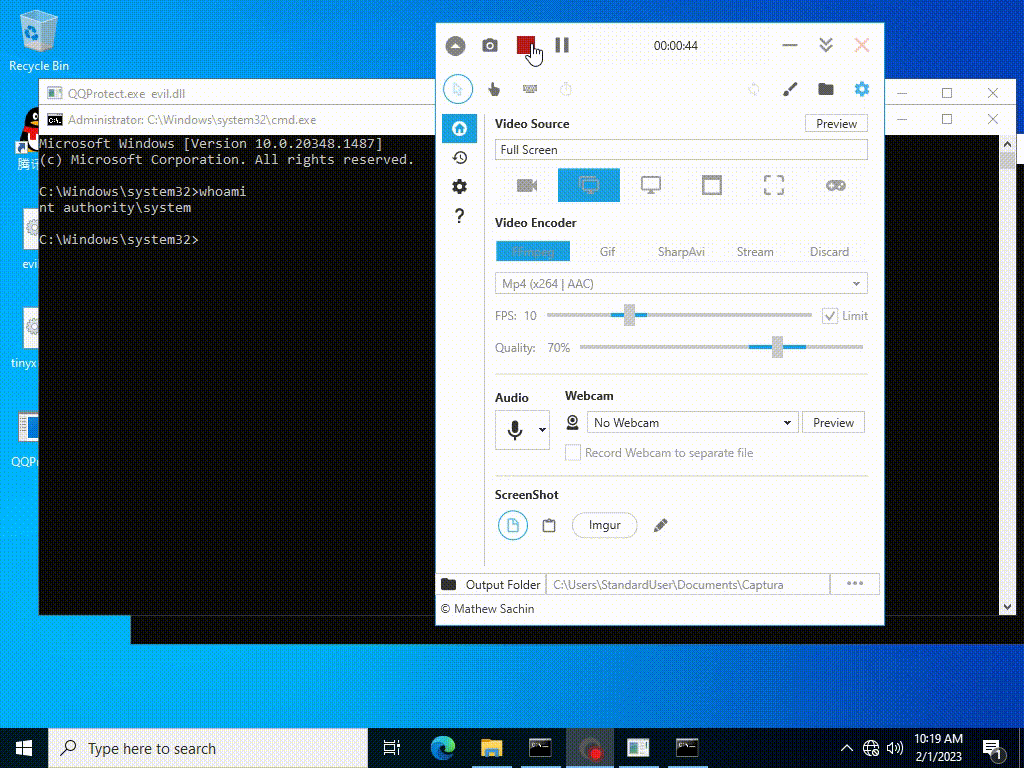
4. Demonstração

demonstration.gif

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    254

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →







