Script de Orquestração de Mitigação do Secure Boot
Visão Geral
Este script PowerShell automatiza as etapas de mitigação do Secure Boot para CVE-2023-24932, conforme descrito na Orientação de Segurança da Microsoft. Ele gerencia todo o processo, incluindo atualizações de registro, reinicializações e validação de logs de eventos, para garantir que seu sistema esteja protegido contra o bootkit UEFI BlackLotus.
Características
- Orquestração Totalmente Automatizada: O script orienta você em cada etapa, incluindo várias reinicializações, e retoma automaticamente após cada reinicialização.
- Validação de Log de Eventos: Verifica IDs de Evento específicos (ex.: 1799, 1037) para confirmar atualizações bem-sucedidas.
- Consciência do BitLocker: Avisa se o BitLocker estiver ativo e garante que você tenha a chave de recuperação.
- Verificações de Compatibilidade de Hardware: Bloqueia a execução em configurações não suportadas (ex.: TPM 2.0 no Windows Server 2012/R2).
- Opções de Verificação Manual: Permite verificações manuais da assinatura do Boot Manager e dos bancos de dados do Secure Boot.
Etapas Cobertas
O script segue a orientação oficial da Microsoft, executando as seguintes etapas em sequência:
-
DB-Update (0x40)
- Adiciona o certificado "Windows UEFI CA 2023" ao banco de dados Secure Boot (DB).
- Requer 2 reinicializações.
-
Boot-Manager Update (0x100)
- Atualiza o Boot Manager para uma versão assinada com o certificado "Windows UEFI CA 2023".
- Requer 2 reinicializações.
-
Verificação Manual (Opcional)
- Copia o Boot Manager (
bootmgfw.efi) para verificação manual da assinatura.
- Verifica se o certificado "Windows UEFI CA 2023" está presente no DB.
-
DBX-Update (0x80)
- Adiciona o certificado "Windows Production PCA 2011" ao Banco de Dados de Assinaturas Proibidas do Secure Boot (DBX).
- Bloqueia Boot Managers antigos assinados com este certificado.
- Requer 2 reinicializações.
-
SVN-Update (0x200)
- Atualiza o Número de Versão Segura (SVN) do Secure Boot para evitar ataques de rollback.
- Requer 2 reinicializações.
-
Relatório Final
- Exibe um resumo da configuração do Secure Boot e das entradas do Log de Eventos.
Pré-requisitos
- Versão do Windows: Windows 10/11, Windows Server 2016/2019/2022, ou posterior.
- Privilégios de Administrador: O script deve ser executado como administrador.
- Secure Boot Ativado: Certifique-se de que o Secure Boot esteja ativado no firmware UEFI do sistema.
- Chave de Recuperação do BitLocker: Se o BitLocker estiver ativo, certifique-se de ter a chave de recuperação.
Uso
-
Baixe o script:
Invoke-WebRequest -Uri "https://raw.githubusercontent.com/helleflo1312/Orchestrated-Powerhell-for-CVE-2023-24932/refs/heads/main/CVE-2023-24932-automation.ps1" -OutFile "CVE-2023-24932-automation.ps1"
-
Execute o script como administrador:
.\CVE-2023-24932-automation.ps1
-
Siga as instruções na tela. O script irá guiá-lo por cada etapa, incluindo as reinicializações.
Verificações de Hardware:
O script verificará os fornecedores de hardware e a compatibilidade de acordo com a Orientação de Segurança da Microsoft
Validação de Log de Eventos
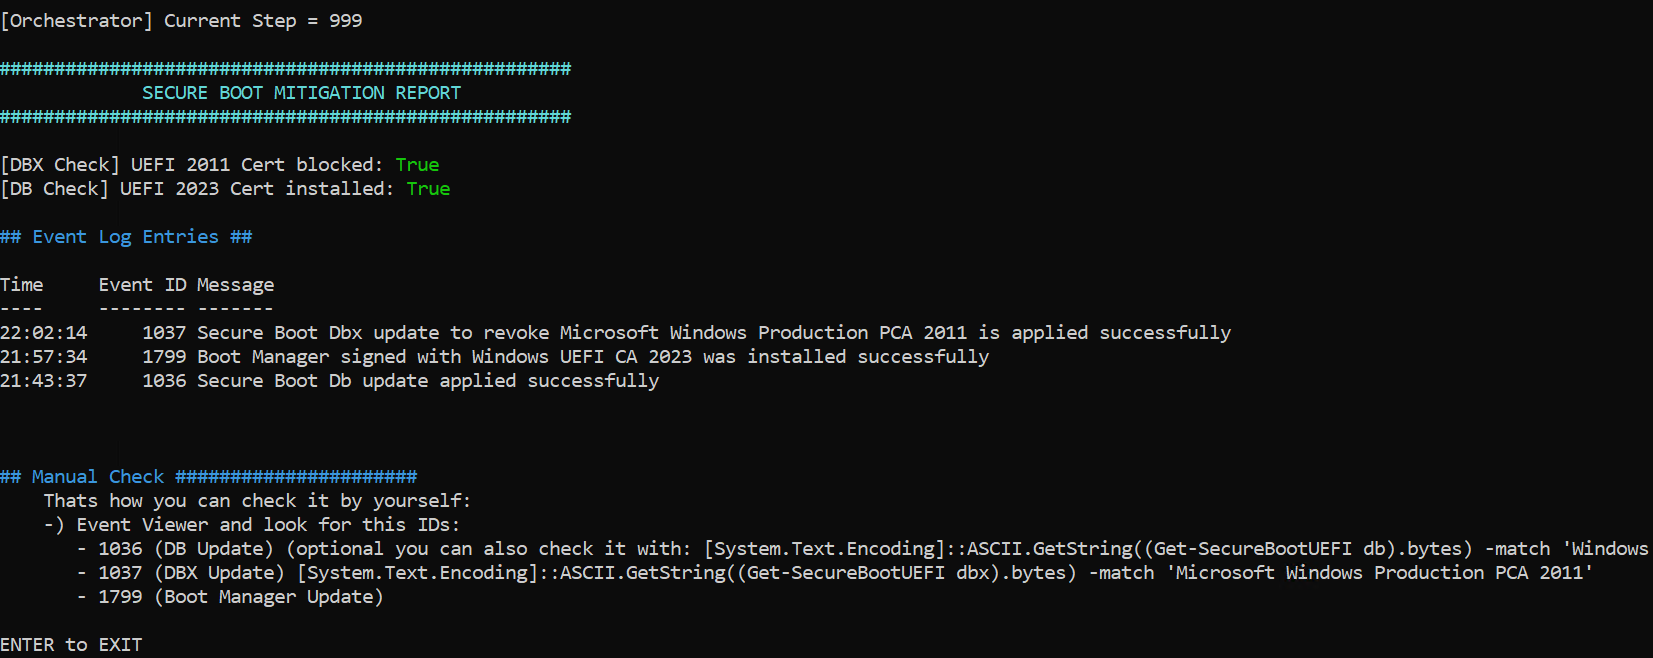
O script verifica os seguintes IDs de Evento para confirmar atualizações bem-sucedidas:
- 1036: DB Update (0x40) bem-sucedido.
- 1799: Boot Manager Update (0x100) bem-sucedido.
- 1037: DBX Update (0x80) bem-sucedido.
Se um evento não for encontrado, o script exibirá um aviso, mas continuará a execução. Você pode verificar manualmente os logs usando o Visualizador de Eventos.
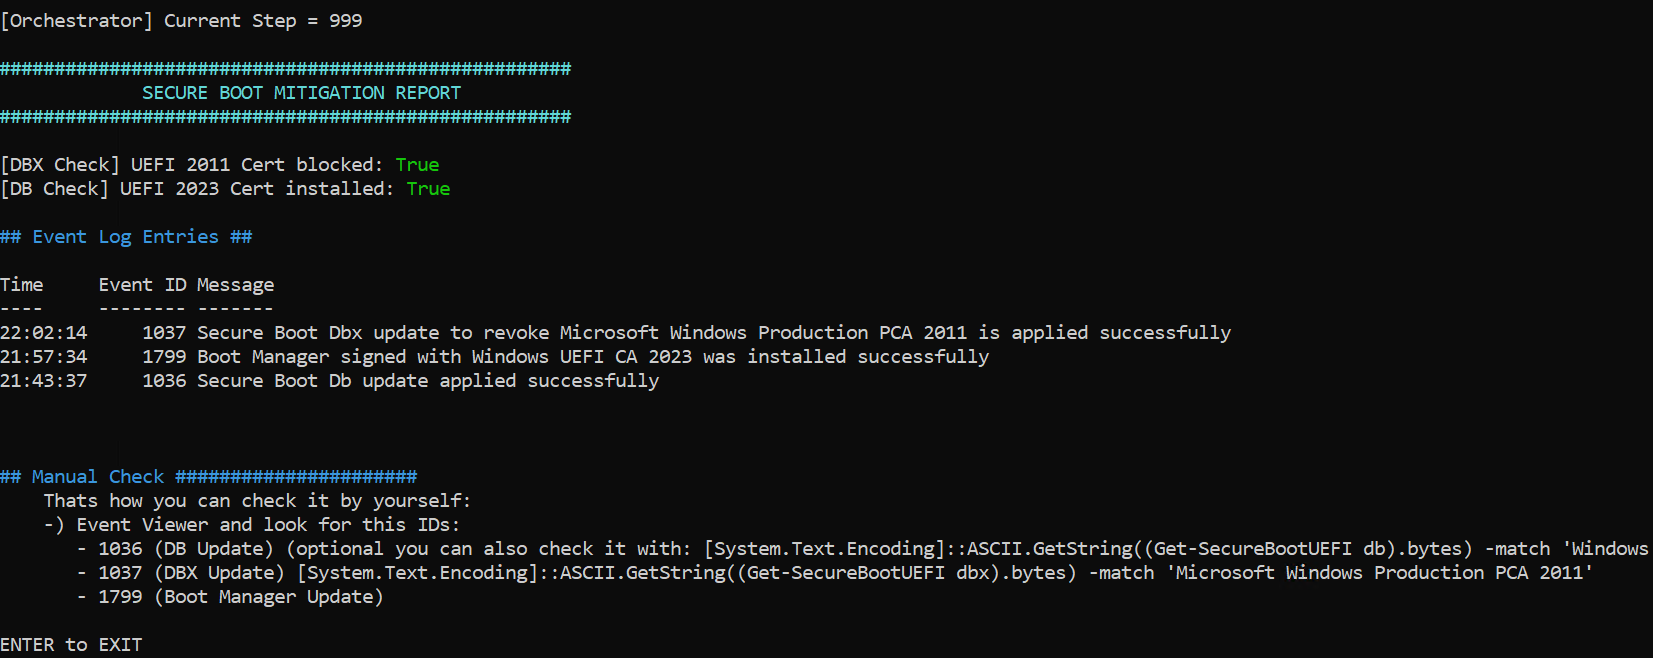
Exemplo após a execução bem-sucedida deste script:
Observações
- Alterações Irreversíveis: Uma vez aplicada a atualização DBX (0x80), ela não pode ser revertida sem redefinir o Secure Boot.
- Mídia de Recuperação: Certifique-se de ter mídia de recuperação atualizada antes de aplicar a atualização DBX. Mídias antigas podem não inicializar após a atualização.
- Teste: Teste o script em um ambiente não produtivo antes de implantá-lo amplamente.
Solução de Problemas
- Erros no Log de Eventos: Se o script não encontrar os IDs de Evento esperados, verifique manualmente os logs do sistema em busca de erros.
- Recuperação do BitLocker: Se o sistema entrar no modo de recuperação do BitLocker, use a chave de recuperação para desbloquear a unidade.
- Problemas de Firmware: Alguns firmwares UEFI podem não suportar as atualizações necessárias. Entre em contato com o fornecedor do hardware para obter atualizações.
Referências
Licença
Este script é fornecido sob a Licença MIT. Use por sua conta e risco.
Contribuição
Se você encontrar problemas ou tiver sugestões de melhoria, abra uma issue ou envie um pull request no GitHub.
Aviso Legal
Este script é fornecido "como está", sem garantia de qualquer tipo. Sempre teste em um ambiente não produtivo antes de implantar em sistemas ativos.
 v1ckxy/orchestrated-powershell-for-cve-2023-24932-en







