
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2019-0708 — CVE-2019-0708 - BlueKeep (RDP) | Kitploit
Ferramentas/GitHubGitHub/umarfarook882/cve-2019-0708
Análise de VulnerabilidadesExploraçãoTestes de PenetraçãoAprendizado e EducaçãoFerramenta de Acesso RemotoExploração de Binários
GitHubumarfarook882/cve-2019-0708

CVE-2019-0708

CVE-2019-0708 - BlueKeep (RDP)

Ver Repositório
401269há 7 anosRevisado pelo Kitploit
Compartilhar

CVE-2019-0708 - BlueKeep (RDP)

Sequência de Conexão RDP: https://docs.microsoft.com/en-us/openspecs/windows_protocols/ms-rdpbcgr/023f1e69-cfe8-4ee6-9ee0-7e759fb4e4ee

Análise da Vulnerabilidade do Serviço RDP: https://www.zerodayinitiative.com/blog/2019/5/27/cve-2019-0708-a-comprehensive-analysis-of-a-remote-desktop-services-vulnerability

Por favor, verifique os dois links acima para entender como a sequência de conexão RDP funciona e sobre a vulnerabilidade existente no driver do kernel RDP do Microsoft Windows - termdd.sys (MS_T120)

Depuração do Kernel Windows: https://medium.com/@straightblast426/a-debugging-primer-with-cve-2019-0708-ccfa266682f6

Minha abordagem:

Sou um n00b em exploração e depuração de kernel :)

Dia 1:

Inicialmente, analisei o script PoC do scanner não autenticado CVE-2019-0708 "BlueKeep" - cve_2019_0708_bluekeep.rb para entender como implementaram o script poc. Então habilitei o modo verbose no datastore do metasploit e comecei a analisar a saída. Mas era muito difícil de entender. Pensei: vamos implementar o mesmo poc em python.

Dia 2:

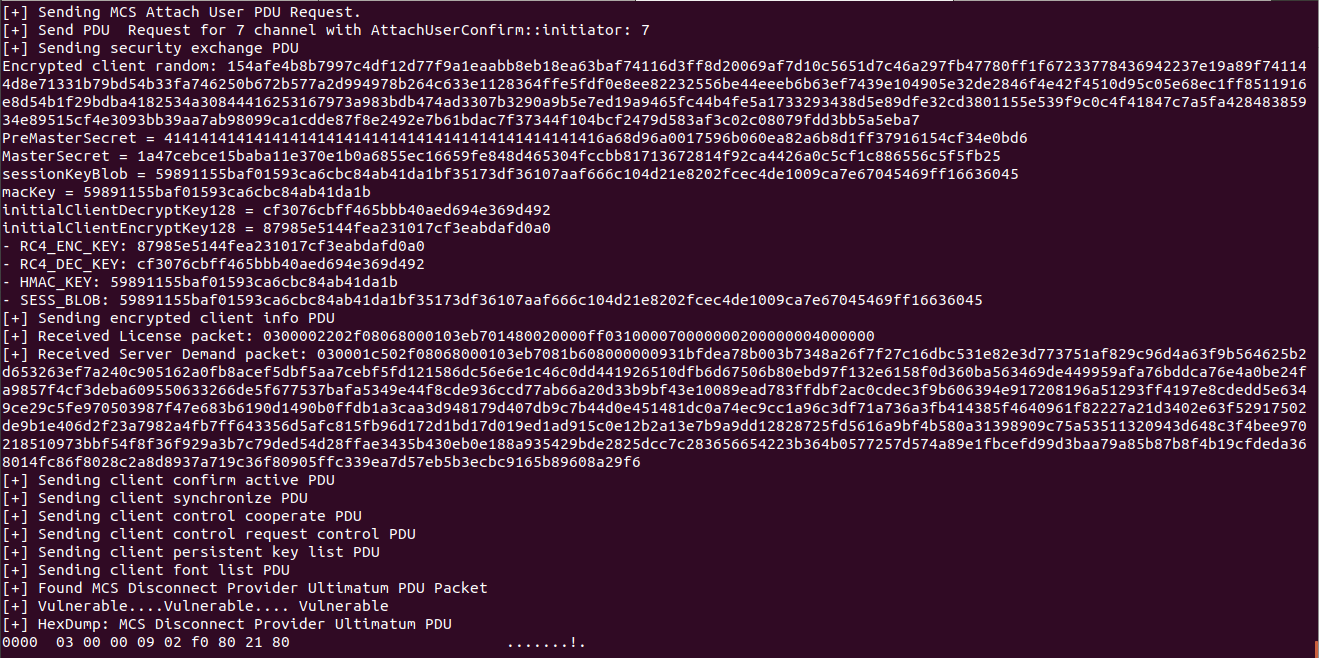
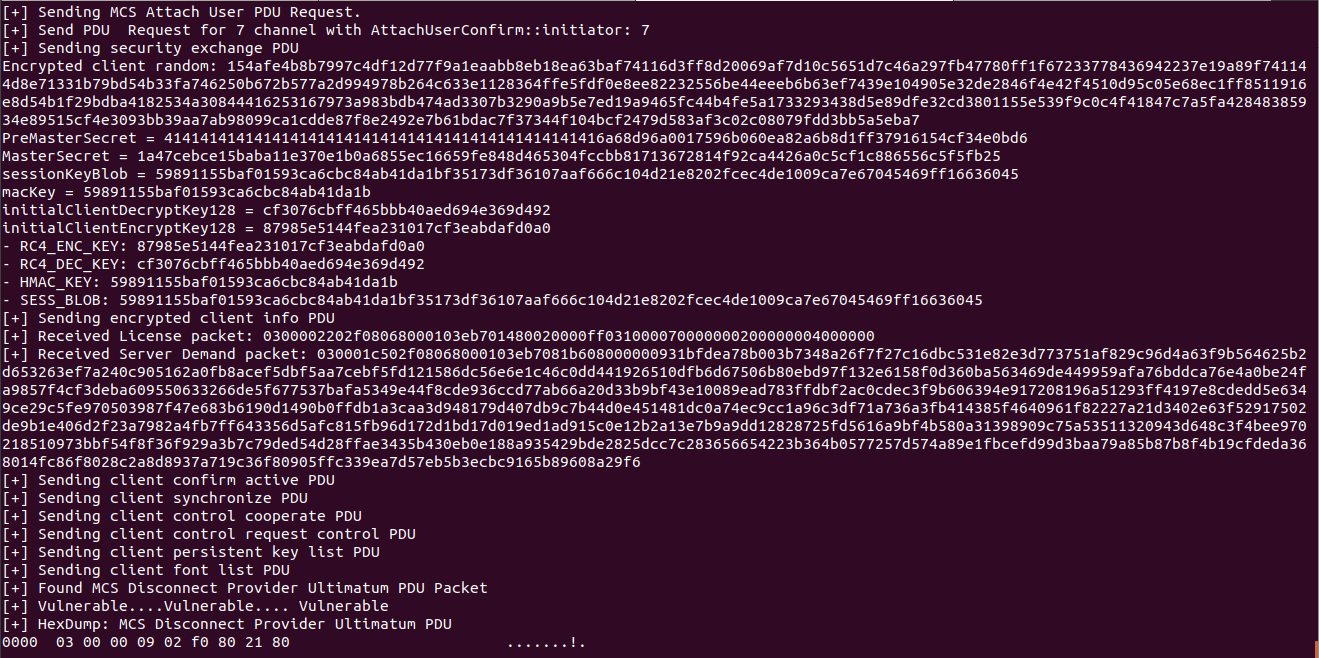
Escrevi o scanner não autenticado CVE-2019-0708 "BlueKeep" em python, o que me ajudou muito a entender a sequência de conexão RDP e os pacotes. Depois comecei a brincar com pacotes rdp para descobrir a falha por 2 dias, falhei :(
cve-2019-0708

Nota: cve_2019_0708_bluekeep.py é um PoC de scanner não autenticado CVE-2019-0708 "BlueKeep", não um exploit real.

Dia 4:

Percebi onde cometi o erro :) Em vez de usar o script poc existente, comecei a escrever o POC do zero com TLS para facilitar o envio de pacotes rdp.

Nota: Por favor, leia a documentação do MSDN corretamente, tudo está muito claro

Dia 5:

Finalmente consegui a falha, veja o vídeo de demonstração :)
Demonstração

Alt text

:octocat:Créditos:

  • Umar Farook: OSCE | Analista de Segurança de Tecnologia | DevSecops | Pesquisador
  • FOS Team : Fools of Security
  • zerosum0x0
  • JaGoTu

Suporte!

Endereço de e-mail: [email protected] ou [email protected]
Youtube: Fools Of Security
Website: Comunidade Fools Of Security

Referência:

  • Zero Day Initiative
  • Debugging Primer with CVE-2019–0708
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





