Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
pcileech — Software de Ataque de Acesso Direto à Memória (DMA) | Kitploit
Ferramentas/GitHubGitHub/ufrisk/pcileech
Escalada de PrivilégiosForensia de MemóriaExploraçãoPós-ExploraçãoForensia DigitalTestes de PenetraçãoSegurança de HardwareRed TeamingFerramenta de Acesso RemotoDesenvolvimento de Payloads
GitHub
7.9k1.0k85há 1 mêsRevisado pelo Kitploit
Compartilhar
ufrisk/pcileech

pcileech

Software de Ataque de Acesso Direto à Memória (DMA)

Ver Repositório

Resumo do PCILeech:

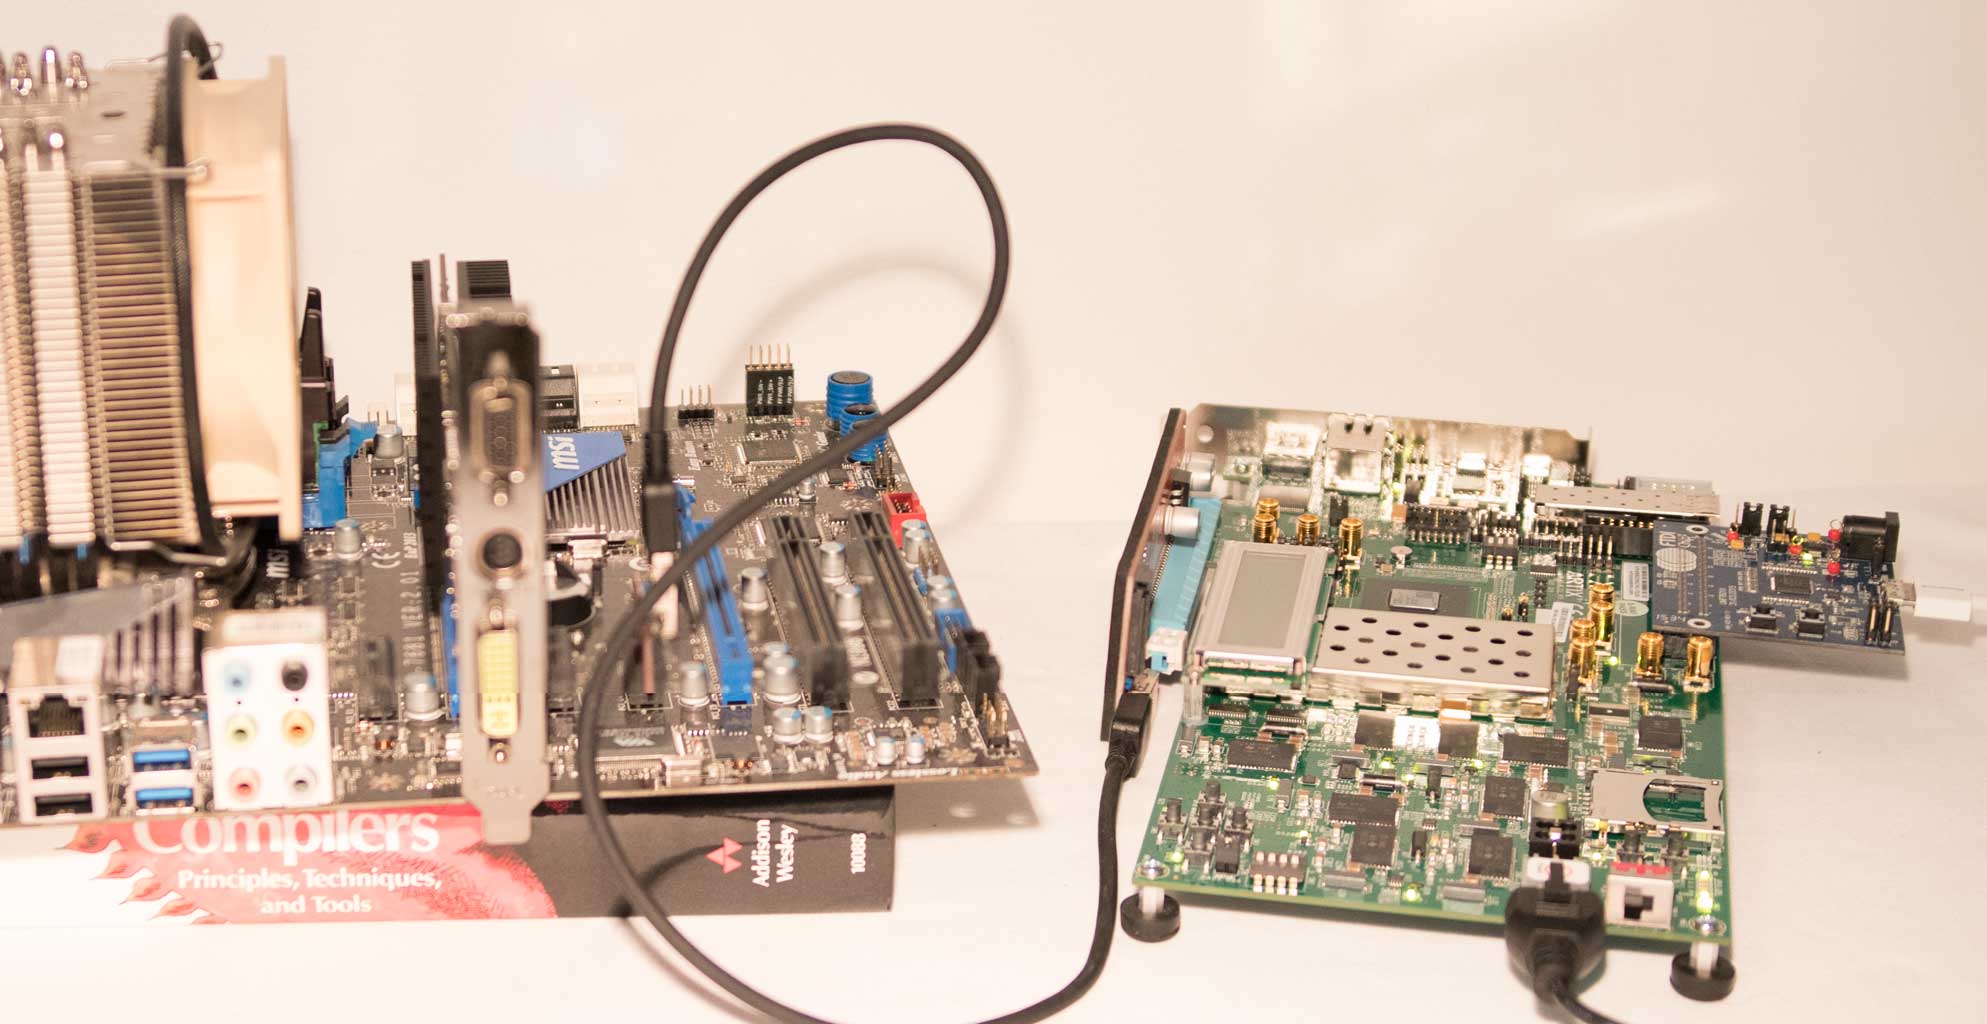
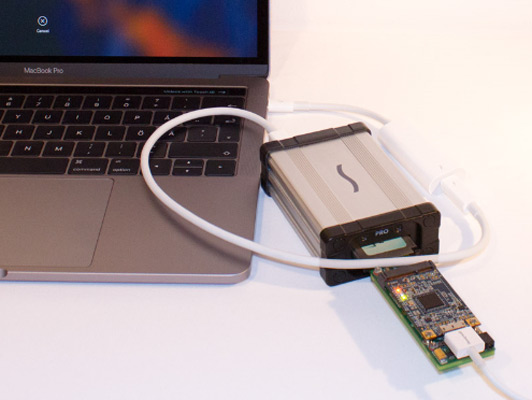
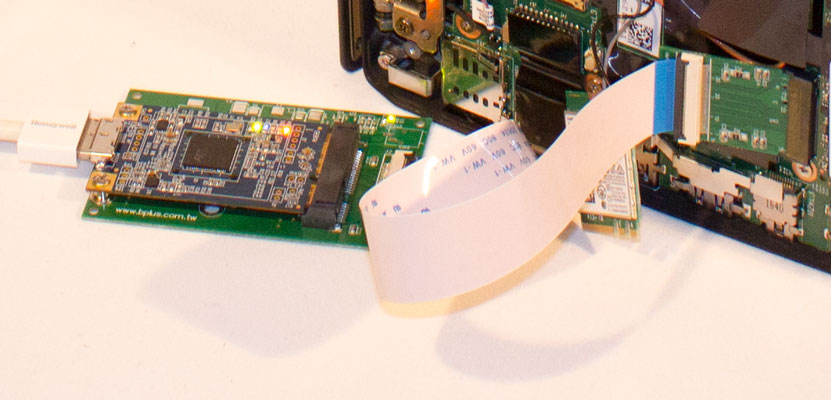
O PCILeech utiliza dispositivos de hardware PCIe para ler e escrever na memória do sistema alvo. Isto é conseguido através da utilização de DMA sobre PCIe. Não são necessários drivers no sistema alvo.

O PCILeech também funciona sem hardware em conjunto com uma vasta gama de métodos de aquisição de memória por software suportados pela biblioteca LeechCore - incluindo a captura de memória remota em tempo real utilizando DumpIt ou WinPmem. O PCILeech também suporta a captura local de memória e vários formatos de ficheiros de dump de memória.

O PCILeech suporta múltiplos dispositivos de aquisição de memória. Tanto baseados em hardware como em software. O hardware baseado em USB3380 só é capaz de ler 4GB de memória nativamente, mas é capaz de ler toda a memória se um módulo de kernel (KMD) for primeiro inserido no kernel do sistema alvo. O hardware baseado em FPGA, e os métodos baseados em software, são capazes de ler toda a memória.

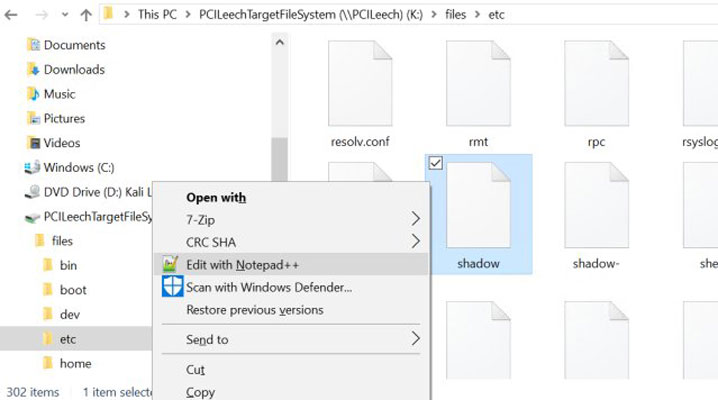
O PCILeech é capaz de inserir uma vasta gama de implantes de kernel nos kernels alvo - permitindo um fácil acesso à RAM em tempo real e ao sistema de ficheiros através de uma "unidade montada". Também é possível remover o requisito de palavra-passe de início de sessão, carregar drivers não assinados, executar código e gerar shells de sistema. O PCIleech corre em Windows e Linux. Os sistemas alvo suportados são atualmente as versões x64 de: UEFI, Linux, FreeBSD e Windows. Isto requer acesso de escrita à memória (hardware USB3380, hardware FPGA, LiveCloudKd ou CVE-2018-1038 "Total Meltdown").

Para começar, clone as fontes no repositório ou descarregue os binários, módulos e ficheiros de configuração mais recentes.

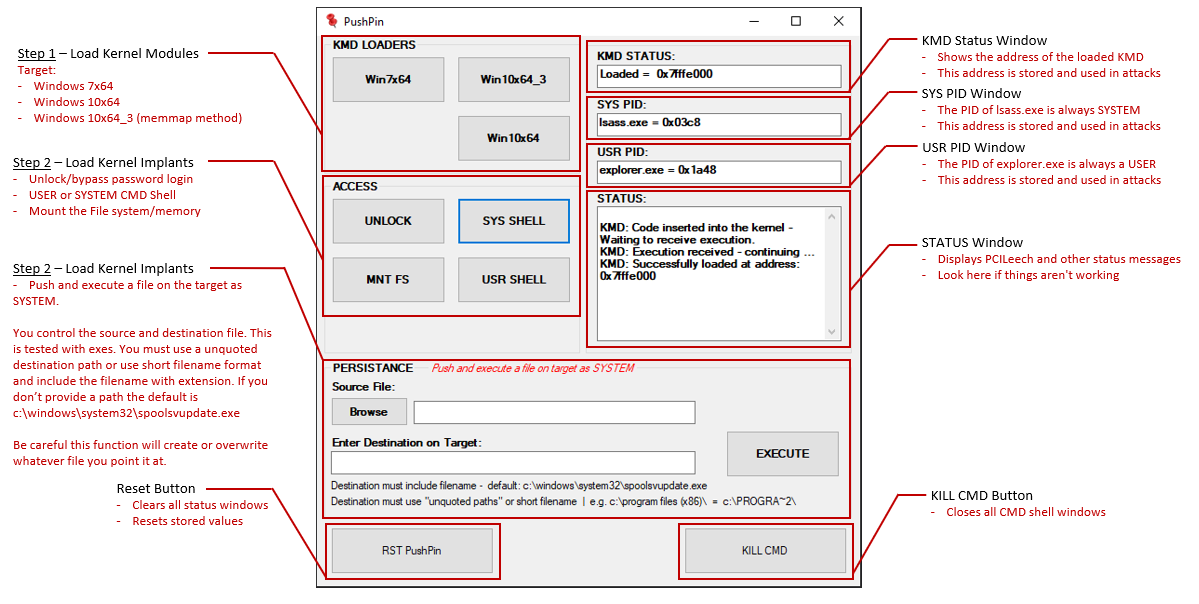
A interface gráfica PushPin para o PCILeech torna as tarefas comuns de RedTeam extremamente fáceis. Note que o PushPin não faz parte da distribuição oficial do PCILeech.
Capacidades:

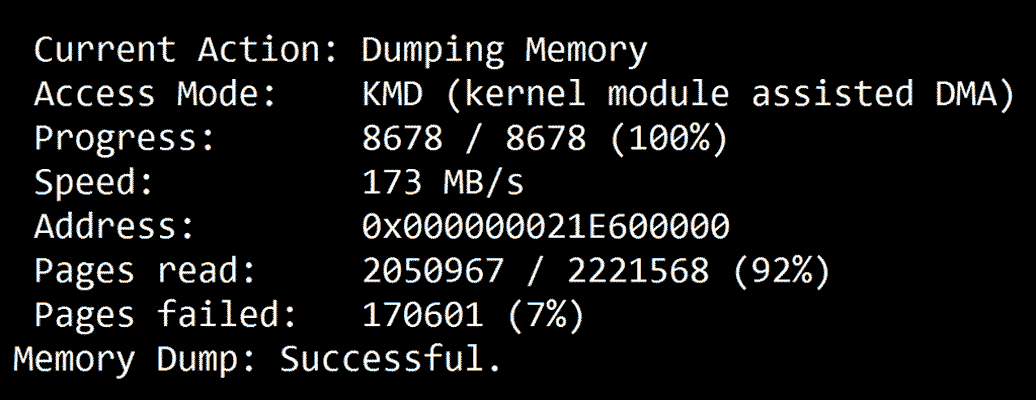
  • Recuperar memória do sistema alvo a >150MB/s.
  • Recuperar memória remota a partir de um LeechService remoto.
  • Escrever dados na memória do sistema alvo.
  • 4GB de memória podem ser acedidos em modo DMA nativo (hardware USB3380).
  • TODA a memória pode ser acedida em modo DMA nativo (hardware FPGA).
  • TODA a memória pode ser acedida se o módulo de kernel (KMD) estiver carregado.
  • Acesso TLP PCIe em bruto (hardware FPGA).
  • Montar RAM em tempo real como ficheiro [Linux, Windows, macOS Sierra*].
  • Montar o sistema de ficheiros como unidade [Linux, Windows, macOS Sierra*].
  • Executar código de kernel no sistema alvo.
  • Gerar shell de sistema e outros executáveis [Windows].
  • Pull e Push de ficheiros [Linux, FreeBSD, Windows, macOS Sierra*].
  • Patch / Unlock (remover o requisito de palavra-passe) [Windows, macOS Sierra*].
  • Fácil de criar o próprio shellcode de kernel e/ou assinaturas personalizadas.
  • Ligar a um LeechAgent remoto através da rede para remotamente:
    • Fazer dump da memória física através da rede.
    • Executar scripts Python de análise de memória no host remoto.
  • Ainda mais funcionalidades não listadas aqui ...

*) macOS High Sierra e superiores não são suportados.

Métodos de Aquisição de Memória:

O PCILeech suporta métodos de aquisição de memória tanto baseados em hardware como em software. Toda a aquisição de memória é gerida pela biblioteca LeechCore.

Métodos de aquisição de memória baseados em hardware:

Consulte abaixo um resumo dos métodos de aquisição de memória baseados em hardware suportados. Todos os métodos de aquisição de memória baseados em hardware são suportados tanto em Windows como em Linux. No entanto, os métodos baseados em FPGA apresentam uma ligeira penalização de desempenho em Linux e atingirão no máximo aproximadamente: 90MB/s em comparação com 150MB/s em Windows.

DispositivoTipoInterfaceVelocidadeAcesso a memória de 64 bitsAcesso TLP PCIePatrocinador
do Projeto
ZDMAFPGAThunderbolt31000MB/sSimSim💖
GBOXFPGAOCuLink400MB/sSimSim💖
LeetDMAFPGAUSB-C190MB/sSimSim💖
CaptainDMA M2FPGAUSB-C190MB/sSimSim💖
CaptainDMA M2 100TFPGAUSB-C220MB/sSimSim💖
CaptainDMA 4.1thFPGAUSB-C190MB/sSimSim💖
CaptainDMA 75TFPGAUSB-C200MB/sSimSim💖
CaptainDMA 100TFPGAUSB-C220MB/sSimSim💖
AC701/FT601FPGAUSB3190MB/sSimSim
USB3380-EVBUSB3380USB3150MB/sNãoNão
DMA patched HP iLOBMCTCP1MB/sSimNão

Métodos de aquisição de memória baseados em software:

Consulte abaixo um resumo dos métodos de aquisição de memória baseados em software suportados. Note que o LeechService apenas fornece uma ligação de rede a uma biblioteca LeechCore remota. É possível utilizar tanto a aquisição de memória baseada em hardware como em software após a ligação.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →