Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-10508 — Exploit de prova de conceito para CVE-2024-10508: escalonamento de privilégios não autenticado via bypass de recuperação de senha no plugin RegistrationMagic WordPress até a versão 6.0.2.6. | Kitploit
Ferramentas/GitHubGitHub/ubaydev/cve-2024-10508
Autenticação e AutorizaçãoEscalada de PrivilégiosAtaques de SenhaAnálise de VulnerabilidadesExploração de Aplicações WebAprendizado e Educação
GitHububaydev/cve-2024-10508

CVE-2024-10508

Exploit de prova de conceito para CVE-2024-10508: escalonamento de privilégios não autenticado via bypass de recuperação de senha no plugin RegistrationMagic WordPress até a versão 6.0.2.6.

Ver Repositório
128há 1 anoAinda não revisado
Compartilhar

Escalação de Privilégio Não Autenticada via Recuperação de Senha no RegistrationMagic <= 6.0.2.6

Aviso Legal: Essas informações são fornecidas apenas para fins educacionais. Este documento visa conscientizar sobre vulnerabilidades de segurança e não deve ser usado para atividades não autorizadas ou maliciosas. Engajar-se em ações que explorem essas vulnerabilidades sem permissão é ilegal e antiético.

O plugin RegistrationMagic – User Registration Plugin with Custom Registration Forms para WordPress é vulnerável a escalação de privilégio via tomada de conta em todas as versões até, e incluindo, 6.0.2.6. Isso se deve ao plugin não validar corretamente o token de redefinição de senha antes de atualizar a senha de um usuário. Isso torna possível para atacantes não autenticados redefinirem a senha de usuários arbitrários, incluindo administradores, e obterem acesso a essas contas.

Após pesquisar em várias fontes relacionadas a este CVE, percebi que o ataque a este CVE é bastante fácil e não requer aplicativos adicionais como Burpsuite ou Postman; este CVE requer apenas um e-mail de uma conta que tenha nível de administrador e redefini-la através da página /password-recovery ou outra página personalizada de redefinição de senha.

Dependências

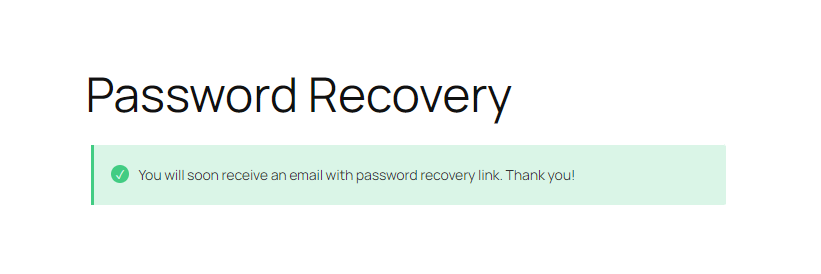
  • Página de redefinição de senha que foi configurada pelo administrador (por padrão não) Screenshot 2
  • Saber contas de e-mail que possuem nível de administrador

PoC

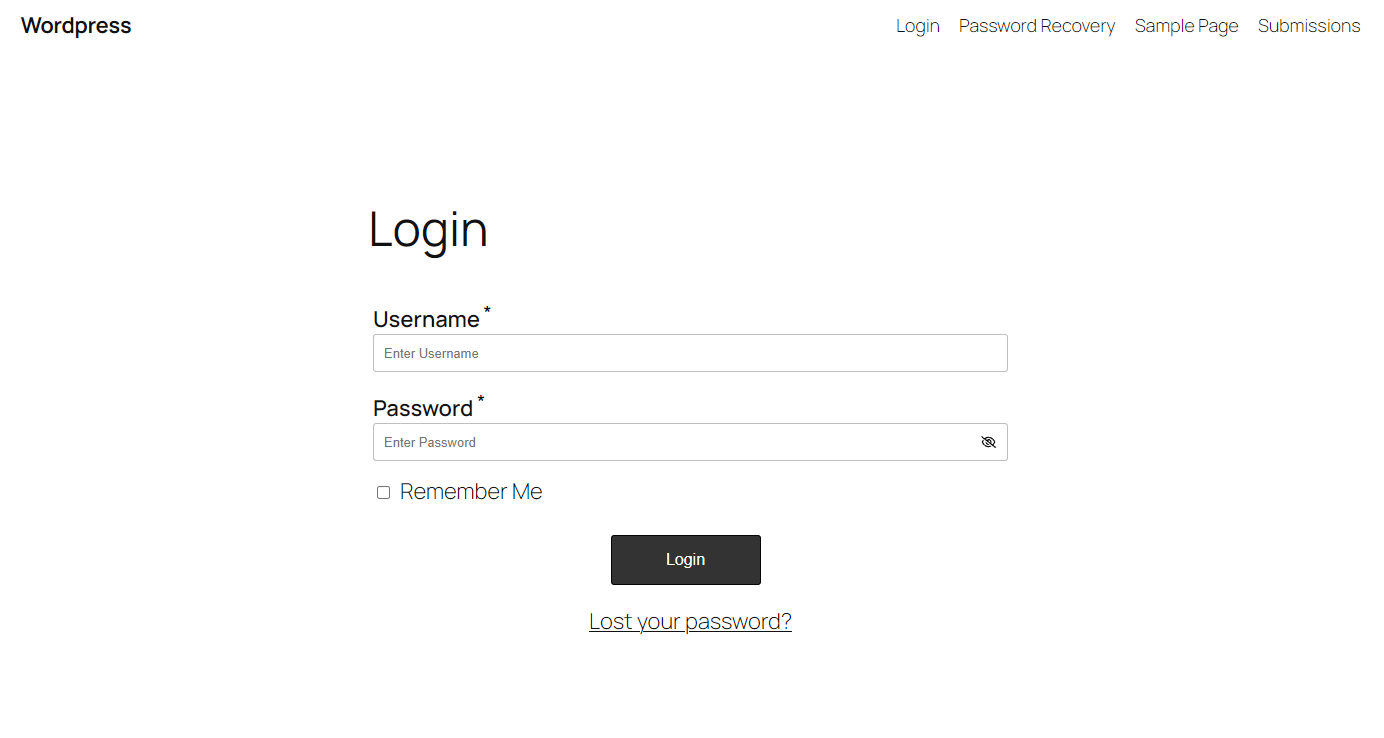
  1. Vá para a página de login do alvo que possui este plugin (RegistrationMagic) Screenshot 2
  2. Clique em “Lost your password”, se a página levar para a página de redefinição de senha, a página de redefinição de senha foi configurada pelo administrador. Se não, significa que não está configurada. Screenshot 2
  3. preencha um e-mail que tenha nível de administrador e envie Screenshot 2
  4. Depois disso, adicione ?reset_token= no final da URL e redefina a senha. Screenshot 2 Screenshot 2
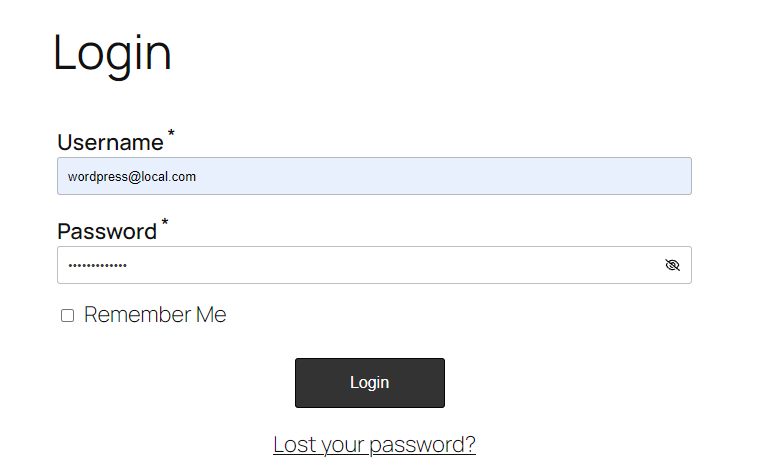
  5. Após redefinir sua senha, você pode agora fazer login usando a senha que você enviou anteriormente. Screenshot 2 Screenshot 2
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →