
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
inventory — Inventário automatizado de superfície de ataque para mais de 800 programas públicos de bug bounty, executando fluxos de trabalho agendados de enumeração de subdomínios, permutação, DNS e relatórios de servidores web. | Kitploit
Ferramentas/GitHubGitHub/trickest/inventory
OSINT (Inteligência de Fontes Abertas)ReconhecimentoMapeamento de RedeEnumeração de DNS e SubdomíniosScripting e AutomaçãoColeta de InformaçõesTestes de PenetraçãoEnumeração de SubdomíniosRecursos Curados
GitHubtrickest/inventory

inventory

Inventário automatizado de superfície de ataque para mais de 800 programas públicos de bug bounty, executando fluxos de trabalho agendados de enumeração de subdomínios, permutação, DNS e relatórios de servidores web.

1.6k28221há 1 anoRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar
Ver RepositórioSite

Inventory Tweet

Gestão de Superfície de Ataque de programas públicos de bug bounty.

Os dados que coletamos aqui incluem dados de DNS e de Servidor Web de programas públicos de bug bounty.

Nosso objetivo com este projeto é:

  • Monitorar mais de 800 empresas em busca de novos ativos
  • ajudar caçadores de bug bounty a começar em novos programas o mais rápido possível.
  • dar às equipes de segurança melhor visibilidade sobre seus ativos.
  • reduzir a carga e o ruído que alguns programas enfrentam por parte de ferramentas automatizadas (nós as executamos de forma agendada e disponibilizamos os resultados para todos)

Como funciona

A configuração consiste em dois workflows

  • Inventory 3.0 - Targets
  • Inventory 3.0

Inventory 3.0 - Targets

Este workflow simplifica a consolidação de dados de programas de bug bounty de várias fontes, garantindo uma visão abrangente e organizada. Vamos detalhar:

  1. Coleta de dados: O workflow busca dados de duas fontes importantes:

    • Bounty Targets Data: Este repositório contém uma grande quantidade de informações sobre programas de bug bounty.
    • Chaos Public Bug Bounty Programs: Ele fornece dados adicionais valiosos sobre programas de bug bounty.
  2. Transformação de dados: Os dados coletados passam por transformação usando scripts Python. Os scripts convertem os dados em um formato específico, garantindo consistência e facilidade de análise. Você pode encontrar o formato detalhado dos dados no arquivo targets.json.

  3. Mesclagem de programas: Para evitar duplicação, o workflow mescla programas com a mesma URL. Essa consolidação elimina redundâncias e apresenta uma visão unificada dos programas de bug bounty.

  4. Inclusão de programas da comunidade: O workflow incorpora um conjunto adicional de programas do arquivo community.json. Esses programas são mesclados ao conjunto de dados existente, ampliando sua cobertura e diversidade.

  5. Saída final: O workflow gera um arquivo JSON consolidado final, targets.json, que abrange todos os dados mesclados dos programas de bug bounty. Esse arquivo serve como um recurso valioso para pesquisadores de bug bounty, fornecendo uma visão centralizada e abrangente dos programas.
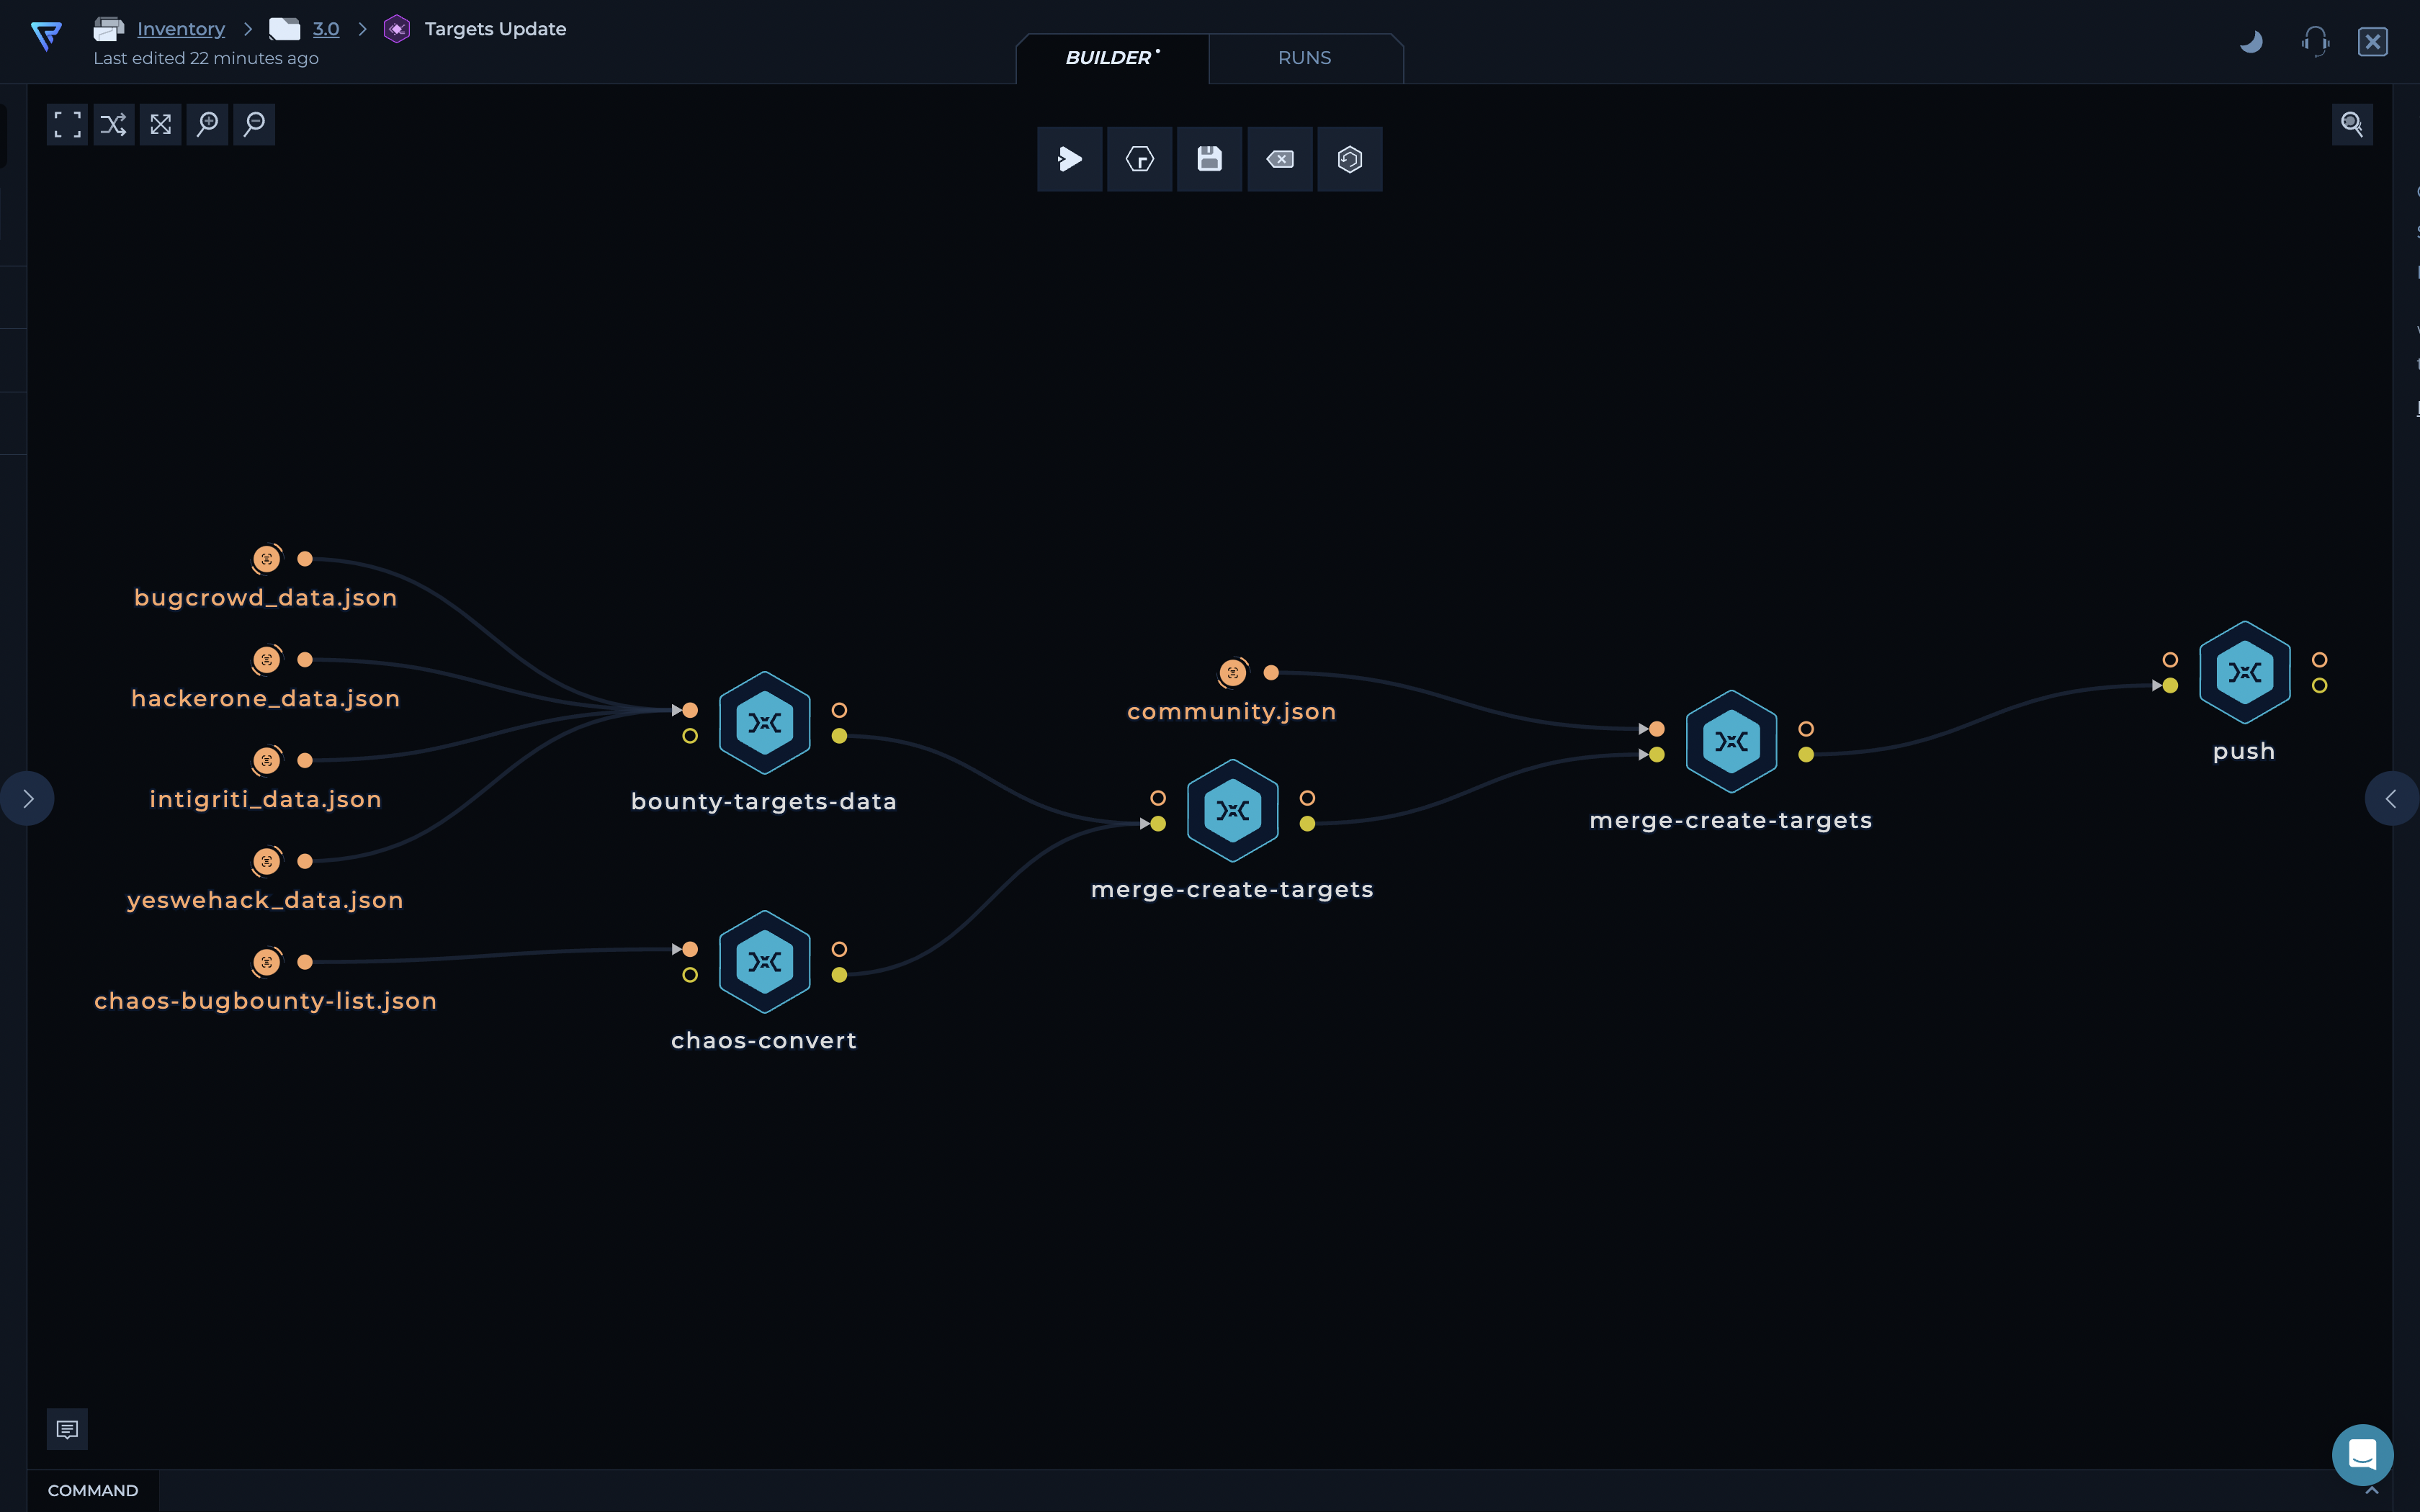
Trickest Targets

Nota: A captura de tela acima fornece uma representação visual do workflow.

Inventory 3.0

  1. Coleta dos alvos: Obtenha a lista de domínios a partir de targets.json e extraia os nomes dos programas.

  2. Execução do workflow em paralelo: Os nomes de programas extraídos são conectados ao nó file-splitter para tornar todo o workflow distribuído por programa
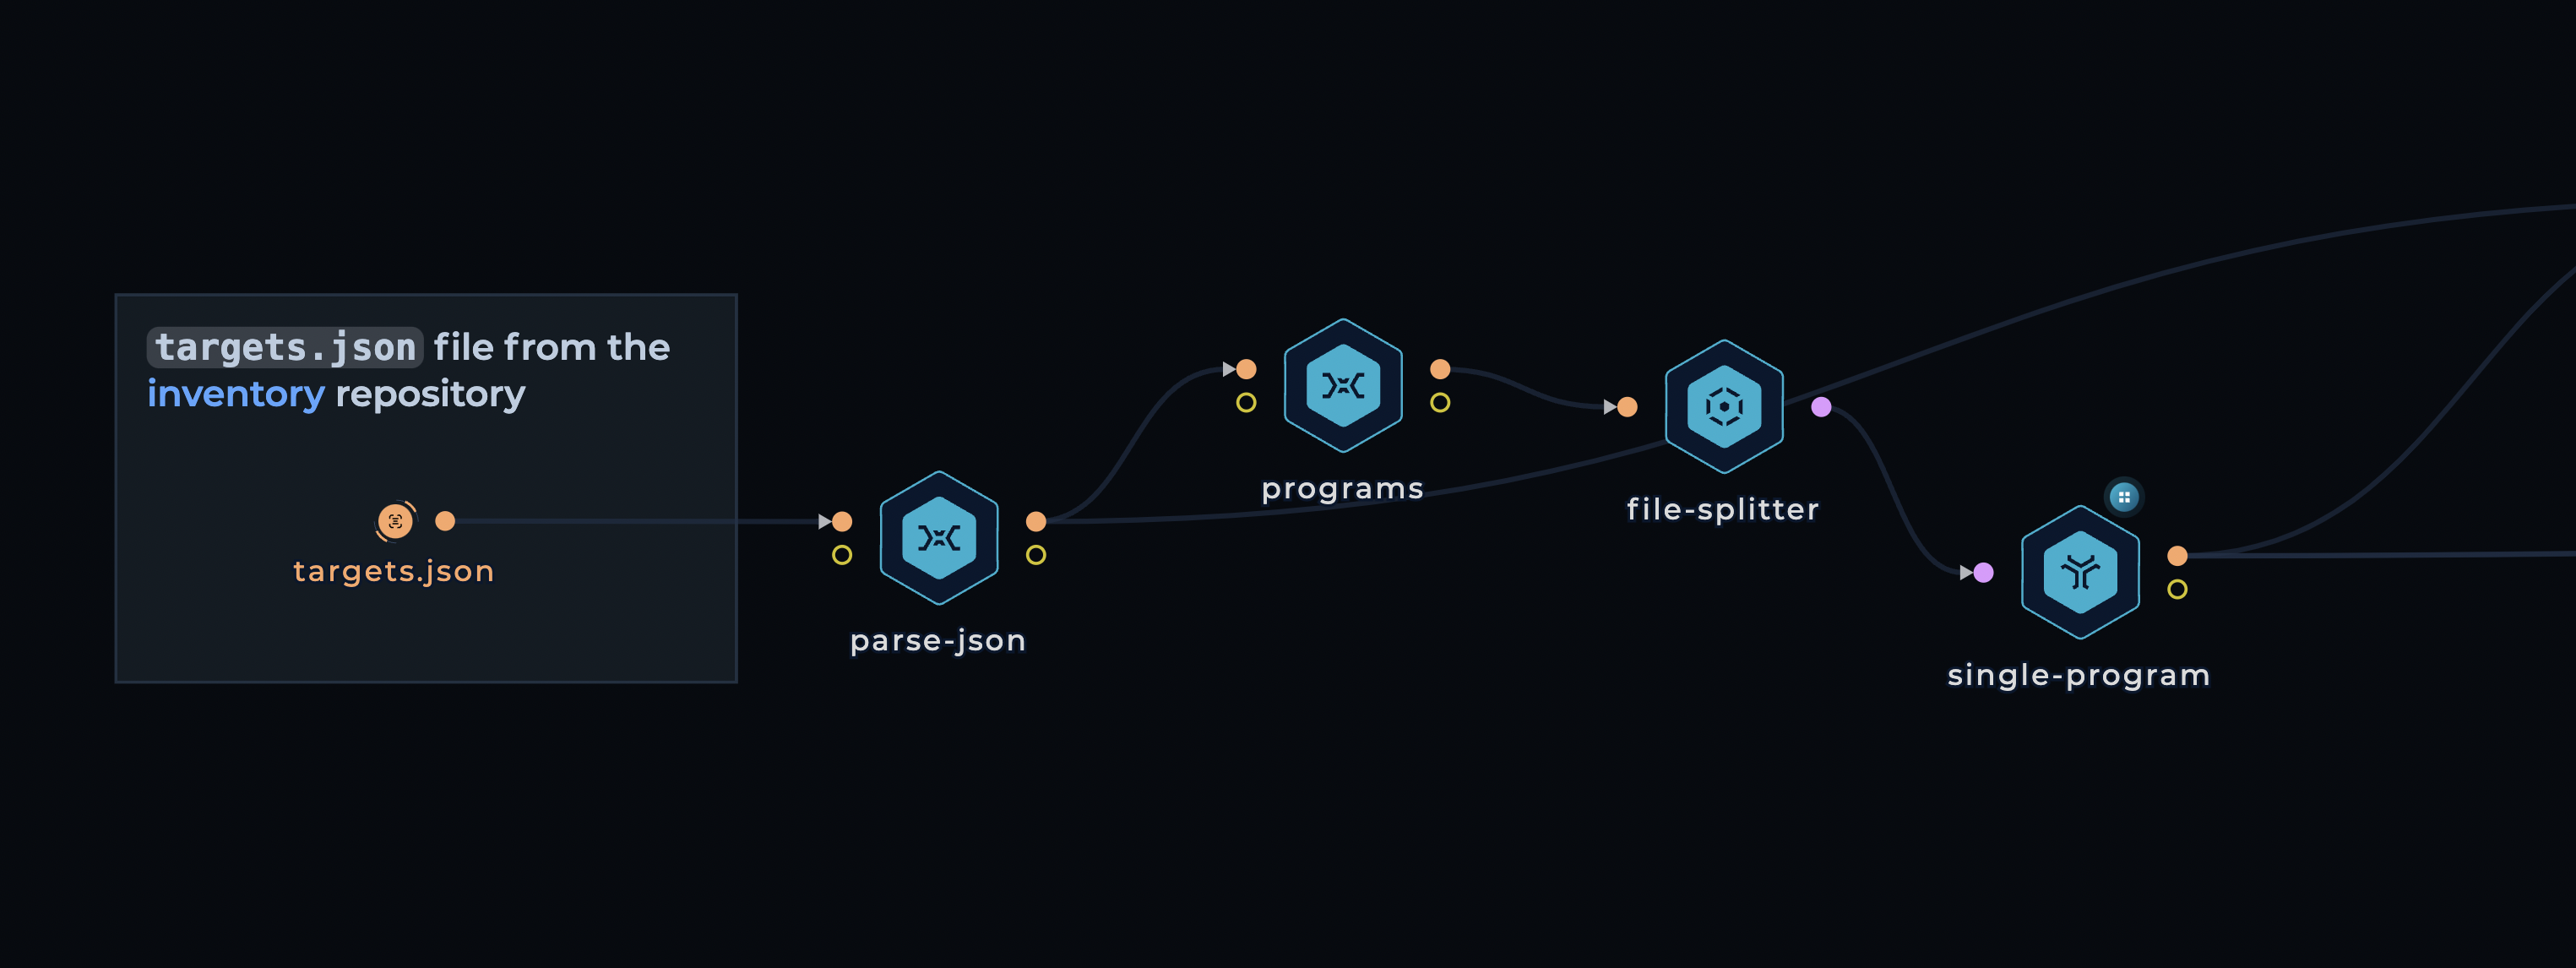
Trickest Parsing Targets

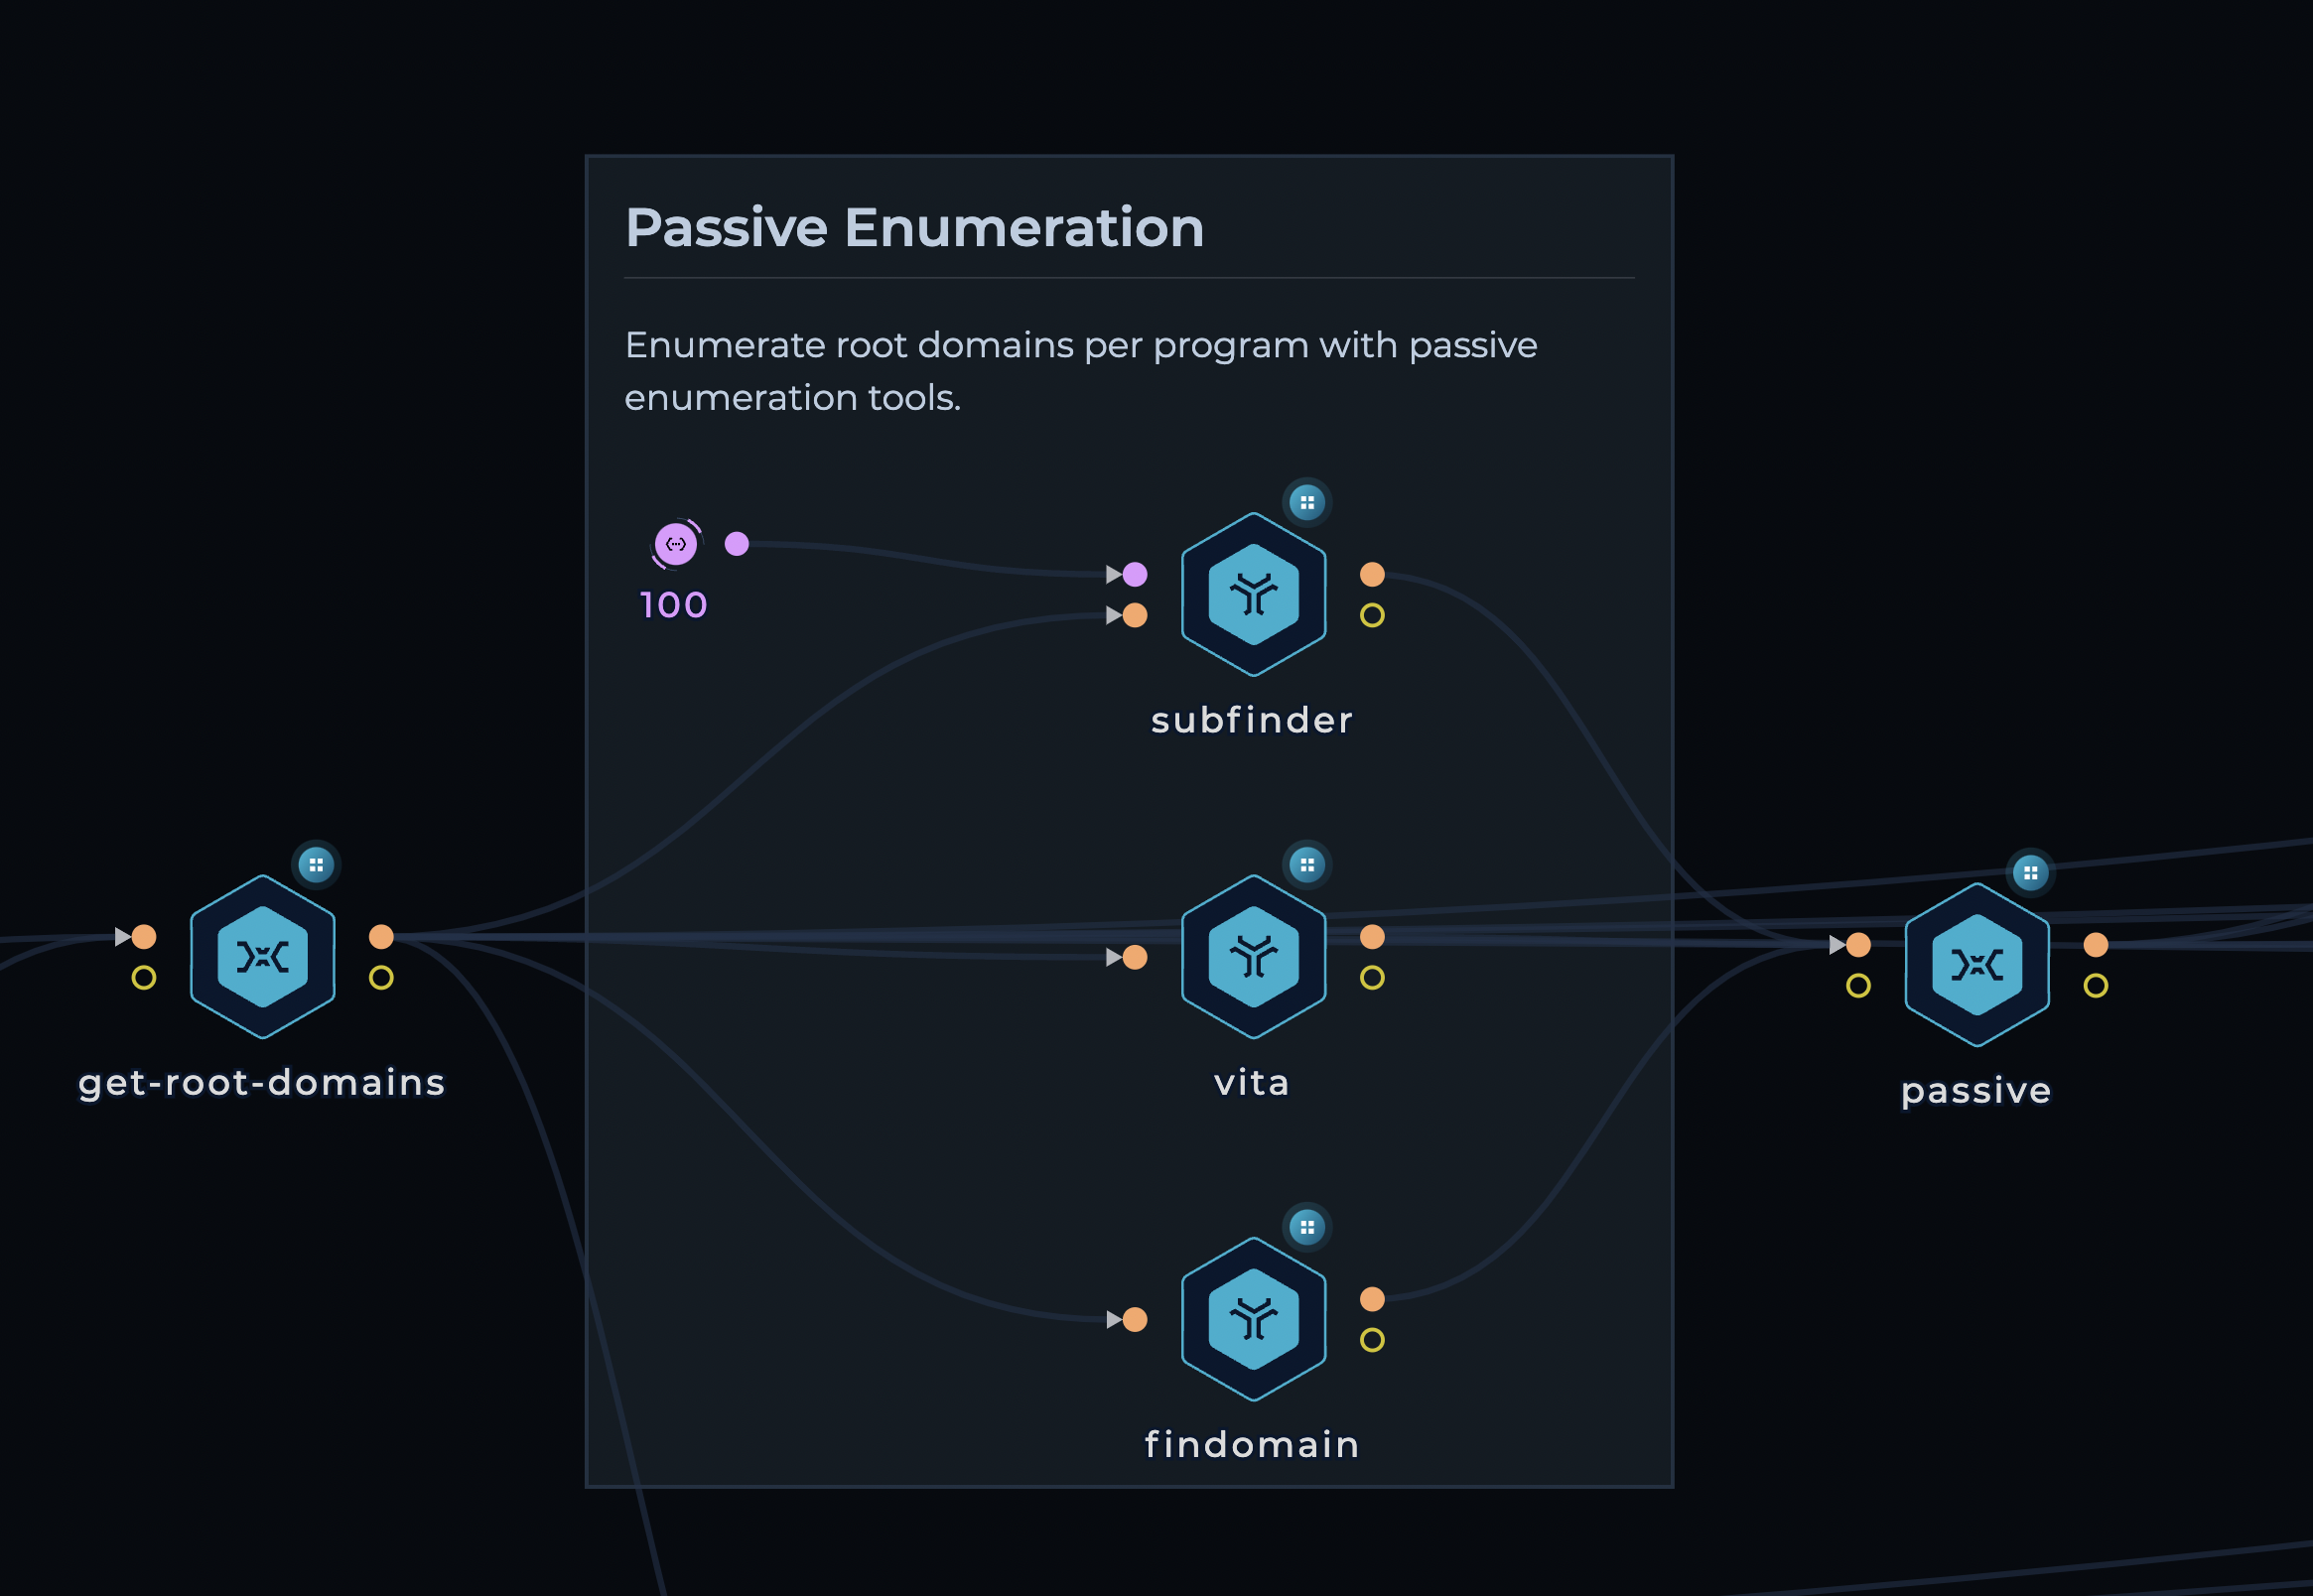
  1. Enumeração Passiva:
    • Use subfinder, vita, findomain para obter dados de enumeração passiva.
    • Use mksub para criar uma lista personalizada de subdomínios potenciais
    • Resolva com puredns e trickest resolvers
    • Gere wordlists personalizadas a partir de resultados passivos com um script bash personalizado

Trickest Passive Enumeration

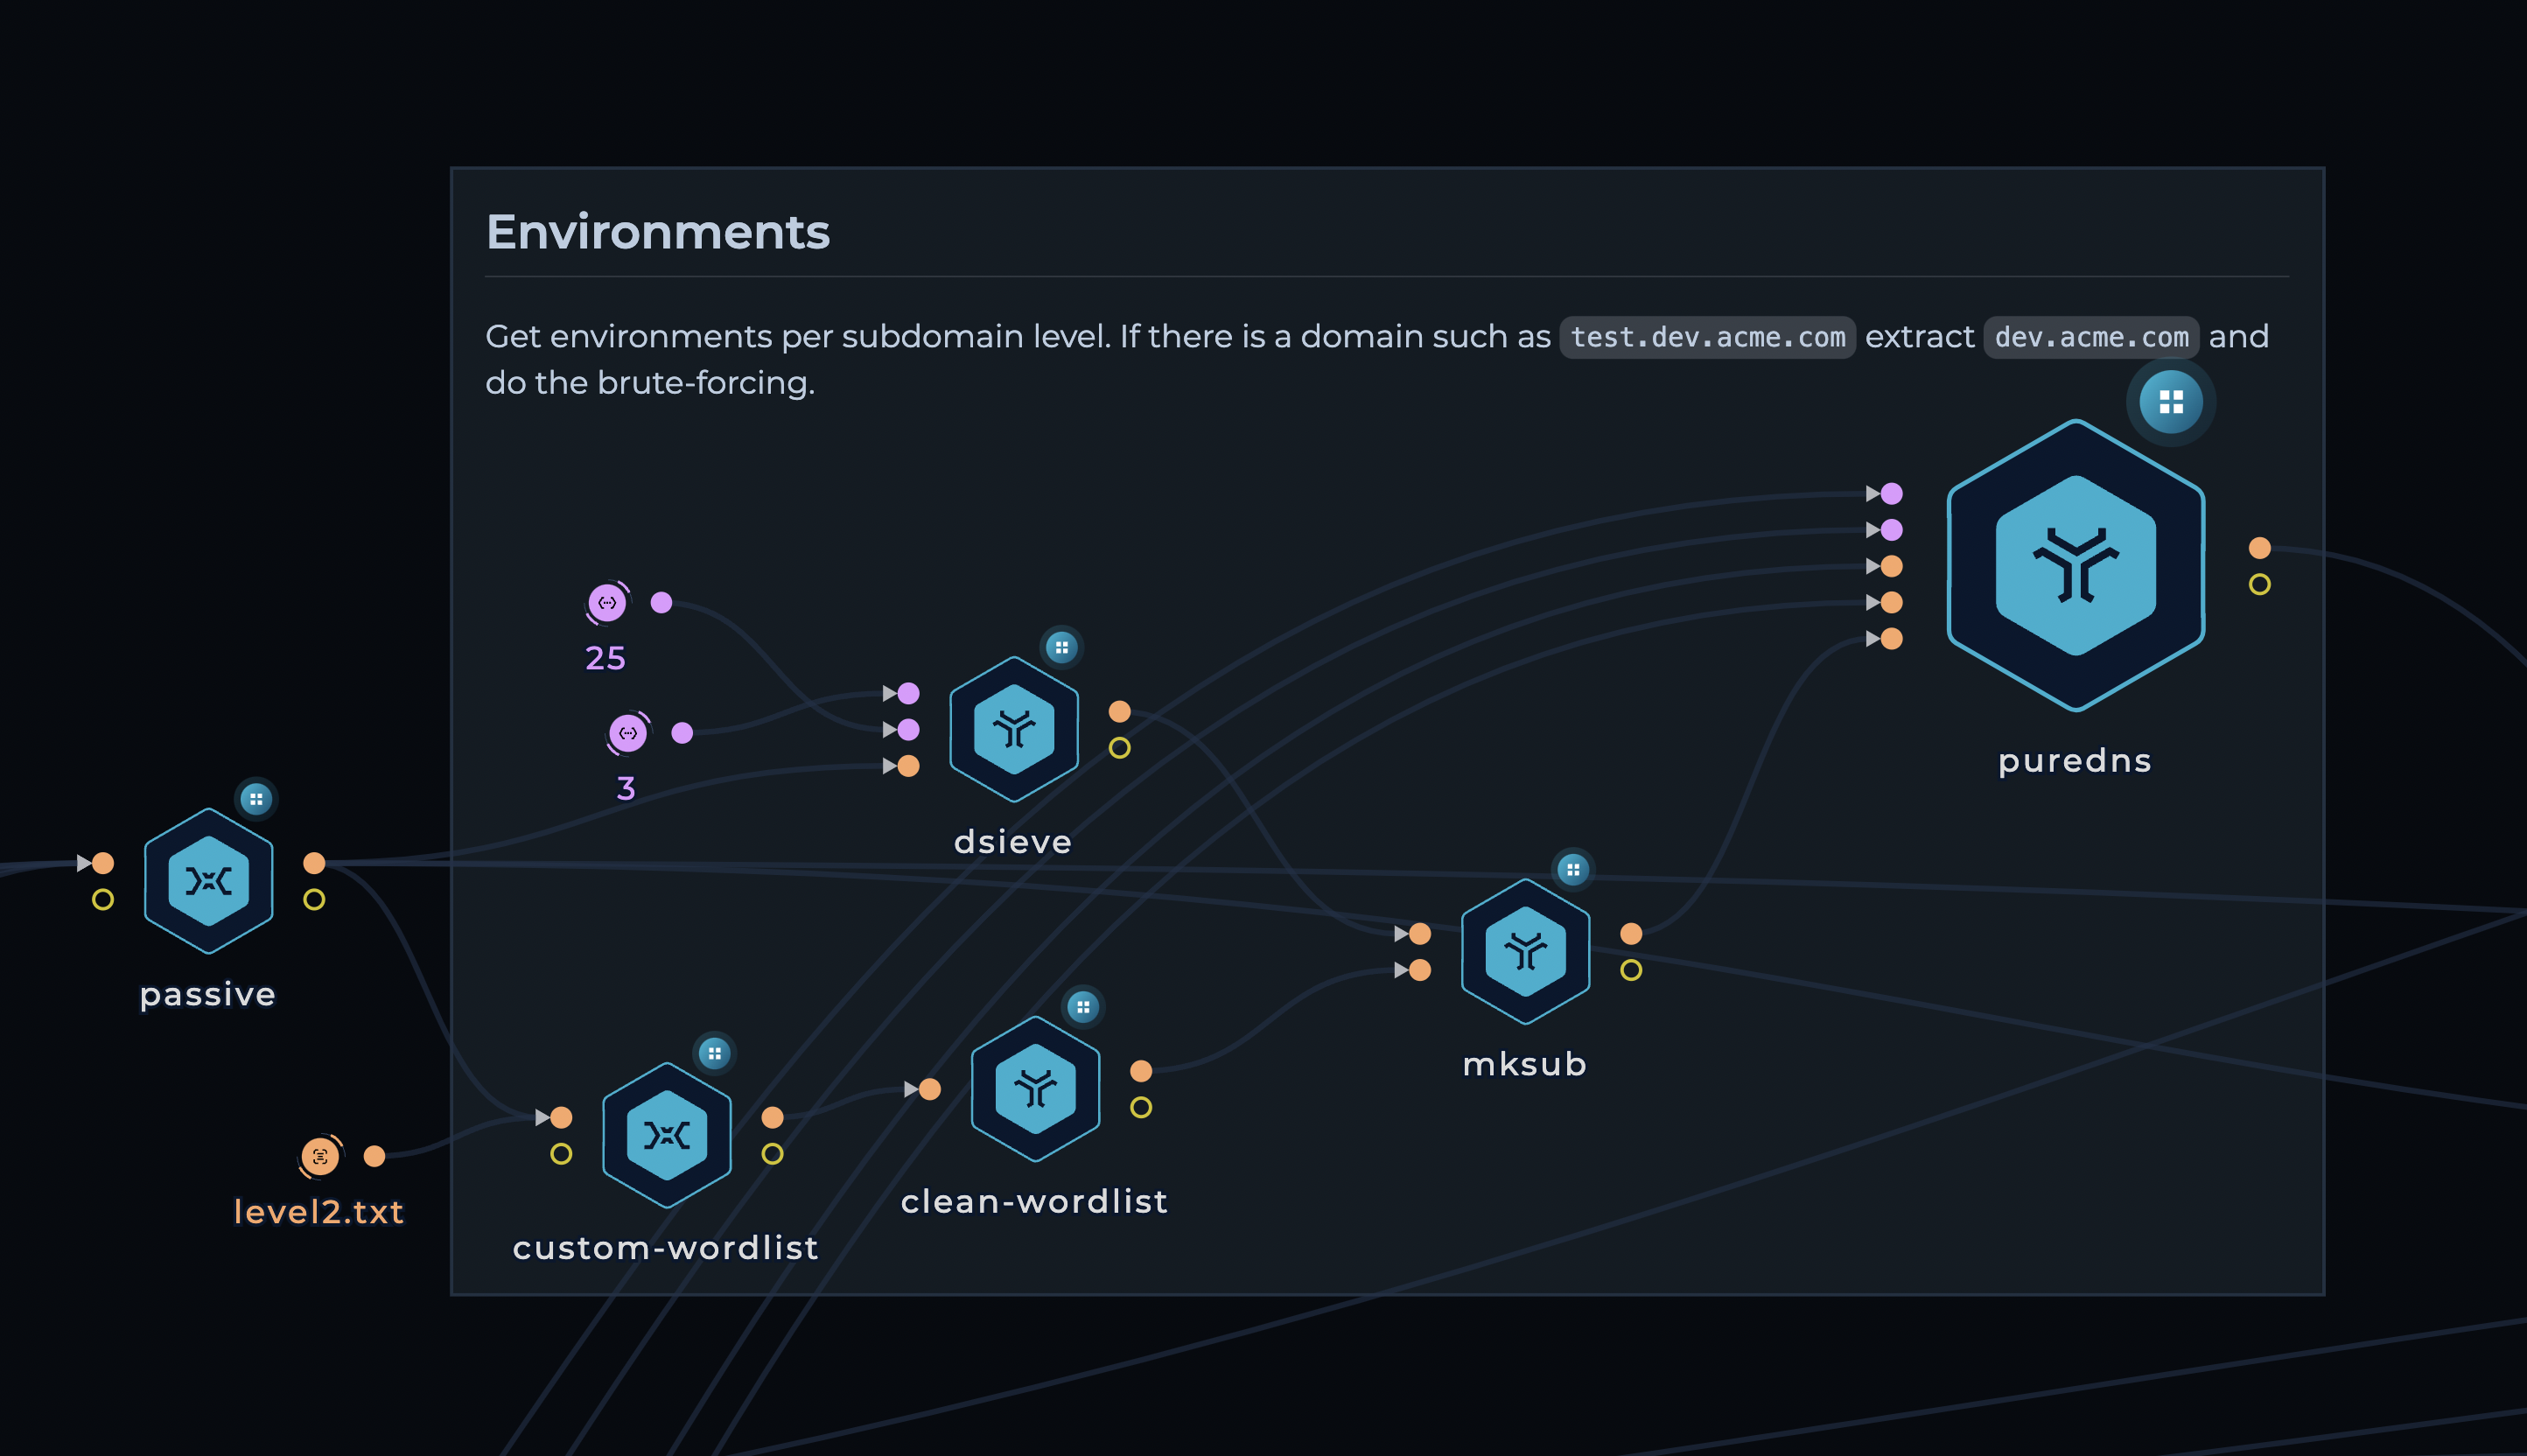
  1. Enumeração Ativa
    • Use dados de enumeração passiva e crie uma nova wordlist de bruteforce
    • Use dsieve para obter ambientes por nível de subdomínio
    • Gere novos subdomínios potenciais com mksub e uma wordlist personalizada, com a wordlist level2.txt adicional
    • Resolva novamente com puredns

Trickest Active Enumeration

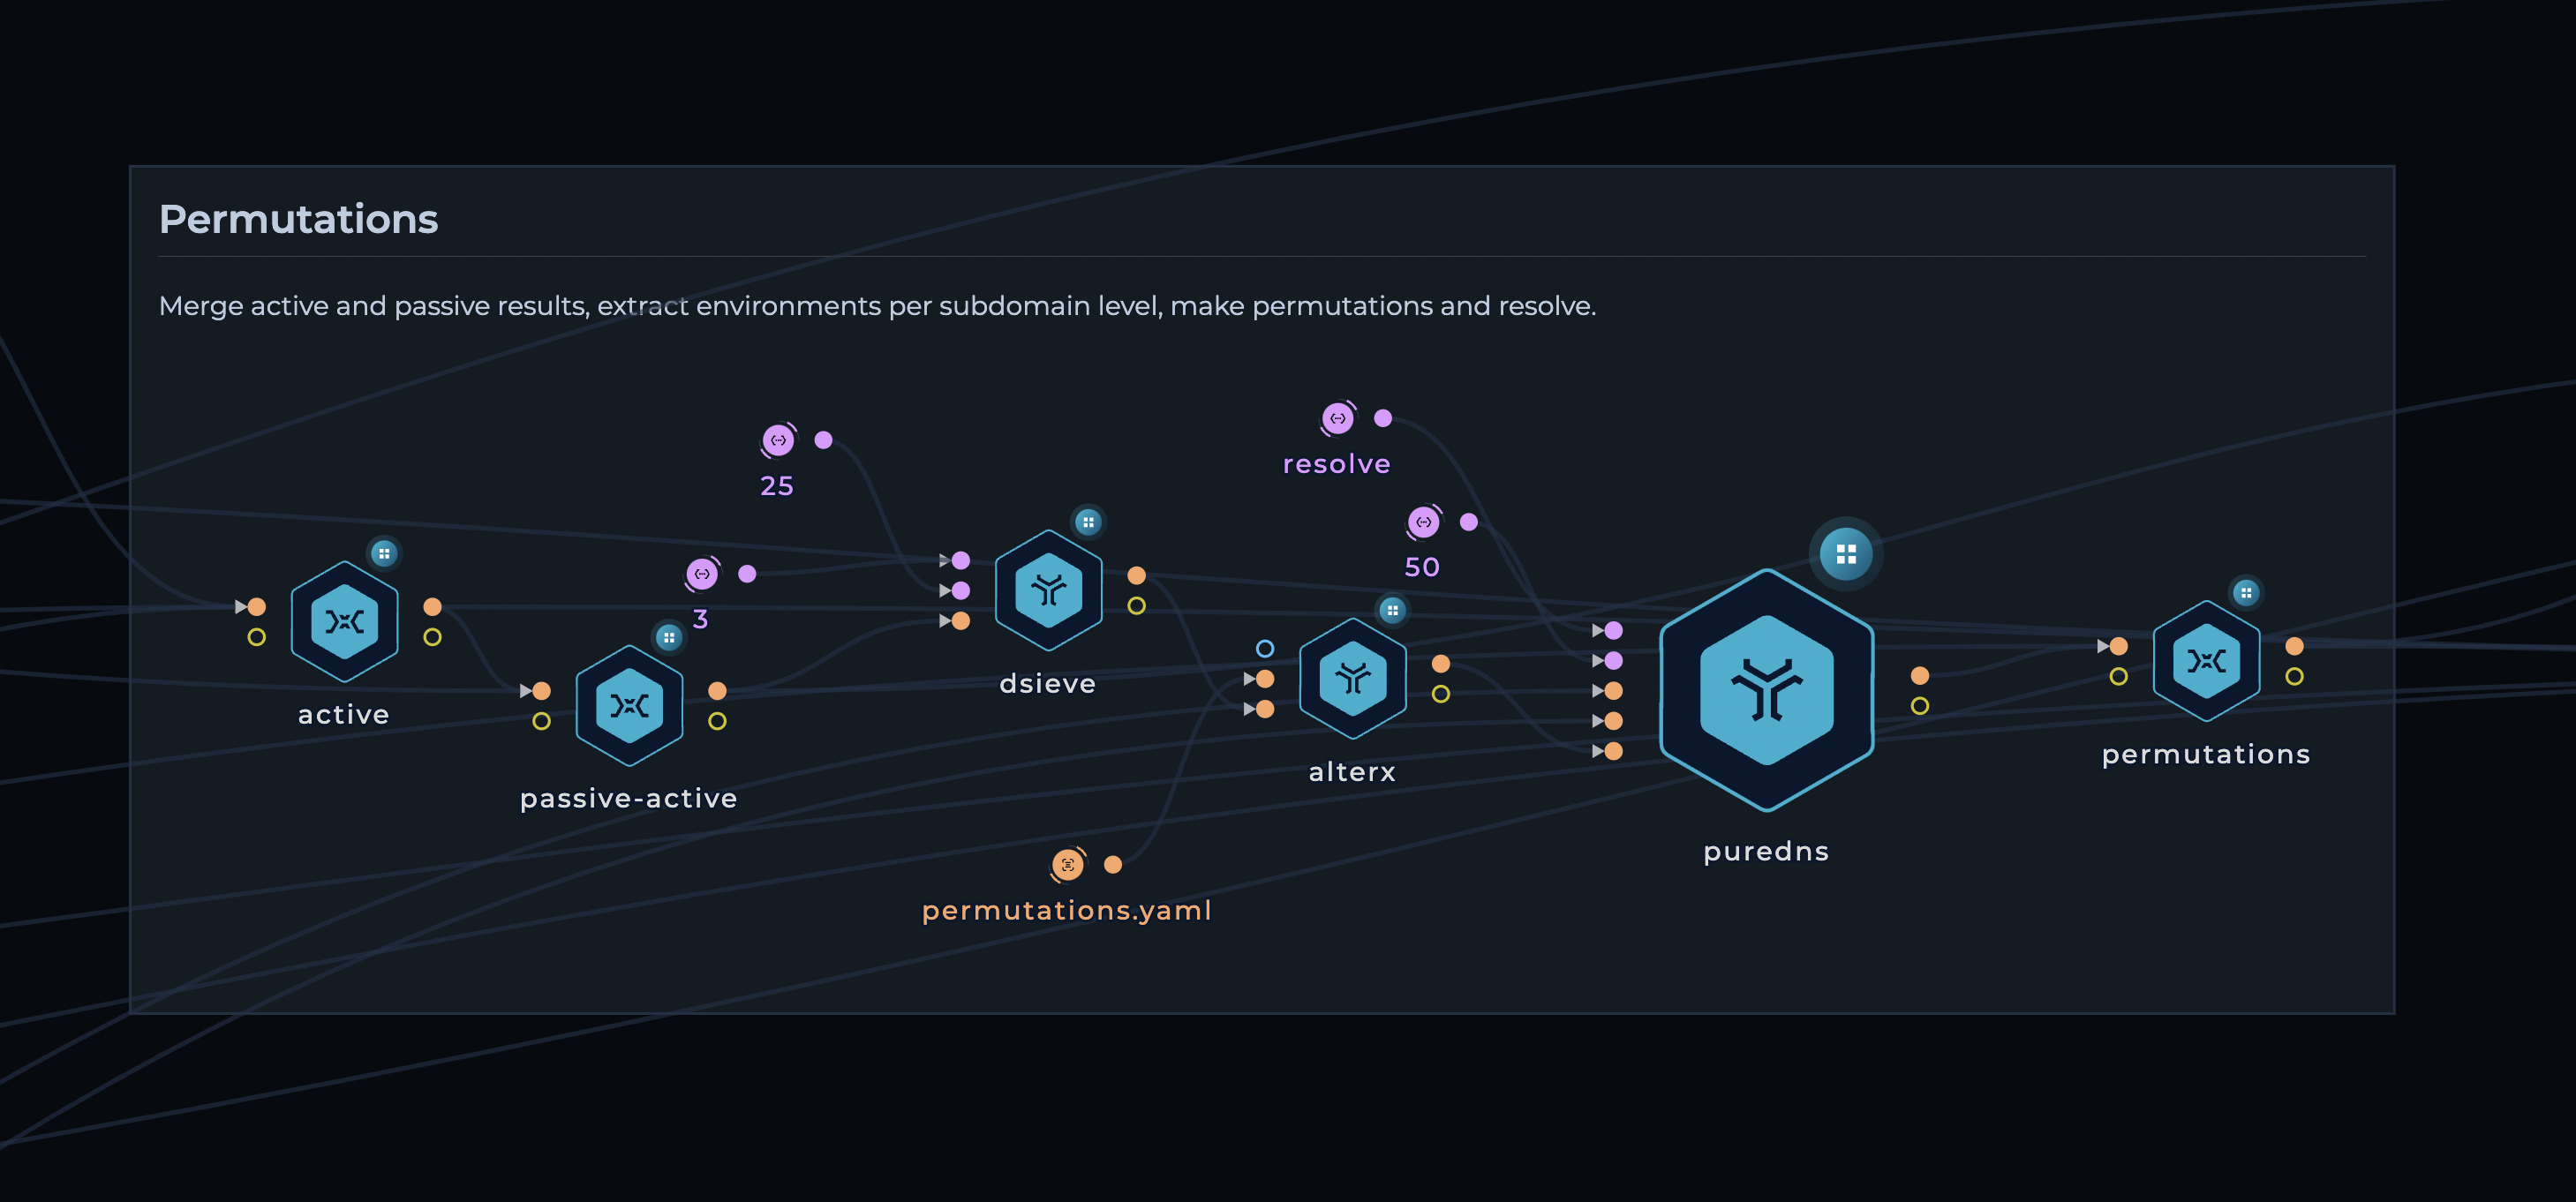
  1. Permutações
    • Mescle os resultados ativos e passivos das etapas anteriores
    • Extraia novamente os ambientes por nível de subdomínio
    • Use alterx para gerar permutações e resolva com puredns

Trickest Permutations

  1. Coletando resultados anteriores
    • Use um script python que obterá todos os hostnames.txt anteriores por programa
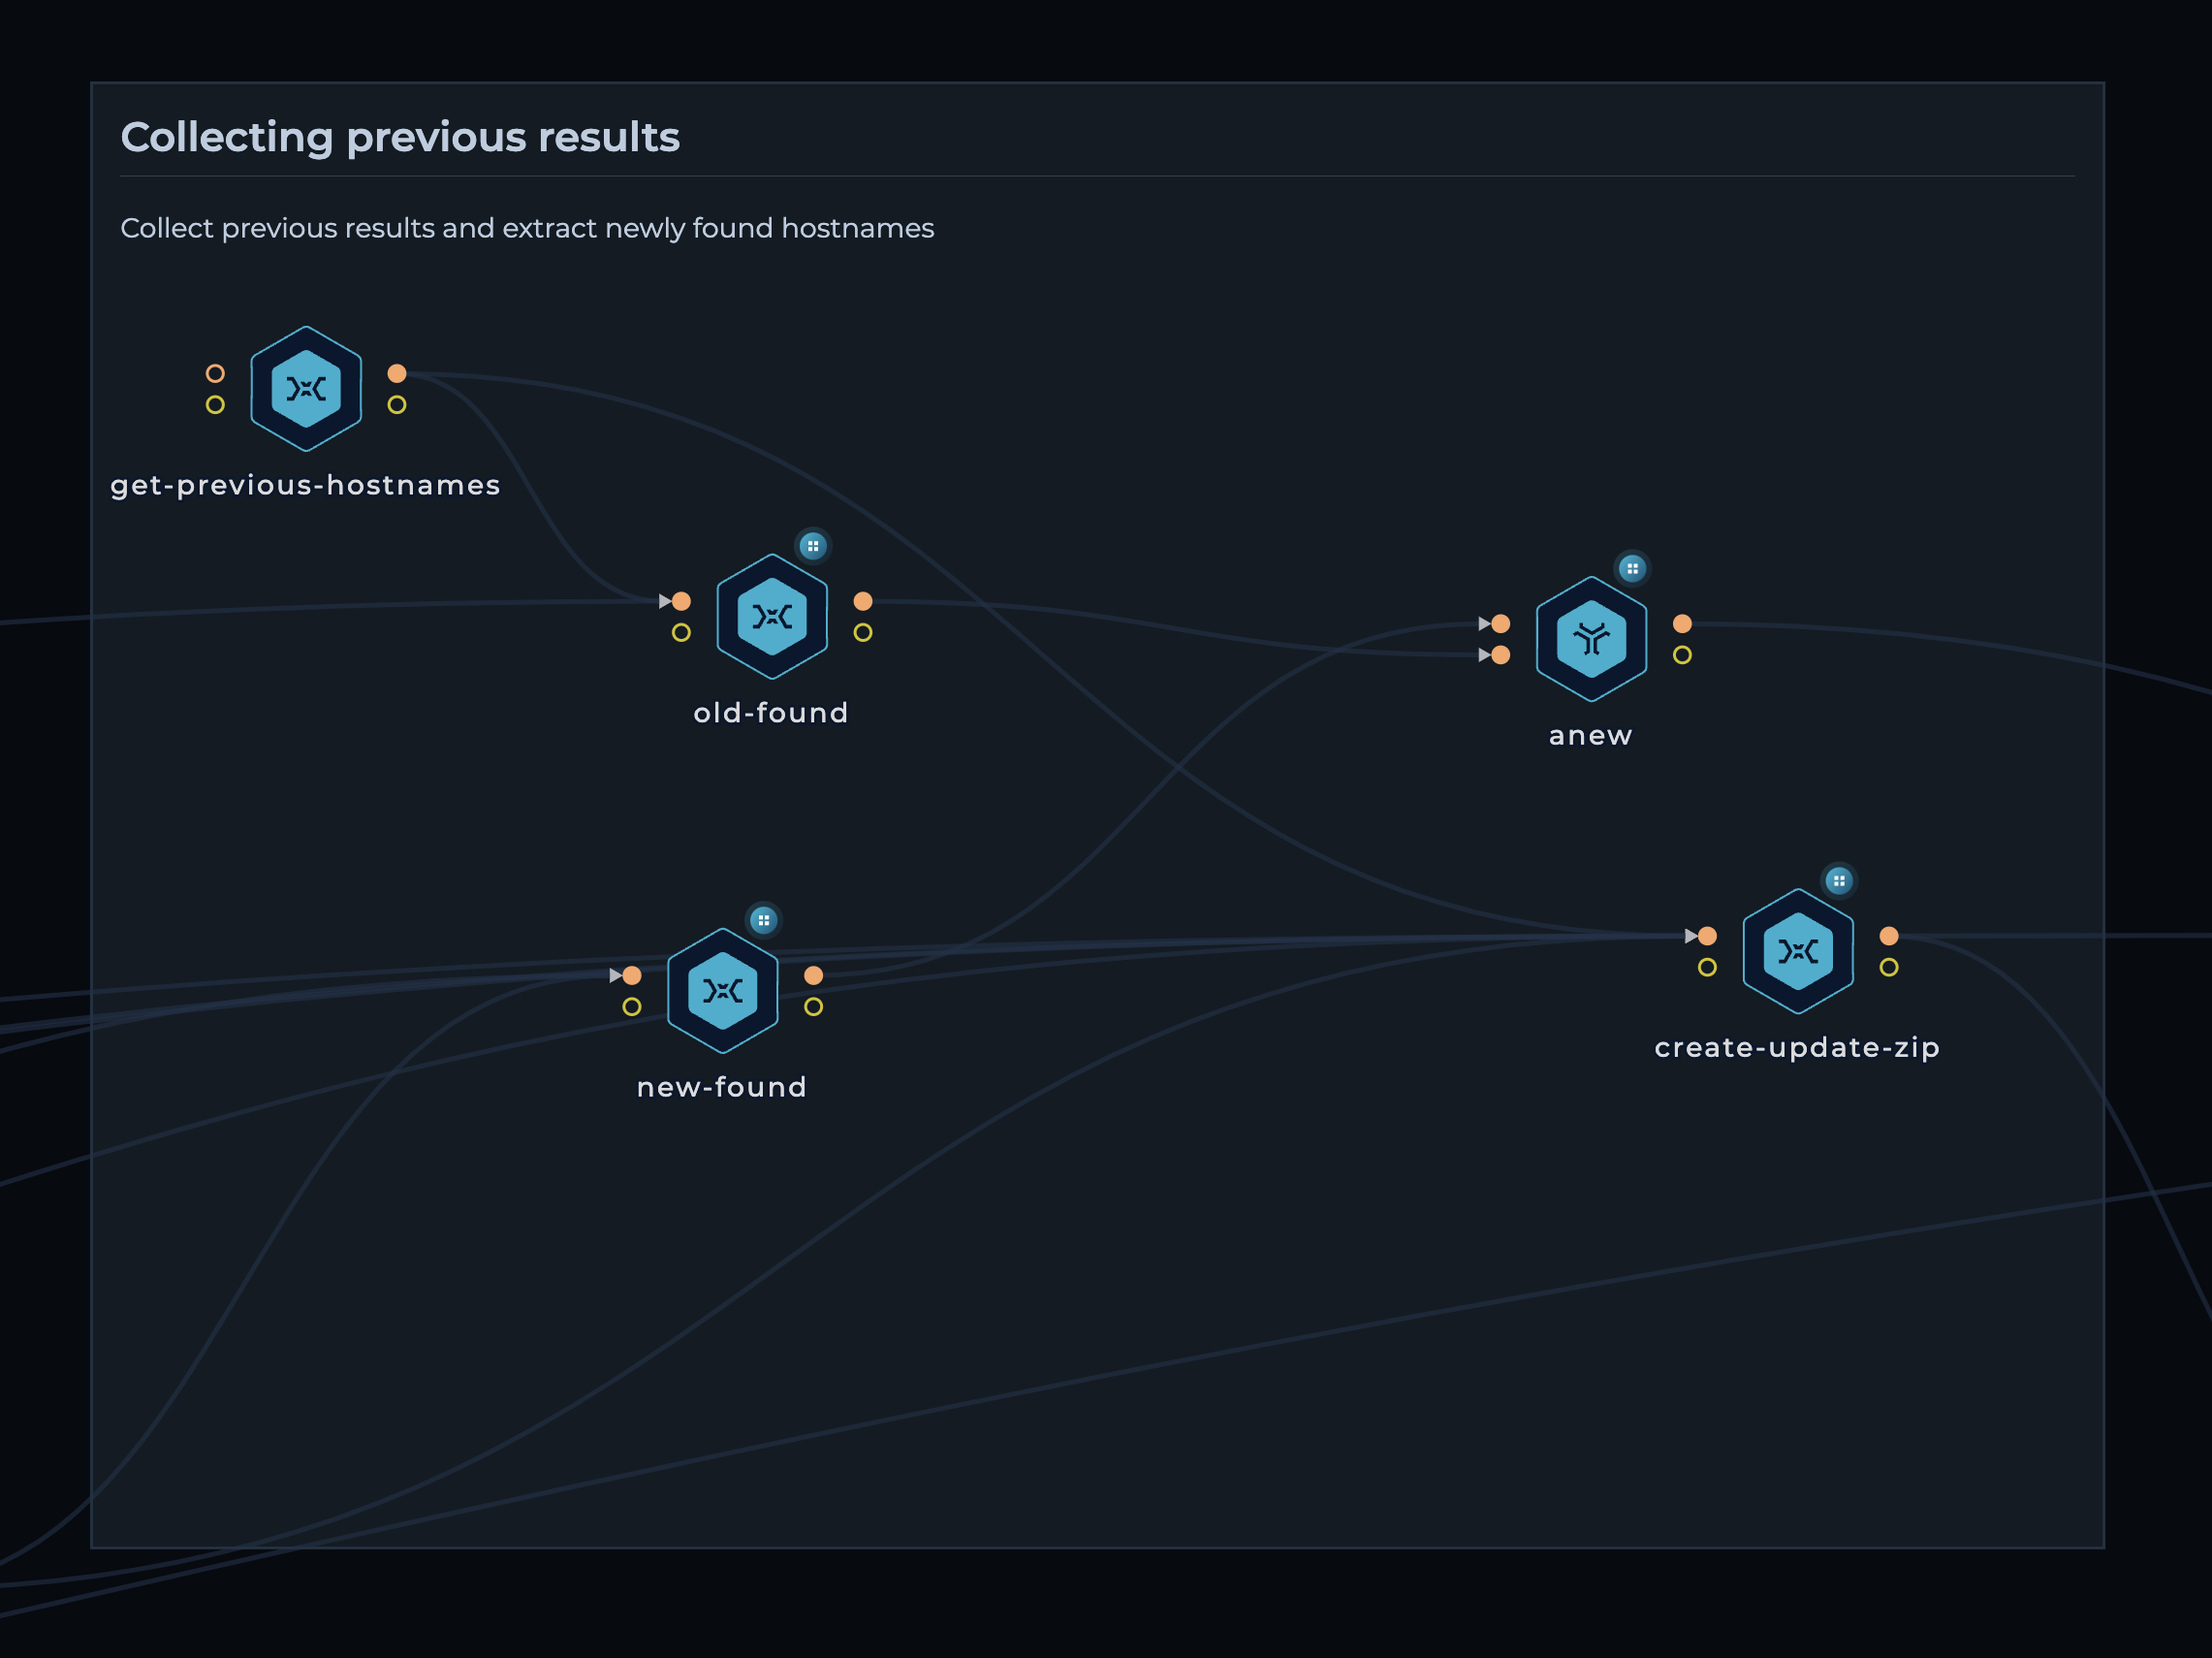
    • Use anew para obter os novos hostnames encontrados
    • Compacte em zip os resultados ativos, passivos e de permutações por programa para serem enviados ao repositório

Trickest Previous Results

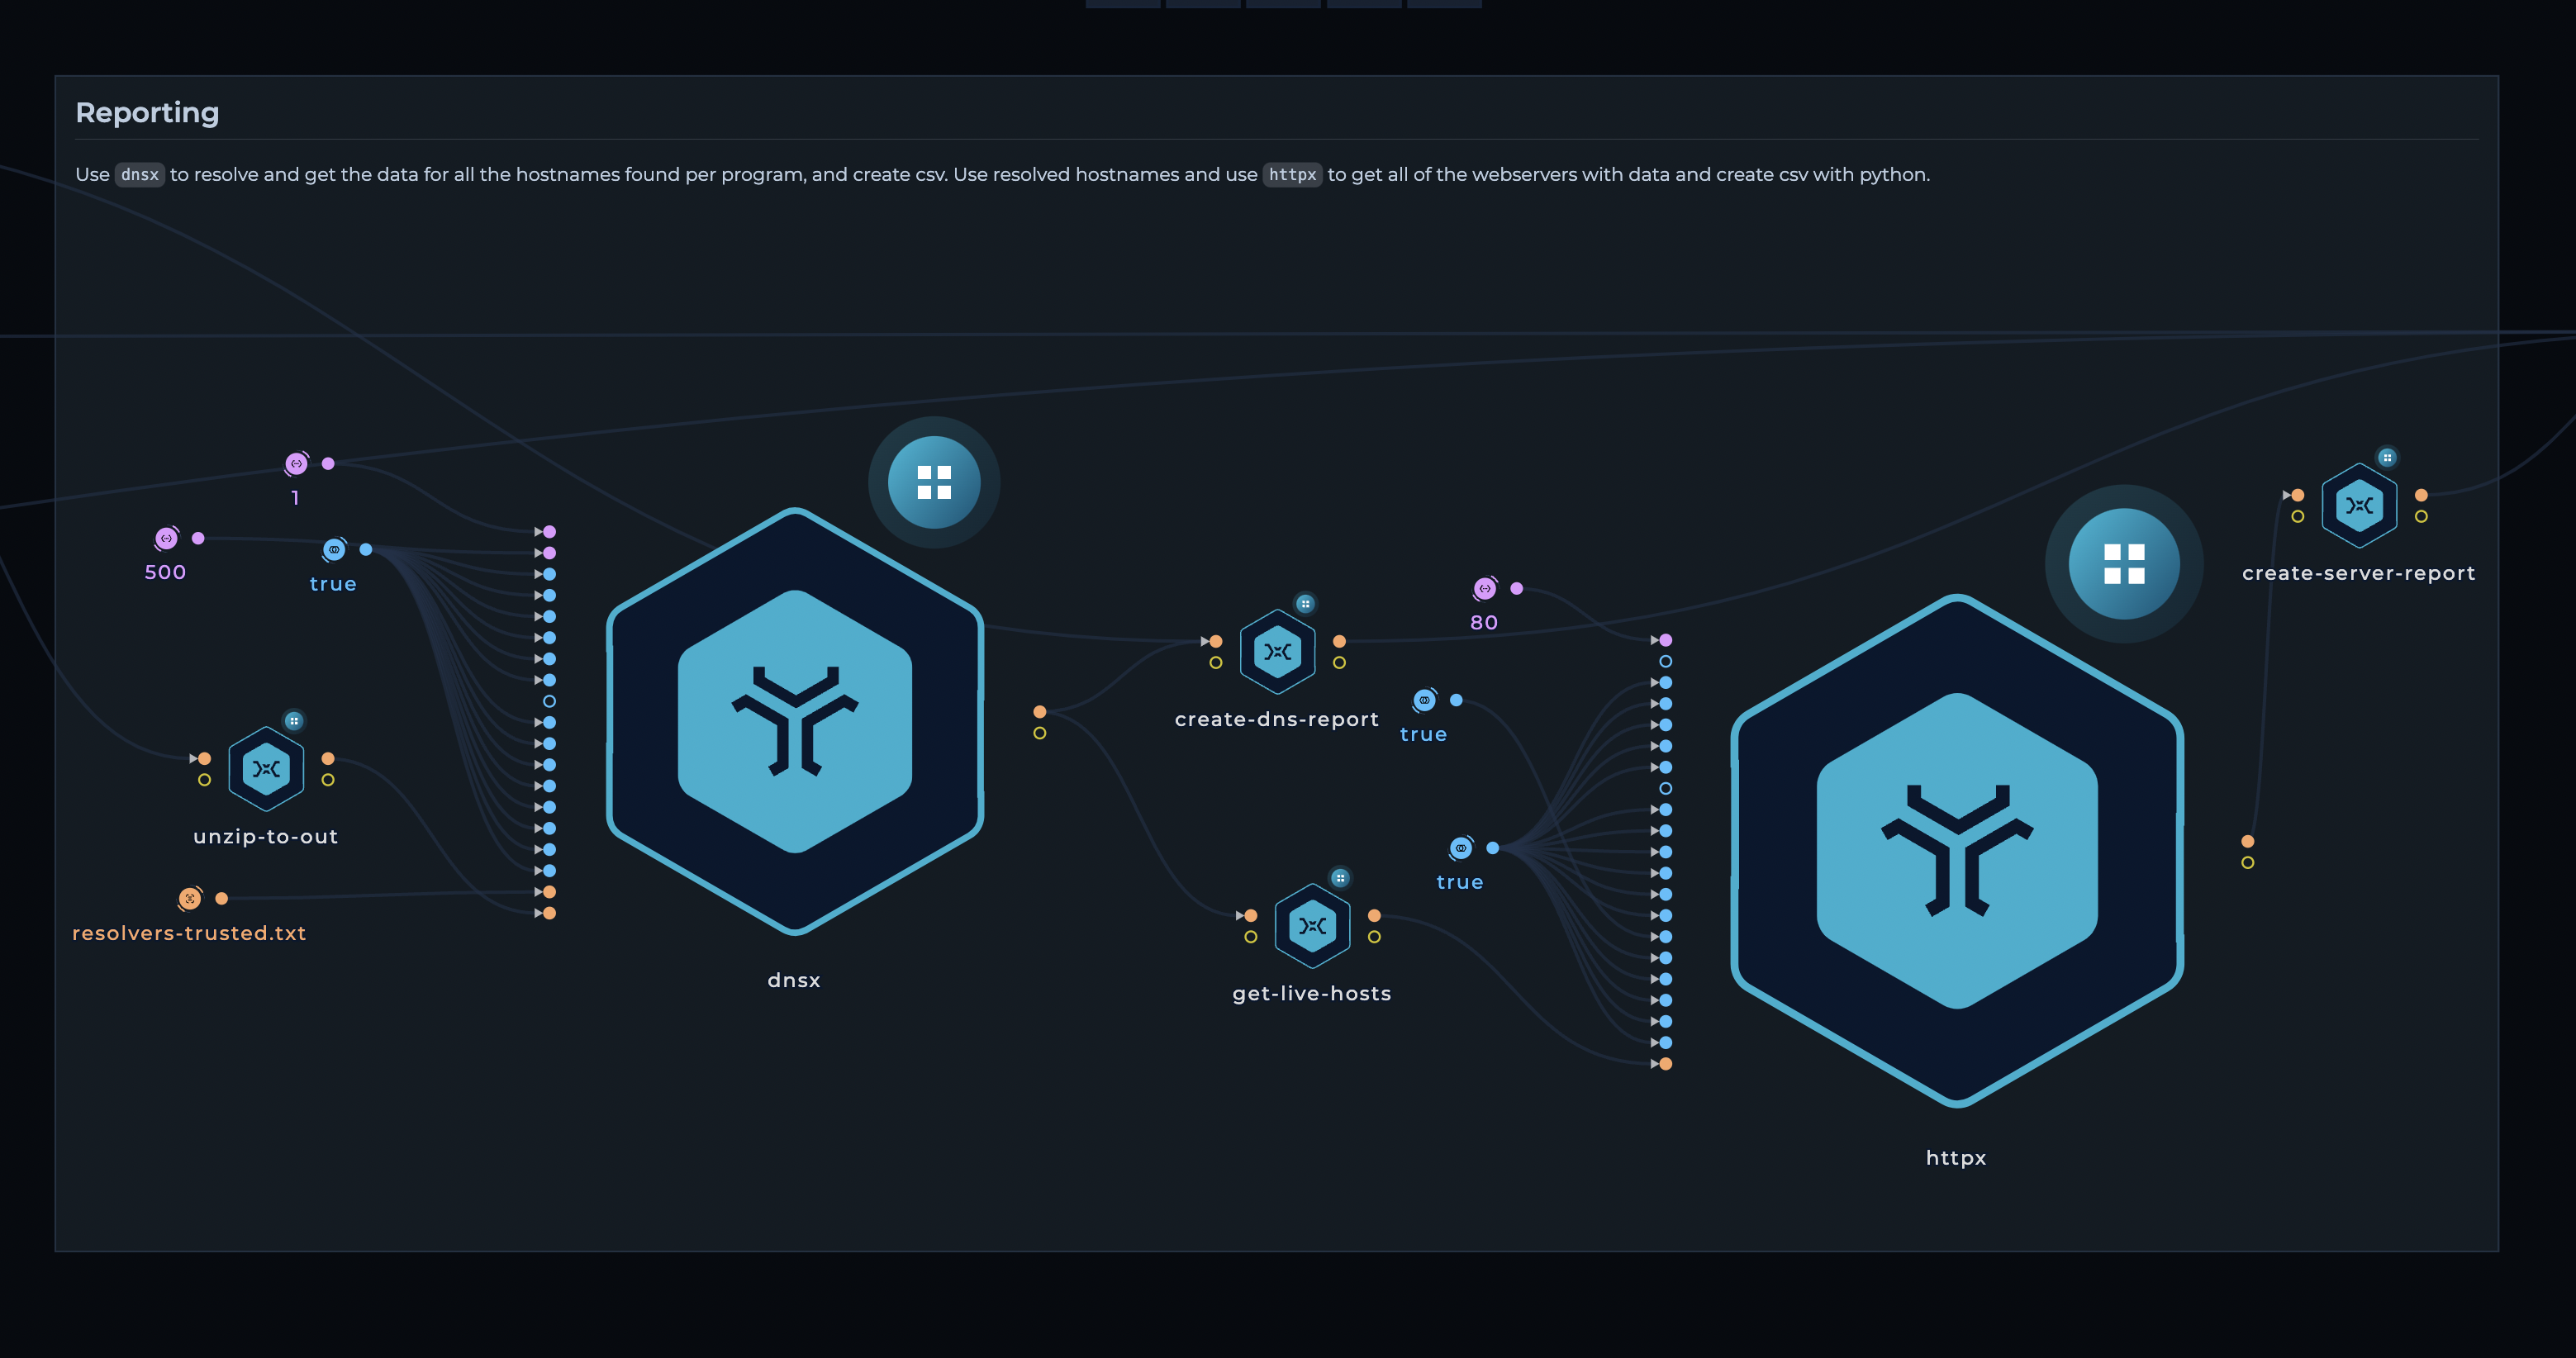
  1. Relatórios
    • Use dnsx para resolver os hostnames encontrados e um script python para dns-report.csv; marque os domínios recém-encontrados vindos do anew com [x]
    • Use httpx para coletar servidores web e um script python para `server-report.csv
    • Envie para o repositório

Trickest Reporting

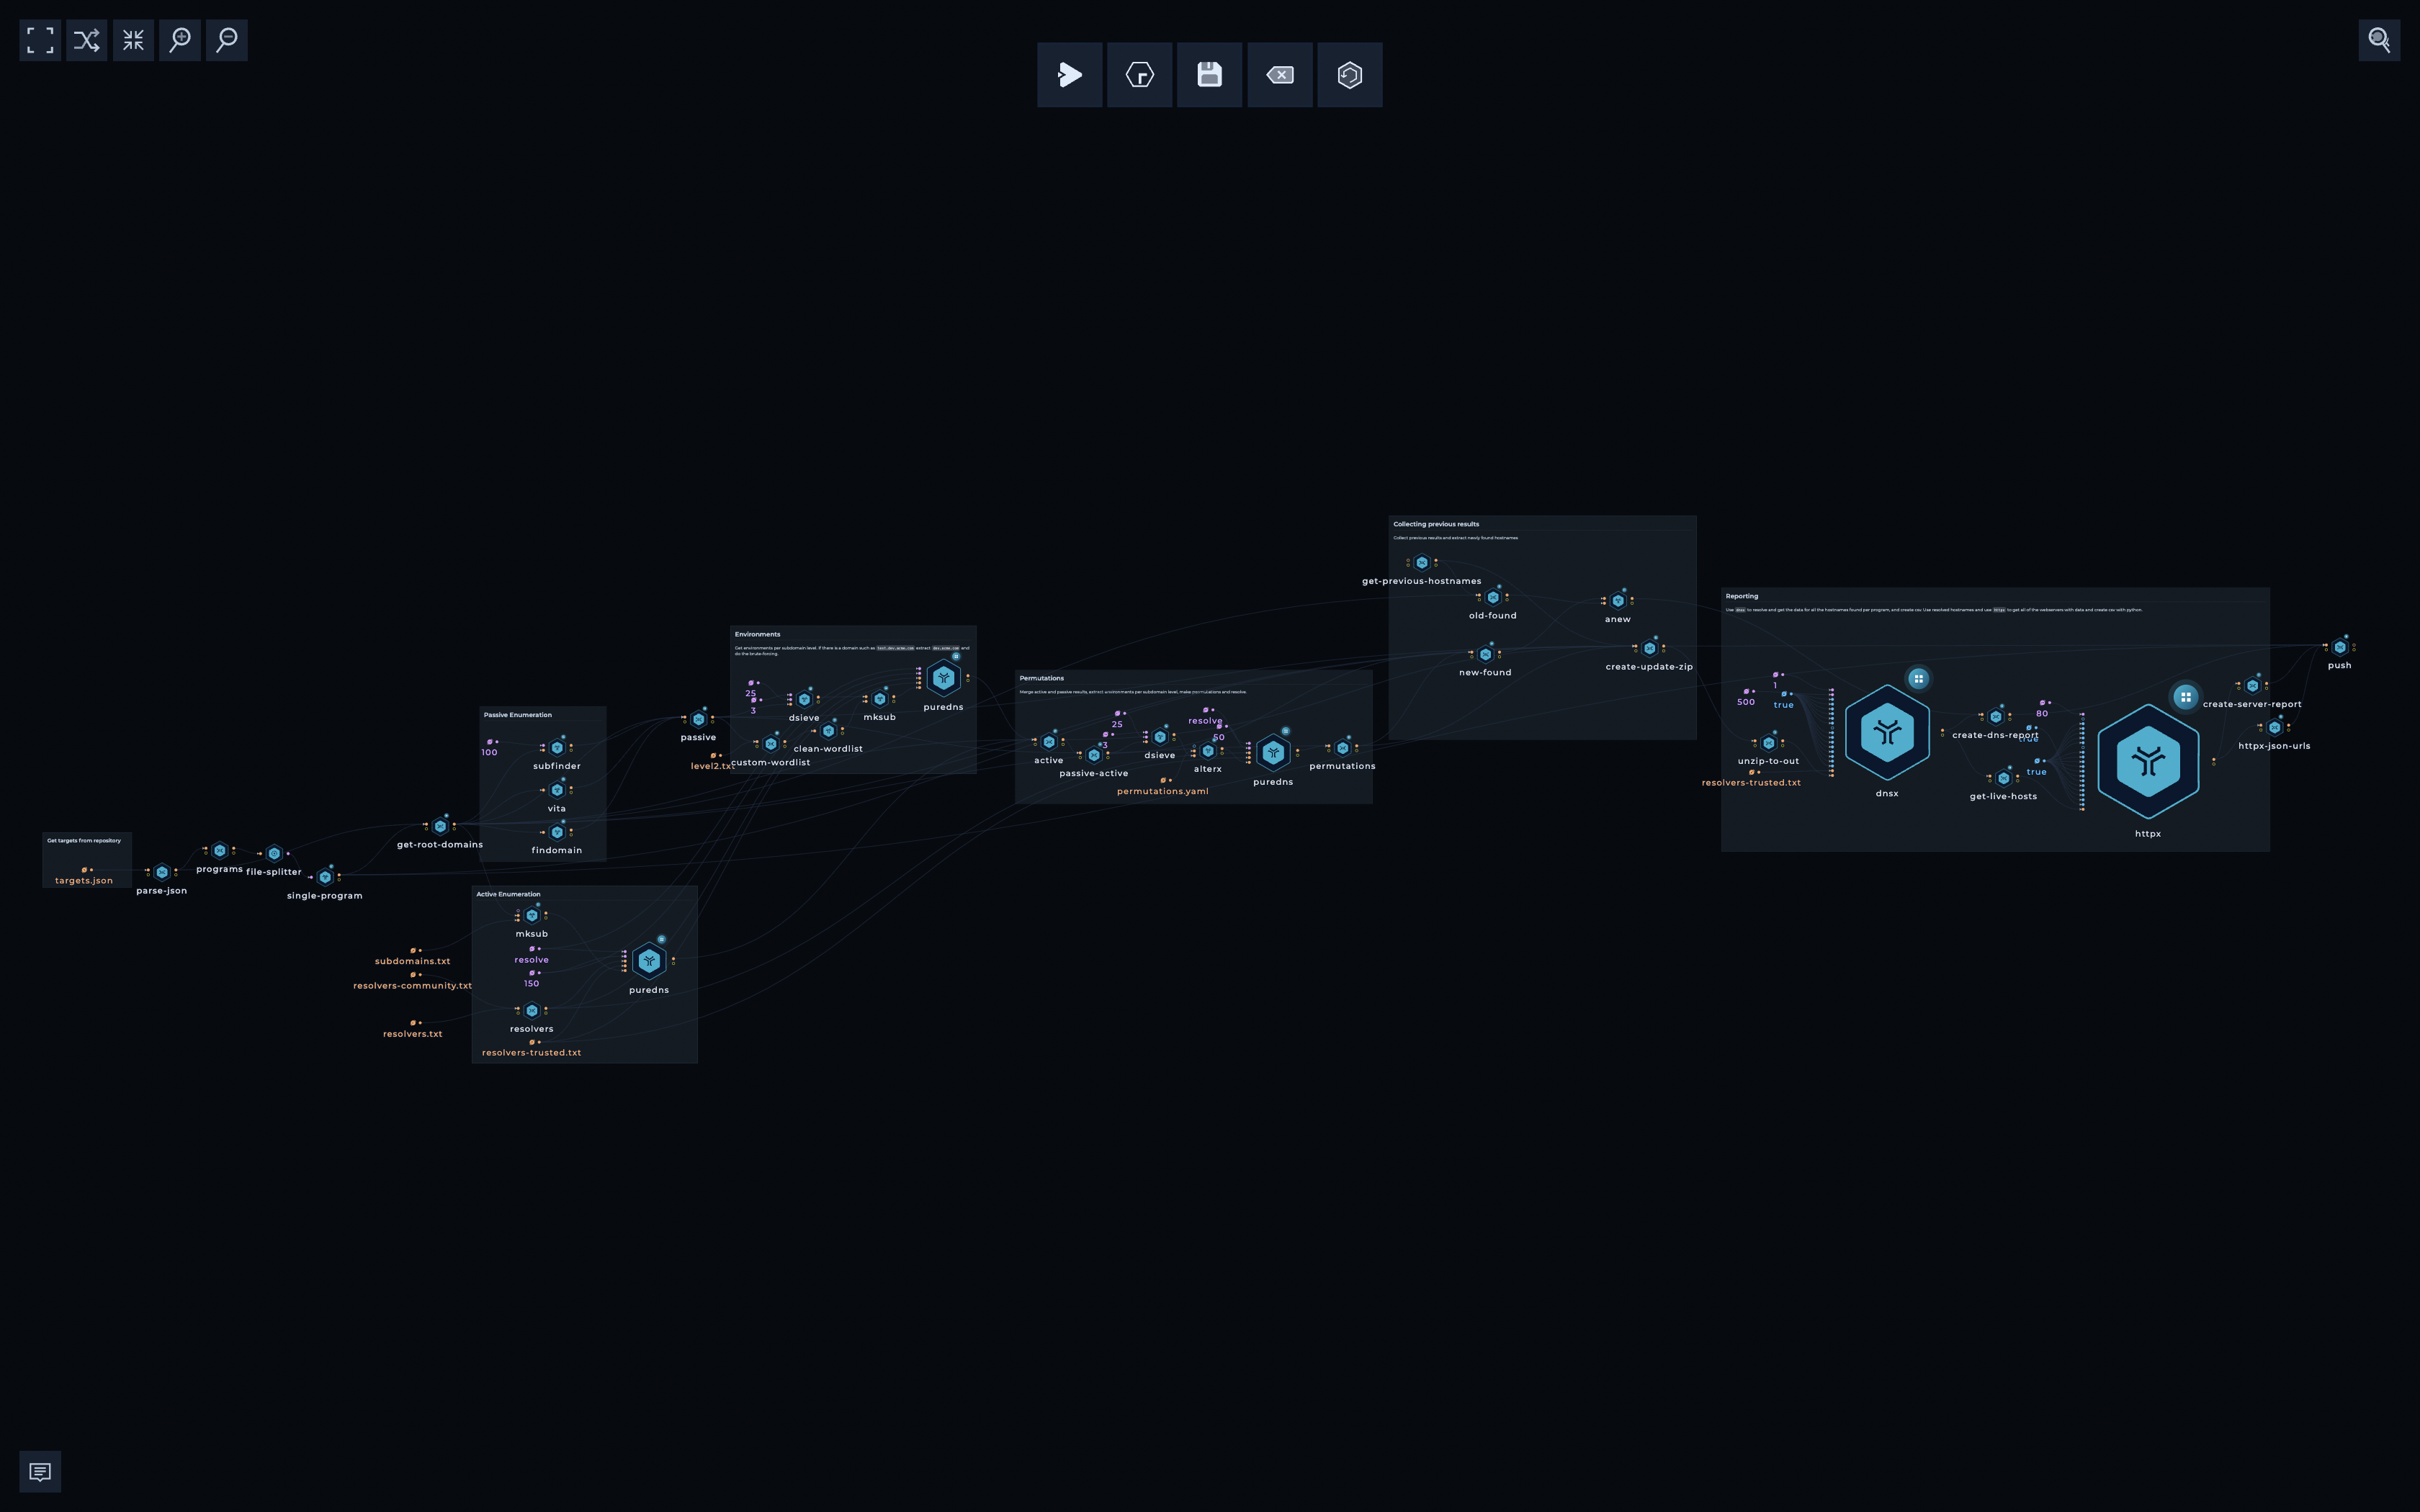
Fluxo de trabalho final

Trickest Inventory 3.0 Workflow

Nota: Conforme descrito, quase tudo neste repositório é gerado automaticamente. Projetamos cuidadosamente os fluxos de trabalho (e continuamos a desenvolvê-los) para garantir que os resultados sejam os mais precisos possíveis.

Contribuição

Todas as contribuições/ideias/sugestões são bem-vindas! Se você quiser adicionar/editar um alvo/fluxo de trabalho, sinta-se à vontade para nos enviar um PR com novos alvos através do community.json, tuitar para nós @trick3st, ou participar da conversa no Discord.

Construa seus próprios fluxos de trabalho!

Acreditamos no valor de experimentar. Inscreva-se para uma demonstração em trickest.com para personalizar este fluxo de trabalho para o seu caso de uso, obter acesso a muitos outros fluxos de trabalho, ou construir o seu próprio do zero!

Baixar ferramenta