Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
JXL_Infotainment_CVE-2025-69515 — Prova de conceito para CVE-2025-69515 demonstrando spoofing estático de GPS em unidades de infoentretenimento Android JXL de 9 polegadas via injeção de sinal baseada em SDR, sem validação de integridade no caminho de entrada GNSS. | Kitploit
Ferramentas/GitHubGitHub/thorat-shubham/jxl_infotainment_cve-2025-69515
Segurança de Sistemas EmbarcadosSegurança IoTAnálise de VulnerabilidadesExploraçãoTestes de PenetraçãoSegurança de Hardware e IoTRed Teaming
GitHub
Compartilhar
thorat-shubham/jxl_infotainment_cve-2025-69515

JXL_Infotainment_CVE-2025-69515

Prova de conceito para CVE-2025-69515 demonstrando spoofing estático de GPS em unidades de infoentretenimento Android JXL de 9 polegadas via injeção de sinal baseada em SDR, sem validação de integridade no caminho de entrada GNSS.

Ver Repositório
75há 7 mesesAinda não revisado

CVE-2025-69515

Nome do Ataque

Attack


📂 Detalhes Adicionais

Produto Afetado

  • < JXL 9 Inch Car Android Double Din Player - Android version 12.0 >

Componentes Afetados

  • Módulo Receptor GNSS / Chipset GPS
  • Módulo de Navegação do Infotainment
  • Framework de Serviços de Localização

Vetor de Ataque

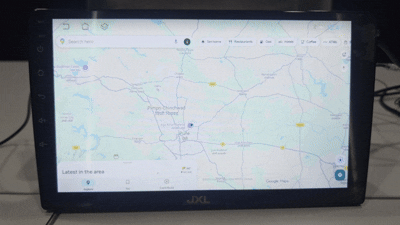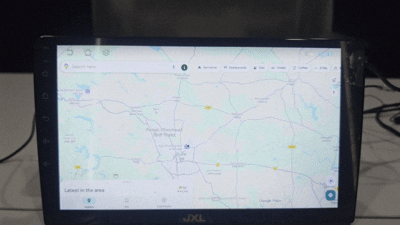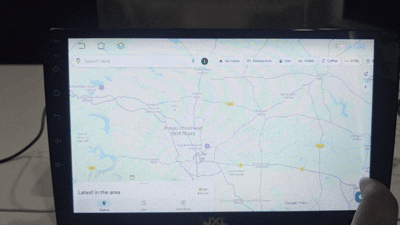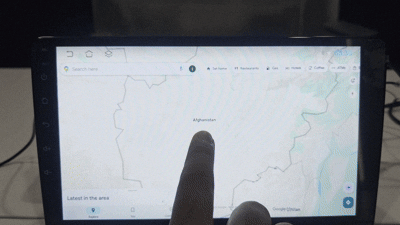
  • A unidade de infotainment pode ser alvo de transmissão de sinais GPS falsificados usando um dispositivo SDR. Como o caminho de entrada GNSS não possui validação de integridade, o sistema pode aceitar sinais falsificados mais fortes transmitidos de proximidade, possibilitando a manipulação remota da localização sem acesso físico.

Pontuação CVSS : 5.4

  • AV:A (Adjacente): O atacante deve estar na proximidade de RF para transmitir sinais GPS falsificados
  • AC:L (Baixo): Nenhuma condição complexa além da transmissão do sinal
  • PR:N (Nenhum): Nenhuma autenticação necessária
  • UI:N (Nenhum): Nenhuma interação do usuário necessária
  • S:U (Inalterado): Impacto limitado ao sistema de infotainment
  • C:N (Nenhum): Nenhum impacto na confidencialidade dos dados
  • I:L (Baixo): Impacto na integridade (dados de localização manipulados)
  • A:L (Baixo): Impacto na disponibilidade (confiabilidade da navegação afetada)

Créditos

  • Pesquisador: Shubham S. Thorat
  • Organização: Payatu Security Consulting Pvt. Ltd.

📜 Referências

  • CVE-2025-69515 Relatório

Prova de Conceito

GIF de Demonstração

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →