

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
rollback_car_attack_proverif — Prova de conceito em ProVerif do ataque de rollback no chaveiro eletrônico do carro (CVE-2022-37418, CVE-2022-36945 e CVE-2022-37305) | Kitploit
Ferramentas/GitHubGitHub/thomasarmel/rollback_car_attack_proverif
Análise de VulnerabilidadesExploraçãoCriptografiaPapers e PesquisaAprendizado e Educação
GitHubthomasarmel/rollback_car_attack_proverif

rollback_car_attack_proverif

Prova de conceito em ProVerif do ataque de rollback no chaveiro eletrônico do carro (CVE-2022-37418, CVE-2022-36945 e CVE-2022-37305)

Ver Repositório
9179há 1 anoAinda não revisado
Compartilhar

Verificação formal do ataque de rollback

Prova de conceito em ProVerif do ataque de rollback em chaves de carro (CVE-2022-37418, CVE-2022-36945 e CVE-2022-37305), apresentado em [1]


Aviso legal

Não tenho nenhuma ligação com os autores de [1]. Sou grato a eles por disponibilizarem o artigo em acesso aberto.

Instalação do ProVerif

Método oficial

Para executar a PoC de verificação formal com ProVerif, primeiro instale o ProVerif seguindo as instruções na página oficial.

Binário pré-compilado

Alternativamente, compilei previamente um binário estático para Linux em arquitetura amd64, disponível na página de releases do repositório. Também há o executável para Windows.

Certifique-se de adicionar permissão de execução ao executável baixado:

chmod +x proverif_linux_amd64_static

Utilização

Clonar o repositório

git clone https://github.com/thomasarmel/rollback_car_attack_proverif.git
cd rollback_car_attack_proverif/

Executar a verificação no modelo

proverif model.pv

Você deve ver que a abertura do carro não implica que a chave tenha sido pressionada, ou seja, o atacante conseguiu abrir o carro:
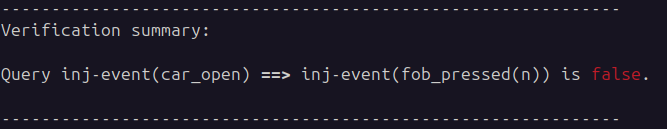
Resumo da consulta de ataque no console do ProVerif

Exatamente, esta consulta significa que é possível acionar o mecanismo de abertura um número de vezes maior do que o número de pressionamentos na chave.

Necessidade de pressionar a chave

Podemos notar que, enquanto a consulta

inj-event(car_open) ==> inj-event(fob_pressed)

retorna false, o ProVerif nos diz que a consulta

event(car_open) ==> event(fob_pressed)

teria retornado true:

inj-event(car_open) ==> inj-event(fob_pressed) é falso, mas event(car_open) ==> event(fob_pressed) é verdadeiro

Isso significa que a chave precisa ser pressionada para abrir o carro, mas o carro pode ser aberto um número de vezes maior do que o número de pressionamentos da chave.

Gerando o gráfico do ataque

Graphviz

Para gerar o pdf da trilha, o ProVerif precisa que o graphviz esteja instalado e adicionado à variável de ambiente PATH.

Você pode instalá-lo no Linux usando:

sudo apt update
sudo apt install graphviz

No Windows, você pode baixar o instalador em https://graphviz.org/download/ . Certifique-se de adicionar a pasta de instalação à variável de ambiente PATH:
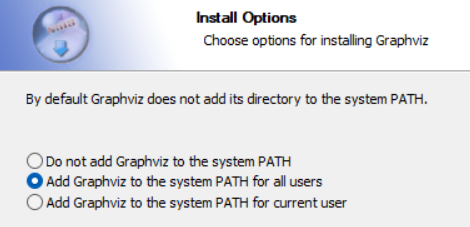
Adicionar a pasta de instalação à variável de ambiente PATH durante a instalação do Graphviz no Windows

Geração do gráfico

Para gerar o gráfico que detalha o ataque, execute

proverif -graph . model.pv

Agora abra o arquivo pdf gerado e veja como o atacante pode acionar a abertura do carro sem que a chave seja pressionada:
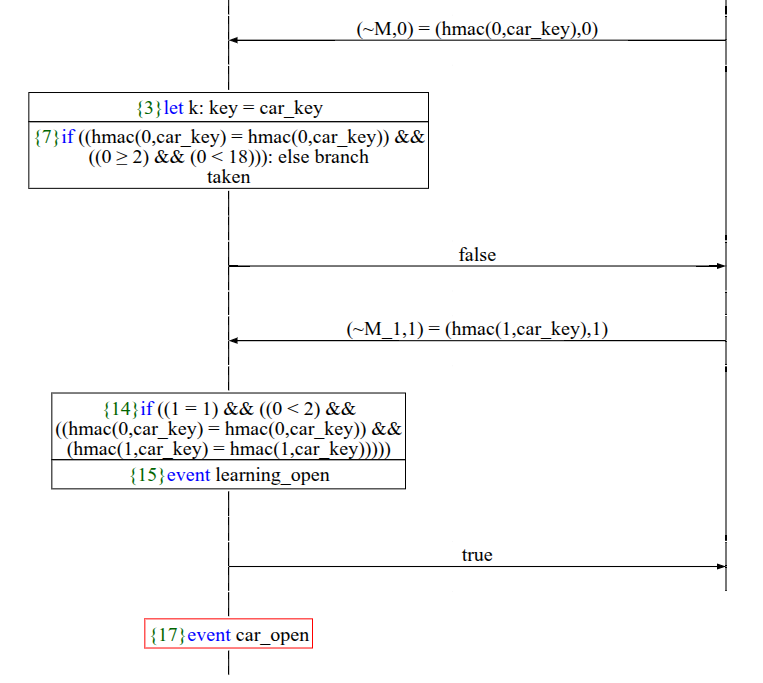
Gráfico do ataque durante abertura maliciosa do carro

Referências

[1] Csikor, Levente and Lim, Hoon Wei and Wong, Jun Wen and Ramesh, Soundarya and Parameswarath, Rohini Poolat and Chan, Mun Choon, Rollback: A new time-agnostic replay attack against the automotive remote keyless entry systems, ACM Transactions on Cyber-Physical Systems, 2024, https://doi.org/10.1145/3627827


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    254

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




