
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-50603 — CVE-2024-50603: Injeção de comando não autenticada no Aviatrix Controller | Kitploit

Ferramentas/GitHubGitHub/th3gokul/cve-2024-50603
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e ControleAprendizado e Educação
GitHubth3gokul/cve-2024-50603

CVE-2024-50603

CVE-2024-50603: Injeção de comando não autenticada no Aviatrix Controller

Ver Repositório
1757há 1 anoAinda não revisado
Compartilhar

CVE-2024-50603: Injeção de Comando Não Autenticada no Aviatrix Controller

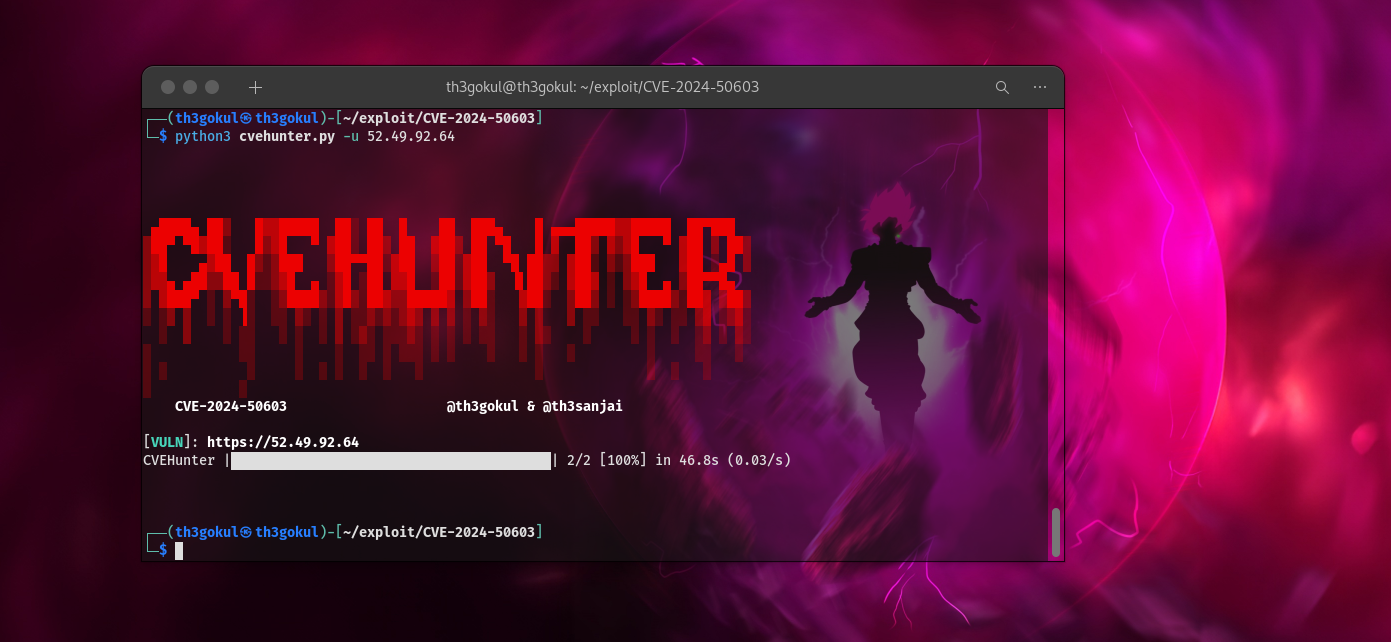
Ferramenta CVEHunter para detecção e exploração de vulnerabilidades CVE-2024-50603 com desempenho assíncrono.


Instalação

git clone https://github.com/th3gokul/CVE-2024-50603.git
cd CVE-2024-50603
pip install -r requirements.txt
python3 cvehunter.py --help@RevoltSecurities
python3 cvehunter.py -h

 ▄████▄ ██▒   █▓▓█████  ██░ ██  █    ██  ███▄    █ ▄▄▄█████▓▓█████  ██▀███  
▒██▀ ▀█▓██░   █▒▓█   ▀ ▓██░ ██▒ ██  ▓██▒ ██ ▀█   █ ▓  ██▒ ▓▒▓█   ▀ ▓██ ▒ ██▒
▒▓█    ▄▓██  █▒░▒███   ▒██▀▀██░▓██  ▒██░▓██  ▀█ ██▒▒ ▓██░ ▒░▒███   ▓██ ░▄█ ▒
▒▓▓▄ ▄██▒▒██ █░░▒▓█  ▄ ░▓█ ░██ ▓▓█  ░██░▓██▒  ▐▌██▒░ ▓██▓ ░ ▒▓█  ▄ ▒██▀▀█▄  
▒ ▓███▀ ░ ▒▀█░  ░▒████▒░▓█▒░██▓▒▒█████▓ ▒██░   ▓██░  ▒██▒ ░ ░▒████▒░██▓ ▒██▒
░ ░▒ ▒  ░ ░ ▐░  ░░ ▒░ ░ ▒ ░░▒░▒░▒▓▒ ▒ ▒ ░ ▒░   ▒ ▒   ▒ ░░   ░░ ▒░ ░░ ▒▓ ░▒▓░
  ░  ▒    ░ ░░   ░ ░  ░ ▒ ░▒░ ░░░▒░ ░ ░ ░ ░░   ░ ▒░    ░     ░ ░  ░  ░▒ ░ ▒░
░           ░░     ░    ░  ░░ ░ ░░░ ░ ░    ░   ░ ░   ░         ░     ░░   ░ 
░ ░          ░     ░  ░ ░  ░  ░   ░              ░             ░  ░   ░     
░           ░                                                               
   CVE-2024-50603                      @th3gokul & @th3sanjai

[Descrição]: Ferramenta de detecção e exploração de vulnerabilidades para CVE-2024-34102

options:
  -h, --help            show this help message and exit
  -u URL, --url URL     [INF]: Especifique uma URL ou domínio para detecção de vulnerabilidades
  -l LIST, --list LIST  [INF]: Especifique uma lista de URLs para detecção de vulnerabilidades
  -t THREADS, --threads THREADS
                        [INF]: Número de threads para lista de URLs
  -proxy PROXY, --proxy PROXY
                        [INF]: URL do proxy para enviar requisição através do seu proxy
  -v, --verbose         [INF]: Aumenta a verbosidade da saída no console
  -o OUTPUT, --output OUTPUT
                        [INF]: Nome do arquivo para salvar saída do alvo vulnerável]

Referência

https://www.securing.pl/en/cve-2024-50603-aviatrix-network-controller-command-injection-vulnerability/

Sobre:

A ferramenta CVEHunter é uma ferramenta de exploração para CVE-2024-34102 e os desenvolvedores da ferramenta são

  • Th3Gokul @RevoltSecurities
  • Th3sanjai @RevoltSecurities

e Agradecemos especialmente ao bebik e sua ferramenta SSRF que ajudaram em nossa pesquisa e exploração no CVE-2024-50603 para conhecer os callbacks, pings e encontrar resultados precisos ao explorar essa vulnerabilidade. Apreciamos sua grande contribuição para a Comunidade de Código Aberto.

Aviso Legal

A ferramenta ⚒️ é apenas para fins educacionais 📖 e éticos, e os desenvolvedores não são responsáveis por qualquer exploração ilegal.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




