
🛡️ CVE-2026-64638 - Suíte de Avaliação de Segurança para WordPress (CVSS 8.9) | Kit de pentest para WordPress 4.7.0-7.0.2. Inclui avaliação de vulnerabilidades e módulos de análise avançada. 🐍 Verificação Segura & Exploit, 2 modos. Kit Avançado Blue&Red Team Best 2026-64638, uso somente autorizado. Mantenha-se Legal <3zd
 tc4dy/cve-2026-64638-poc-exploit



** APENAS USO ÉTICO – TESTES DE SEGURANÇA AUTORIZADOS**
Este repositório fornece ferramentas apenas para profissionais de segurança autorizados, blue teams e testadores de penetração.
O acesso não autorizado a sistemas de computador é ilegal sob o CFAA (EUA), Computer Misuse Act (Reino Unido), TCK 243/244 (Turquia) e leis similares em todo o mundo.
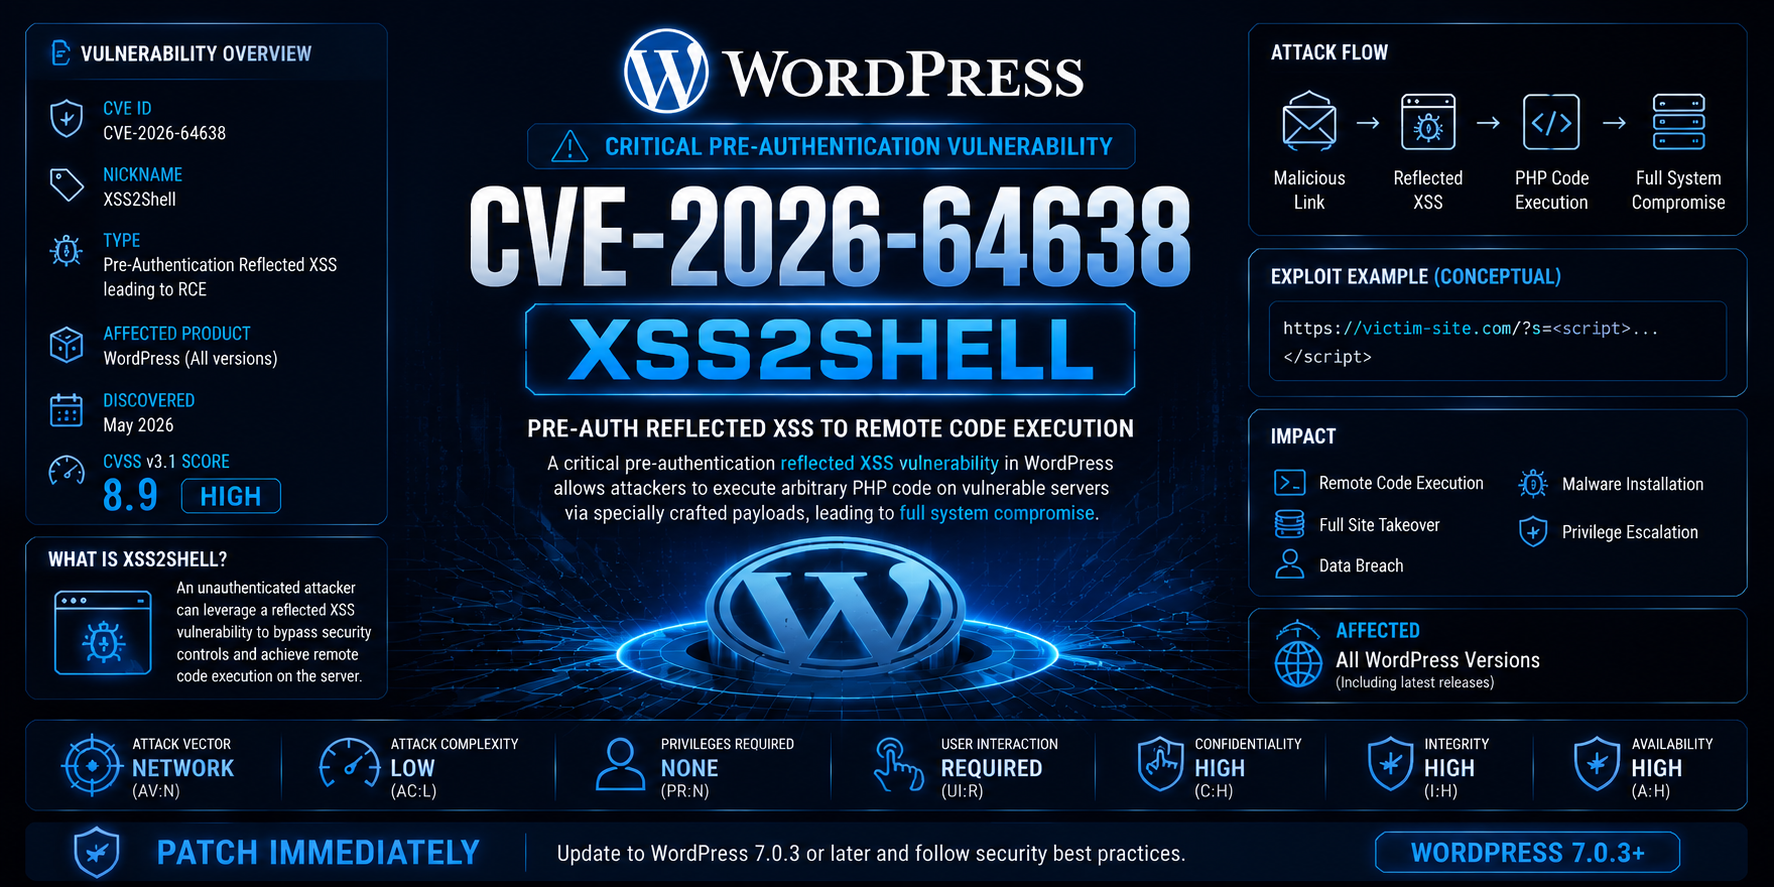
CVE‑2026‑64638 é uma vulnerabilidade crítica de XSS refletido pré‑autenticação no núcleo do WordPress versões 4.7.0 até 7.0.2 que permite a um atacante escalar um ataque XSS para execução remota de código (RCE) completa através do recurso Application Password.
strip_tags() do PHP e o wp_kses_post() do WordPress analisam tags HTML de forma diferente, permitindo que entrada maliciosa passe pela sanitização.wp-login.php). Após falha no login, o payload é refletido de volta e executado no navegador da vítima.| Ferramenta | Propósito | Usuário Pretendido |
|---|---|---|
exploit.py | Kit completo de exploração com reverse shell, persistência, C2, escalação de privilégios, forense de memória, dump de banco de dados, extração de chaves SSH e varredura em massa. | Red teams / pentesters autorizados |
safecheck.py | Verificador de vulnerabilidade não intrusivo que detecta reflexo de XSS e avalia a postura de segurança sem executar qualquer payload malicioso. Gera relatórios detalhados. | Blue teams / auditores de segurança |
| Recurso | exploit.py | safecheck.py |
|---|---|---|
| Detecção de vulnerabilidade | [+] | [+] |
| Detecção de versão do WordPress | [+] | [+] |
| Detecção de reflexo de XSS | [+] | [+] |
| Captura de Application Password | [+] | [-] |
| Upload de plugin (RCE) | [+] | [-] |
| Reverse shell | [+] | [-] |
| Beaconing C2 (HTTP/DNS/Telegram) | [+] | [-] |
| Escalação de privilégios | [+] | [-] |
| Forense de memória | [+] | [-] |
| Dump de banco de dados | [+] | [-] |
| Extração de chaves SSH | [+] | [-] |
| Métodos de persistência | [+] | [-] |
| Auditoria de cabeçalhos de segurança | [-] | [+] |
| Verificação de exposição de arquivo de configuração | [-] | [+] |
| Verificação de listagem de diretório | [-] | [+] |
| Verificação de exposição de phpinfo | [-] | [+] |
| Varredura em massa | [+] | [+] |
| Suporte a proxy | [+] | [+] |
| Suporte a Tor | [+] | [+] |
| Túnel Ngrok | [+] | [-] |
| Shell interativo | [+] | [-] |
| Modo não intrusivo (seguro) | [-] | [+] |
| Saída JSON / relatório | [+] | [+] |
| Cenário | Ferramenta Recomendada |
|---|---|
| Blue Team – verificar se sua instalação WordPress é vulnerável | safecheck.py |
| Auditoria de Segurança – avaliação de vulnerabilidade não intrusiva | safecheck.py |
| Red Team – teste de penetração autorizado com exploração completa | exploit.py |
| Bug Bounty – teste de divulgação responsável | safecheck.py |
| Varredura em Massa – verificar múltiplos alvos quanto à vulnerabilidade | exploit.py ou safecheck.py |
| Resposta a Incidentes – verificar se os sistemas foram comprometidos | safecheck.py |
| Pós‑Exploração Avançada – persistência, C2, forense | exploit.py |
git clone https://github.com/tc4dy/CVE-2026-64638-PoC-Exploit
cd CVE-2026-64638-PoC-Exploit
pip install -r requirements.txt
requests
urllib3
#ops
pymysql
mysql-connector-python
PySocks
requests[socks]
exploit.py| Parâmetro | Descrição |
|---|---|
-t, --target | URL do WordPress alvo (ex.: https://wordpress-site.com) |
-l, --list | Arquivo contendo lista de alvos (um por linha) para varredura em massa |
--lhost | Endereço IP local para callbacks de reverse shell |
--lport | Porta local para reverse shell (padrão: 4444) |
--proxy | Proxy HTTP/HTTPS (ex.: http://127.0.0.1:8080) |
--timeout | Timeout de requisição em segundos (padrão: 10) |
--retry | Número de tentativas (padrão: 3) |
--threads | Número de threads para varredura em massa (padrão: 5) |
--exploit | Auto‑explorar alvos vulneráveis durante varredura em massa |
--ngrok-token | Authtoken do Ngrok para tunelamento externo |
--payload-type | Tipo de payload XSS: reflected, dom_based, waf_bypass, case_manipulation, double_encoded |
--session-hijack | Habilitar sequestro de sessão (roubar cookies de admin) |
--dump-db | Fazer dump do banco de dados WordPress (requer pymysql) |
--extract-ssh | Extrair chaves SSH do sistema alvo |
--tor | Rotear tráfego através do Tor (socks5h://127.0.0.1:9050) |
--stealth | Habilitar modo furtivo (falsificar cabeçalhos, atrasar requisições) |
--no-cleanup | Pular limpeza de logs após exploração |
--ssl-verify | Verificar certificados SSL |
--c2-type | Tipo de C2: http, dns, telegram |
--c2-server | URL do servidor C2 ou token do bot Telegram |
--auto-priv-esc | Auto escalação de privilégios após shell |
--memory-forensics | Habilitar módulo de forense de memória |
-v, --verbose | Saída detalhada |
-q, --quiet | Modo silencioso (saída mínima) |
safecheck.py| Parâmetro | Descrição |
|---|---|
-t, --target | URL do WordPress alvo (ex.: https://wordpress-site.com) |
-l, --list | Arquivo contendo lista de alvos (um por linha) para varredura em massa |
--timeout | Timeout de requisição em segundos (padrão: 10) |
--retry | Número de tentativas (padrão: 3) |
--threads | Número de threads para varredura em massa (padrão: 5) |
--proxy | Proxy HTTP/HTTPS (ex.: http://127.0.0.1:8080) |
--tor | Rotear tráfego através do Tor (socks5h://127.0.0.1:9050) |
--ssl-verify | Verificar certificados SSL |
--output | Arquivo de relatório JSON de saída |
-v, --verbose | Saída detalhada |
-q, --quiet | Modo silencioso (saída mínima) |
