Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
pike-agent — Agente experimental Linux strace LLM | Kitploit
Ferramentas/GitHubGitHub/synacktiv/pike-agent
Análise Dinâmica (Sandboxing)DepuradoresAnálise ForenseAnálise de MalwareUtilitários e FrameworksAprendizado e EducaçãoResposta a IncidentesSegurança de IA
GitHubsynacktiv/pike-agent

pike-agent

Agente experimental Linux strace LLM

Ver Repositório
20142há 6 mesesRevisado pelo Kitploit
Compartilhar

Agente Pike

Pike

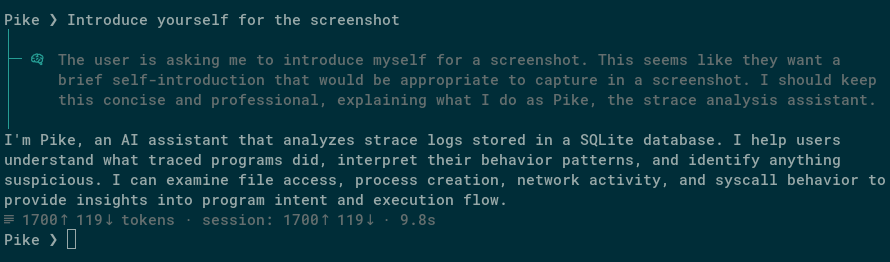
O pike-agent registra e analisa como os programas se comportam no Linux. Ele rastreia a atividade de um programa, indexa em um banco de dados e permite que você converse com um agente LLM sobre isso em uma TUI.

Exemplo de prompts:

  • Diagnóstico de falha: Este programa travou com um erro de barramento. O que aconteceu?
  • Detecção de condição de corrida: Existem condições de corrida em como este programa cria arquivos temporários?
  • Triagem de malware: Encontrei este processo rodando em um servidor de produção. Devo me preocupar?

Veja Diga olá ao Pike! para uma introdução.

Como funciona

O pike-agent usa strace para registrar cada chamada de sistema que um programa faz, e então as indexa em um banco de dados SQLite com pesquisa de texto completo. Um agente LLM consulta este banco de dados por meio de chamadas de ferramentas para responder suas perguntas sobre o comportamento do programa.

  • Suporta inferência local (llama.cpp) e APIs externas (Claude, Gemini, etc.)
  • Pesquisa de texto completo sobre argumentos de chamadas de sistema
  • Consulta de man pages para documentação de chamadas de sistema

Instalação

uv pip install -e .

Requer Python 3.13+ e strace instalado no sistema.

Uso

Na primeira execução, um arquivo de configuração padrão é criado em ~/.config/pike-agent/config.toml. Edite-o para configurar seu provedor de inferência e modelo. Por padrão, ele aponta para um servidor llama.cpp local.

Pike-agent funciona melhor com modelos que são bons em chamada de ferramentas, por exemplo: Gemini 3 Pro, Qwen 3.5, Claude 4.6 Sonnet...

Gravando um rastreamento

Rastreie um comando:

pike-agent run -- ./my-program --flag

Anexe a um processo em execução:

pike-agent attach 1234

Ambos produzem um arquivo .db com o rastreamento indexado.

Conversando com o agente

Inicie uma sessão de chat em um rastreamento gravado:

pike-agent chat trace.db

Licença

GPLv3.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →