
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-34452 — Vulnerabilidade de Cross-Site Scripting (XSS) no CMSimple_XH | Kitploit

Ferramentas/GitHubGitHub/surajhacx/cve-2024-34452
Análise de VulnerabilidadesExploração de Aplicações WebSegurança WebPapers e PesquisaAprendizado e Educação
GitHubsurajhacx/cve-2024-34452

CVE-2024-34452

Vulnerabilidade de Cross-Site Scripting (XSS) no CMSimple_XH

Ver Repositório
123há 2 anosAinda não revisado
Compartilhar

CVE-2024-34452 - Vulnerabilidade de Cross-Site Scripting (XSS) no CMSimple_XH

Visão Geral

Foi identificada uma vulnerabilidade de cross-site scripting (XSS) no CMSimple_XH versão 1.7.6. Esta vulnerabilidade permite que usuários autorizados enviem arquivos SVG contendo código JavaScript malicioso. O problema decorre da validação e sanitização inadequadas dos arquivos SVG enviados por meio da funcionalidade de upload de arquivos do aplicativo.

Detalhes da Vulnerabilidade

  • Identificador CVE: CVE-2024-34452
  • Severidade: Média
  • Versão Afetada: CMSimple_XH 1.7.6

Descrição

A vulnerabilidade existe devido à falha do aplicativo em validar e sanitizar adequadamente os arquivos SVG enviados pelos usuários. Um atacante pode explorar essa falha enviando um arquivo SVG especialmente criado contendo código JavaScript malicioso. Quando o arquivo SVG enviado é acessado por outros usuários, o código JavaScript injetado é executado nos navegadores deles no contexto do aplicativo CMSimple_XH. Isso pode levar a vários ataques de XSS.

Impacto

A exploração bem-sucedida desta vulnerabilidade pode permitir que um atacante:

  • Roube cookies de sessão
  • Comprometa contas de usuário
  • Execute ações não autorizadas em nome de usuários legítimos

Prova de Conceito

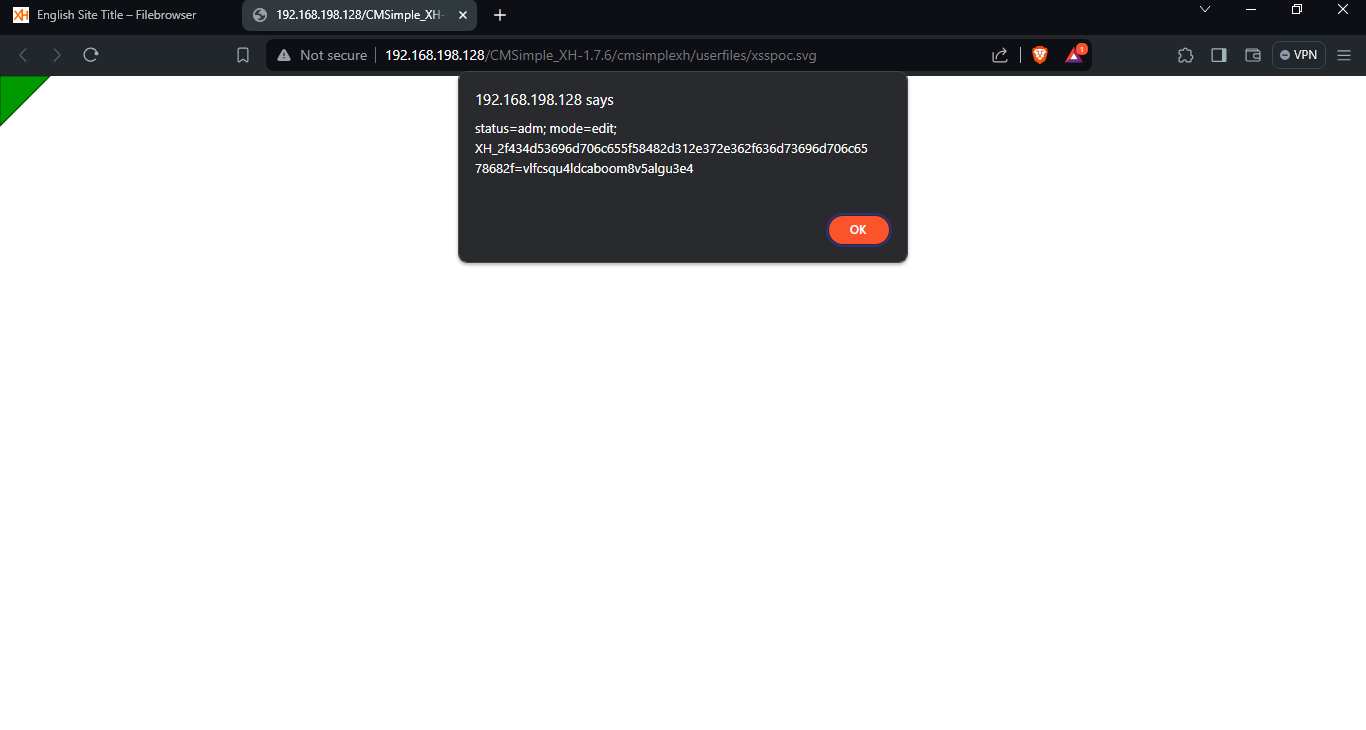
Um exemplo de código SVG malicioso que aciona um alerta exibindo os cookies do documento:


<?xml version="1.0" standalone="no"?>
<!DOCTYPE svg PUBLIC "-//W3C//DTD SVG 1.1//EN" "http://www.w3.org/Graphics/SVG/1.1/DTD/svg11.dtd">
<svg version="1.1" baseProfile="full" xmlns="http://www.w3.org/2000/svg">
  <polygon id="triangle" points="0,0 0,50 50,0" fill="#009900" stroke="#004400"/>
  <script type="text/javascript">
    alert(document.cookie);
  </script>
</svg>

Etapas para Reproduzir

  1. Faça login no aplicativo CMSimple_XH como um usuário autorizado.
  2. Navegue até a funcionalidade de upload de arquivos.
  3. Envie o arquivo SVG malicioso (xss.svg) fornecido na seção Prova de Conceito.
  4. Acesse o arquivo SVG enviado dentro do aplicativo.
  5. Observe a execução do código JavaScript e o alerta exibindo os cookies do documento.

Capturas de Tela xss triada

Agradecimentos: Esta vulnerabilidade foi descoberta e reportada por Suraj Theekshana.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





