Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
RootRemover — Remove temporariamente a senha do root usando CVE-2026-31431 | Kitploit

Ferramentas/GitHubGitHub/st4rburn/rootremover
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoPós-ExploraçãoTestes de PenetraçãoRed Teaming
GitHubst4rburn/rootremover

RootRemover

Remove temporariamente a senha do root usando CVE-2026-31431

Ver Repositório
222há 6 mesesAinda não revisado
Compartilhar

[!WARNING] Use isto apenas em sistemas que você possui ou tem autorização para testar.

RootRemover (CVE-2026-31431)

Remove temporariamente a senha do root, usando a CVE-2026-31431 para permitir escalonamento para root independente de arquitetura sem saber a senha do usuário atual.

Por favor, use com responsabilidade, apenas em sistemas que você está autorizado a testar. Se este método é suportado no seu sistema vai variar, mas funcionou em todos os derivados do Debian que testei.

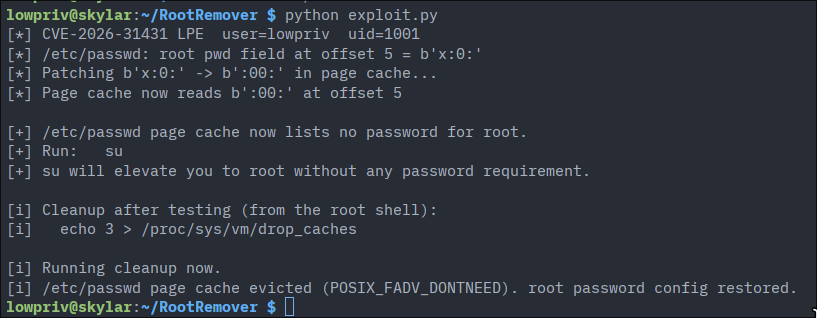
O PoC no qual isto se baseia basicamente substituía seu UID por todos 0s em /etc/passwd, efetivamente dando a você root. Esta abordagem remove a senha do root, então quando você executa su você obtém root instantaneamente. Isso mantém seu usuário intacto para estabilidade, com a ressalva de que qualquer usuário na máquina pode elevar privilégios até a limpeza. Por não ser uma modificação binária, isso também deve funcionar em todas as arquiteturas (Aarch64 e x64 testados).

Uso

python exploit.py [ --shell | --clean | --noclean ]

Sem argumentos, o programa executa, faz as alterações em /etc/passwd e depois as reverte.

  • --noclean impede que as alterações sejam revertidas após o término.
  • --clean fará apenas a limpeza de uma execução anterior, sem executar o exploit.
  • --shell não fará a limpeza, mas abrirá um shell root com su após executar o exploit.
image

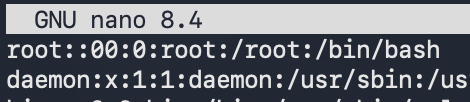
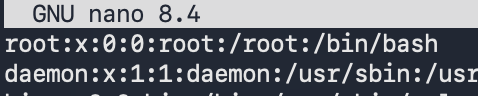
O Que Muda?

image

Para

image

Remover o 'x' que indica que a senha está armazenada em /etc/shadow fará com que o usuário seja tratado como se não tivesse senha alguma, permitindo um login fácil.

Quando Usar Isso

Na época em que escrevi isto, só existiam PoCs conhecidos para CopyFail: um que sobrescrevia um executável SUID e outro que substituía o UID do seu usuário por zeros. Ambos têm casos de uso razoavelmente diferentes se você estiver executando um teste contra um sistema. Sobrescritas de SUID exigem shellcode adaptado à arquitetura do sistema, e modificar seu UID exige que você reautentique com a senha do seu usuário atual, que você pode não saber. O RootRemover frequentemente pode ser usado se esses requisitos atrapalharem.

Isto foi projetado para quando você obtém um shell com um usuário nologin como www-data, não para uma máquina onde você tem uma senha conhecida ou conhece a arquitetura bem o suficiente para preparar shellcode.

Vantagens desta abordagem:

  • Não precisa saber a senha do usuário atual
  • É independente de arquitetura
  • Funciona independentemente do seu UID atual
  • Mantém o UID do seu usuário intacto (estabilidade para outras tarefas serem executadas no sistema sob o seu usuário, evita gravar arquivos como root inadvertidamente)
  • Não exige escrever shellcode em binários SUID, o que poderia causar problemas para programas que dependem deles

Desvantagens desta abordagem:

  • O root não deve usar '*LK*' ou '*NP*' no campo de senha (poderia ser corrigido com escritas encadeadas, só não tive tempo de implementar isso)
  • A elevação pode ser mais fácil de identificar pela linha de comando do su (sem argumentos sempre significa root, o PoC do patch de UID parece apenas uma troca para o seu próprio usuário nos logs)
  • Qualquer pessoa pode entrar como root; na versão anterior você ainda precisava da sua senha.
  • Parece funcionar principalmente em distros baseadas em Debian; diferenças nas regras do PAM e se /etc/passwd ou /etc/shadow são honrados primeiro afetam se isto funciona em um SO

Créditos

O código real do exploit é do repositório do rootsecdev, eu estou principalmente alterando os bytes que são gravados pelos motivos que descrevi acima.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    254

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →