
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-31431 — POC em Python para aarch64 e x64 | Kitploit
Ferramentas/GitHubGitHub/songzzzz/cve-2026-31431
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoExploração de Binários
GitHubsongzzzz/cve-2026-31431

CVE-2026-31431

POC em Python para aarch64 e x64

Ver Repositório
22há 5 mesesAinda não revisado
Compartilhar

Introdução à Vulnerabilidade CVE-2026-31431

CVE ID:CVE-2026-31431 Apelido: Copy Fail Nível de severidade: Alta (pontuação CVSS v3 7.8) Tipo de vulnerabilidade: Escalação local de privilégios (LPE) Componente afetado: módulo algif_aead do kernel Linux (interface de criptografia AF_ALG) Pré-requisito de exploração: o atacante só precisa ter privilégios de execução de um usuário comum no sistema alvo (mesmo em um contêiner restrito), sem precisar de nenhuma capability especial ou interação do usuário.

Escopo afetado

  • Família Red Hat: Red Hat Enterprise Linux 8/9/10, CentOS, AlmaLinux, Rocky Linux, etc.
  • Família Debian: Ubuntu 20.04/22.04/24.04 LTS, etc. (nota: Ubuntu 26.04 e versões posteriores não são afetadas)
  • Outras distribuições: SUSE Linux Enterprise 16, Amazon Linux 2023, Fedora, Arch Linux, etc.

Reprodução da Vulnerabilidade

Verifique se o serviço está habilitado

lsmod | grep algif_aead

Se não estiver habilitado, habilite-o manualmente

sudo modprobe algif_aead

Ambiente de Reprodução 1

Ambiente: Linux song 6.8.0-110-generic #110~22.04.1-Ubuntu SMP PREEMPT_DYNAMIC Fri Mar 27 12:43:08 UTC x86_64 x86_64 x86_64 GNU/Linux

Ambiente de Reprodução 2

Ambiente: Linux ubuntu-linux-2404 6.8.0-110-generic #110-Ubuntu SMP PREEMPT_DYNAMIC Thu Mar 19 17:16:23 UTC 2026 aarch64 aarch64 aarch64 GNU/Linux
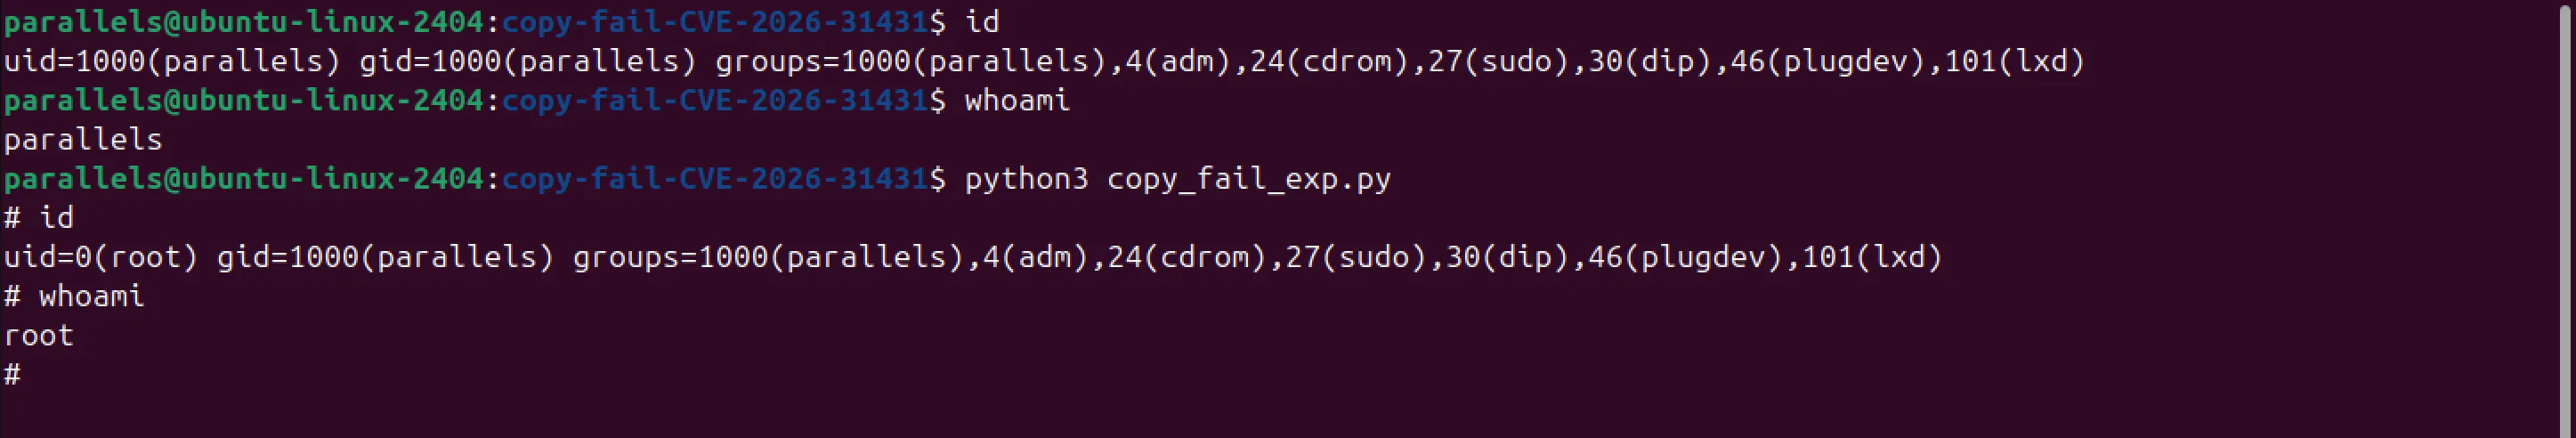

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





