Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
burp-text4shell — Text4Shell scanner para Burp Suite | Kitploit
Ferramentas/GitHubGitHub/silentsignal/burp-text4shell
Scanners de VulnerabilidadesScanners de Vulnerabilidades WebAnálise de VulnerabilidadesSegurança Web
GitHubsilentsignal/burp-text4shell

burp-text4shell

Text4Shell scanner para Burp Suite

Ver Repositório
1902333há 4 anosRevisado pelo Kitploit
Site
Compartilhar

Scanner Text4Shell para Burp Suite

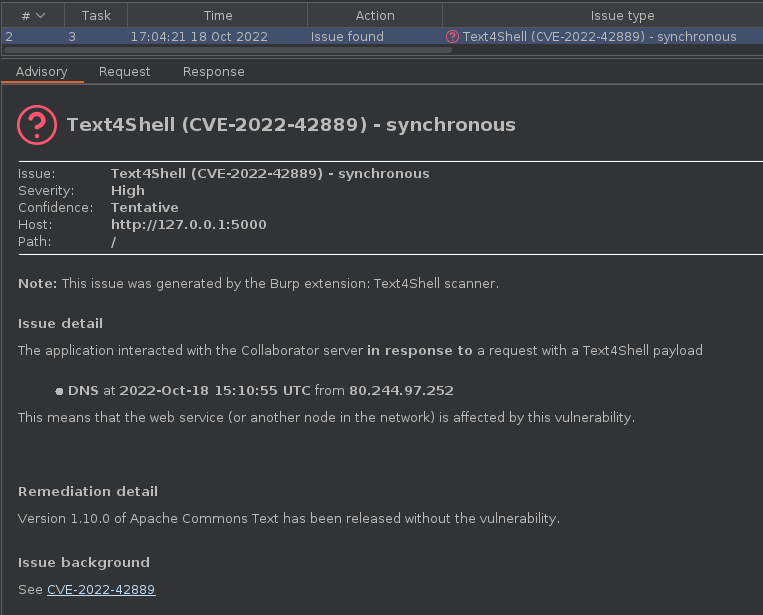
captura de tela

Uma descrição detalhada pode ser encontrada na nossa postagem no blog sobre este plugin.

Nota sobre as capacidades de detecção: este plugin apenas fornecerá payloads ao scanner ativo integrado; portanto, para uma cobertura ideal em relação ao desempenho, você precisará configurar sua varredura adequadamente – assim como com qualquer outra varredura integrada ou fornecida por extensão.

Varredura de um único problema

Se você deseja varrer apenas em busca da CVE-2022-42889 (e não de outras coisas, como XSS ou SQLi), este plugin torna isso possível.

Seguindo as instruções abaixo, o scanner realizará apenas verificações Text4Shell em todos os pontos de inserção se a configuração de varredura criada como resultado for usada.

  1. Ao criar uma nova varredura, clique em Select from library na aba Scan configuration
  2. Escolha Audit checks - extensions only, que está integrado ao Burp Suite Pro 2.x
  3. Desative todas as outras extensões (se aplicável) que possuam uma verificação de varredura ativa registrada (como ActiveScan++, Backslash powered scanning, Burp Bounty, etc.) para que apenas o scanner Text4Shell seja executado

Compilação

Execute ./gradlew build e você terá o plugin pronto em build/libs/burp-text4shell.jar

Licença

Todo o projeto está disponível sob a GNU General Public License v3.0, consulte LICENSE.md.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →